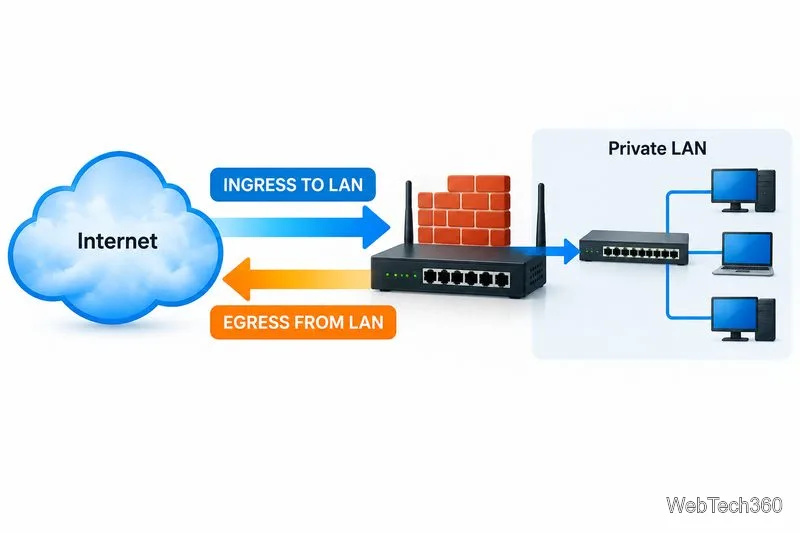
يُعرَّف الدخول بأنه حركة مرور الشبكة التي تدخل إلى شبكة أو جهاز أو واجهة محددة، بينما يُعرَّف الخروج بأنه حركة المرور التي تغادرها. وتُستخدم هذه المصطلحات نسبةً إلى النقطة التي يتم قياسها، وليست مجرد تسميات ثابتة مُلحقة بالحزمة. فعلى سبيل المثال، يُعتبر طلب من جهاز كمبيوتر محمول إلى خدمة سحابية خروجًا من شبكة الكمبيوتر المحمول أو شبكة المكتب ودخولًا إلى الخدمة السحابية. وبالنسبة لقواعد جدار الحماية، تُعرّف منصات الحوسبة السحابية عادةً الدخول بأنه الحزم التي تدخل إلى وجهة معينة، والخروج بأنه الحزم التي تغادرها. راجع تعريف Google Cloud لحركة مرور الدخول والخروج .
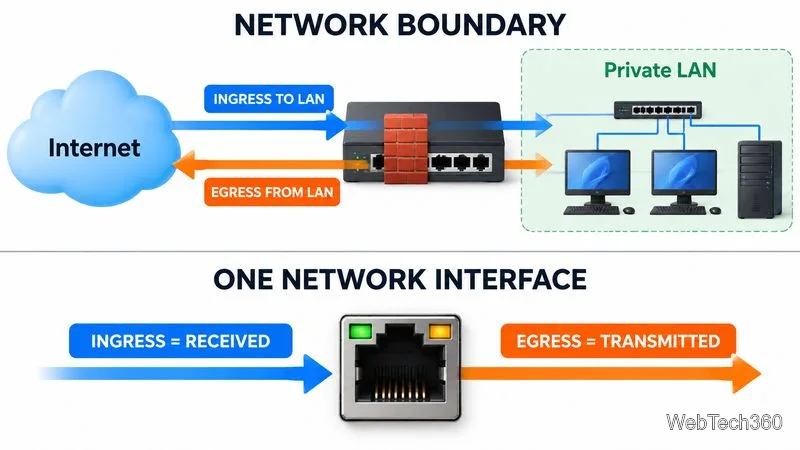
عند حدود الشبكة المحلية، تعتبر حركة المرور الداخلة إلى الشبكة الخاصة بمثابة دخول؛ وحركة المرور الخارجة منها بمثابة خروج.
نظرة سريعة على الدخول والخروج
مصطلح
المعنى بالنسبة للحدود المختارة
مثال
إنغريس
وارد؛ تم استلامه من قبل الجهة المستهدفة
اتصال يصل إلى خادم ويب أو جهاز افتراضي سحابي
مخرج
صادر؛ مرسل من الوجهة
جهاز كمبيوتر محمول يقوم بتحميل ملف إلى خدمة التخزين السحابي
لماذا تُعدّ وجهة النظر مهمة؟
تخيل موظفًا يفتح موقعًا إلكترونيًا. يغادر الطلب حاسوب الموظف المحمول وشبكة المكتب المحلية، أي أنه يُسجّل خروجًا من تلك الأنظمة. عند وصوله إلى بوابة الشركة، تدخل الحزمة البوابة عبر واجهتها المتصلة بالشبكة المحلية وتخرج عبر واجهتها المتصلة بالإنترنت. عند خادم الموقع، يُسجّل الطلب نفسه دخولًا. ويتبع الرد المسار المعاكس.
لهذا السبب، قد تُظهر أدوات الشبكة بيانات الدخول/الخروج ، أو الاستلام/الإرسال ، أو Rx/Tx، بدلاً من بيانات الدخول والخروج فقط. عادةً ما تصف قيمة "الدخول" في لوحة التحكم حركة البيانات التي تستقبلها الواجهة المحددة قيد القياس، وليس بالضرورة حركة البيانات التي تدخل مؤسستك بأكملها. تحقق دائمًا مما إذا كان السياق يتعلق بمضيف، أو واجهة، أو شبكة فرعية، أو جدار حماية، أو مورد سحابي، أو الشبكة بأكملها.
يعتمد الدخول والخروج على الحدود: تختلف وجهة النظر على مستوى الشبكة عن وجهة النظر ذات الواجهة الواحدة.
كيفية مراقبة الدخول والخروج
يجمع برنامج مراقبة الشبكة بيانات عدادات المنافذ، ومعدل نقل البيانات، والأخطاء، والبيانات المهملة، وزمن الاستجابة، وتوافر الأجهزة. ويستخدم بروتوكول إدارة الشبكة البسيط (SNMP) عادةً لاستطلاع بيانات المحولات، والموجهات، وجدران الحماية، والخوادم المدعومة. وتحدد مواصفات مجموعة واجهات IETF (RFC 2863)ifInOctets عدادات ifOutOctetsالبايتات المستلمة والمرسلة. يُنصح باستخدام عدادات عالية السعة 64 بت على الوصلات السريعة عند توفرها.
يُظهر بروتوكول إدارة الشبكة البسيط (SNMP) حجم حركة البيانات، لكنه لا يُحدد دائمًا التطبيقات أو نقاط النهاية التي أنشأتها. بينما يُمكن لبروتوكولات NetFlow وIPFIX وsFlow وjFlow إضافة عناوين IP المصدر/الوجهة، والمنافذ، والبروتوكولات، وأحجام التدفق. يوفر التقاط الحزم تفاصيل أدق، ولكنه قد يتطلب مساحة تخزين أكبر ويكشف معلومات حساسة. يُفضل استخدام SNMPv3 حيثما كان مدعومًا، مع تقييد الوصول إلى المراقبة.
يوفر ManageEngine OpManager مراقبة الأجهزة والواجهات، ورؤية حركة المرور، والاكتشاف، وإعداد التقارير؛ وتعتمد إمكانيات تحليل التدفق الإضافية على المكونات المحددة.
يجمع برنامج Paessler PRTG بين مراقبة واجهة SNMP وبروتوكولات التدفق وتنبيهات النطاق الترددي القابلة للتكوين.
قارن بين دعم الأجهزة، والبروتوكولات، وفترة الاحتفاظ بالبيانات، والتنبيهات، والنشر، وعدد الواجهات أو المقاييس التي تحتاجها. يُظهر بروتوكول إدارة الشبكة البسيط (SNMP) النطاق الترددي الإجمالي؛ وتساعد بيانات التدفق في تحديد ما يستهلكه. لا تكفي المراقبة وحدها لحظر حركة البيانات.
الخروج في أمن البيانات
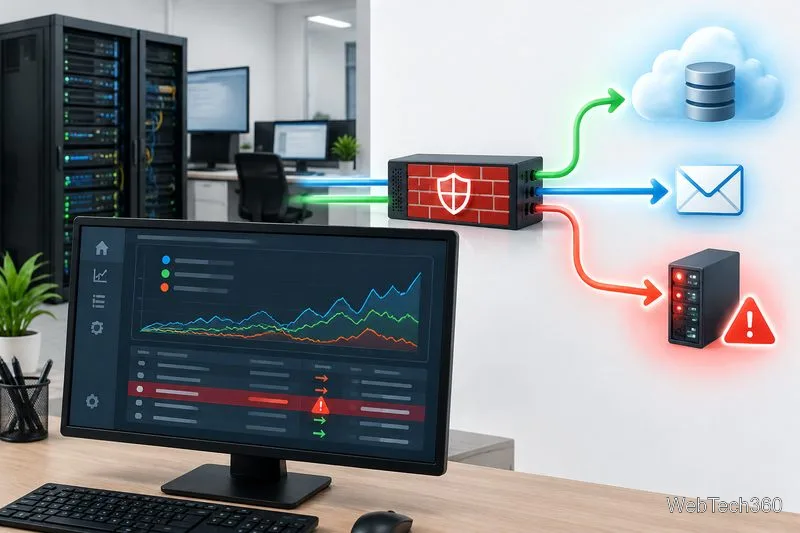
حركة البيانات الصادرة طبيعية؛ أما الخطر فيكمن في تسريب البيانات غير المصرح به ، مثل إرسال ملفات حساسة إلى بريد إلكتروني شخصي، أو خدمة سحابية غير معتمدة، أو خادم خارجي مشبوه. ولا يُعدّ تحميل ملف كبير الحجم دليلاً قاطعاً على وجود اختراق. ابحث عن وجهة جديدة، أو حجم غير معتاد، أو تطبيق أو حساب غير مألوف، أو نشاط خارج ساعات العمل، أو عملية نقل بيانات تختلف عن المعتاد في المؤسسة.
تُعد مراقبة حركة المرور الصادرة مفيدة للغاية عندما تؤدي الوجهات غير المعتادة وأنماط النقل إلى إجراء تحقيق.
استخدم عناصر تحكم متعددة الطبقات بدلاً من الاعتماد على لوحة تحكم واحدة:
تحديد السياسة: سرد الخدمات المعتمدة، وتصنيف البيانات الحساسة، وشرح قواعد المشاركة.
تقييد الوصول الصادر: استخدم قواعد جدار الحماية، أو بوابات الويب الآمنة، أو تصفية نظام أسماء النطاقات (DNS) للحد من الوجهات والخدمات غير الضرورية.
جمع السجلات: ربط أحداث جدار الحماية، ونقاط النهاية، والهوية، والسحابة، والوصول إلى الملفات؛ التنبيه بشأن الانحرافات المهمة عن حركة المرور العادية.
حماية البيانات الحساسة: ضع في اعتبارك منع فقدان البيانات (DLP) وضوابط نقاط النهاية لعمليات التحميل والنسخ والوسائط القابلة للإزالة. اختبر السياسات لتجنب تعطيل العمل المشروع.
أين تندرج أدوات SIEM؟
تُركز منصة إدارة معلومات وأحداث الأمان (SIEM) السجلات وتربط الأحداث ببعضها، مما يُمكّن المحللين من التحقيق في حالات سرقة البيانات أو اختراق الحسابات. تُكمّل هذه المنصة قواعد جدار الحماية، ومنع فقدان البيانات (DLP)، وحماية نقاط النهاية، ولكنها لا تُغني عنها. تشمل الخيارات SolarWinds Security Event Manager و Splunk Enterprise Security و ManageEngine Log360 . قارن بين الميزات الحالية، والتراخيص، وحجم البيانات، وفترة الاحتفاظ بها.
قائمة تحقق سريعة
دوّن الحدود الدقيقة: المضيف، أو الواجهة، أو الشبكة الفرعية، أو جدار الحماية، أو مورد السحابة.
تأكد من معنى المصطلحات الواردة/الصادرة، والمستلمة/المرسلة، و Rx/Tx في الأداة.
حركة المرور الأساسية حسب الاتجاه والوجهة والبروتوكول والوقت وعملية الأعمال.
قم بتعيين تنبيهات مفيدة وحدد من يقوم بالتحقيق فيها.
اختبر قيود الخروج مقابل كل من سير العمل المعتمد والوجهات غير المصرح بها.
خلاصة القول: يُقصد بـ "ingress" الدخول، و"egress" الخروج، ولكن فقط بعد تحديد نوع البيانات الداخلة والخارجة. استخدم عدادات الواجهة وبيانات التدفق لفهم الأداء، ثم اربط النشاط الصادر بسجلات الهوية ونقاط النهاية والتطبيقات للتحقيق في المخاطر الأمنية.