الرئيسية
» مكتب MS
»
كيفية إضافة تشفير المستندات المخزنة إلى إعداد Collabora CODE
كيفية إضافة تشفير المستندات المخزنة إلى إعداد Collabora CODE
لا يحتوي Collabora CODE على إعداد لتشفير النسخة المخزنة من كل مستند. CODE هو المحرر الإلكتروني ضمن تكامل WOPI؛ وتتولى منصة الملفات أو خدمة التخزين المتصلة مسؤولية حفظ المستند. لحماية الملفات بعد حفظها، قم بتكوين التشفير على طبقة التخزين هذه. إذا كان مضيف WOPI الخاص بك هو Nextcloud، فإن تشفير الخادم الخاص به يُعد أحد الخيارات؛ أما إذا كنت قلقًا بشأن سرقة قرص الخادم، فاستخدم تشفير وحدة التخزين على المضيف بدلاً من ذلك.
هذا التمييز مهم لأن البرنامج يجب أن يعالج محتويات المستند أثناء تحرير المستخدم له. تقول Collabora إن المستندات تُحذف من الذاكرة عند انتهاء الجلسات ولا تُخزن بشكل دائم على خوادم Collabora Online، لكن التشفير في حالة السكون لا يخفي المستند المفتوح عن المحرر أو عن تطبيق التخزين المُصرّح له. تستخدم التعليمات أدناه Nextcloud كمثال عملي؛ بينما تمتلك ownCloud وSeafile ومضيفات WOPI المخصصة ضوابط تشفير تخزين خاصة بها.
أي طبقة يجب أن تقوم بتشفير الملف؟
هدف
أين يتم ضبطه؟
ما لا يحلّه
حماية الملفات المكتوبة إلى موفر تخزين بعيد
يعتمد التشفير من جانب خادم Nextcloud أو التشفير الخاص بمزود التخزين على بنية النظام لديك.
مفاتيح Nextcloud الموجودة على جانب الخادم متاحة للخادم؛ فهي لا تخفي مستندًا مفتوحًا عن الخادم.
قم بحماية أقراص الخادم المحلي في حالة إزالة الأجهزة.
تشفير القرص أو جهاز الكتلة في نظام التشغيل، مثل LUKS على نظام Linux
بمجرد فتح النظام وتشغيله، يمكن للعمليات المصرح لها قراءة الملفات.
امنع موفر التخزين أو مسؤول الخادم من قراءة محتويات الملفات
سير عمل تشفير مدعوم من جانب العميل أو من طرف إلى طرف
قد يتطلب التحرير عبر الإنترنت فك تشفير المحتوى للوصول إلى رمز التحقق؛ تحقق من التوافق مع نظام ملفاتك قبل اختيار هذا الطراز.
حماية حركة البيانات بين المستخدمين ومضيف WOPI و CODE
HTTPS/TLS على الاتصالات ذات الصلة
يحمي بروتوكول TLS البيانات أثناء نقلها، وليس النسخة المخزنة على القرص.
تُشير إرشادات إدارة Nextcloud الحالية إلى أن التشفير من جانب الخادم مفيدٌ بشكلٍ خاص للتخزين الخارجي. فهو يُشفّر محتويات الملفات، وليس أسماءها أو بنية المجلدات، وتُحفظ مفاتيح التشفير على خادم Nextcloud. ولا يُعدّ هذا التشفير بديلاً عن التشفير التام بين الطرفين عندما يكون الهدف هو منع مسؤول Nextcloud من قراءة الملفات، كما أنه ليس بديلاً عن تشفير القرص عندما يكون الهدف هو الحماية من السرقة المادية.
قبل تفعيل تشفير جانب الخادم في Nextcloud
حدد مسار التخزين الفعلي. تأكد مما إذا كان Nextcloud يكتب الملفات على القرص المحلي، أو وحدة تخزين خارجية، أو خدمة تخزين كائنات. اختر التشفير للطبقة التي تحتوي على النسخة الدائمة.
قم بعمل نسخة احتياطية أولاً. أنشئ نسخة احتياطية مُختبرة لقاعدة بيانات Nextcloud، والإعدادات، والبيانات، ومفاتيح التشفير. احتفظ بسرية بيانات المثيل والمفاتيح في موقع نسخ احتياطي محمي. بدون المفاتيح، قد يتعذر استعادة الملفات المُشفرة.
خطة للملفات الموجودة. تفعيل التشفير من جانب الخادم يُشفّر الملفات الجديدة والمعدّلة افتراضيًا. تشفير المكتبة الموجودة بالكامل عملية صيانة منفصلة.
تحقق من إمكانية الوصول والتوافق. تختلف أوضاع المفاتيح وطرق المصادقة والمشاركات وسلوك التخزين الخارجي في Nextcloud. راجع دليل Nextcloud المتوافق مع إصدارك وتأكد من إمكانية الوصول إلى سطر الأوامر occ.
اختر نموذج التهديد المناسب. لا يمنع التشفير من جانب الخادم خادم Nextcloud المخترق أو المسؤول الذي لديه صلاحية الوصول إلى مفاتيح التشفير من قراءة الملفات. لا تقم بتفعيله متوقعًا توفير هذه الحماية.
كيف يمكنني تفعيل التشفير عندما يكون Nextcloud هو مضيف WOPI؟
1. تأكد من أن Nextcloud يمتلك المستند المحفوظ
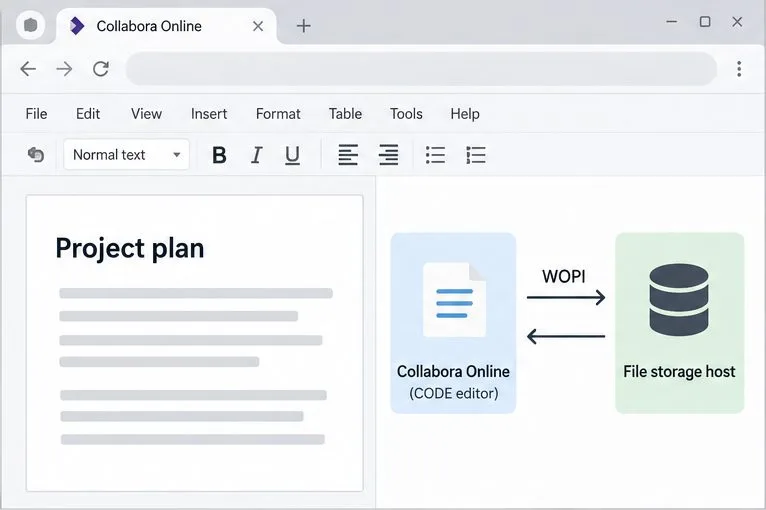
افتح مستندًا تجريبيًا من خلال واجهة ملفات Nextcloud، ثم افتحه في Collabora. في إعداد WOPI المعتاد، يُعد Nextcloud هو مضيف الملفات، بينما يُعد CODE هو المحرر. يطلب CODE المستند للتعديل، ثم يُرسل التغييرات المحفوظة إلى المضيف. قم بتكوين تشفير التخزين الدائم في Nextcloud أو في وحدة التخزين الخلفية، وليس من قائمة تحرير CODE.
يُعد المحرر ومضيف تخزين الملفات جزأين منفصلين من إعداد WOPI؛ قم بتكوين التشفير حيث يتم تخزين الملف المحفوظ.
2. قم بتمكين ميزة التشفير من جانب الخادم
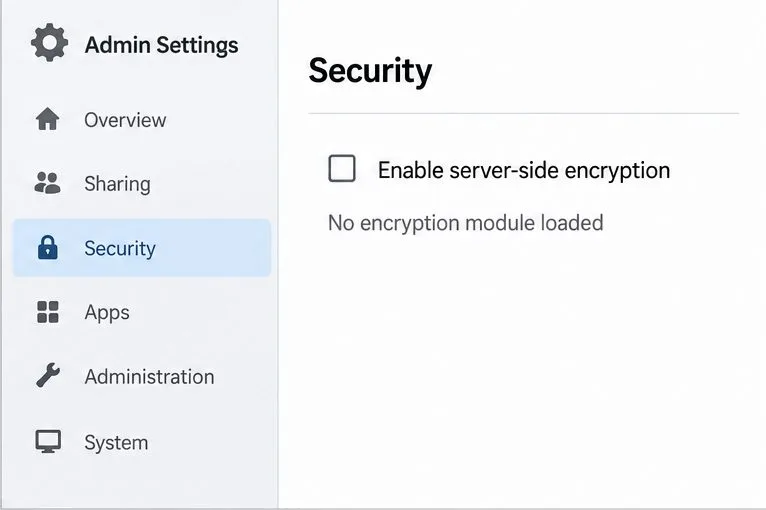
سجّل الدخول كمسؤول Nextcloud وافتح قسم تشفير جانب الخادم في إعدادات الإدارة. فعّل خيار "تمكين تشفير جانب الخادم" واتبع التعليمات الظاهرة على الشاشة. قد تختلف مسميات القوائم باختلاف إصدار Nextcloud. ميزة التشفير ووحدة التشفير منفصلتان: إذا أشارت الصفحة إلى عدم تحميل أي وحدة، فانتقل إلى قسم التطبيقات.
تعرض صفحة إعدادات الأمان مفتاح التشفير من جانب الخادم؛ ويجب أيضًا تمكين الوحدة النمطية قبل أن تصبح الميزة جاهزة.
3. قم بتمكين وحدة التشفير الافتراضية
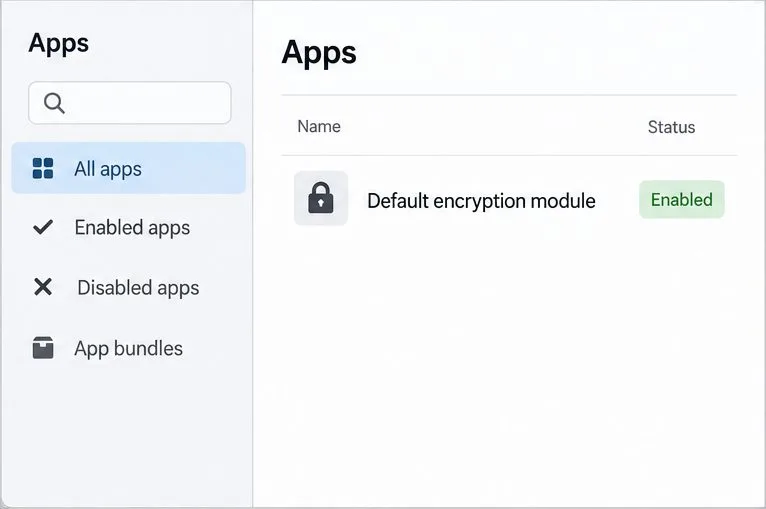
افتح التطبيقات ، وابحث عن وحدة التشفير الافتراضية (المشار إليها أيضًا في الدليل باسم وحدة التشفير الافتراضية لـ Nextcloud)، وقم بتفعيلها. ارجع إلى إعدادات التشفير وتأكد من تحديد الوحدة. بعد ذلك، يرشدك دليل Nextcloud إلى تسجيل الخروج ثم تسجيل الدخول مرة أخرى لتهيئة مفاتيح التشفير الخاصة بك.
قم بتمكين وحدة التشفير الافتراضية في التطبيقات، ثم ارجع إلى إعدادات التشفير وتأكد من تحديدها.
4. تحقق من الحالة من خادم Nextcloud
قم بتشغيل أمر الحالة باستخدام حساب خادم الويب الخاص بـ Nextcloud من مجلد تثبيت Nextcloud. في تثبيت نموذجي لـ Debian أو Ubuntu، قد يبدو الأمر كالتالي:
cd /var/www/nextcloud
sudo -u www-data php occ encryption:status
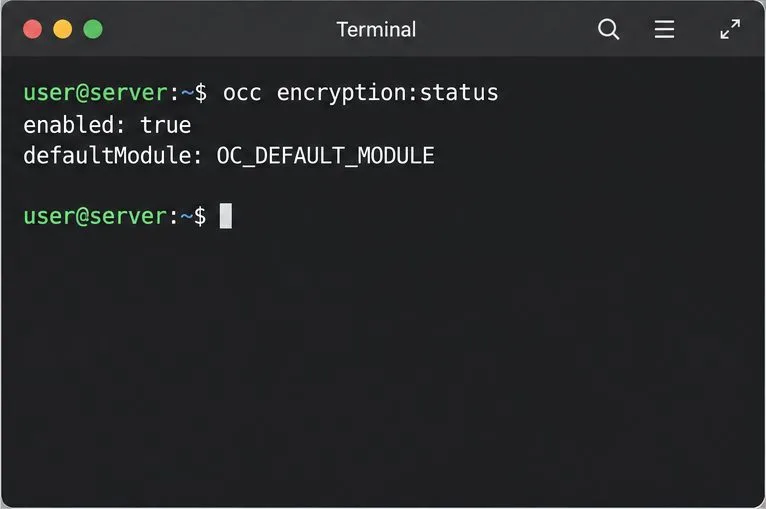
استخدم مسار التثبيت الفعلي واسم مستخدم خادم الويب. بالنسبة لنشر الحاويات، شغّل الأمر occداخل حاوية Nextcloud باستخدام الأمر الموثق الخاص بهذا التثبيت. تشير حالة التشغيل السليمة إلى تفعيل التشفير وتحديد الوحدة النمطية الافتراضية. هذا يؤكد حالة ميزة التشفير على جانب الخادم، ولكنه لا يثبت بحد ذاته تشفير جميع الملفات القديمة.
تؤكد المخرجات occ encryption:statusأن Nextcloud يُبلغ عن تمكين التشفير ويُحدد الوحدة النمطية الافتراضية النشطة.
ماذا عن الوثائق الموجودة بالفعل في المكتبة؟
بشكل افتراضي، يقوم Nextcloud بتشفير الملفات التي يتم إنشاؤها أو تعديلها بعد تفعيل التشفير من جانب الخادم. إذا كنت ترغب أيضًا في تشفير الملفات الموجودة، فقم أولًا بأخذ نسخة احتياطية جديدة، وحدد فترة صيانة، وامنع المستخدمين من تعديل الملفات أثناء العملية. تتوفر وثائق مرجع أوامر Nextcloud occ encryption:encrypt-allلتشفير الملفات لجميع المستخدمين. اتبع التعليمات الخاصة بإصدار Nextcloud المُثبّت لديك، وشغّل الأمر باستخدام حساب خادم الويب، وانتظر حتى ينتهي قبل إعادة الخدمة إلى وضعها الطبيعي.
sudo -u www-data php occ encryption:encrypt-all
لا تستخدم occ encryption:disableهذه الخاصية كاختصار للتراجع. تعطيل هذه الخاصية لا يفك تشفير الملفات الموجودة. توثق Nextcloud إجراءً منفصلاً لفك تشفير جميع الملفات، وتحذر من أن تعطيل التشفير دون فك تشفير الملفات قد يتسبب في أخطاء غير متوقعة. اختبر إجراءات النسخ الاحتياطي والاستعادة قبل تغيير حالة التشفير في بيئة الإنتاج.
كيف يمكنني التحقق من حماية التخزين؟
تحقق من occ encryption:statusالوحدة النمطية المقصودة وتأكد من أنها نشطة.
لإنشاء ملف اختبار جديد، ارفع مستندًا نصيًا غير ضار عبر Nextcloud، ثم عدّله في Collabora، واحفظه، وأغلق الجلسة، ثم أعد فتحه عبر Nextcloud. هذا يضمن استمرار عمل محرر النصوص وآلية التخزين بشكل طبيعي.
إذا كنت بحاجة إلى إثبات تشفير البيانات على خادم تخزين معين، فاستخدم طريقة التحقق الموثقة لدى مزود التخزين أو اختبارًا مُحكمًا خارج نطاق الخدمة الفعلية. لا تفترض أن اسم الملف أو امتداده أو مجرد بحث نصي في سطر الأوامر يُعد اختبارًا موثوقًا للتشفير.
راجع النسخ الاحتياطية بشكل منفصل. تظل النسخة الاحتياطية القابلة للقراءة نسخة غير مشفرة حتى لو كان مسار بيانات Nextcloud المباشر محميًا.
قم بتأكيد HTTPS/TLS لحركة المرور من المتصفح إلى الخدمة ومن المضيف إلى الكود بشكل منفصل؛ هذا يتعلق بحماية النقل، وليس التشفير في حالة السكون.
عندما لا يكون Nextcloud SSE هو الخيار المناسب
إذا كان نظام Nextcloud الخاص بك يخزن الملفات على قرصه المحلي فقط، وكان شاغلك الرئيسي هو فقدان القرص أو تعطله، فإن تشفير القرص على مستوى نظام التشغيل هو الحل الأمثل للتحكم المباشر. يقوم هذا التشفير بتشفير وحدة التخزين أثناء إيقاف تشغيل النظام؛ وبعد إعادة التشغيل وفتح القفل، يظل بإمكان Nextcloud و CODE قراءة المستندات اللازمة للتعديل. قم بضبطه أثناء إعداد الخادم أو من خلال إجراءات التخزين في نظام التشغيل، واحتفظ بمفاتيح الاسترداد خارج الخادم.
إذا كان شرطك هو عدم اطلاع المسؤولين ومزودي التخزين على محتوى المستندات مطلقًا، فاستخدم تصميم تشفير شامل مدعومًا من المنصة، وتحقق من توافقه مع Collabora قبل نشره. يحتاج محرر المتصفح إلى بيانات المستند متاحة لجلسة التحرير، لذا فإن تشفير البيانات المخزنة على خادم التخزين وحده لا يضمن ذلك أثناء تحرير المستخدم. لا يضيف الكود نفسه خيارًا عامًا لتفعيل/إيقاف تشفير المستندات المخزنة.