الرئيسية
» مكتب MS
»
كيفية إعداد مزامنة LDAP / Active Directory في ONLYOFFICE
كيفية إعداد مزامنة LDAP / Active Directory في ONLYOFFICE
لا يكتمل التكامل الجيد بين ONLYOFFICE وLDAP أو Active Directory بمجرد حفظ الاتصال بنجاح. فالنتيجة المرجوة أكثر تحديدًا: استيراد المستخدمين المقصودين، ومطابقة أسمائهم وعناوين بريدهم الإلكتروني بشكل صحيح، وتكوين عضوية المجموعة وفقًا لنموذج الوصول المتوقع، وتمكين مستخدمي النطاق من تسجيل الدخول باستخدام بيانات اعتماد الدليل الخاصة بهم، ووصول أي تغييرات لاحقة في الدليل إلى ONLYOFFICE دون تعطيل الحسابات غير ذات الصلة بشكل غير متوقع.
يستخدم هذا الدليل سير عمل خادم ONLYOFFICE Workspace الحالي كمسار رئيسي. يدعم ONLYOFFICE DocSpace أيضًا بروتوكول LDAP، ولكن تختلف طريقة التنقل فيه وبعض الحقول المتاحة؛ ويُعدّ LDAP في DocSpace حاليًا ميزةً ضمن باقة الأعمال. إذا كنت تستخدم DocSpace بدلًا من Workspace، فاستخدم وثائق LDAP الخاصة بـ ONLYOFFICE DocSpace بدلًا من افتراض أن جميع شاشات Workspace متطابقة.
بالنسبة لخادم مساحة العمل، يُعدّ دليل تكوين LDAP الحالي لمساحة عمل ONLYOFFICE هو المرجع الأساسي . تُظهر لقطات الشاشة أدناه طرقًا لتكوين الإعدادات الموثقة؛ وقد يختلف التباعد والتنقل الدقيقان باختلاف إصدار ONLYOFFICE وإصدار المنتج.
ما الذي يجب أن يبدو عليه النجاح قبل أن تبدأ؟
حدد النتيجة المتوقعة أولاً. على سبيل المثال، لنفترض أن Active Directory يحتوي على 420 موظفًا، ولكن OU=Staff,DC=example,DC=comيجب أن يدخل 180 مستخدمًا فقط من هذه المجموعة إلى ONLYOFFICE. كما تريد ONLYOFFICE-Adminsأن تحصل هذه المجموعة على صلاحيات إدارية، بينما يظل الموظفون العاديون مستخدمين عاديين للبوابة.
يجب أن يستوفي التكوين الناجح جميع هذه الشروط:
عدد عمليات الاستيراد قريب من العدد المتوقع من اسم المستخدم المميز (DN) والمرشح المُكوّنين.
تُظهر ملفات تعريف المستخدمين الاسم الأول الصحيح، واسم العائلة، وعنوان البريد الإلكتروني، واللقب، والقيم الأخرى المُرتبطة.
يتم وضع علامة على ملفات تعريف LDAP المستوردة على أنها مُدارة بواسطة الدليل في ONLYOFFICE.
يمكن للمستخدم التجريبي المصادقة باستخدام تنسيق تسجيل الدخول الخاص بالدليل المُكوّن.
عضوية المجموعة صحيحة بالنسبة لعدة مستخدمين نموذجيين، وليس فقط لمسؤول واحد.
يظهر تغيير الدليل المُتحكم به بعد مزامنة يدوية أو مجدولة.
لا يتم تعطيل المستخدمين خارج النطاق المقصود بشكل غير متوقع.
إذا لم تتمكن من تحديد عدد المستخدمين المتوقع، وعدد المجموعات، وهويتين أو ثلاث هويات اختبارية قبل الاستيراد، فتوقف مؤقتًا واحصل على هذه القيم من مسؤول الدليل. فهذا يُسهّل عملية التحقق بشكل كبير مقارنةً بالحكم على نجاح العملية من خلال رسالة حالة خضراء فقط.
الخطوة 1: تفعيل مصادقة LDAP واختيار أمان النقل
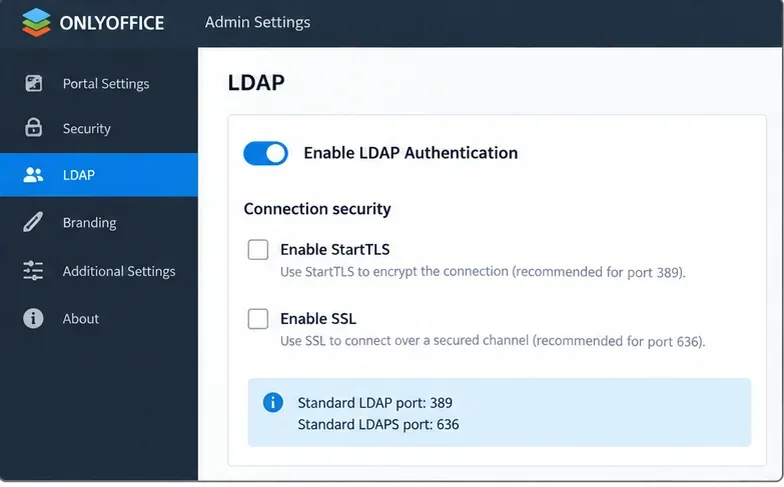
في خادم ONLYOFFICE Workspace، افتح لوحة التحكم، ثم صفحة LDAP ضمن إعدادات البوابة، وقم بتفعيل مصادقة LDAP. خيارات الاتصال الموثقة هي LDAP العادي، وStartTLS، وSSL/LDAPS. يستخدم StartTLS عادةً المنفذ 389، بينما يستخدم SSL/LDAPS المنفذ 636.
قم بتفعيل مصادقة LDAP أولاً، ثم اختر طريقة النقل التي تتوافق مع خادم الدليل. الإعدادات الافتراضية الموثقة هي المنفذ 389 لـ LDAP أو StartTLS والمنفذ 636 لـ SSL/LDAPS.
استخدم بروتوكول نقل مشفر كلما سمحت سياسة الدليل بذلك. لا يُعد اتصال LDAP بنص عادي يعمل بشكل صحيح نتيجةً جاهزةً للإنتاج إذا تم نقل بيانات الاعتماد أو بيانات الدليل عبر شبكة غير موثوقة.
فحص الجودة: تأكد مع مسؤول الدليل ما إذا كان الخادم يتوقع StartTLS على المنفذ 389 أو LDAPS على المنفذ 636، وما إذا كان مضيف ONLYOFFICE يثق في سلسلة شهادات خادم الدليل.
الخطوة الثانية: اضبط الخادم، واسم المستخدم المميز، والفلتر، وسمة تسجيل الدخول
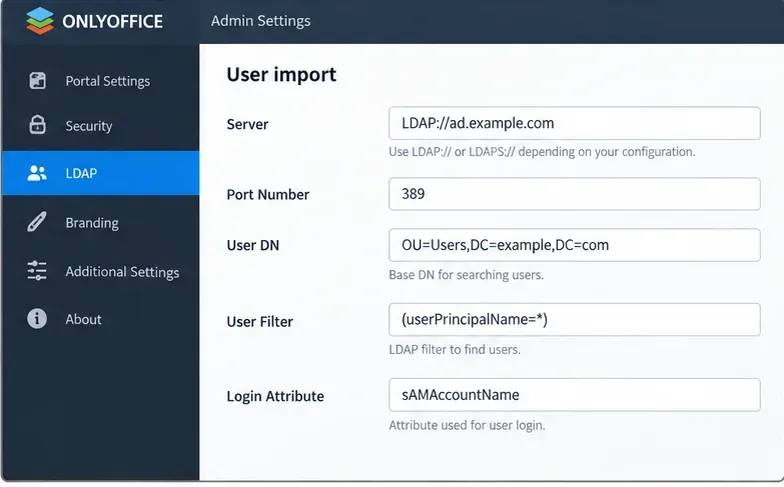
تحدد حقول استيراد المستخدمين الأساسية كلاً من المستخدمين المرئيين لبرنامج ONLYOFFICE وكيفية تسجيل دخول هؤلاء المستخدمين. بالنسبة لـ Active Directory، يوثق برنامج ONLYOFFICE هذه الإعدادات الافتراضية:
فلتر المستخدم:(userPrincipalName=*)
سمة تسجيل الدخول:sAMAccountName
يُعد اسم المستخدم المميز (DN) نقطة البداية للبحث في الدليل. فاسم المستخدم المميز الواسع، مثل `<اسم المستخدم المميز>`، DC=example,DC=comيبحث في شجرة أكبر؛ بينما اسم المستخدم المميز الأضيق، مثل `<اسم المستخدم المميز>`، OU=Staff,DC=example,DC=comيحد من نطاق البحث قبل تطبيق عامل التصفية.
بالنسبة لـ Active Directory، حدد قاعدة البحث بشكل متعمد واستخدم (userPrincipalName=*)عامل التصفية الموثق sAMAccountNameكسمة تسجيل الدخول ما لم يتطلب تصميم الدليل الخاص بك شيئًا مختلفًا.
تتمثل إحدى المشكلات الشائعة في الجودة في البدء بالدليل بأكمله لسهولة ذلك، ثم محاولة استبعاد حسابات الخدمة وهويات الاختبار لاحقًا باستخدام فلتر معقد. إذا كانت الوحدات التنظيمية تفصل بالفعل المجموعة المستهدفة، فاستخدم اسم المستخدم المميز (DN) الأكثر استقرارًا والذي يمثل نطاق العمل.
التحقق من الجودة: قارن عدد المستخدمين المتوقع من هذا الاسم المميز (DN) مع عدد المستخدمين الذين تنوي تزويدهم بالخدمات فعليًا. إذا كان النطاق خاطئًا، فصححه قبل الاستيراد.
الخطوة 3: تحديد سمات المستخدم بعناية
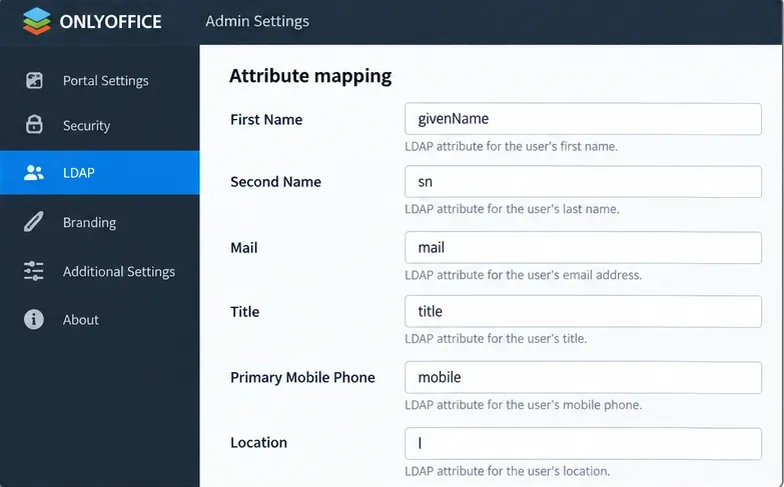
تتيح ميزة ONLYOFFICE إمكانية ملء حقول البوابة الإلكترونية ببيانات الدليل، مثل الاسم الأول، والاسم الثاني، والبريد الإلكتروني، واللقب، ورقم الهاتف المحمول الأساسي، والموقع. وتختلف أسماء البيانات الدقيقة باختلاف مخطط LDAP الخاص بك. في Active Directory، تشمل الأمثلة الشائعة ما يلي givenName: snو mailو titleو و mobile.
قم بربط حقول البوابة الإلكترونية بالخصائص الموجودة فعليًا في دليلك. حتى الربط الصحيح تقنيًا يظل غير كافٍ إذا انتهى المطاف بمعظم الملفات الشخصية المستوردة فارغة أو مضللة.
يستحق البريد الإلكتروني اهتمامًا خاصًا. تشير ONLYOFFICE إلى أن بريد البوابة الإلكترونية يُستخرج من سمة البريد؛ وفي حال عدم وجوده، يمكن إنشاء عنوان من سمة تسجيل الدخول ونطاق LDAP. كما تُشير إلى إمكانية مزامنة مستخدم بوابة موجود لديه نفس البريد الإلكتروني مع مستخدم LDAP.
فحص الجودة: افحص خمسة سجلات دليل تمثيلية على الأقل قبل الاستيراد، بما في ذلك سجل مدير النظام، وموظف عادي، ومستخدم من وحدة تنظيمية مختلفة. تأكد من أن السمات المُرتبطة مُعبأة بشكل متسق.
الخطوة الرابعة: حدد ما إذا كنت تحتاج فعلاً إلى مزامنة المجموعة
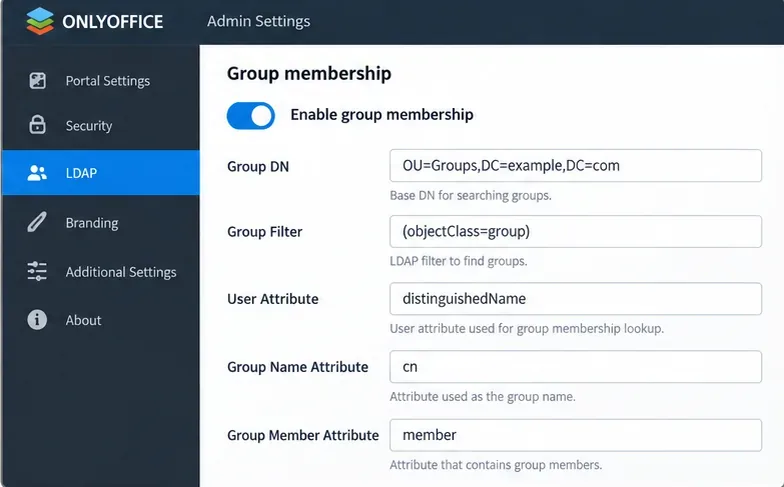
فعّل عضوية المجموعة فقط عندما يحتاج برنامج ONLYOFFICE إلى استيراد مجموعات LDAP واستخدامها لتنظيم البوابة أو منح الصلاحيات. بالنسبة إلى Active Directory، مستندات ONLYOFFICE:
تصفية المجموعات:(objectClass=group)
سمة المستخدم:distinguishedName
سمة عضو المجموعة:member
يجب أن تتطابق إعدادات مجموعة Active Directory مع كيفية تمثيل العضوية في دليلك. كما يجب أن يتطابق اسم المجموعة مع مخططك؛ cnوهذا مثال شائع، وليس شرطًا أساسيًا.
هناك سلوك مهم موثق من قِبل ONLYOFFICE: عند تفعيل استيراد المجموعات، تتم إضافة المستخدمين المنتمين إلى مجموعة واحدة على الأقل من المجموعات المحددة فقط. قد يكون هذا مفيدًا لتحديد نطاق الوصول، ولكنه قد يُفاجئ المسؤولين الذين يتوقعون أن يتحكم اسم المستخدم المميز (DN) وحده في عملية الاستيراد.
التحقق من الجودة: اختر ثلاثة مستخدمين: واحد من مجموعة مُضمنة، وواحد من مجموعات متعددة، وواحد من خارج جميع المجموعات المُستوردة. توقع النتيجة قبل المزامنة، ثم قارنها بالنتيجة الفعلية.
الخطوة الخامسة: منح الصلاحيات الإدارية بشكل متحفظ
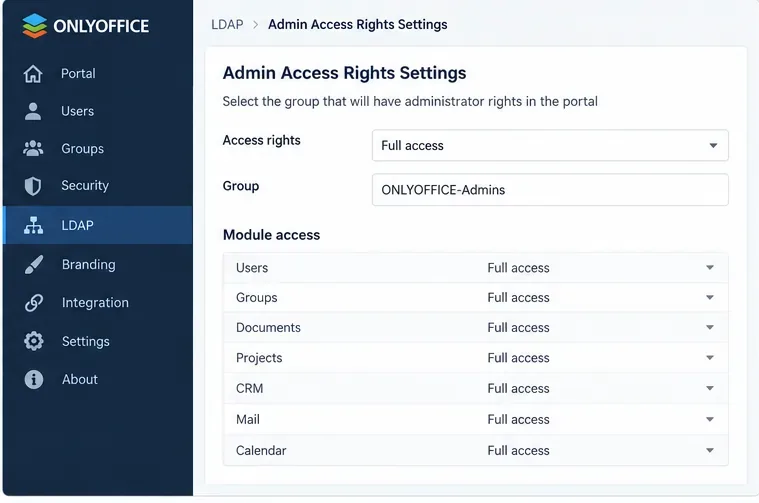
يستطيع خادم مساحة العمل ربط صلاحيات الوصول الإداري بمجموعات LDAP. وهذا يُسهّل الإدارة المركزية، ولكنه يعني أيضاً أن تغييرات مجموعات الدليل قد تُؤثر على صلاحيات البوابة.
منح الحقوق الإدارية المشتقة من LDAP لمجموعة دليل مخصصة تخضع لرقابة صارمة بدلاً من مجموعة واسعة من الموظفين.
ابدأ بأصغر مجموعة إدارية تناسب نموذج التشغيل الخاص بك. تحقق من كل من العضوية وسلوك المجموعات المتداخلة في دليلك الخاص قبل الاعتماد عليه للوصول المتميز.
فحص الجودة: تأكد من حصول المسؤول المُستهدف على الصلاحيات المتوقعة، وعدم حصول المستخدم العادي المُستورد عليها. في حال كانت الصلاحيات أوسع من المتوقع، أوقف العملية وصحح مجموعة الدليل أو التعيين قبل بدء التثبيت.
الخطوة 6: إعداد حساب القراءة ورسالة الترحيب الاختيارية
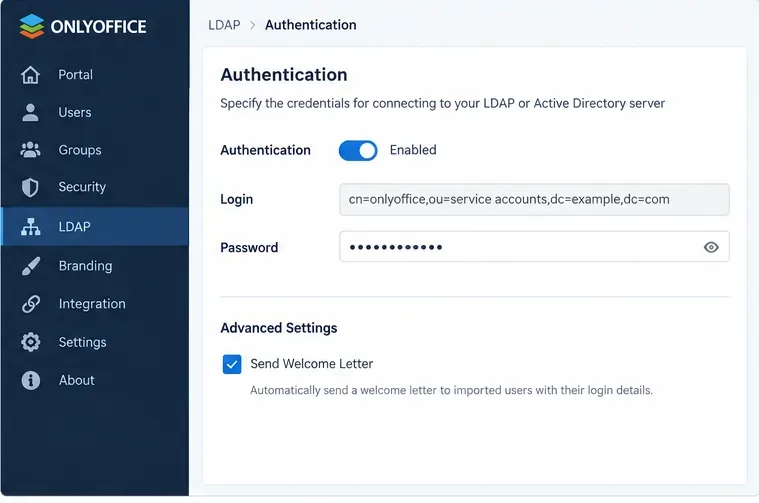
توفر بيئة عمل ONLYOFFICE خيار مصادقة للبيانات التي تملك صلاحيات قراءة بيانات الدليل. استخدم حساب دليل مخصصًا بأقل صلاحيات قراءة مطلوبة لنطاق البحث بدلاً من حساب مسؤول المجال.
استخدم حساب قراءة مخصصًا لاستعلامات LDAP. لا يُفيد خيار رسالة الترحيب إلا عند تهيئة سمة البريد الإلكتروني، وعندما تكون العناوين الناتجة قادرة على استقبال رسائل البوابة.
قم بتخزين بيانات الاعتماد هذه وتدويرها وفقًا لسياسة حسابات الخدمة الخاصة بمؤسستك. إذا انتهت صلاحية كلمة المرور دون إشعار، فقد تفشل عملية المزامنة حتى لو لم يتغير تكوين LDAP نفسه.
فحص الجودة: تحقق من أن حساب الربط يمكنه البحث في اسم المستخدم المميز واسم المجموعة المميز المُكوّنين، ولكنه لا يملك صلاحيات كتابة الدليل أو الصلاحيات الإدارية غير الضرورية.
الخطوة 7: احفظ، راجع نطاق الاستيراد، ثم أكد.
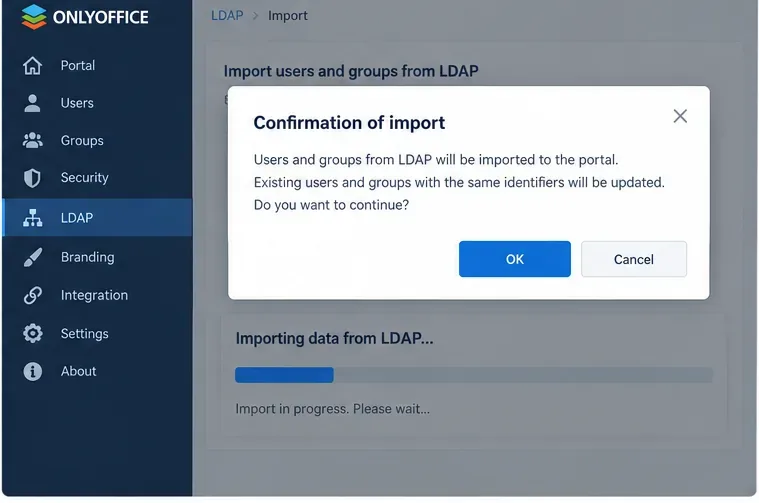
عند حفظ إعدادات LDAP، يعرض برنامج ONLYOFFICE رسالة تأكيد قبل استيراد المستخدمين. لا تتعامل مع هذه الخطوة كإجراء روتيني. قد يؤدي تغيير الخادم، أو فلتر المستخدم، أو اسم المستخدم المميز، أو فلتر المجموعة، أو اسم المجموعة المميز بعد استيراد المستخدمين إلى نتائج غير متوقعة: تحذر وثائق Workspace الرسمية من إمكانية تعطيل المستخدمين المستوردين وبياناتهم التي لم تعد متوافقة مع الإعدادات الجديدة.
استخدم خطوة التأكيد كنقطة تحكم: تحقق من نطاق البحث المقصود، والفلاتر، والتعيينات، وقواعد المجموعة قبل بدء عملية الاستيراد.
قم بعمل نسخة احتياطية من البوابة قبل تغيير نطاق LDAP المُحدد، كما توصي ONLYOFFICE صراحةً. عند النشر لأول مرة، يُنصح بالبدء بوحدة تنظيمية أو مجموعة اختبارية محدودة، والتحقق من صحة النتائج، ثم توسيع النطاق.
التحقق من الجودة: بعد الاستيراد، قارن المستخدمين والمجموعات الفعليين بالقائمة المتوقعة. استخدم نماذج من الملفات الشخصية بدلاً من التحقق من العدد الإجمالي فقط.
الخطوة 8: قم بتمكين المزامنة التلقائية فقط بعد أن تكون عملية الاستيراد الأولى صحيحة
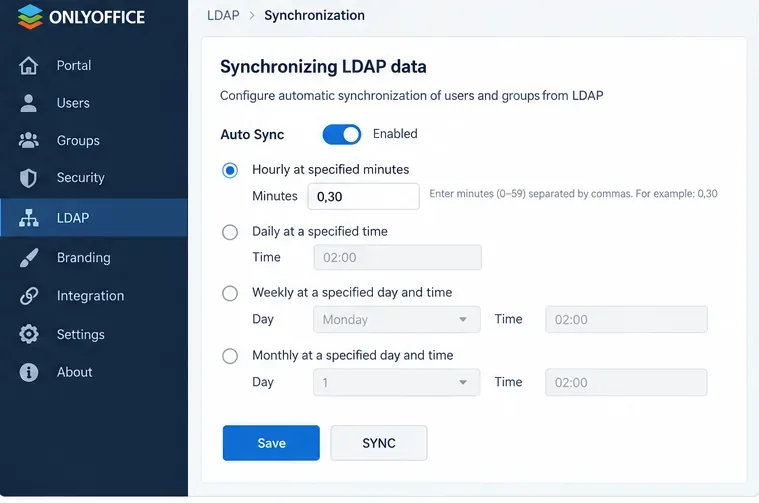
يُمكن لبرنامج ONLYOFFICE مزامنة بيانات LDAP تلقائيًا كل ساعة في دقائق محددة، أو يوميًا في وقت محدد، أو أسبوعيًا، أو شهريًا. كما يُتيح إجراء مزامنة يدوية. وتشير الوثائق إلى أنه تتم مزامنة معلومات مستخدم LDAP الفردي أيضًا بعد تسجيل دخوله.
قم بجدولة المزامنة التلقائية فقط بعد أن تؤدي المزامنة اليدوية إلى ظهور المستخدمين والخصائص والمجموعات والأذونات المتوقعة.
بالنسبة لمعظم المؤسسات، ابدأ بجدول زمني منتظم يتيح للمسؤولين الوقت الكافي لاكتشاف أخطاء الدليل قبل تكرارها. لا يعني التزامن المتكرر بالضرورة تحسين الأداء؛ اختر الفترة الزمنية بناءً على سرعة وصول تغييرات الهوية إلى ONLYOFFICE ومدى ثقتك في إدارة عمليات الدليل.
التحقق من الجودة: قم بإجراء تغيير تجريبي آمن واحد في الدليل، مثل تغيير لقب مستخدم تجريبي، ثم قم بتشغيل مزامنة يدوية، وتحقق من التحديث. بعد ذلك، اختبر المزامنة المجدولة بشكل منفصل.
كيفية التحقق من تسجيل الدخول إلى LDAP بعد الاستيراد
توثق منصة ONLYOFFICE Workspace ثلاثة نماذج تسجيل دخول لمستخدمي LDAP المستوردين:
LoginAttribute، على سبيل المثالAndrew.Stone
LoginAttribute@LDAPDomain، على سبيل المثالAndrew.Stone@example.com
LDAPDomain\LoginAttribute، على سبيل المثالexample\Andrew.Stone
اختبر باستخدام مستخدم غير إداري بالإضافة إلى مستخدم إداري. إن نجاح ربط الدليل وحده لا يثبت أن المستخدم المستورد قادر على المصادقة عبر البوابة باستخدام نموذج تسجيل الدخول المقصود.
متى يجب تغيير أسلوبك؟
النتيجة المرصودة
ما يشير إليه
الخطوة التالية
الاتصال يعمل ولكن يظهر عدد كبير جدًا من المستخدمين
اسم المستخدم المميز أو فلتر المستخدم واسع جدًا
قم بتضييق نطاق البحث قبل استيراد الإنتاج.
عدد المستخدمين صحيح، لكن الأسماء أو عناوين البريد الإلكتروني فارغة.
لا تتطابق عملية تعيين السمات مع بيانات الدليل الخاص بك
افحص سجلات الدليل الحقيقية وقم بتصحيح عمليات الربط.
يؤدي تمكين مزامنة المجموعة إلى إزالة المستخدمين المتوقعين من عملية الاستيراد
هؤلاء المستخدمون لا ينتمون إلى مجموعة مستوردة
مراجعة اسم المجموعة، وفلتر المجموعة، وتصميم العضوية.
يقوم المستخدمون باستيراد الملفات ولكن لا يمكنهم تسجيل الدخول
قد تكون سمة تسجيل الدخول أو نطاق LDAP أو الربط/المصادقة أو سياسة الدليل خاطئة
اختبر تنسيقات تسجيل الدخول الموثقة وتحقق من صحة حساب الدليل ومسار TLS.
تعمل المزامنة اليدوية، لكن التغييرات المجدولة لا تظهر.
يجب التحقق من جدول المزامنة التلقائية أو تنفيذ المهمة
سيؤدي تغيير النطاق إلى استبعاد مستخدمي LDAP الحاليين
قد يؤدي هذا التغيير إلى تعطيل الحسابات خارج النطاق الجديد
قم بإجراء نسخ احتياطي أولاً واختبر النطاق الجديد مع مجموعة صغيرة ومضبوطة.
حدود يجب مراعاتها
تُعدّ مزامنة LDAP عملية دمج للهوية والدليل، وليست بديلاً عن تصميم دقيق لآليات التفويض. فهي قادرة على استيراد المستخدمين والمجموعات والخصائص والمصادقة المدعومة بالدليل، ولكن جودة النتيجة تعتمد بشكل كبير على بنية الدليل المصدر ونظافته.
ميّز أيضًا بين منتجات ONLYOFFICE. يُتيح Workspace Server الوصول إلى LDAP من خلال لوحة التحكم الخاصة به، ويدعم الإعدادات المذكورة أعلاه. أما DocSpace، فيحتوي على صفحة LDAP خاصة به وحقول موثقة، بما في ذلك تعيينات خاصة بـ DocSpace مثل نوع المستخدم وحصة المستخدم الأولية؛ وتُدرج ONLYOFFICE هذه الميزة حاليًا ضمن باقة Business المدفوعة. لا تفترض أن لقطة شاشة أو خيار Workspace سيظهر دون تغيير في DocSpace.
قائمة التحقق النهائية للقبول
يستخدم اتصال الدليل وسيلة النقل الآمنة المقصودة.
تستورد أسماء المستخدمين المميزة (DN) والفلاتر فقط السكان المتوقعين.
تحتوي حقول الملف الشخصي المُعينة على بيانات صحيحة وقابلة للاستخدام.
تتطابق عضوية المجموعة مع العديد من الأمثلة المعروفة في Active Directory.
تقتصر الحقوق الإدارية على المجموعة المستهدفة.
يمكن لمستخدم LDAP العادي تسجيل الدخول باستخدام نموذج تسجيل الدخول المتوقع.
تُطبّق عملية المزامنة اليدوية تغيير الدليل المُتحكّم به بشكل صحيح.
تقوم خاصية المزامنة التلقائية بتكرار هذا السلوك وفقًا للجدول الزمني المحدد.
توجد نسخة احتياطية قبل تغيير نطاق LDAP المُنشأ.
بمجرد اجتياز هذه الفحوصات، يتجاوز التكامل مجرد "الاتصال بـ LDAP". فهو يُنتج بيانات المستخدمين، وبيانات الهوية، وبنية المجموعات، وسلوك المصادقة، ونتائج المزامنة المطلوبة. في حال وجود أي اختلاف في هذه النتائج، يُرجى تصحيح نطاق الدليل أو التعيين قبل زيادة وتيرة المزامنة أو توسيع نطاق النشر.