الرئيسية
» مكتب MS
»
كيفية إعداد مساحة عمل ONLYOFFICE على نظام Ubuntu 24.04 LTS
كيفية إعداد مساحة عمل ONLYOFFICE على نظام Ubuntu 24.04 LTS
يجمع برنامج ONLYOFFICE Workspace بين تحرير المستندات عبر الإنترنت وبوابة تعاون شاملة. على نظام Ubuntu 24.04 LTS، يُعدّ استخدام برنامج التثبيت الرسمي لبرنامج ONLYOFFICE Workspace Community مع Docker أسهل طريقة لإعداد الخادم. يعمل Docker على تشغيل مكونات Workspace في حاويات معزولة، مما يُسهّل عملية النشر والتحديث مقارنةً بالتثبيت اليدوي.
يستخدم هذا الدليل إصدار Community ويبدأ بخيار عملي للمسؤولين الجدد: تثبيت Workspace بدون خادم البريد ONLYOFFICE الاختياري. هذا يُلغي متطلبات نظام أسماء النطاقات (DNS) وتسليم البريد من عملية التثبيت الأولى. يمكنك إضافة البريد لاحقًا من لوحة التحكم إذا احتجت إليه.
اعتبارًا من أكتوبر 2026، يدعم Docker رسميًا نظام Ubuntu 24.04 LTS (Noble). تشير وثائق مجتمع ONLYOFFICE Workspace الحالية إلى ضرورة وجود مضيف Linux بمعالج amd64 بمعالج رباعي النواة على الأقل، وذاكرة وصول عشوائي (RAM) بسعة 8 جيجابايت، ومساحة تخزين حرة لا تقل عن 40 جيجابايت، وذاكرة تبديل بسعة 6 جيجابايت. يوصي المورّد بمعالج وذاكرة وصول عشوائي أكبر لضمان سلاسة عملية النشر. يُرجى مراجعة دليل تثبيت Docker الحالي لمجتمع ONLYOFFICE Workspace ووثائق تثبيت Docker على Ubuntu قبل النشر على خادم الإنتاج.
ما تحتاجه قبل البدء
أنت بحاجة إلى خادم أو جهاز افتراضي يعمل بنظام Ubuntu 24.04 LTS، وحساب يتمتع sudoبصلاحيات، واتصال إنترنت خارجي لتنزيل الحزم وصور الحاويات، وموارد كافية لخدمات Workspace. إذا كنت ترغب في أن يكون الوصول إلى البوابة متاحًا من أجهزة كمبيوتر أخرى، فسيحتاج الخادم أيضًا إلى عنوان LAN ثابت أو عنوان IP عام.
يشير amd64 إلى بنية خوادم x86 الشائعة ذات 64 بت المستخدمة في معالجات Intel وAMD. لا تفترض أن دعم Docker لبنية أخرى يعني بالضرورة أن ONLYOFFICE Workspace يدعمها؛ فمتطلبات Workspace الحالية تنص تحديدًا على دعم نظام Linux ببنية amd64.
غرض
هدف عملي
لماذا يُعد ذلك مهماً؟
وحدة المعالجة المركزية
الحد الأدنى 4 أنوية؛ يوصي موقع ONLYOFFICE بـ 6 أنوية
تعمل عدة خدمات في نفس الوقت.
ذاكرة
الحد الأدنى 8 جيجابايت؛ يوصى بـ 12 جيجابايت
تتطلب خدمات تحرير المستندات وقواعد البيانات والتعاون استخداماً مكثفاً للذاكرة.
أدك
مساحة تخزين لا تقل عن 40 جيجابايت
تستهلك صور الحاويات والسجلات وقواعد البيانات وملفات المستخدم مساحة التخزين.
تبديل
6 جيجابايت على الأقل وفقًا للدليل القائم على البرامج النصية
يوفر ذاكرة افتراضية إضافية أثناء أحمال العمل الثقيلة.
بنيان
amd64
يتوافق مع متطلبات مساحة العمل الحالية في ONLYOFFICE.
الخطوة 1: تأكد من أن مضيف أوبونتو لديه موارد كافية
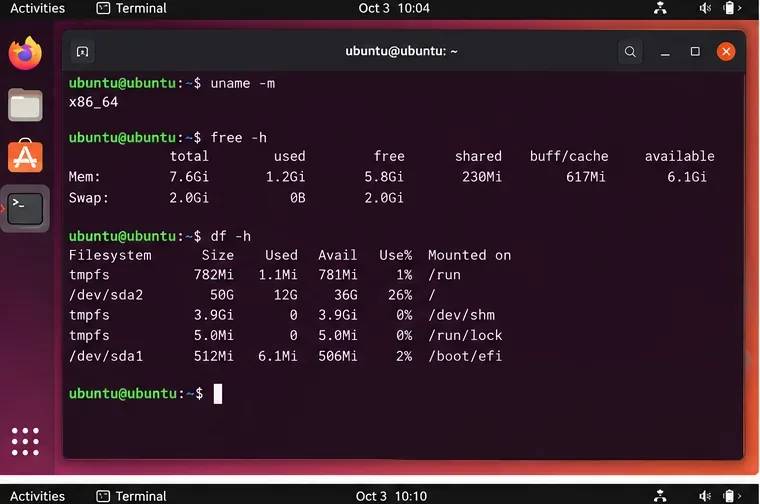
افتح الطرفية أو اتصل بالخادم عبر SSH. ثم نفّذ الأمر التالي:
uname -m
free -h
df -h
uname -mيُظهر التقرير بنية المعالج. على مضيف متوافق مع معمارية x86-64، سترى عادةً x86_64. free -hيُظهر ذاكرة الوصول العشوائي (RAM) ومساحة التبديل، بينما df -hيُظهر مساحة القرص الحرة بوحدات قابلة للقراءة.
تحقق من بنية النظام والذاكرة ومساحة التبديل وسعة القرص قبل تثبيت خدمات مساحة العمل.
تجنب المتابعة على خادم يعاني من نقص في الذاكرة أو مساحة التخزين. قد يكتمل التثبيت ولكنه قد يفشل لاحقًا أثناء عمليات التحرير أو الفهرسة، وهو أمر يصعب تشخيصه مقارنةً بتصحيح السعة أولًا.
الخطوة الثانية: تثبيت محرك Docker من مستودع Docker الرسمي لنظام Ubuntu
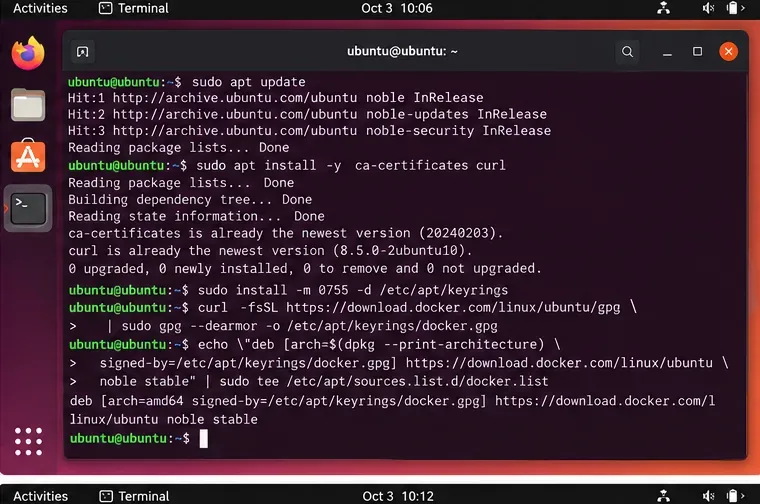
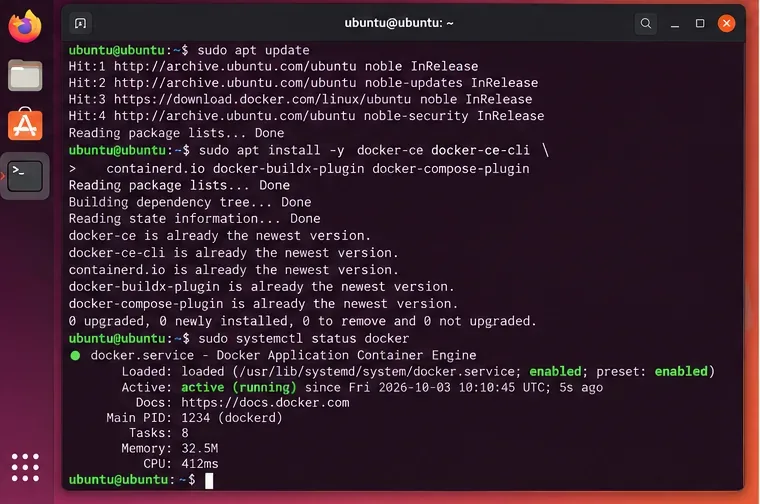
محرك Docker هو الخدمة التي تُنشئ وتُشغّل الحاويات المستخدمة في نشر Workspace. تدعم تعليمات Docker الحالية لنظام Ubuntu إصدار Ubuntu 24.04 LTS، وتوصي باستخدام مستودع APT الخاص بـ Docker لتثبيت خادم عادي.
يجب أن يُبلغ تثبيت Docker السليم عن خدمة Docker على أنها نشطة قبل بدء تشغيل برنامج تثبيت Workspace.
الخطوة 3: التحقق من Docker قبل إشراك ONLYOFFICE
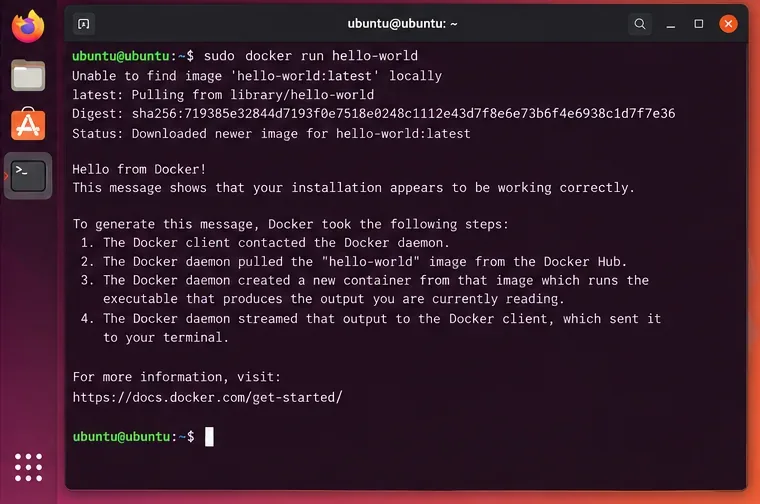
هذا الفحص البسيط يفصل مشاكل Docker عن مشاكل Workspace. قم بتشغيل:
sudo docker run --rm hello-world
يقوم Docker بتنزيل صورة اختبارية صغيرة، وتشغيل حاوية، وطباعة رسالة تأكيد، ثم الخروج. إذا فشلت هذه العملية، فقم بإصلاح Docker أولاً بدلاً من متابعة تشغيل سكربت Workspace.
يؤكد اختبار "hello-world" أن عميل Docker يمكنه التواصل مع برنامج Docker daemon وبدء تشغيل حاوية.
من الأخطاء الشائعة للمبتدئين اعتبار خطأ في الأذونات من Docker dockerبمثابة فشل في برنامج ONLYOFFICE. يستخدم هذا الدليل عمدًا sudo dockerمجموعة ONLYOFFICE، لذا لا داعي لإضافة حسابك إلى مجموعة Docker. يحذر Docker من أن العضوية في هذه المجموعة تمنح فعليًا صلاحيات المستخدم الجذر، لذا لا تُضف مستخدمين بشكل عشوائي لمجرد اختصار الأوامر.
الخطوة 4: قم بتنزيل برنامج تثبيت ONLYOFFICE Workspace الرسمي
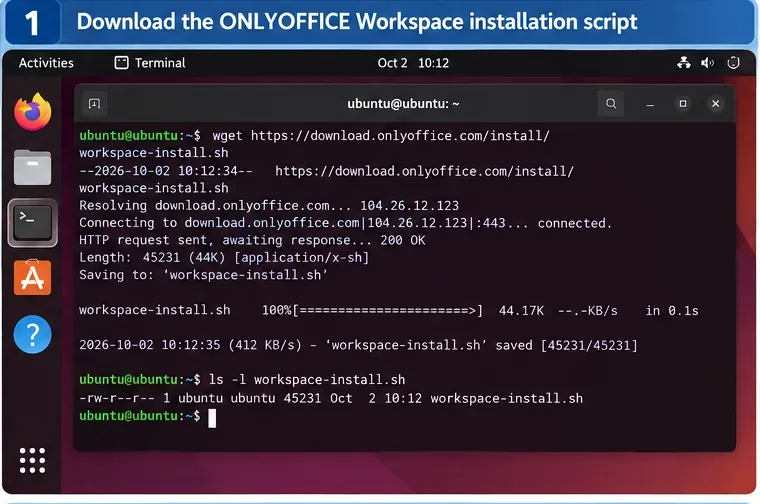
ينشر برنامج ONLYOFFICE برنامج تثبيت على موقعه الإلكتروني المخصص للتنزيل. قم بتنزيله مباشرةً:
قبل تشغيل أي برنامج نصي إداري تم تنزيله، من الممارسات الجيدة فحصه:
less workspace-install.sh
اضغط qللخروج less. هذا لا يثبت أن البرنامج النصي آمن، ولكنه يمنحك فرصة للتحقق من المصدر وملاحظة الأوامر غير المتوقعة قبل منحه صلاحيات الجذر.
قم بتنزيل برنامج تثبيت Workspace من موقع التنزيل الرسمي لـ ONLYOFFICE، ثم قم بمراجعته قبل التشغيل.
الخطوة 5: تثبيت مساحة العمل بدون خادم البريد أولاً
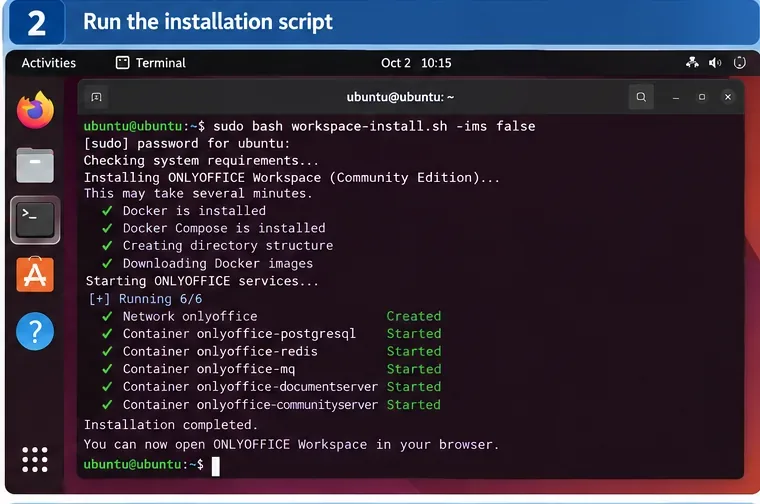
للتثبيت الأولي، قم بتشغيل البرنامج النصي الرسمي مع تخطي ONLYOFFICE Mail:
sudo bash workspace-install.sh -ims false
يعني هذا -ims falseالخيار "عدم تثبيت مكون خادم البريد". يُبقي هذا الإعداد الأولي مُركزًا على بوابة مساحة العمل، ومحررات المستندات، ومكونات الإدارة. تُشير وثائق ONLYOFFICE إلى إمكانية تثبيت البريد لاحقًا من لوحة التحكم.
يؤدي تشغيل برنامج التثبيت بدون خدمة البريد الإلكتروني إلى تجنب الحاجة إلى تهيئة نظام أسماء النطاقات (DNS) لنطاق البريد الإلكتروني أثناء عملية نشر مساحة العمل الأولى. قد تختلف سطور الحالة وأسماء الحاويات باختلاف الإصدار.
إذا كان لديك بالفعل نطاق خدمة بريد إلكتروني مُهيأ بشكل صحيح وتريد تحديدًا التثبيت الكامل، فإن ONLYOFFICE توثق هذا النموذج بدلاً من ذلك:
استبدل mx1.example.comاسم المضيف باسم مضيف خدمة البريد الإلكتروني الحقيقي. يجب أن يُشير اسم المضيف إلى الخادم، ويجب أن يحتوي نطاق البريد على سجلات نظام أسماء النطاقات (DNS) المناسبة. لا تستخدم اسم مضيف وهميًا لمجرد إكمال عملية التثبيت. يُعدّ نظام أسماء النطاقات غير الصحيح أحد أسهل الطرق لتحويل عملية نشر Workspace الناجحة إلى مشكلة في تسليم البريد.
الخطوة 6: تحقق من أن الحاويات تعمل بالفعل
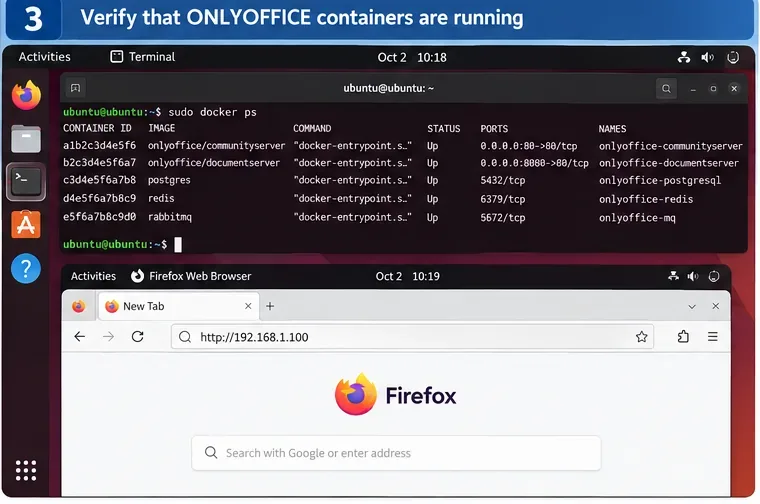
عند انتهاء البرنامج النصي، افحص الحاويات قيد التشغيل:
sudo docker ps
لا تقلق إذا اختلفت أسماء الحاويات لديك عن الأمثلة التي تراها على الإنترنت. قد تتغير الأسماء والمكونات الداخلية بين الإصدارات. المؤشرات المفيدة هي وجود حاويات ONLYOFFICE المتوقعة وأن حالتها هي "قيد التشغيل" بدلاً من إعادة التشغيل أو الخروج بشكل متكرر.
استخدم هذه docker psالطريقة للتأكد من تشغيل عملية النشر، ثم افتح عنوان IP الحقيقي للخادم في متصفح. أسماء الحاويات المعروضة هي أسماء توضيحية وقد تختلف عن إصدارك.
إذا استمرت الحاوية في إعادة التشغيل، فافحص الاسم الحقيقي من docker ps -aثم قم بتشغيل الأمر التالي:
sudo docker logs --tail 100 CONTAINER_NAME
استبدل CONTAINER_NAMEالاسم بالاسم الذي يعرضه Docker. هذا أكثر أمانًا من نسخ اسم حاوية قديم من أحد الدروس التعليمية.
الخطوة 7: افتح البوابة باستخدام عنوان الشبكة الحقيقي للخادم
ابحث عن عناوين الخادم باستخدام:
hostname -I
من متصفح يمكنه الوصول إلى الخادم، افتح ما يلي:
http://SERVER_IP
ينصح دليل Docker الخاص بـ ONLYOFFICE تحديدًا باستخدام عنوان IP الخاص بالشبكة للجهاز بدلاً من عنوان IP localhostالخاص 127.0.0.1بالبوابة عند التحقق منها. قد يستغرق بدء التشغيل الأولي بضع دقائق بعد التثبيت، لذا فإن التأخير القصير لا يعني بالضرورة فشل عملية النشر.
الخطوة 8: أكمل إعداد المسؤول
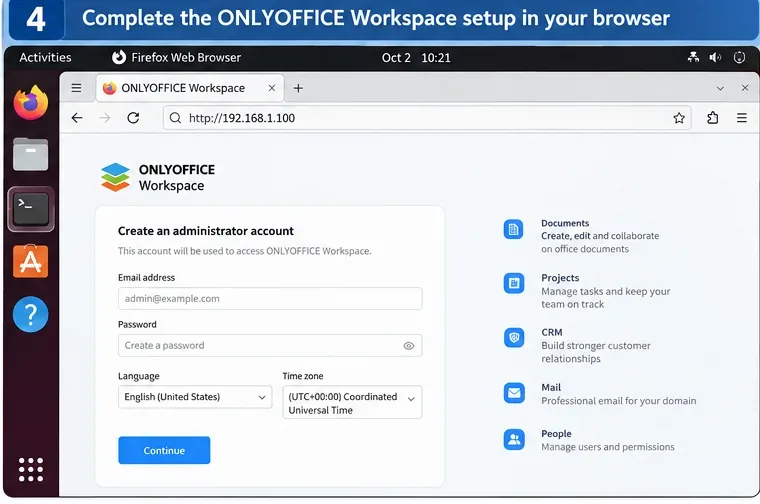
تطلب منك صفحة التشغيل الأولى إنشاء حساب مسؤول البوابة. عيّن كلمة مرور قوية، وأدخل عنوان بريد إلكتروني صالحًا، وحدد اللغة والمنطقة الزمنية الصحيحتين، واقبل شروط الترخيص. يُشير ONLYOFFICE إلى أن سياسة كلمة المرور الافتراضية تتطلب ما بين 8 و120 حرفًا؛ ويمكنك تشديد إعدادات الأمان لاحقًا.
أكمل عملية تهيئة البوابة لأول مرة باستخدام بريد إلكتروني خاص بالمسؤول، وكلمة مرور قوية، واللغة والمنطقة الزمنية الصحيحة.
بعد إتمام معالج الإعداد الأولي، تأكد من إمكانية فتح وحدة المستندات وإنشاء مستند تجريبي. يُعد تسجيل الدخول بنجاح دليلاً على إمكانية الوصول إلى البوابة؛ كما أن فتح المستند وتعديله يُثبت أيضاً أن مكون تحرير المستندات متصل بشكل صحيح.
قم بتأمين التثبيت قبل دعوة المستخدمين
إذا كان سيتم استخدام الخادم لفترة أطول من مجرد بيئة معملية مؤقتة، فانتقل من بروتوكول HTTP العادي إلى بروتوكول HTTPS. يمكن للوحة تحكم ONLYOFFICE إنشاء شهادة Let's Encrypt وتطبيقها، أو قبول شهادة ومفتاح خاص موجودين. بالنسبة لسير عمل Let's Encrypt المدمج، يجب أن يكون المنفذ 80 متاحًا أثناء إصدار الشهادة. راجع دليل تكوين HTTPS الرسمي لـ ONLYOFFICE .
راجع أيضًا منافذ الشبكة التي تحتاجها فعليًا. تنشر ONLYOFFICE مرجعًا لمنافذ مجتمع Workspace . لا تُعرّض منافذ قواعد البيانات أو الخدمات الداخلية للإنترنت لمجرد ظهورها في ذلك الجدول.
يتضمن نظام أوبونتو جدار حماية UFW، وهو جدار حماية للمضيف، ولكن هناك تحذير هام خاص بـ Docker: تحذر وثائق Docker من أن منافذ الحاويات المنشورة قد تتجاوز قواعد UFW. هذا يعني أن "حظر المنفذ في UFW" ليس دليلاً كافياً على أن منفذ Docker المنشور غير قابل للوصول. راجع سلوك جدار حماية Docker، وبالنسبة للخوادم المتصلة بالإنترنت، استخدم سياسة جدار حماية مصممة بشكل صحيح للمضيف أو للخادم الرئيسي بدلاً من افتراض أن UFW وحده يتحكم في جميع منافذ الحاويات. يتوفر مرجع جدار حماية أوبونتو في وثائق جدار حماية خادم أوبونتو .
المشاكل الشائعة وما يجب فحصه أولاً
يقول الفني المسؤول عن التركيب أن المنفذ المطلوب قيد الاستخدام بالفعل
تحقق من المستمعين قبل إيقاف الخدمات العشوائية:
sudo ss -ltnp | grep -E ':(80|443)\b'
إذا كان Apache أو Nginx أو أي حاوية أخرى أو لوحة تحكم تمتلك المنفذ بالفعل، فحدد الخدمة التي يجب أن تحتفظ به. لا تقم بإيقاف خادم الويب الخاص بالإنتاج بشكل عشوائي.
لا يتم تحميل البوابة بعد التثبيت
تحقق من Docker أولاً:
sudo systemctl is-active docker
sudo docker ps -a
إذا كان Docker غير نشط، فقم بتشغيله وراجع سجل عملياته. إذا كانت حاويات Workspace تعمل ولكن الصفحة غير متاحة، فتأكد من استخدام عنوان IP الصحيح للخادم، وأن التوجيه ومجموعات أمان السحابة وجدران الحماية الخارجية تسمح بحركة مرور الويب المطلوبة.
ينفد الخادم من الذاكرة أثناء التثبيت
أعد التحقق free -h. يتطلب الدليل القائم على سكربتات Workspace مساحة تبديل لا تقل عن 6 جيجابايت، ويذكر 8 جيجابايت من ذاكرة الوصول العشوائي كحد أدنى. قد تصبح الآلة الافتراضية الصغيرة جدًا غير مستقرة عند تهيئة عدة صور في وقت واحد. عادةً ما يكون الانتقال إلى آلة افتراضية أكبر حلاً أفضل من محاولة ضبط كل خدمة على حدة بسبب نقص الذاكرة.
ستحتاج إلى برنامج ONLYOFFICE Mail لاحقًا
لستَ بحاجةٍ إلى إعادة تثبيت Workspace. تُوثِّق ONLYOFFICE إضافة خادم البريد من صفحة التحديث في لوحة التحكم. قبل القيام بذلك، جهِّز اسم مضيف الخدمة الفعلي وسجلات نظام أسماء النطاقات (DNS) الخاصة به. راجع دليل ONLYOFFICE لإضافة البريد إلى تثبيت Workspace موجود .
أنت تفضل استخدام Docker Compose بدلاً من برنامج التثبيت النصي
يُعدّ هذا خيارًا مناسبًا عندما ترغب في مزيد من التحكم في تعريف النشر. تتطلب تعليمات OnlyOFFICE الحالية لـ Docker Compose الإصدار 2.16.0 أو أحدث لنظام Ubuntu 22.04 والإصدارات الأحدث، وتُوجّه المسؤولين إلى تفعيل cgroupالسطر ذي الصلة في ملف Workspace YAML. يندرج Ubuntu 24.04 ضمن فئة "22.04 والإصدارات الأحدث". لذا، يُنصح باتباع دليل OnlyOFFICE الرسمي لـ Docker Compose بدلًا من نسخ ملف Compose قديم من دليل تعليمي غير ذي صلة.
كيف تتأكد من اكتمال الإعداد فعلاً؟
تتضمن عملية التثبيت السليمة عدة مؤشرات مستقلة تدل على سلامتها: تشغيل Docker، واستمرار تشغيل حاويات Workspace، وفتح البوابة من جهاز آخر باستخدام عنوان الشبكة الحقيقي للخادم، وإمكانية تسجيل دخول المسؤول، وفتح مستند تجريبي في محرر المتصفح. إذا كنت تخطط لعرض الخدمة للعامة، فيجب أن يعمل بروتوكول HTTPS أيضًا مع شهادة موثوقة من المتصفحات.
عند تثبيت Ubuntu 24.04 لأول مرة، يُفضّل التوقف بعد إجراء هذه الفحوصات بدلاً من إضافة البريد الإلكتروني، والخوادم الوكيلة العكسية المخصصة، ووحدات التخزين الخارجية، وتكاملات المصادقة مباشرةً. أضف ميزة واحدة في كل مرة، وتحقق منها، واحتفظ بسجل لتغييرات نظام أسماء النطاقات (DNS) وجدار الحماية والحاويات. هذا يجعل عملية استكشاف الأخطاء وإصلاحها لاحقاً أكثر قابلية للتنبؤ.