Cómo configurar la autenticación LDAP y Active Directory en Nextcloud
Si el inicio de sesión de Nextcloud debe usar las mismas cuentas de directorio que su organización, habilite el backend de usuarios y grupos LDAP integrado y configúrelo para conectarse a LDAP o Active Directory (AD). La configuración más segura utiliza una cuenta de directorio dedicada para las búsquedas, transporte cifrado, un ámbito de usuario deliberadamente limitado y un inicio de sesión de prueba antes de la implementación.
El tutorial que se describe a continuación sigue el Manual de administración de Nextcloud 35, revisado el 7 de octubre de 2026. Las versiones de Nextcloud y los paquetes de alojamiento pueden presentar etiquetas o ubicaciones de controles diferentes. Las imágenes de la interfaz son guías visuales de la configuración documentada, no evidencia de un servidor en funcionamiento; consulte las etiquetas y el manual de administración de la versión instalada.
¿Qué cambia cuando Nextcloud utiliza LDAP o Active Directory?
Nextcloud verifica los usuarios elegibles con el directorio, de modo que puedan iniciar sesión con sus credenciales LDAP o AD sin necesidad de contraseñas locales de Nextcloud. El servidor LDAP también puede exponer los grupos del directorio. Nextcloud lee la información del directorio; no gestiona, edita ni elimina las cuentas del directorio. El administrador de LDAP sigue siendo responsable de dichas cuentas y de la pertenencia a grupos.
Esto resulta útil cuando una organización ya gestiona las cuentas de forma centralizada. Añade una dependencia: Nextcloud debe poder acceder al directorio y validar su certificado TLS. Una interrupción del servicio del directorio, una regla de red o un problema con el certificado pueden afectar el inicio de sesión en el directorio, por lo que es importante mantener una cuenta de administrador de Nextcloud probada y una ruta operativa al servidor durante la configuración de la integración.
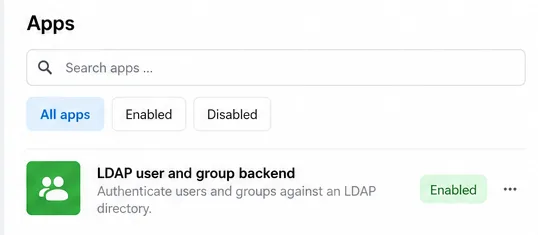
En la configuración de las aplicaciones, el backend de usuarios y grupos LDAP aparece marcado como habilitado antes de que se configure su conexión con el servidor.
¿Qué debes preparar antes de conectarte?
Punto final del directorio: el nombre de host LDAP o AD, el método de conexión cifrada permitido y su puerto. Nextcloud acepta un nombre de host LDAPS como ldaps://directory.example.com; el puerto 636 es el predeterminado habitual de LDAPS.
Cuenta de búsqueda: una cuenta de servicio dedicada cuyos permisos de directorio permiten las búsquedas que Nextcloud necesita. Utilice únicamente el acceso necesario para la búsqueda. Mantenga su contraseña en la interfaz de administración protegida y no la copie en un ticket ni en un registro público.
Nombre distintivo base (DN): el subárbol del directorio donde realizar la búsqueda, por ejemplo dc=example,dc=com. Solicite el DN correcto a su administrador de directorio en lugar de intentar adivinarlo a partir de un dominio de correo electrónico.
Alcance e identidades de prueba: decida qué personas y grupos deben ser visibles e identifique una cuenta de prueba permitida y, si es posible, una cuenta que deba excluirse.
Compatibilidad con PHP LDAP: para un servidor instalado manualmente, confirme que la extensión LDAP de PHP esté habilitada para el entorno de ejecución de PHP que sirve Nextcloud. Muchas distribuciones de Linux la incluyen como paquete php-ldap. Las instalaciones llave en mano pueden incluir ya los módulos necesarios; consulte la documentación de dicho paquete.
Utilice LDAPS u otro protocolo de transporte LDAP protegido con TLS y aprobado para su directorio. Instale la cadena de certificados emisores en el servidor de Nextcloud y asegúrese de que la biblioteca LDAP de PHP confíe en ella. No solucione los errores de certificado desactivando la validación de certificados en producción.
¿Cómo se habilita el backend LDAP y se introducen los detalles del servidor?
Inicia sesión con una cuenta de administrador de Nextcloud. Abre Aplicaciones y habilita el backend de usuarios y grupos LDAP si aún no está habilitado.
Abra la configuración de administración y seleccione la sección de backend de usuarios y grupos LDAP. Comience en la pestaña Servidor . Es posible que una nueva configuración requiera una prueba de servidor exitosa antes de que las demás pestañas estén disponibles.
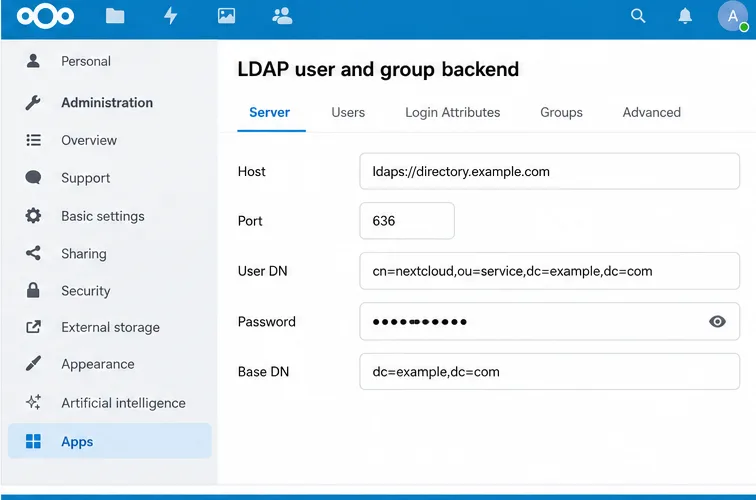
Introduzca el host del directorio. Para una conexión LDAPS cifrada, un valor típico es ldaps://directory.example.com. Introduzca el puerto correcto si Nextcloud no lo detecta automáticamente; el puerto LDAPS típico es 636. Siga la configuración de su equipo de directorio si su organización utiliza otro sistema LDAP seguro.
Introduzca el nombre distintivo (DN) completo del usuario y la contraseña de la cuenta de búsqueda. El manual de Nextcloud recomienda utilizar un usuario del sistema LDAP específico para este fin. Deje las credenciales en blanco únicamente si su directorio permite explícitamente las búsquedas anónimas.
Introduzca el DN base, como por ejemplo dc=example,dc=com. Si los usuarios o grupos se encuentran en ramas separadas, puede refinar sus árboles base en la configuración avanzada una vez que la conexión básica funcione.
La pestaña Servidor contiene el host LDAPS, el puerto, las credenciales de la cuenta de búsqueda y el DN base del directorio utilizado para la búsqueda.
Nextcloud puede detectar automáticamente valores como el puerto y el DN base, y su proceso de configuración reconoce ajustes comunes de Active Directory. Considere la detección como un punto de partida: verifique que el DN base mostrado y los usuarios devueltos coincidan con el ámbito del directorio previsto.
¿Qué usuarios pueden aparecer en la lista y qué usuarios pueden iniciar sesión?
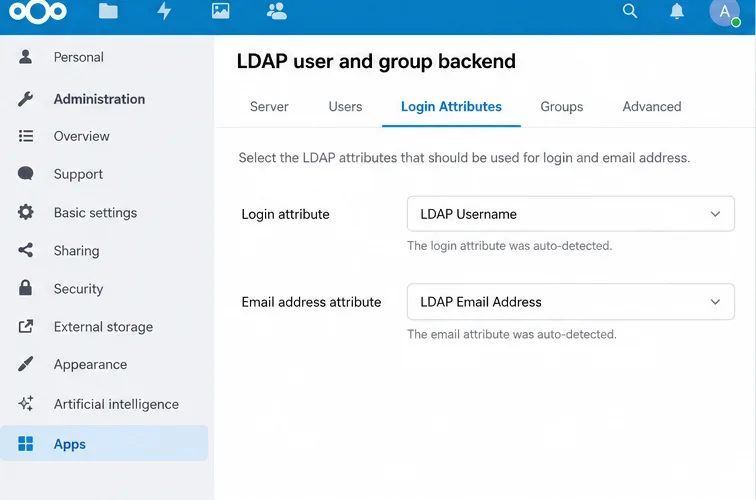
Estas decisiones están relacionadas, pero son independientes. La pestaña Usuarios controla qué usuarios del directorio aparecen en la lista de usuarios de Nextcloud. La pestaña Atributos de inicio de sesión controla qué atributo del directorio compara Nextcloud con el nombre que introduce una persona al iniciar sesión. Que un usuario sea visible no significa necesariamente que el atributo de inicio de sesión esté configurado correctamente.
En la pestaña Usuarios, comience con las clases de objetos detectadas por Nextcloud y el filtro de usuarios. Si desea limitar el acceso a un grupo de directorio, utilice la selección de grupo o una consulta LDAP directa compatible con su directorio. Por ejemplo, un filtro de estilo AD podría ser (&(objectCategory=person)(objectClass=user)(memberOf=CN=Nextcloud Users,OU=Groups,DC=example,DC=com)). Reemplace el DN del grupo y la base con los valores reales de su directorio; no copie este ejemplo sin modificar.
En Atributos de inicio de sesión, seleccione el identificador de inicio de sesión previsto por la organización. Para Active Directory, este suele ser el atributo de nombre de cuenta sAMAccountName; algunas organizaciones también pueden permitir el inicio de sesión con dirección de correo electrónico. Mantenga las opciones coherentes con su política y pruebe el formato exacto del nombre de usuario que utilizará el personal. En la pestaña Grupos, seleccione qué grupos de directorio deben estar disponibles para Nextcloud. El descubrimiento de grupos y el permiso para iniciar sesión no siempre tienen el mismo alcance.
La pestaña Atributos de inicio de sesión controla qué atributos de directorio pueden coincidir con un nombre de usuario introducido en la página de inicio de sesión de Nextcloud.
¿Deberías cambiar la configuración avanzada antes de realizar la prueba?
Por lo general, no. Primero, confirme la conexión básica y el alcance del directorio. La pestaña Avanzado incluye opciones de conexión, directorio, atributos especiales y perfil; modifique solo la configuración necesaria para su entorno.
Preste especial atención a la asignación de identidades. Nextcloud asigna a cada usuario LDAP un nombre de usuario interno estable, normalmente derivado del UUID del directorio, y lo asocia a la entrada del directorio. Este nombre de usuario interno se puede utilizar en los nombres de las carpetas de inicio y las URL de los servicios. Modificar el UUID o las reglas del nombre de usuario interno después de que las cuentas se hayan asociado puede provocar que Nextcloud trate a los usuarios como distintos y complique el acceso a los archivos existentes. Defina estos valores antes de la puesta en producción y no borre las asignaciones LDAP en un servidor en funcionamiento.
Para una primera implementación, evite habilitar los cambios de contraseña LDAP a menos que haya configurado específicamente los permisos del directorio y el transporte cifrado para dicha operación. Nextcloud documenta los requisitos adicionales para los cambios de contraseña, incluidos los permisos de escritura y TLS. La autenticación LDAP estándar no requiere otorgar a la cuenta de búsqueda permiso para cambiar las contraseñas de los usuarios.
¿Cómo se prueba la conexión y se guarda?
En la pestaña Servidor, seleccione Configuración de prueba . La prueba utiliza los valores que aparecen actualmente en el formulario; Nextcloud indica que no es necesario guardar previamente.
Si la prueba se realiza correctamente, guarda la configuración. La documentación de Nextcloud advierte que la configuración debe estar activa; una configuración desactivada puede generar un mensaje erróneo de "contraseña incorrecta" incluso cuando los demás valores son correctos. Normalmente, una prueba exitosa la activa automáticamente.
Abra la página de Usuarios de Nextcloud y confirme que aparecen los usuarios y grupos del directorio esperados. Compare el resultado con el ámbito de acceso que tenía previsto.
Prueba un inicio de sesión real con una cuenta permitida y, a continuación, verifica que una cuenta excluida no pueda iniciar sesión si configuraste una lista de permitidos. Confirma que los grupos esperados se pueden usar para compartir y que el nombre para mostrar y la dirección de correo electrónico de la cuenta son correctos.
Un resultado satisfactorio en la prueba de configuración confirma que Nextcloud puede conectarse y vincularse con la configuración actual del servidor; a continuación, guarde y verifique los usuarios.
¿Qué ocurre si la prueba falla o los usuarios no aparecen?
Síntoma
Qué comprobar
Tiempo de espera de conexión agotado o no se puede contactar con el servidor.
Verifique el DNS del host de Nextcloud, las reglas de enrutamiento y firewall, el nombre de host y el puerto LDAP. Confirme que el directorio esté escuchando en el punto final seguro seleccionado.
Error de certificado o TLS
Instale la cadena de certificados del directorio donde la pila PHP LDAP del servidor pueda confiar en ella. Verifique la configuración de la CA LDAP del sistema y, para LDAPS, asegúrese de que el puerto coincida con el punto final. Mantenga habilitada la verificación de certificados.
Credenciales de enlace o no válidas
Verifique el DN completo, la contraseña y los permisos de búsqueda de la cuenta en el subárbol configurado. Confirme que la configuración esté activa antes de considerar un fallo de inicio de sesión como una contraseña incorrecta.
La conexión se realiza correctamente, pero la página de Usuarios está vacía.
Revise el DN base, la clase de objeto de usuario, el filtro de usuario y cualquier restricción de grupo. Un filtro puede ser sintácticamente válido y aun así no coincidir con ninguna de las cuentas previstas.
Los usuarios aparecen pero no pueden iniciar sesión.
Verifique los atributos de inicio de sesión y el identificador exacto que ingresan los usuarios. Confirme también que la cuenta se encuentre dentro del filtro de inicio de sesión y que la configuración LDAP esté activa.
Los grupos de AD anidados no otorgan acceso
Nextcloud indica que habilitar solo los grupos anidados podría no ser suficiente para la lista de usuarios y el inicio de sesión. Los filtros de usuario e inicio de sesión también podrían requerir la regla de coincidencia de Active Directory; coordine el filtro exacto con su administrador de directorio.
Para un diagnóstico desde la línea de comandos, Nextcloud proporciona comandos LDAP cuando la aplicación de backend LDAP está habilitada. Ejecute occ ldap:show-configpara encontrar el ID de configuración y luego pruébelo con occ ldap:test-config s01, reemplazando s01con el ID que se muestra en su servidor. En una instalación típica de Linux, el comando podría verse así:
Ajusta el usuario del servidor web y la ruta de Nextcloud para tu instalación. Trata la información de diagnóstico como confidencial, ya que los detalles de configuración pueden revelar la estructura de tu directorio.
Verificación final del despliegue
El servidor Nextcloud puede acceder al punto final LDAP utilizando el protocolo de transporte cifrado aprobado por la organización.
La cuenta de servicio solo puede buscar lo que necesita y el certificado se valida correctamente.
La lista de usuarios visibles y los filtros de inicio de sesión coinciden con el grupo de acceso previsto.
Una cuenta de prueba autorizada puede iniciar sesión con el identificador previsto, y una cuenta excluida es rechazada.
El comportamiento interno del nombre de usuario y del UUID se define antes de que los usuarios comiencen a almacenar datos de producción.
Una cuenta de administrador local y una ruta de recuperación documentada siguen estando disponibles.
Estas comprobaciones confirman que la integración funciona para las rutas de directorio y las cuentas probadas. Vuelva a comprobarlas después de cambiar los filtros, los certificados, las estructuras de grupo o la dirección del servidor LDAP. Para obtener etiquetas específicas de la versión, consulte el manual de autenticación LDAP de Nextcloud , la guía del módulo PHP y la referencia de los comandos LDAP occ .