Inicio
» ADMINISTRADOR DE RED
»
Cómo configurar la copia de seguridad de claves y la firma cruzada en Element: opciones, ventajas y desventajas, y recuperación.
Cómo configurar la copia de seguridad de claves y la firma cruzada en Element: opciones, ventajas y desventajas, y recuperación.
La copia de seguridad de claves y la firma cruzada resuelven problemas diferentes.
En Element, la copia de seguridad de claves y la firma cruzada están estrechamente relacionadas, pero no son intercambiables. La copia de seguridad de claves protege el acceso a las claves criptográficas necesarias para descifrar el historial de la sala cifrada. La firma cruzada crea una identidad criptográfica que permite que tus sesiones de confianza avalen tus otras sesiones y, al verificar a los usuarios, también sus identidades. Para la mayoría de los usuarios, la mejor opción es usar almacenamiento de claves cifradas, configurar una clave de recuperación y mantener las sesiones verificadas.
Las páginas de ayuda actuales de Element describen el almacenamiento de claves como el mecanismo que guarda copias cifradas de las claves de mensajes en el servidor de su proveedor de cuenta para que los nuevos dispositivos puedan recuperar el historial. La clave de recuperación desbloquea esos secretos almacenados y también puede ayudar a verificar un nuevo dispositivo. Element indica que las claves solo salen del dispositivo después de ser cifradas. Consulte las preguntas frecuentes de la ayuda oficial de Element y la guía sobre la clave de recuperación .
Existe una complicación en la interfaz de usuario: Element Web/Desktop, Element X/Pro y los clientes Element Classic más antiguos no siempre utilizan las mismas etiquetas. La documentación web actual apunta a Configuración > Cifrado , mientras que otra documentación de Element puede hacer referencia a Seguridad y privacidad , Copia de seguridad segura o una sección específica sobre firma cruzada . Utilice los nombres de las funciones que se describen a continuación en lugar de asumir que todas las pantallas coincidirán píxel a píxel.
¿Qué configuración debería elegir?
Configuración
Lo que obtienes
Principal compensación
Mejor ajuste
Almacenamiento de claves activado, clave de recuperación activa
Las nuevas sesiones pueden recuperar el historial cifrado; la recuperación puede sobrevivir a la pérdida de todos los dispositivos existentes; también se pueden recuperar los secretos de identidad.
Debes proteger una clave de recuperación segura; el material de clave encriptada se almacena en el servidor principal.
La mayoría de los usuarios, especialmente las personas que usan varios dispositivos
Almacenamiento de claves activado, sin clave de recuperación
Las claves de mensajes de respaldo pueden mejorar la migración de dispositivos mientras aún mantienes una sesión de confianza.
Perder todos tus dispositivos de confianza puede impedirte recuperar tu identidad y tu historial de navegación.
Despliegues temporales o estrictamente controlados que cuentan con otro plan de recuperación.
Almacenamiento de llaves desactivado
No se almacena ninguna copia de seguridad de las llaves de las habitaciones en el servidor.
Es posible que los dispositivos nuevos o de reemplazo no puedan descifrar los mensajes antiguos; la pérdida del dispositivo resulta mucho más costosa.
Modelos de amenazas especiales donde minimizar el material de claves cifradas almacenado en el servidor supera la capacidad de recuperación.
Esta comparación se basa en la explicación actual de Element sobre el almacenamiento y la recuperación de claves. No se afirma que una configuración sea la más segura para todos: la disponibilidad y la confidencialidad son objetivos diferentes. Una copia de seguridad cifrada reduce el riesgo de pérdida permanente de datos, mientras que deshabilitarla reduce la cantidad de material de claves cifradas que conserva el proveedor de la cuenta.
Paso 1: Abra la configuración de cifrado de Element.
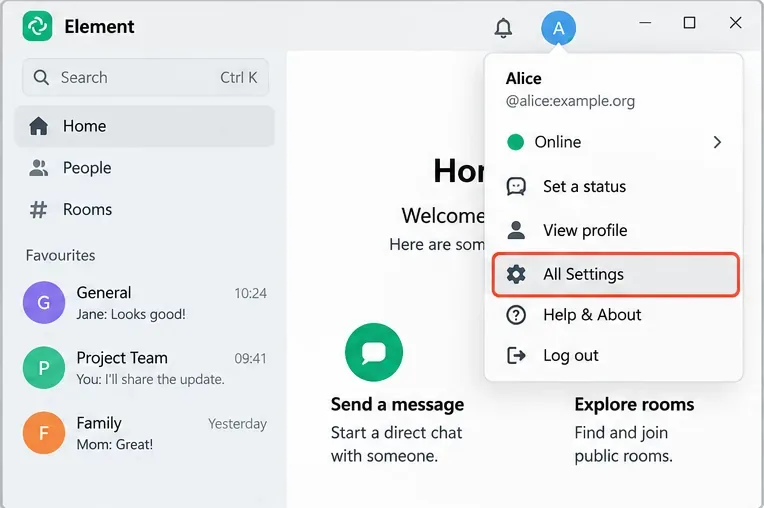
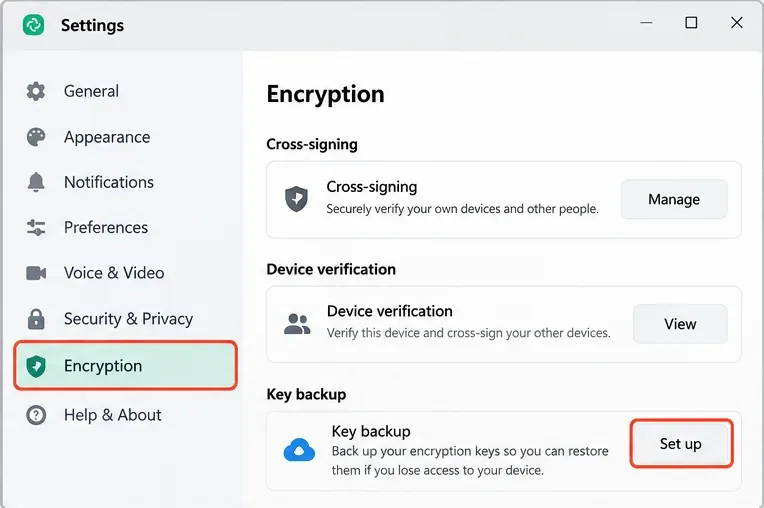
En Element Web o de escritorio, abre el menú de tu avatar, selecciona " Ajustes" y luego "Cifrado" . En algunos dispositivos móviles o clientes más antiguos, la sección equivalente se llama " Seguridad y privacidad" . La guía oficial de recuperación de Element indica explícitamente que las instrucciones para la versión web también se aplican a las aplicaciones de escritorio para Windows, macOS y Linux.
Abra el menú de la cuenta y seleccione "Ajustes". En la documentación actual de Element Web/Escritorio, los controles de cifrado se encuentran en el área de configuración principal.Utilice la página de Cifrado para revisar la verificación del dispositivo, el estado de la firma cruzada y la copia de seguridad de la clave. Las etiquetas exactas pueden variar según el cliente y la versión de Element.
Antes de realizar cualquier cambio, compruebe el estado de la sesión actual. Si la página indica que el dispositivo no está verificado, verifíquelo desde un dispositivo de confianza o utilice una clave de recuperación válida. La guía de verificación de dispositivos de Element describe ambos métodos.
Paso 2: Compruebe si la copia de seguridad de la clave ya está activa.
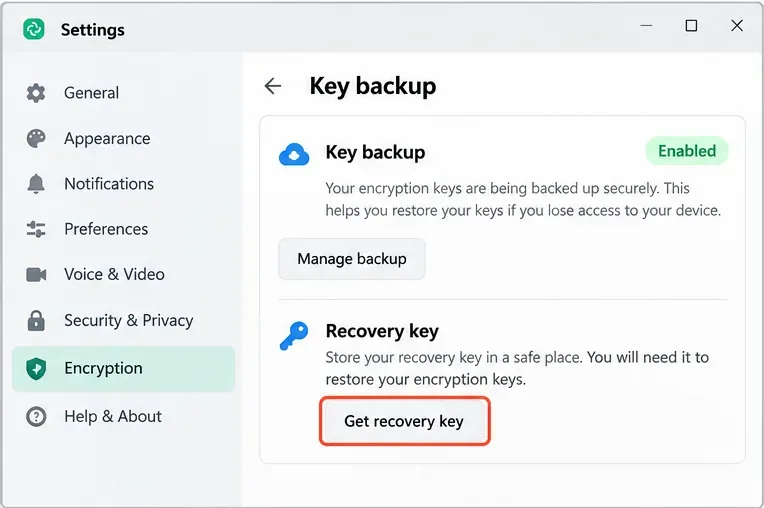
No cree una nueva copia de seguridad solo porque vea un menú de cifrado. Primero, revise la sección Copia de seguridad o Copia de seguridad segura. Si Element indica que la sesión está realizando una copia de seguridad de las claves, la siguiente pregunta importante es si aún posee la clave de recuperación. Si la interfaz de usuario ofrece la opción Obtener clave de recuperación , la guía web actual de Element indica que aún no la ha obtenido. Si ofrece la opción Cambiar clave de recuperación , la recuperación ya está configurada.
Una vez que la copia de seguridad esté activa, confirme que el cliente informa que se están realizando copias de seguridad de sus claves de cifrado y que los controles de clave de recuperación están disponibles.
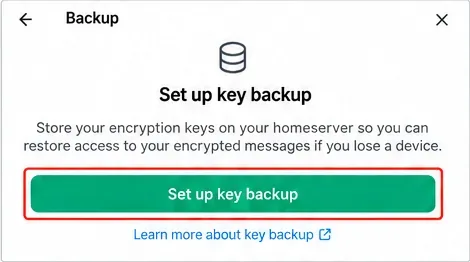
Si está utilizando un cliente que todavía muestra " Comience a usar la copia de seguridad de claves" o "Configure la copia de seguridad segura" , esa es la redacción anterior para el mismo objetivo práctico: crear una copia cifrada en el servidor de las claves necesarias para restaurar el historial de mensajes.
Paso 3: Configurar u obtener una clave de recuperación.
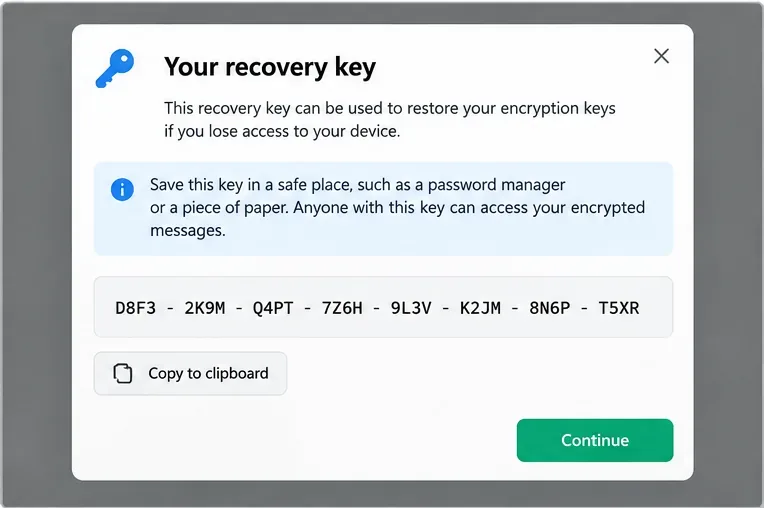
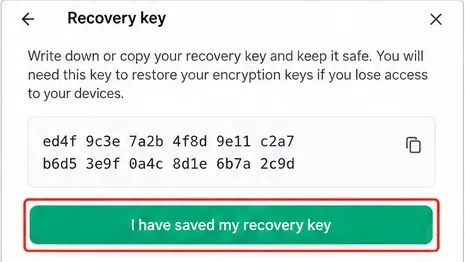
Sigue las instrucciones de configuración de recuperación y deja que Element genere la clave de recuperación cuando esté disponible. Las preguntas frecuentes de Element describen esta clave como única, de 48 caracteres, y recomiendan guardarla en un gestor de contraseñas, en una unidad USB con cifrado de hardware o en papel en un lugar físico seguro. Es independiente de la contraseña de tu cuenta.
Guarde la clave de recuperación en un lugar independiente del dispositivo. El valor de ejemplo que se muestra aquí es ilustrativo y no debe reutilizarse.Si su cliente aún muestra una pantalla de configuración de copia de seguridad de claves independiente, inicie la copia de seguridad cifrada del servidor desde este control.
Es preferible usar una clave de recuperación generada cuando se puede almacenar de forma segura, ya que tiene una alta entropía y no depende de la contraseña elegida por el usuario. Algunas implementaciones de Element o clientes móviles permiten que el usuario proporcione una frase o clave de recuperación, pero la documentación de Element Server Suite advierte que una frase seleccionada por el usuario puede ser más débil y nunca debe reutilizar la contraseña de la cuenta. Consulte la guía de Element sobre claves de recuperación proporcionadas por el usuario .
Paso 4: Confirme que la clave de recuperación sea realmente utilizable.
Guardar una cadena de texto no es suficiente si no estás seguro de que pertenece a la identidad criptográfica actual. Element recomienda un método de validación práctico: inicia sesión en Element Web en un navegador diferente, inicia la verificación del dispositivo y usa la clave de recuperación. Si la nueva sesión la acepta, la clave coincide con tu configuración de recuperación actual.
Confirme que ha guardado la clave de recuperación antes de completar la configuración; perder todos los dispositivos verificados y la clave de recuperación puede hacer que el historial cifrado antiguo sea irrecuperable.
Esta prueba tiene un coste operativo: crea una sesión adicional que deberá revisar posteriormente. Si no desea conservarla, ciérrela una vez finalizada la verificación. No realice reinicios destructivos solo para probar la recuperación.
Paso 5: Entienda cómo encaja la firma cruzada
La firma cruzada constituye la capa de confianza, no la copia de seguridad del historial. Matrix define tres claves de firma cruzada: una clave maestra, una clave autofirmada para tus propios dispositivos y una clave de firma de usuario para las claves maestras de otros usuarios. Esto reduce la necesidad de verificar manualmente cada par de dispositivos. La guía técnica de Matrix explica la cadena de confianza en detalle en su documentación de implementación de firma cruzada .
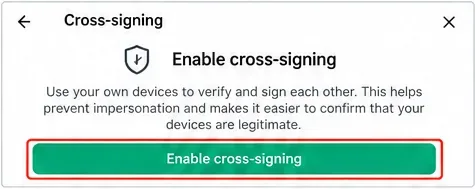
En las versiones actuales de Element, generalmente no es necesario crear ni administrar manualmente esas tres claves. La aplicación inicializa la identidad criptográfica mediante flujos de recuperación y verificación del dispositivo. La documentación antigua de Element muestra una pantalla específica para la configuración de firma cruzada, así que no se sorprenda si una implementación autohospedada o con soporte a largo plazo muestra esa terminología.
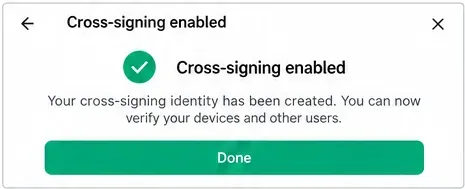
Algunas versiones de Element exponen la firma cruzada como un paso de configuración independiente; las versiones más recientes pueden integrarla como parte de la recuperación y la verificación del dispositivo.Una identidad de firma cruzada completa permite que las sesiones de confianza firmen y verifiquen otras sesiones sin tener que confiar manualmente en cada par de dispositivos.
Paso 6: Verificar un segundo dispositivo
Inicia sesión en el segundo dispositivo. Element puede verificar la sesión con la clave de recuperación o solicitando la aprobación de una sesión ya verificada. Al usar otra sesión de confianza, Element puede ofrecer escaneo de código QR o comparación de emojis. La seguridad reside en la comparación de los datos de verificación de dos sesiones independientes, no en simplemente seguir las indicaciones.
Tras la verificación, abra una sala cifrada con los mensajes antiguos. Una configuración exitosa debería permitir leer los mensajes históricos una vez que la nueva sesión obtenga las claves de respaldo necesarias. La documentación de incorporación de Element describe el proceso de incorporación de sesiones verificadas y el comportamiento de las copias de seguridad seguras.
Paso 7: Elija entre la clave de recuperación y otro dispositivo verificado.
Utilice otro dispositivo verificado cuando la comodidad sea importante.
Si aún dispone de una sesión de teléfono o computadora de confianza, aprobar un nuevo inicio de sesión desde ese dispositivo es rápido y evita tener que escribir una clave de recuperación larga. La desventaja es que depende de que esa sesión de confianza esté disponible y no se vea comprometida.
Utilice la clave de recuperación cuando la resiliencia sea importante.
La clave de recuperación está diseñada para casos en los que no se dispone de un dispositivo de recuperación. Por ello, es más importante que una credencial de inicio de sesión común. Guárdela por separado del portátil o teléfono donde se ejecuta Element. Un gestor de contraseñas con una sólida protección de cuenta resulta práctico para muchos usuarios; una copia impresa o en hardware cifrado sin conexión puede brindar mayor independencia respecto a las cuentas en línea.
Utilice una frase memorable solo cuando su cliente y la política lo permitan.
Una frase puede ser más fácil de recordar, pero su seguridad depende de la frase en sí. Element advierte específicamente a las organizaciones que evalúen los riesgos de las claves de recuperación proporcionadas por los usuarios, ya que las frases débiles o la reutilización de contraseñas pueden comprometer la protección de los secretos criptográficos almacenados.
Paso 8: Verificar la configuración finalizada.
La sesión actual aparece como verificada.
Los informes de copia de seguridad/almacenamiento de claves indican que las claves se están respaldando en lugar de esperar a que se configuren.
Tienes una clave de recuperación almacenada en algún lugar independiente del dispositivo actual.
Una sesión recién verificada puede descifrar al menos una muestra del historial cifrado anterior que debería estar disponible en su cuenta.
Las sesiones antiguas o desconocidas se revisan y se dan de baja si ya no son necesarias.
No utilice el restablecimiento destructivo como paso rutinario para solucionar problemas. Element advierte que, si no dispone de dispositivos verificados ni de una clave de recuperación que funcione, restablecer la identidad criptográfica puede provocar la pérdida de acceso a los mensajes cifrados previamente y requerir la verificación de contactos. La guía oficial de seguridad de la cuenta y la guía de la clave de recuperación explican esta consecuencia.
Qué hacer si el almacenamiento de claves indica que está desincronizado.
Según las preguntas frecuentes de Element, las aplicaciones supervisan la presencia local de las claves que establecen tu identidad digital. Si falta alguna, es posible que veas una advertencia de que el almacenamiento de claves no está sincronizado y se te solicite la clave de recuperación. Al introducir la clave de recuperación válida, el cliente recupera los secretos de identidad que faltan del almacenamiento de claves cifrado. Si los datos almacenados están incompletos, Element indica que podría ser necesario restablecer la identidad digital.
Antes de restablecer el sistema, compruebe todos los dispositivos en los que aún tenga la sesión iniciada. Una sesión verificada podría contener las claves de acceso o los secretos necesarios. Para casos más complejos, Element también documenta la exportación e importación manual de claves de acceso con cifrado de extremo a extremo, pero este método de copia de seguridad es independiente del almacenamiento habitual de claves.
Configuración recomendada según el caso de uso.
Caso de uso
Recomendación
Por qué
Cuenta personal en teléfono y ordenador portátil
Almacenamiento de claves activado, clave de recuperación generada almacenada en un gestor de contraseñas, ambos dispositivos verificados
Buena recuperación sin que resulte difícil realizar cambios rutinarios en los dispositivos.
Equipo pequeño con reemplazo frecuente de dispositivos
Requerir sesiones verificadas y configuración de recuperación; enseñar a los usuarios dónde se almacena la clave de recuperación.
Reduce los casos de asistencia técnica causados por la pérdida del historial cifrado.
Entorno de alta confidencialidad con estricta minimización de datos del servidor.
Evalúe la desactivación del almacenamiento de claves solo después de aceptar el riesgo de disponibilidad y definir otro proceso de transferencia de claves.
Minimiza el material de claves cifradas almacenado en el servidor, pero aumenta drásticamente las consecuencias de la pérdida del dispositivo.
Usuario que tiene un dispositivo verificado pero perdió la clave de recuperación.
Genera/modifica la recuperación del dispositivo verificado antes de cerrar la sesión.
Conserva la identidad criptográfica existente al tiempo que restaura un método de recuperación independiente.
En resumen
La copia de seguridad de claves protege el acceso al historial cifrado ; la firma cruzada protege la confianza en los dispositivos y las identidades . En Element, ambas funciones trabajan conjuntamente mediante el almacenamiento, la recuperación y la verificación de sesiones de claves cifradas. Para la mayoría de los usuarios, la configuración práctica es sencilla: mantenga habilitado el almacenamiento de claves, obtenga una clave de recuperación generada, guárdela de forma segura fuera del dispositivo actual y verifique cada sesión que utilice activamente. Las configuraciones alternativas solo son válidas si sus desventajas —especialmente la pérdida permanente de mensajes cifrados antiguos tras la pérdida del dispositivo— son aceptables para su modelo de amenazas.