Inicio
» ADMINISTRADOR DE RED
»
Cómo habilitar la auditoría del registro de actividad en ownCloud Enterprise
Cómo habilitar la auditoría del registro de actividad en ownCloud Enterprise
Activar el registro de actividad de archivos de ownCloud no crea automáticamente un registro de auditoría para el administrador. Para ownCloud Server Enterprise, el componente relevante es la aplicación de auditoría exclusiva para Enterprise . Esta registra un conjunto más amplio de acciones de usuarios y administradores en el sistema de registro del servidor, donde se pueden redirigir esos registros a un archivo dedicado y, si es necesario, a una plataforma de análisis de registros.
Esta guía sigue el procedimiento de implementación clásica de ownCloud Server documentado para la versión 11.0. Las etiquetas de los menús y los métodos de configuración pueden variar según la versión y el paquete. ownCloud Infinite Scale (oCIS) utiliza un servicio de auditoría independiente, por lo que no aplique estas instrucciones de Server a una implementación de oCIS.
¿Qué registra la auditoría de ownCloud?
La aplicación de auditoría puede registrar eventos como inicios y cierres de sesión de usuarios, creación, eliminación y movimiento de archivos, operaciones de papelera y control de versiones, cambios de permisos y uso compartido, administración de grupos y usuarios, comentarios, etiquetas, cambios en la configuración del usuario, activación o desactivación de aplicaciones, suplantación de identidad y ejecución de comandos OCC. Las entradas incluyen campos comunes como hora, usuario, detalles de la solicitud, dirección remota, aplicación, mensaje y un nombre de acción único. Los campos de evento exactos varían según la acción.
La función de Auditoría es diferente de la aplicación Actividad. Actividad es un flujo de eventos de archivos y carpetas visible para el usuario. Auditoría está diseñada para la revisión administrativa, los flujos de trabajo de cumplimiento y el análisis de eventos relevantes para la seguridad. Active la aplicación Auditoría empresarial cuando necesite un registro del servidor; utilice Actividad cuando los usuarios necesiten un flujo de información práctico sobre los cambios en el contenido.
Antes de habilitar la auditoría
Confirme que la implementación sea ownCloud Server Enterprise y que la aplicación de auditoría esté disponible para la instancia.
Utilice una cuenta de administrador de ownCloud para habilitar la aplicación. Es posible que un administrador del sistema también necesite acceso a la consola o a los contenedores para configurar los registros.
Seleccione un destino de registro dedicado con suficiente espacio en disco. Confirme que el servidor web o el contenedor puedan escribir en él y decida quién tiene permiso para leerlo.
Configure una política de retención y rotación antes de habilitar un flujo de auditoría de alto volumen. Los registros de auditoría pueden incluir identificadores de usuario, direcciones IP, rutas de archivo, detalles del cliente y metadatos de uso compartido.
Paso 1: Habilitar la aplicación de auditoría
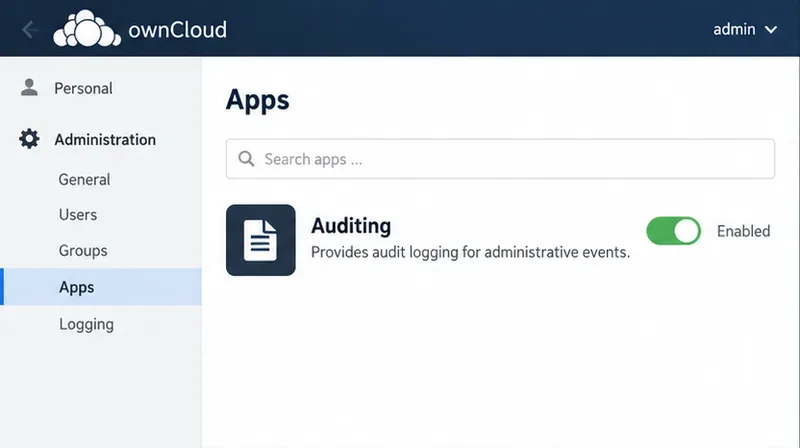
Inicia sesión como administrador de ownCloud y abre la sección Aplicaciones en la interfaz de administración. Busca Auditoría y actívala. Si la aplicación no aparece, verifica la licencia Enterprise, la versión de tu servidor y el Marketplace de ownCloud o el canal de soporte del proveedor para encontrar el paquete de la aplicación compatible. No des por sentado que la aplicación Actividad estándar es un sustituto.
Vista ilustrativa de aplicaciones: la fila de Auditoría está habilitada, lo cual es el primer paso para activar la aplicación de auditoría empresarial.
Paso 2: Enrutar los mensajes de auditoría a un archivo dedicado.
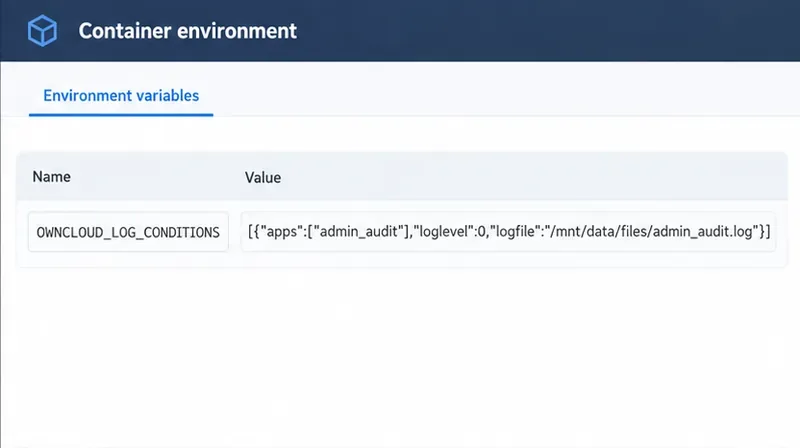
ownCloud recomienda separar los mensajes de auditoría del registro general del servidor. Un archivo dedicado facilita la configuración de permisos, retención y reglas de recopilación para los datos de auditoría. La documentación actual de Server 11.0 proporciona un ejemplo de variable de entorno de contenedor. Ajuste el destino a una ruta que exista en su implementación y a la que el servicio ownCloud tenga permisos de escritura.
Esta condición dirige los mensajes de la admin_auditaplicación al archivo especificado. En el ejemplo documentado, el enrutamiento de los mensajes de auditoría a un archivo independiente omite el filtro global de nivel de registro y registra los mensajes independientemente de su nivel. La ruta mostrada está asociada a un volumen de datos montado en Docker; se trata de un ejemplo, no de una ruta universal. Mantenga el cambio de entorno utilizando el método de configuración de su implementación y reinicie o vuelva a crear el servicio solo cuando lo requiera su proceso de orquestación de contenedores.
Para las instalaciones configuradas a través de config.php, la referencia de configuración de la aplicación de ownCloud también documenta la log.conditionsclave. Adapte la ruta al directorio de datos real de su host y conserve las entradas de configuración existentes en lugar de reemplazar toda la matriz:
Si guarda la información de auditoría en el registro normal de ownCloud en lugar de enrutarla por separado, la guía de auditoría de ownCloud indica que el nivel de registro del servidor debe configurarse como 1(INFO) o 0(DEBUG); de lo contrario, es posible que no se escriban los mensajes de auditoría. Una configuración de archivo separado evita depender del nivel de registro global, pero no elimina la necesidad de supervisar el espacio en disco disponible.
Vista de configuración ilustrativa del ajuste OWNCLOUD_LOG_CONDITIONS documentado; utilice la ruta que sea válida y con permisos de escritura en su propia implementación.
Paso 3: Verificar que un evento real llegue al archivo.
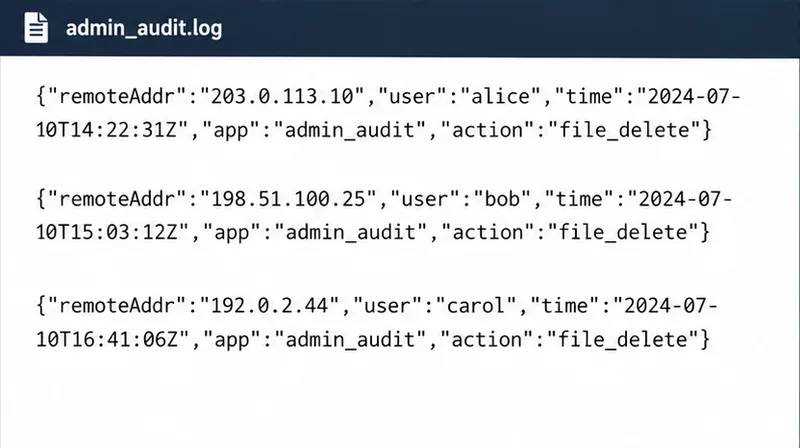
Tras habilitar la aplicación y aplicar la configuración de registro, genere un evento controlado que su política permita; por ejemplo, cree o elimine un archivo de prueba temporal en una cuenta de prueba designada. A continuación, inspeccione el registro de auditoría configurado en el servidor. Una entrada típica consiste en datos estructurados, en lugar de una cronología de actividad orientada al usuario. Busque la hora del evento, el actor, la aplicación, la acción y los detalles relevantes. Las operaciones de archivo también pueden incluir una ruta, el propietario o un identificador de archivo; otros tipos de eventos tienen sus propios campos.
Compruebe que aparece una acción recién generada tras el cambio de configuración, que su marca de tiempo es coherente con la zona horaria del servidor y que la acción y el usuario coinciden con la prueba. Evite usar un archivo de producción confidencial para probar el registro de eliminación. Si no aparece nada, confirme que la aplicación de auditoría está habilitada, que el destino del registro es correcto y tiene permisos de escritura, que la variable de entorno o la configuración de PHP se cargaron correctamente, que el nivel de registro del servidor es adecuado al usar el registro predeterminado y que el tipo de acción se encuentra entre los registrados por la versión instalada de la aplicación de auditoría.
Ejemplo de estructura de registro de auditoría. ownCloud documenta campos comunes como hora, usuario, aplicación, dirección remota y un identificador de acción; los campos específicos del evento varían.
Paso 4: Proteger, conservar y revisar el archivo de auditoría.
El registro de auditoría solo es útil cuando los registros permanecen disponibles y el acceso está controlado. Restrinja los permisos de archivos y directorios a las cuentas del sistema operativo y los roles de auditoría que necesiten acceso. Planifique la rotación o la recopilación de registros para que una instancia con mucha actividad no sature su almacenamiento. Decida cuánto tiempo conservar los registros según su política interna y sus obligaciones legales; ownCloud no establece un período de retención universal para todas las organizaciones.
Para una mayor separación de funciones, mantenga el archivo de auditoría fuera del área de archivos web habituales, siempre que sea posible, y defina qué administradores del sistema y auditores pueden leerlo o gestionarlo. ownCloud documenta el rol de Auditor y describe cómo separar los registros de auditoría de los registros generales de ownCloud, incluyendo configuraciones en las que el administrador del sistema no puede acceder al archivo de auditoría. Este resultado depende de cómo estén configurados los permisos del host y la implementación, por lo que conviene verificarlo con su equipo de seguridad en lugar de asumir que un nombre de archivo diferente crea la separación automáticamente.
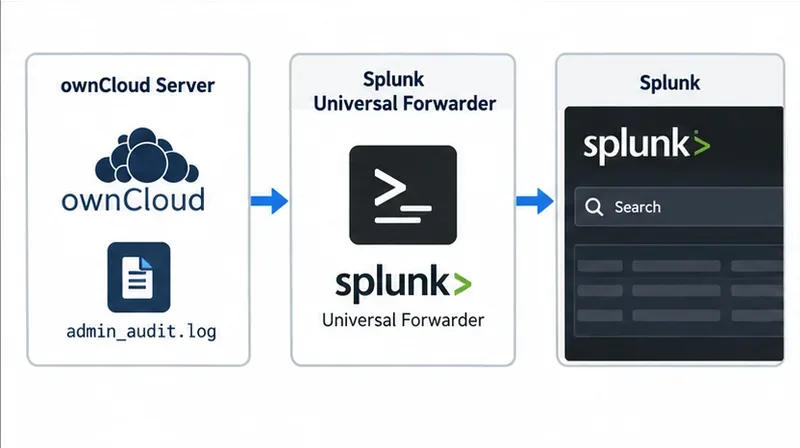
Si utiliza Splunk, la documentación de auditoría de ownCloud describe cómo monitorizar admin_audit.logcon Splunk Universal Forwarder y analizar la salida como JSON. La documentación incluye ejemplos inputs.confy props.confconfiguraciones. Considere el sistema de reenvío y el sistema receptor como parte del perímetro de auditoría: proteja las credenciales, cifre el transporte cuando su arquitectura de registro lo permita, confirme la llegada de los eventos y genere alertas en caso de fallos o deficiencias en la ingesta.
Descripción general de la recopilación de registros: la documentación de ownCloud describe cómo reenviar el registro de auditoría dedicado a Splunk para su búsqueda y análisis.
Opcional: limitar qué nombres de grupo aparecen en las entradas.
Por defecto, el contexto de auditoría puede incluir a los usuarios relacionados con un evento y los grupos a los que pertenecen. Esta OWNCLOUD_ADMIN_AUDIT_GROUPSconfiguración permite limitar los nombres de los grupos incluidos. Úsela solo cuando sea apropiado aplicar una política de filtrado específica; reducir el contexto de grupo también puede dificultar las investigaciones posteriores. Revise los registros resultantes y sus requisitos de privacidad antes de aplicar un filtro.
Problemas comunes de configuración
No aparecen registros de auditoría: confirme que la aplicación Auditoría empresarial esté habilitada. Si utiliza el registro estándar, verifique que el nivel global sea INFO (1) o DEBUG (0). Si utiliza un archivo independiente, verifique el estado de la aplicación y la ruta de escritura.
No se encuentra el archivo esperado: la ruta de Docker documentada presupone un volumen montado. Verifique la configuración efectiva del contenedor, la asignación de volúmenes y los permisos del usuario del servicio.
Los registros aparecen en el lugar equivocado: inspeccione la configuración activa OWNCLOUD_LOG_CONDITIONSy log.conditionsevite reglas duplicadas o conflictivas.
El feed parece incompleto: Actividad y Auditoría son aplicaciones diferentes, y la cobertura de la aplicación de auditoría depende del tipo de evento y la versión. Verifique un evento conocido compatible con la versión instalada antes de concluir que el registro no funciona.
Los eventos de línea de comandos están ausentes: ownCloud incluye eventos activados por CLI de forma predeterminada. Compruebe si admin_audit ignore_cli_eventsse ha configurado en yes.
Lista de verificación final
La implementación es ownCloud Server Enterprise y la aplicación de auditoría compatible está habilitada.
El destino configurado existe, ownCloud puede escribir en él y no se expone como contenido de usuario ordinario.
Una acción de prueba permitida crea un registro coincidente con una marca de tiempo y un actor plausibles.
Se documentan las responsabilidades relativas a permisos, rotación, retención y acceso.
Si los registros se envían externamente, el sistema receptor muestra los eventos recientes y el sistema de monitorización puede detectar interrupciones.