Fix Zimbra Admin Console 404 Not Found After SSL Renewal
Illustrative example, not a real incident: Jordan administers a fictional Zimbra server at mail.example.com. After renewing its SSL/TLS certificate, Jordan opens a saved Admin Console bookmark and gets a “404 Not Found” page. The renewal may be related, but a 404 does not by itself prove the certificate is invalid. The address may be reaching the wrong port, proxy, hostname, or URL route.
For this example, Jordan’s safest order is to confirm the intended Admin Console URL, test the direct and proxied endpoints separately, check Zimbra service status and deployed certificates, and only then redeploy or restart a component if the evidence points there. Use your installation’s version-specific instructions: Zimbra ports and certificate procedures can vary by release and by whether the server uses Zimbra Proxy, a separate load balancer, or an external reverse proxy.
What does a 404 after SSL renewal tell you?
A browser’s explicit HTTP 404 response usually means that an HTTP server answered the request but did not find a matching resource or route. That makes the hostname, port, URL path, virtual host, and proxy route important checks. It is different from a browser certificate warning or a TLS handshake failure. However, a reverse proxy or web application firewall can itself return a 404 when a host or route does not match, so the status alone does not identify which layer is responsible.
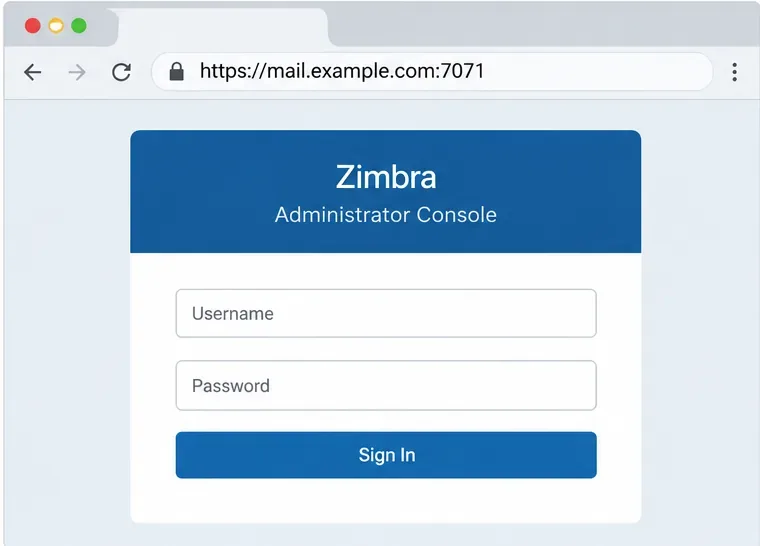
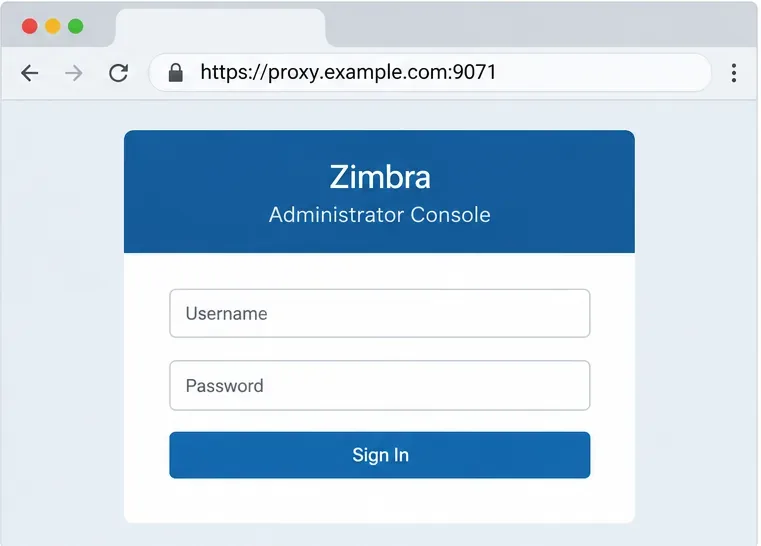
Zimbra documents the direct Admin Console on TCP port 7071 by default. If Zimbra Proxy is configured to proxy the Admin Console, its documented default proxy port is 9071; it is optional and may be customized. The standard webmail address on port 443 is not automatically the same endpoint as the direct Admin Console. Check the Zimbra Administration Console URL guidance and Zimbra’s port reference against your own configuration.
How should you troubleshoot the error?
1. Confirm the exact Admin Console address
Use the hostname and port configured for your deployment rather than assuming that your webmail URL is also the Admin Console URL. For a typical direct connection, Zimbra documents a URL in the form https://server.example.com:7071. An administrator who has enabled Zimbra Proxy for the console may instead use the proxy hostname and port, typically https://proxy.example.com:9071. Do not add an assumed /admin path: use the address specified by your installation or administrator documentation.
Illustrative example: the browser is pointed to the fictional server’s direct Admin Console port, 7071.Illustrative example: port 9071 is shown as a separate proxy route, used only when Admin Console proxying is configured.
En el caso hipotético de Jordan, el marcador antiguo apunta al nombre de host del correo web público en el puerto 443. Jordan lo compararía con el punto final de administración documentado o configurado. Un error 404 en el servidor de correo web no indica que la consola de administración de Zimbra esté inactiva. Si el puerto 7071 está bloqueado intencionalmente desde Internet, pruébelo solo desde una red autorizada o localmente; no lo abra públicamente solo para realizar pruebas. La guía de proxy de Zimbra recomienda restringir el acceso directo al puerto 7071 cuando los administradores utilizan el punto final del proxy.
2. Comparar las rutas directas y las rutas indirectas.
Pruebe una ruta a la vez, utilizando el nombre de host, el esquema y el puerto correctos. Si el acceso directo al puerto 7071 funciona desde una red permitida, pero la ruta del proxy al puerto 9071 devuelve un error 404, revise la configuración de la consola de administración del proxy y el enrutamiento del nombre de host. Si la ruta directa también falla, verifique el servidor de buzones y el certificado implementado en su servicio de consola de administración. Si ambas rutas de Zimbra funcionan, pero la URL pública sigue devolviendo un error 404, investigue el balanceador de carga externo, el proxy inverso, la CDN o el firewall de aplicaciones web que se encuentra delante de Zimbra.
Utilice esta comparación como herramienta de diagnóstico, no como una instrucción para habilitar el acceso a la red. Un puerto directo bloqueado puede ser una medida de seguridad intencionada. La guía de configuración del proxy de la consola de administración de Zimbra describe el oyente opcional 9071 e indica que la consola de administración del servidor de buzones normalmente permanece en el puerto 7071.
3. Compruebe los servicios de Zimbra y los registros del proxy.
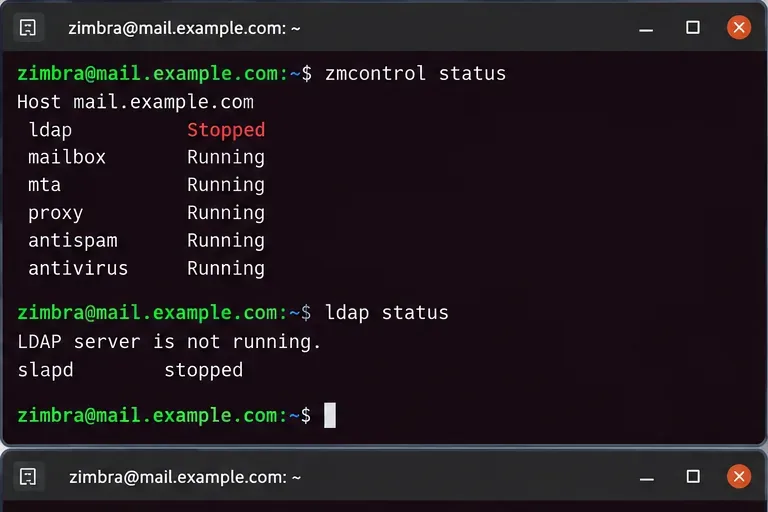
Inicie sesión en el host de Zimbra utilizando la cuenta administrativa adecuada para su instalación y, a continuación, compruebe el estado del servicio. Los siguientes comandos de estado son de solo lectura:
su - zimbra
zmcontrol status
zmproxyctl status
zmcontrol statusInforma el estado de los componentes de Zimbra. zmproxyctl statusEs útil cuando Zimbra Proxy está instalado; si el comando no está disponible o su topología no tiene Zimbra Proxy, omítalo y verifique el componente que realmente sirve la URL. Un buzón o componente proxy detenido puede explicar una ruta fallida, pero no reinicie todo el servidor solo porque una URL devuelva un error 404.
Primero, verifique el estado del servicio; los comandos que se muestran son de diagnóstico y no modifican el servidor.
Para una solicitud a través de un proxy, Zimbra identifica los registros de proxy /opt/zimbra/log/nginx.access.logcomo /opt/zimbra/log/nginx.logútiles. Compare la hora de la solicitud y el host/ruta solicitados con la respuesta registrada. Si la solicitud nunca aparece en los registros de proxy de Zimbra, el error 404 podría provenir de un balanceador de carga ascendente u otro servicio de interfaz. Consulte la Guía de proxy de Zimbra y su sección de solución de problemas .
4. Verifique qué certificado presenta cada punto final.
Un certificado renovado en disco no es necesariamente el mismo certificado que cargan todos los servicios de Zimbra. Desde el host de Zimbra, ejecute la comprobación de certificados implementados del administrador de certificados utilizando la sintaxis compatible con su versión instalada:
/opt/zimbra/bin/zmcertmgr viewdeployedcrt
Utilice el administrador de certificados de Zimbra para inspeccionar los certificados instalados para los servicios locales, incluidos los servicios de proxy y de buzón de correo, cuando estén disponibles.
Revise los detalles del certificado del servicio que gestiona la ruta con errores, incluidas las fechas de validez y el nombre de host o los nombres alternativos del sujeto. Si el navegador accede al puerto 443 a través de un terminador TLS externo, inspeccione también el certificado y la configuración de enrutamiento; es posible que Zimbra no sea el componente que presenta dicho certificado público. En una implementación con varios servidores, compruebe los nodos de proxy y de buzón correspondientes. Zimbra indica que viewdeployedcrtinforma del servidor local, por lo que una comprobación en un nodo no garantiza que todos los nodos tengan el certificado renovado.
Si el certificado correcto está implementado y el único síntoma es un error HTTP 404, continúe investigando la ruta y el enrutamiento del proxy en lugar de renovar el certificado repetidamente. Si el certificado implementado está obsoleto, no es válido o no coincide con la clave privada o la cadena, siga el procedimiento de implementación de certificados para su versión específica de Zimbra.
5. Vuelva a implementar un certificado solo cuando la verificación indique que es necesario.
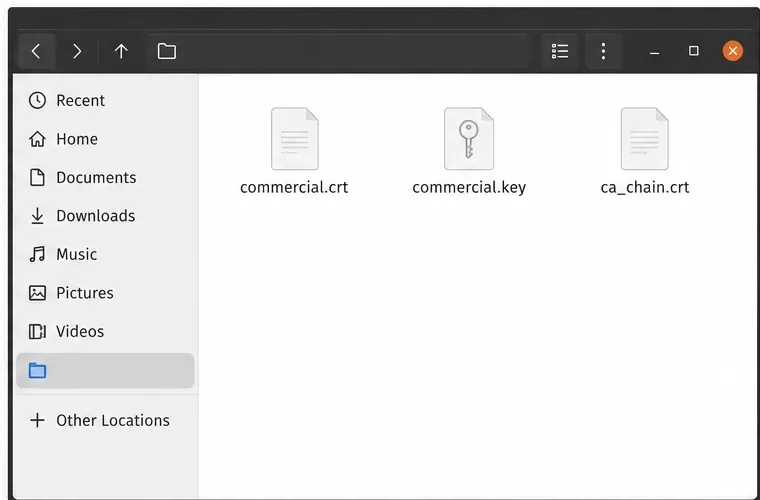
Antes de cambiar los certificados, confirme que dispone de la clave privada correspondiente, el certificado de servidor renovado y la cadena de certificados CA completa de su proveedor. Mantenga la clave privada protegida. En el ejemplo ficticio de Jordan, los archivos se denominan commercial.key, commercial.crt, y ca_chain.crt; sustituya las rutas por las rutas reales de su servidor. Los nombres de archivo que aparecen a continuación son ejemplos, no archivos que Zimbra cree automáticamente.
Ejemplo de componentes de un paquete de certificados: certificado del servidor, clave privada correspondiente y cadena de certificados de CA.
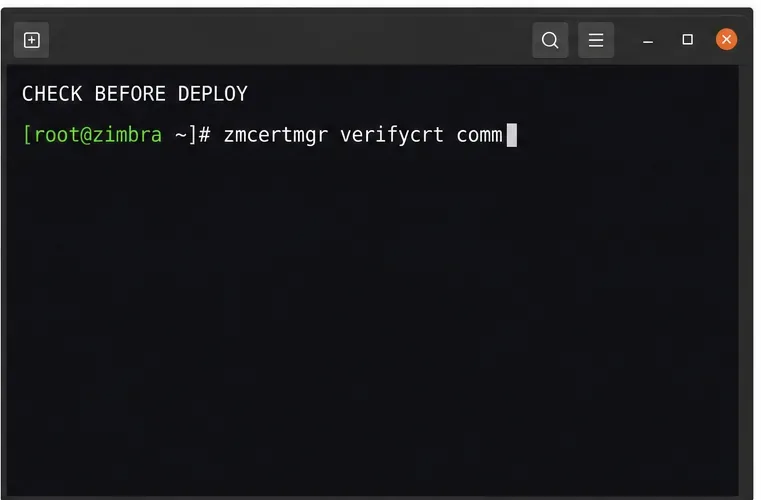
Para un certificado comercial, Zimbra documenta la verificación de que el certificado coincide con la clave y la cadena antes de la implementación. Adapte el comando a sus rutas y a los privilegios de usuario requeridos por su versión:
/opt/zimbra/bin/zmcertmgr verifycrt comm \
  /opt/zimbra/ssl/zimbra/commercial/commercial.key \
  /tmp/commercial.crt \
  /tmp/ca_chain.crt
Valide el certificado, la clave y la cadena antes de la implementación; esta imagen muestra solo el prefijo del comando, no una verificación completa.
Proceda únicamente si la verificación confirma que la clave coincide y la cadena de certificados es válida. Si la verificación falla, deténgase y corrija la clave, el certificado o la cadena intermedia. No implemente un certificado incompatible para comprobar si soluciona un error 404.
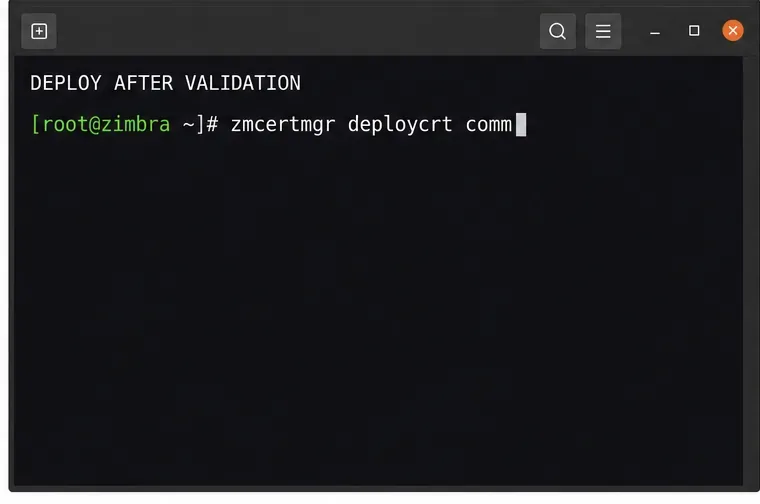
Cuando la verificación es exitosa, el patrón de implementación del certificado comercial documentado es el siguiente:
/opt/zimbra/bin/zmcertmgr deploycrt comm \
  /tmp/commercial.crt \
  /tmp/ca_chain.crt
Implemente solo después de que la verificación sea exitosa; el prefijo de comando que se muestra es ilustrativo, no representa una implementación completa.
Estas instrucciones no son universales para la renovación de certificados. La documentación de certificados de Zimbra incluye notas de privilegios específicas para cada versión, y una implementación multinodo requiere que el certificado se instale y verifique en los nodos que gestionan el tráfico correspondiente. Consulte la Consola de administración y las Herramientas de certificados de la CLI y, para una configuración basada en Let's Encrypt, las instrucciones actuales del certificado Let's Encrypt de Zimbra . No copie comandos de una versión anterior sin antes comprobarlos con su versión instalada.
6. Reinicie el servicio afectado y, a continuación, pruebe ambos puntos finales.
Las notas de implementación de certificados de Zimbra indican que se deben reiniciar los servicios para que carguen el nuevo certificado. Elija el reinicio más corto compatible con su topología y versión. Si solo es necesario recargar el certificado del proxy de Zimbra o la configuración de proxy generada, el comando del servicio de proxy es:
zmproxyctl restart
Reinicie el proxy únicamente cuando sea el componente afectado y el reinicio del proxy sea apropiado para su implementación.
Un reinicio completo zmcontrol restartafecta a los servicios de Zimbra en ese host y puede interrumpir el acceso al correo. Úselo durante una ventana de mantenimiento cuando el procedimiento de implementación del certificado para su versión lo requiera, y planifique para cada nodo afectado. La guía de certificados de Zimbra documenta un reinicio completo del servicio en su flujo de certificado comercial de servidor único; su guía de proxy explica que un reinicio de proxy regenera la configuración del proxy antes de reiniciarlo. No ejecute ambos métodos de reinicio automáticamente.
Una vez restablecido el servicio seleccionado, vuelva a probar las mismas URL: primero la dirección de la consola de administración, ya sea directa o mediante proxy, desde una red autorizada, y luego la URL pública o con balanceo de carga. Confirme que se carga la página de inicio de sesión esperada, que el navegador muestra el certificado renovado para el nombre de host y que los registros correspondientes ya no muestran errores de ruta o de origen para esa solicitud. En el ejemplo ficticio de Jordan, la comprobación consiste en verificar si el marcador guardado ahora apunta al punto final configurado, no si se obtuvo un resultado de prueba ficticio.
¿Cuándo conviene investigar fuera de Zimbra?
Si los puntos finales de Zimbra, tanto el proxy directo como el configurado, responden correctamente, pero la URL pública sigue devolviendo un error 404, es probable que el problema se encuentre en un servidor front-end externo o en su regla de host virtual. Verifique el nombre de host y el puerto del proxy inverso, la configuración de terminación TLS, el encabezado de host reenviado y las reglas de reescritura de URL. Si el certificado público caduca fuera de Zimbra, renovar únicamente el certificado interno de Zimbra no actualizará el servidor de escucha externo.
Para una respuesta proporcionada por Zimbra Proxy, compare la marca de tiempo y el estado nginx.access.logcon los detalles en nginx.log. Si la respuesta no aparece en esos registros, inspeccione el proxy externo o el balanceador de carga. Evite editar directamente los archivos NGINX generados por Zimbra; el servicio de proxy de Zimbra regenera su configuración al reiniciarse, por lo que los cambios permanentes deben seguir los métodos de configuración de proxy compatibles con la versión instalada.
¿Cómo sabes que la reparación está completa?
El marcador utiliza el nombre de host, el esquema, el puerto y la ruta configurados.
El punto final de la consola de administración previsto responde desde una red autorizada; un puerto directo bloqueado intencionadamente permanece bloqueado.
Los servicios relevantes de Zimbra se encuentran en funcionamiento y el certificado implementado coincide con el nombre de host y el período de validez actual.
El servidor proxy o la interfaz externa devuelve la página esperada de la consola de administración en lugar de un error 404.
Los registros muestran que la solicitud llegó al componente esperado y que ningún otro nodo sigue presentando el certificado antiguo.
La documentación oficial de Zimbra consultada para esta guía identifica el puerto 7071 como el puerto predeterminado para la consola de administración directa y el puerto 9071 como un puerto proxy opcional para la consola de administración. Dado que un error 404 puede producirse en diferentes niveles, utilice estos valores predeterminados como pistas de diagnóstico y verifique los valores reales en su versión y topología de Zimbra.