How to Upgrade Zimbra 9 to Zimbra 10 (Daffodil) Step-by-Step
Zimbra 9 is no longer a supported destination for a production mail platform. As of October 2026, Zimbra 9.0 has reached end of life, Zimbra 10.0 has also passed its support window, and the active Daffodil branch is Zimbra 10.1. For that reason, a current Zimbra 9 upgrade plan should normally target a supported Zimbra 10.1 release rather than stop at 10.0. At the time of writing, Zimbra 10.1.21 was released on September 24, 2026. Check the official Zimbra 10.1.21 release notes before scheduling production work because patch requirements and known issues can change.
The upgrade itself can be straightforward on a standard installation, but the right method depends on your operating system, topology, NG modules, custom authentication, licensing, and tolerance for downtime. This guide focuses on those choices as much as the commands, so you can select a path that fits the environment rather than forcing every deployment through the same procedure.
Choose the Upgrade Strategy Before Touching Production
Approach
Advantages
Trade-offs
Best fit
In-place upgrade
Keeps the existing server identity, data paths, and most configuration in place. Official Zimbra documentation supports in-place upgrades for single-node and multi-node deployments.
Requires a maintenance window and leaves less room to redesign an old operating system or storage layout.
A healthy, supported OS with a conventional Zimbra 9 configuration.
Rolling multi-server upgrade
Can reduce broad service interruption by upgrading roles in a controlled order.
More coordination is required. Mixed-version mailstore behavior and proxy login-server configuration need extra attention.
Larger multi-node environments where service continuity matters.
Fresh Zimbra 10.1 installation plus migration
Lets you move to a newer supported OS, new storage, or redesigned topology without carrying every legacy dependency forward.
Needs migration planning, temporary capacity, DNS/cutover work, and more validation.
Older operating systems, major hardware refreshes, substantial customizations, or deployments you do not want to upgrade in place.
Zimbra's current documentation lists in-place and rolling upgrade paths, including environments with NG modules, but it directs NG-module users to the dedicated migration resources. If the installer detects NG modules, do not casually bypass that check: the installer warns that continuing can remove NG packages and associated data. Review the official Daffodil upgrade instructions and the applicable NG migration guide first.
Step 1: Record the Current Zimbra Version and Service State
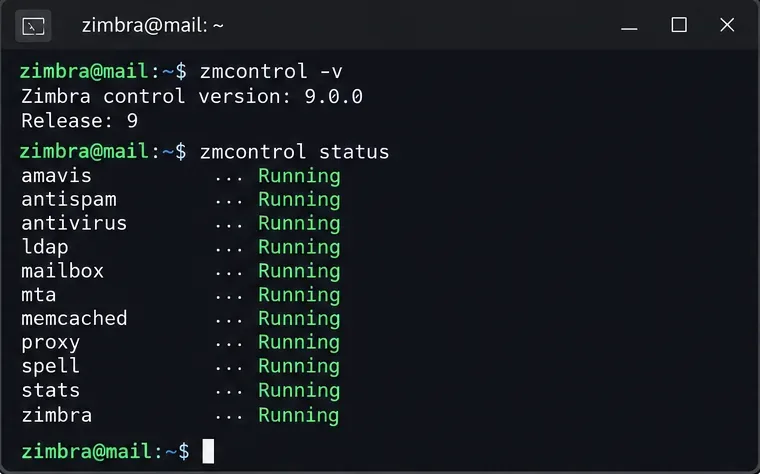
Start by establishing a baseline. Log in as the zimbra user and record the installed release plus current service state:
su - zimbra
zmcontrol -v
zmcontrol status
Record the current release and service state before changing packages. The terminal shown is an illustrative command view, not a captured production server.
If services are already failing, resolve that problem before the major upgrade. An upgrade is a poor time to discover that LDAP, mailbox, MTA, or proxy problems predate the maintenance window. Also inventory custom Zimlets, external authentication, integrations, certificates, relay rules, scripts, and any local changes under /opt/zimbra.
Step 2: Run the Database Integrity Check and Confirm Backups
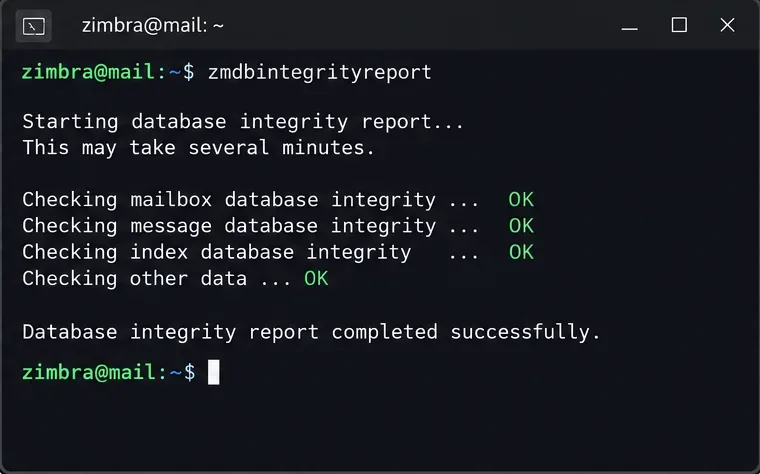
Zimbra specifically calls out zmdbintegrityreport as a useful pre-upgrade check because pre-existing MariaDB corruption can become more difficult to diagnose during a major-version change. Run it as the zimbra user on store nodes:
su - zimbra
zmdbintegrityreport
Run the database integrity report before the upgrade and investigate errors instead of treating the upgrade as a repair procedure.
Zimbra notes that this report can take from minutes to an hour depending on database size and storage performance. Do not schedule it at the last minute on a large mailstore.
Next, make a full, restorable backup using the backup method appropriate to your edition and environment. A backup is only useful if you know where it is, it completed successfully, and you have a practical restore plan. Zimbra recommends a full backup before major upgrade work and another full backup after the upgrade because database schema changes may occur.
Also back up SAML and SPNEGO customizations separately. Zimbra warns that those customizations can be overwritten during the upgrade. If you depend on custom salocal.cf.in, custom SpamAssassin rules, or other locally maintained files, compare current release notes for files that may be replaced and save copies before starting.
Step 3: For Multi-Server Deployments, Follow the Role Order
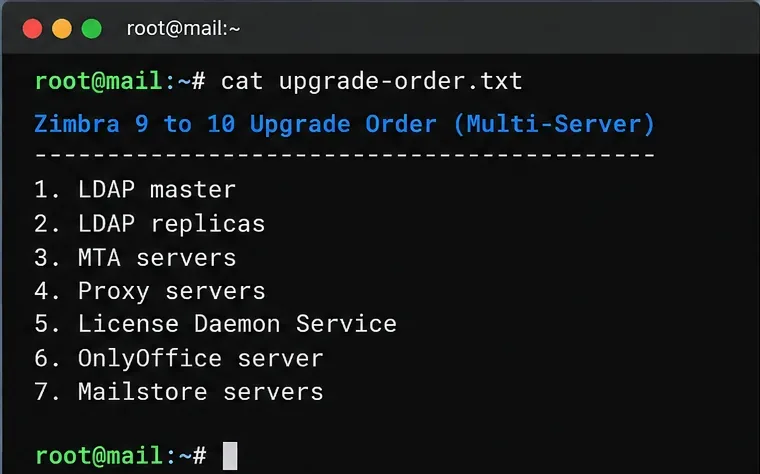
A single-server installation can move directly to the installer after prechecks. Multi-server deployments need ordering discipline. Zimbra's documented sequence is LDAP master first, then LDAP replicas, MTA servers, proxy servers, License Daemon Service, OnlyOffice server, and finally mailstore servers.
For multi-server environments, keep the documented role order visible during the maintenance window so dependent services are not upgraded out of sequence.
LDAP masters must be upgraded and running before you proceed to the other roles. During rolling upgrades, Zimbra also warns that when Zimbra 10 and older mailstores coexist, zimbraReverseProxyUpstreamLoginServers should contain only Zimbra 10 mailbox servers; otherwise, users on Zimbra 10 mailstores can encounter Modern Web App login problems.
Step 4: Check the Operating System, Free Space, and License
No dé por sentado que el sistema operativo de un servidor Zimbra 9 seguirá siendo compatible en 2026. La documentación actual de Zimbra muestra plataformas compatibles más recientes, como RHEL/Rocky/Oracle Linux 9 y Ubuntu 22.04, mientras que la compatibilidad con Ubuntu 24.04 se generalizó con Zimbra 10.1.17. Las notas de la versión 10.1.21 de Zimbra también indican que la compatibilidad con Ubuntu 18.04 se dejará de ofrecer a partir de la próxima versión. Si su servidor Zimbra 9 utiliza una plataforma antigua, una instalación limpia y una migración podrían ser más convenientes que combinar un cambio importante en Zimbra con una transición del sistema operativo.
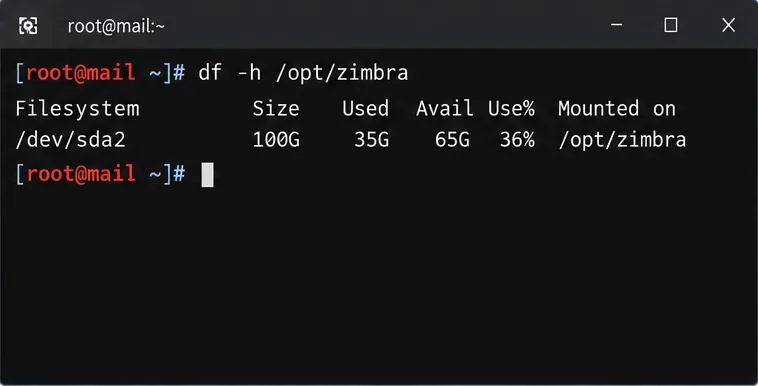
Confirma el espacio de almacenamiento disponible antes de ejecutar el instalador. El instalador de Zimbra comprueba el espacio disponible y se detiene si el sistema no dispone de suficiente.
Compruebe el espacio de almacenamiento disponible en los sistemas de archivos que contienen los datos y el software de Zimbra; las cifras que se muestran son orientativas y no constituyen una guía de dimensionamiento.
Zimbra 10.1 también modificó su sistema de licencias. El license.xmlformato anterior ya no es compatible con la versión 10.1. Necesitará la nueva clave de licencia alfanumérica de 18 a 26 caracteres antes de la instalación o actualización. Obtenga la clave correcta de Zimbra antes del período de mantenimiento. La página oficial de descargas de Zimbra advierte explícitamente a los usuarios que deben contar con la nueva licencia v10.1 antes de comenzar.
Paso 5: Descargue la compilación correcta de Zimbra 10.1
Descargue el paquete que coincida con su sistema operativo y arquitectura de CPU compatibles desde el área de descargas oficial de Zimbra. No reutilice un paquete creado para otra distribución. Mantenga el archivo en un directorio de trabajo como /var/tmp.
Si Zimbra publica una suma de verificación para el paquete que descarga, verifíquela antes de extraer el archivo. Un cálculo de suma de verificación local se ve así:
sha256sum zcs.tgz
Calcula localmente la suma de verificación del paquete y compárala con el valor publicado para la descarga exacta que seleccionaste.
La suma de verificación que se muestra en la ilustración no es la suma de verificación de la versión. Utilice únicamente la suma de verificación proporcionada para su paquete.
Paso 6: Extraiga el archivo y ejecute el instalador de actualización.
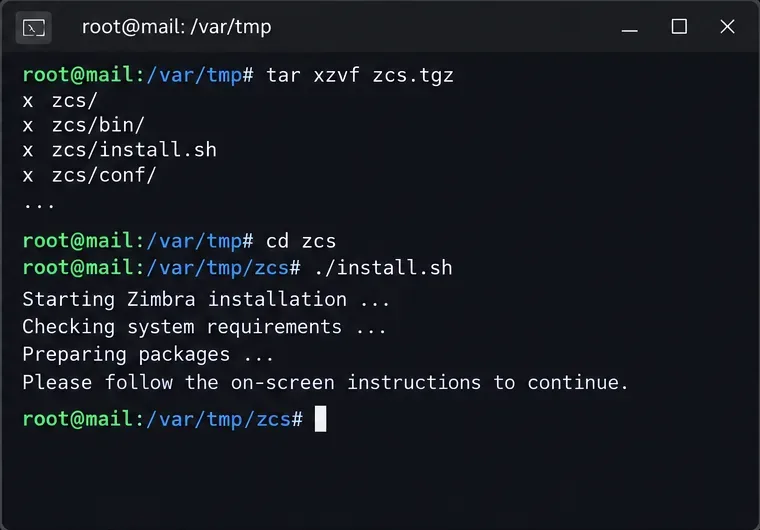
El proceso documentado de Zimbra no requiere que detenga los servicios manualmente antes de la actualización. El instalador detiene e inicia los servicios según sea necesario. Como root, extraiga el archivo descargado, ingrese al directorio expandido y ejecute install.sh:
cd /var/tmp
tar xzvf zcs.tgz
cd <expanded-directory>
./install.sh
Extraiga el archivo de Zimbra, acceda a su directorio y ejecute install.sh como usuario root. Los nombres de los directorios varían según la versión descargada.
Zimbra recomienda ejecutar la actualización dentro de un multiplexor de terminal como screen, especialmente en sesiones SSH remotas, para que una conexión perdida no termine una actualización larga:
screen ./install.sh
Una sesión de pantalla reduce el riesgo de que una desconexión SSH interrumpa el proceso de actualización.
Paso 7: Responda con atención a las indicaciones del instalador.
El instalador detecta la instalación existente de Zimbra y presenta la ruta de actualización. Las instrucciones actuales de Zimbra indican que, cuando se le solicite, acepte el uso del repositorio de paquetes de Zimbra y, a continuación, confirme que desea actualizar. En una actualización a la versión 10.1 de un solo nodo, el zimbra-license-daemonpaquete es obligatorio; rechazarlo impide que la actualización continúe.
Antes de responder a la última pregunta, revise la lista de paquetes. En The system will be modified. Continue? [N], ingrese Ysolo cuando esté seguro de que las copias de seguridad, la licencia, el origen de los paquetes, el almacenamiento y las comunicaciones de mantenimiento están configurados correctamente. El instalador detiene los servicios antiguos, reemplaza los paquetes, restaura la configuración, realiza la actualización y reinicia los servicios. Los entornos grandes pueden tardar considerablemente más que los sistemas de prueba pequeños.
Si utiliza una licencia sin conexión/manual, siga la ruta de activación específica que se indica en la guía de actualización actual de Zimbra. No copie las instrucciones para licencias en línea en un entorno sin conexión. Asimismo, la guía para nodos de buzones difiere cuando se trata de comprobaciones de activación, por lo que debe utilizar la documentación específica de la versión en lugar de un comando antiguo copiado de una versión anterior.
Paso 8: Verificar los servicios, la versión, el flujo de correo y el acceso del cliente.
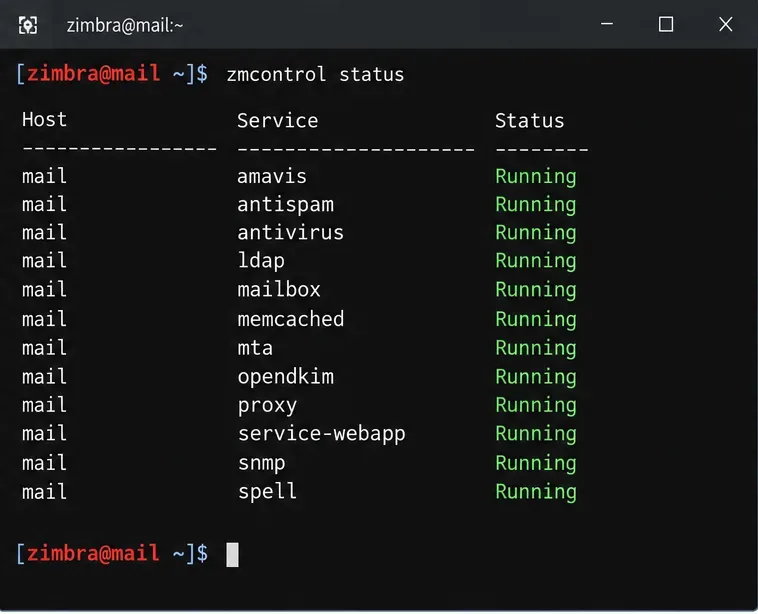
Una vez finalizada la instalación, vuelva al zimbrausuario y compruebe el estado del servicio y la versión instalada:
su - zimbra
zmcontrol status
zmcontrol -v
La validación posterior a la actualización comienza con el estado del servicio, pero una lista de servicios en verde es solo la primera comprobación.
A continuación, pruebe el comportamiento del que realmente dependen los usuarios: SMTP entrante y saliente, entrega interna, IMAP/POP si está habilitado, inicios de sesión en aplicaciones web modernas y clásicas, buzones de correo delegados, operaciones de calendario, sincronización móvil, conectividad con Outlook si tiene licencia, autenticación externa, Zimlets, copias de seguridad, supervisión y cualquier aplicación que utilice las interfaces Zimbra SOAP o EWS.
No omita las acciones posteriores a la actualización específicas de la versión. Las notas de la versión de Zimbra 10.1.19 y posteriores mencionan una mitigación SNMP actualizada para los clientes que actualizan desde 10.0.x, 9.0.x u 8.8.15. Para una actualización de producción en 2026, lea las notas de parche actuales y aplique cualquier mitigación necesaria después de la actualización principal. Zimbra 10.1.21 también incluye correcciones de seguridad que afectan al cliente web clásico, la autenticación WebDAV, la recuperación de contraseñas, OpenJDK, NGINX y las integraciones, lo que es otra razón para no quedarse con una compilación 10.0 obsoleta.
¿Cuándo conviene cambiar de rumbo en lugar de seguir igual?
Una actualización in situ resulta atractiva porque implica menos cambios, pero no es automáticamente la opción de menor riesgo. Reconsidere el plan si se da alguna de estas condiciones:
El sistema operativo actual está obsoleto o está cerca del final del soporte de Zimbra.
La comprobación de integridad de la base de datos informa de errores que no se pueden explicar.
Tienes módulos NG y no has validado el procedimiento de migración compatible.
SAML, SPNEGO, Zimlets, la personalización de antivirus/antispam o las integraciones de terceros son elementos críticos para el negocio y no se han probado con la versión 10.1.
Al mismo tiempo, también se modifican la arquitectura de almacenamiento, los nombres de host, el diseño de la red o el hardware.
No podrá obtener la licencia 10.1 necesaria antes del período de mantenimiento.
En esos casos, un entorno Zimbra 10.1 paralelo con una migración controlada puede requerir más preparación, pero ofrece límites de reversión más claros y una mejor oportunidad para modernizar la plataforma subyacente.
Lista de verificación de actualización práctica
Confirme la versión exacta de Zimbra 9 y el estado actual del servicio.
Consulta las notas de la última versión 10.1 y la guía de actualización oficial.
Ejecutar zmdbintegrityreporten los nodos de la tienda y solucionar errores.
Cree y verifique una copia de seguridad completa; guarde la configuración personalizada de autenticación y filtrado.
Confirme que el sistema operativo de destino sea compatible con la versión 10.1 de destino.
Obtenga la nueva clave de licencia 10.1; no confíe en una antigua license.xml.
Compruebe la capacidad del disco y descargue el paquete de plataforma correcto.
Para implementaciones en varios servidores, siga la secuencia de roles documentada.
Ejecute el instalador en screenuna sesión de terminal persistente equivalente.
Verificar los servicios, la versión, el flujo de correo, los clientes web, la autenticación, las integraciones y la monitorización.
Aplique las medidas de mitigación posteriores a la actualización específicas de la versión y cree una nueva copia de seguridad completa.
En resumen
Para un servidor Zimbra 9 en buen estado, con un sistema operativo compatible y configuración convencional, la actualización in situ a la rama Zimbra 10.1 Daffodil suele ser la opción más directa. En el caso de un sistema operativo antiguo, una implementación compleja de módulos NG o un servidor que requiera cambios importantes en la infraestructura, una instalación y migración nuevas pueden ofrecer un entorno operativo más limpio, aunque impliquen más trabajo.
La comprobación de calidad clave no se limita a si el proceso install.shllega a su fin. Una actualización exitosa implica que el servidor cuenta con un parche 10.1 compatible, todos los servicios necesarios funcionan correctamente, el flujo de correo y el acceso de los usuarios operan según lo previsto, las integraciones personalizadas se han vuelto a probar, la licencia está activa, las medidas de mitigación específicas de la versión se han implementado y se dispone de una copia de seguridad reciente posterior a la actualización. Durante la planificación, es importante tener a mano la guía oficial de actualización de Zimbra Daffodil , las notas de la versión 10.1.21 y la documentación oficial para servidores múltiples , ya que estas fuentes deben tener prioridad sobre los fragmentos de comandos antiguos.