Inicio
» ADMINISTRADOR DE RED
»
Solucionar el error de inicio de sesión de Zimbra "Cuenta bloqueada": Pasos para el usuario y el administrador
Solucionar el error de inicio de sesión de Zimbra "Cuenta bloqueada": Pasos para el usuario y el administrador
Si Zimbra Web Client responde con el mensaje "Cuenta bloqueada", deje de intentar introducir la contraseña repetidamente. Los intentos repetidos pueden mantener la cuenta bloqueada, y es posible que un teléfono antiguo o una aplicación de correo electrónico estén enviando una contraseña obsoleta en segundo plano. La solución adecuada depende de si se trata de un bloqueo temporal de contraseña, un bloqueo de cuenta configurado por el administrador o un estado diferente de la cuenta.
Los usuarios pueden esperar el período de bloqueo configurado y luego intentar ingresar la contraseña correcta una vez. Un administrador de Zimbra puede confirmar el estado de la cuenta y desbloquear a un usuario verificado zmprov. Primero, verifique el origen de los inicios de sesión fallidos para evitar que el mismo dispositivo o script vuelva a bloquear la cuenta.
¿Qué significa “Cuenta bloqueada” en Zimbra?
Zimbra puede bloquear temporalmente el inicio de sesión tras un número configurado de intentos fallidos de contraseña consecutivos. Los administradores también pueden establecer el estado de una cuenta para lockedbloquear el inicio de sesión deliberadamente. Estas condiciones están relacionadas, pero no son idénticas: un bloqueo de autenticación se suele representar con el estado de cuenta lockout, mientras que un estado establecido por el administrador puede aparecer como locked. El texto exacto que se muestra al usuario puede variar según la versión de Zimbra y la ruta de inicio de sesión, por lo que conviene comprobar el estado de la cuenta antes de modificarlo.
Es posible que el correo electrónico siga llegando aunque el acceso esté bloqueado. Un bloqueo no implica necesariamente que la cuenta haya sido comprometida, pero se deben investigar los intentos repetidos desde un dispositivo o dirección IP desconocidos antes de restablecer el acceso.
¿Qué debería intentar primero el usuario?
Deja de introducir contraseñas en cada dispositivo y cliente de correo electrónico conectado al buzón.
Compruebe con el administrador de correo electrónico de la organización si la cuenta fue desactivada intencionadamente o si la contraseña cambió recientemente.
Si el administrador confirma que se trata de un bloqueo temporal de contraseña, espere el tiempo configurado. A continuación, introduzca la contraseña actual una sola vez en la página de inicio de sesión habitual de Zimbra de la organización.
Si el inicio de sesión vuelve a fallar, deténgase y póngase en contacto con el administrador. No siga probando contraseñas antiguas ni utilice enlaces de restablecimiento de contraseña de mensajes no verificados.
La nota de solución de problemas del Centro de soporte técnico de Zimbra indica que, una vez transcurrido el período de bloqueo, un inicio de sesión correcto puede reactivar una cuenta que aún muestre el estado bloqueado; también señala que el estado podría no cambiar automáticamente antes de dicho inicio de sesión. Esta nota está marcada como trabajo en progreso, por lo que debe considerarse como un comportamiento documentado que se debe verificar con la versión de Zimbra instalada y la configuración de autenticación local, no como una garantía para cada implementación. Lea la nota de solución de problemas sobre la duración del bloqueo de Zimbra .
¿Cómo puede un administrador confirmar el estado de la cuenta?
Ejecute comandos administrativos en un servidor Zimbra con una cuenta privilegiada. En muchas instalaciones, los administradores primero cambian al usuario del sistema Zimbra. Reemplace la dirección de ejemplo a continuación con la dirección completa del buzón de correo y no pegue contraseñas ni información confidencial en un hilo de soporte público.
su - zimbra
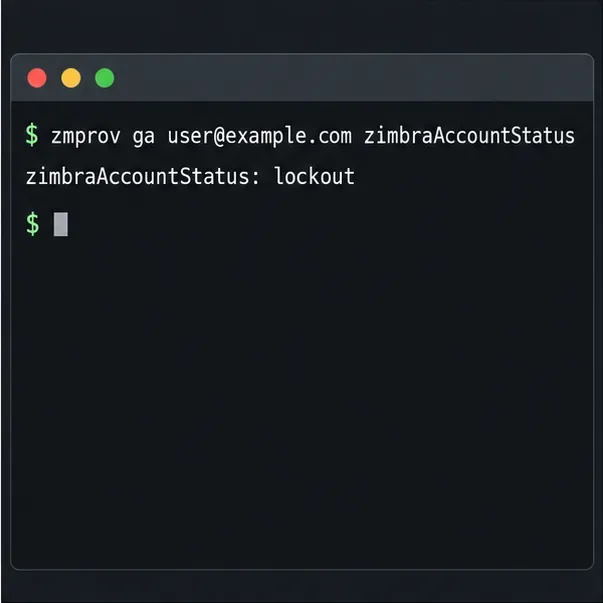
zmprov ga user@example.com zimbraAccountStatus
Un ejemplo en la terminal muestra cómo la comprobación del estado de la cuenta devuelve "bloqueo".
Interprete el valor devuelto antes de actuar:
lockoutIndica un bloqueo de inicio de sesión. Confirme el usuario, el período de espera y la fuente del último intento de inicio de sesión fallido antes de desbloquearlo.
lockedEsto puede indicar que un administrador bloqueó el inicio de sesión intencionalmente. Confirme primero quién es el propietario de la cuenta y el motivo del bloqueo.
closed, maintenance, u otro valor apunta a un estado administrativo diferente. No lo cambie a activesin comprender por qué se estableció.
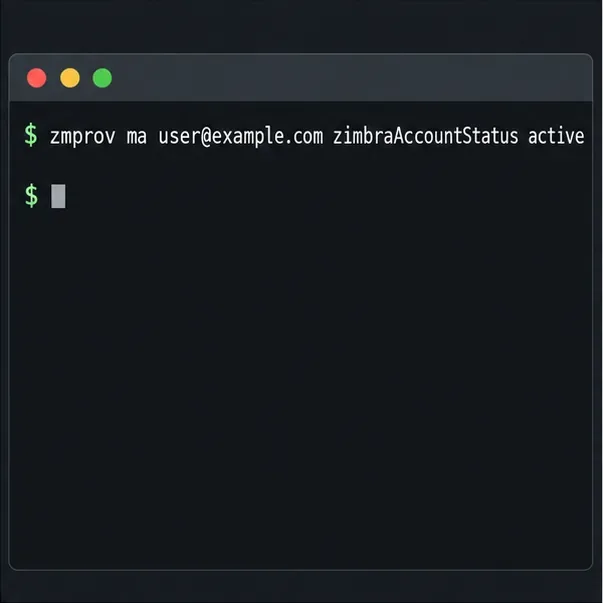
Si la cuenta está verificada, el usuario está autorizado y el bloqueo no se aplicó como medida de seguridad, restablezca el estado de la cuenta a activo:
zmprov ma user@example.com zimbraAccountStatus active
zmprov ga user@example.com zimbraAccountStatus
El comando de ejemplo cambia una cuenta confirmada a activa.
Utilice la dirección de una sola cuenta. No desbloquee todas las cuentas de correo para solucionar un error de inicio de sesión individual. Activar una cuenta restablece la posibilidad de iniciar sesión, pero no corrige una contraseña incorrecta ni impide que un cliente envíe credenciales obsoletas.
Si el usuario no puede iniciar sesión después del desbloqueo, verifique la contraseña a través del proceso de identidad aprobado por su organización. Un administrador de Zimbra puede establecer una nueva contraseña con zmprov sp user@example.com <new-password>, pero esto se aplica al almacén de contraseñas de Zimbra. Las implementaciones que se autentican a través de LDAP, Active Directory o un proveedor de inicio de sesión único pueden requerir un restablecimiento de contraseña o un desbloqueo en ese sistema de identidad externo. Zimbra documenta el zmprov spcomando de restablecimiento de contraseña en su guía para administradores. Revise las instrucciones de restablecimiento de contraseña de Zimbra .
¿Por qué se bloquea la cuenta una y otra vez?
Tras restablecer el acceso, compruebe si existe alguna fuente que siga enviando credenciales incorrectas. Las causas más comunes incluyen un teléfono con una contraseña antigua guardada, un cliente de correo electrónico de escritorio, una tableta, una impresora o escáner que utilice SMTP autenticado, un script programado o una aplicación que no se haya actualizado. Pregunte al usuario qué dispositivos y aplicaciones están configurados para el buzón y actualícelos o desconéctelos temporalmente antes de realizar otra prueba de inicio de sesión.
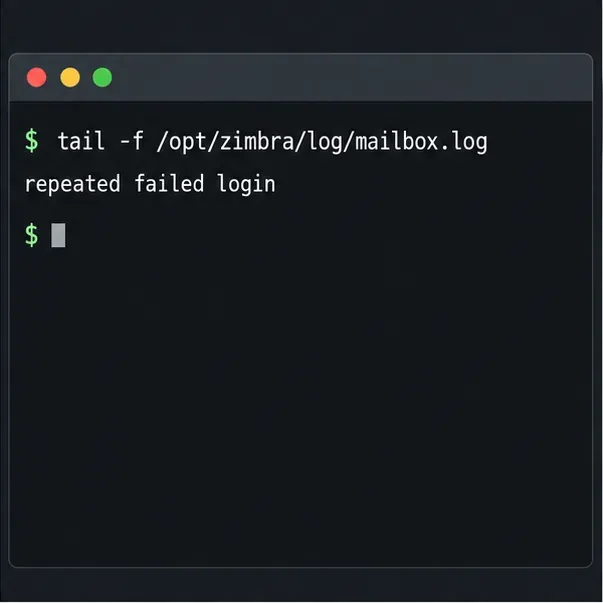
Revise el registro del buzón de correo en el momento en que se produjo el bloqueo. Zimbra documenta los mensajes de protección de inicio de sesión fallido en /opt/zimbra/log/mailbox.log; los formatos y detalles del registro pueden variar según la versión y la implementación.
Una revisión del registro del buzón de correo puede ayudar a identificar fallos de autenticación repetidos.
Busque marcas de tiempo y direcciones de origen asociadas con fallos repetidos. Correlacione esta información con los dispositivos del usuario y los registros de su red. Una IP conocida aún podría corresponder a un cliente de correo electrónico obsoleto; una dirección de origen desconocida o los intentos continuos después de que el usuario haya dejado de iniciar sesión justifican una revisión de seguridad. Conserve las entradas de registro relevantes de acuerdo con la política de retención de su organización.
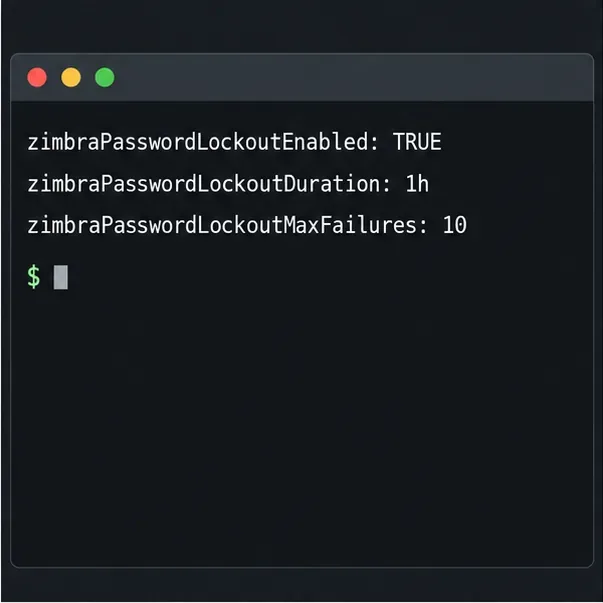
Antes de modificar los umbrales, compruebe la configuración efectiva de la cuenta o la clase de servicio. Los atributos de bloqueo de Zimbra incluyen si el bloqueo está habilitado, su duración, el número máximo de fallos consecutivos y el periodo durante el cual se contabilizan los fallos. Los valores aplicables pueden depender de la cuenta y su clase de servicio, y las versiones de Zimbra pueden variar. Consulte la documentación correspondiente a su versión instalada en lugar de asumir que un valor de ejemplo es un valor predeterminado universal.
zmprov ga user@example.com zimbraPasswordLockoutEnabled zimbraPasswordLockoutDuration zimbraPasswordLockoutMaxFailures zimbraPasswordLockoutFailureLifetime
Estos valores de atributos de ejemplo son ilustrativos; examine la política efectiva real de la cuenta.
Si la configuración se hereda de una Clase de Servicio, inspeccione también dicha Clase de Servicio; por ejemplo, úsela zmprov gc defaultsolo si la cuenta pertenece realmente a defaultella. No desactive el bloqueo ni aumente el umbral de fallos simplemente para que el mensaje desaparezca. Primero, solucione las credenciales obsoletas y, a continuación, seleccione valores de política que equilibren el acceso del usuario y la protección contra la adivinación de contraseñas. Pruebe cualquier ajuste de política con un alcance pequeño y aprobado, y documente los valores anteriores para su reversión.
¿Y si se trata de la cuenta de administrador?
Si la cuenta afectada es de administrador, evite editar el directorio manualmente como primera medida. Confirme si la cuenta es de administrador gestionada por Zimbra o si se autentica mediante un directorio externo. Utilice una cuenta de administrador autorizada independiente o el procedimiento de recuperación documentado de su organización. Zimbra proporciona instrucciones específicas para la recuperación de contraseñas de administrador e indica que la autenticación externa mediante LDAP o Active Directory modifica el proceso de recuperación. Consulte las instrucciones de Zimbra para la recuperación de cuentas de administrador .
Si no dispone de una cuenta de administrador operativa, póngase en contacto con el proveedor de servicios de Zimbra o con el equipo responsable del directorio LDAP. Evite copiar instrucciones de modificación de LDAP no verificadas de un foro: una identidad de enlace incorrecta o un cambio de directorio pueden afectar a más de un buzón.
¿Cómo se verifica la solución?
Tras corregir el estado de la cuenta y el origen de las credenciales incorrectas, verifique nuevamente el estado de la cuenta, solicite al usuario que inicie sesión una vez a través del cliente web habitual y confirme que no se produzcan nuevos eventos de inicio de sesión fallidos. Actualice las contraseñas guardadas en las aplicaciones de correo electrónico solo después de que se haya confirmado la contraseña. Si el estado vuelve a ser lockout, correlacione la marca de tiempo del siguiente fallo con el registro e identifique el cliente restante antes de desbloquearlo de nuevo.
La solución consiste en que el usuario pueda iniciar sesión, la cuenta permanezca activa y cesen los fallos de autenticación repetidos. Si la cuenta sigue sin poder autenticarse estando activa, investigue la contraseña, el proveedor de identidad externo, la política de la cuenta y el estado del servicio como posibles causas; desbloquear el buzón repetidamente no solucionará estos problemas.