Inicio
» ADMINISTRADOR DE RED
»
Solucione el problema de certificado de Zimbra caducado: renueve certificados autofirmados de forma segura.
Solucione el problema de certificado de Zimbra caducado: renueve certificados autofirmados de forma segura.
Un servidor Zimbra puede parecer en buen estado hasta que los usuarios reciben una advertencia en el navegador, como "certificado caducado", los clientes de correo rechazan la conexión SSL/TLS o un administrador descubre que el certificado ha caducado. La solución más rápida y segura no consiste en reemplazar todos los componentes del certificado de inmediato. Primero, determine qué componentes han caducado y, a continuación, renueve solo los necesarios.
El procedimiento actual del Centro Tecnológico de Zimbra para una implementación autofirmada de un solo servidor utiliza zmcertmgrla creación e implementación de certificados. Es importante destacar que Zimbra indica que la creación de una nueva Autoridad de Certificación (CA) es opcional para una renovación ordinaria de un certificado autofirmado; no es necesario reemplazar la CA cada vez que caduca el certificado del servidor. Las referencias oficiales utilizadas para esta guía se verificaron el 6 de octubre de 2026: Regenerar certificado SSL autofirmado: herramientas de certificados de la consola de administración y de la CLI para un solo servidor .
Por qué un certificado Zimbra caducado causa problemas reales en el servicio.
Zimbra utiliza certificados TLS en servicios como la interfaz web, el proxy, LDAP y los protocolos de correo electrónico. Una vez que un certificado caduca, los clientes pueden rechazar la conexión aunque los procesos subyacentes de Zimbra sigan en ejecución. Por lo tanto, una advertencia del navegador es solo un síntoma. Dependiendo de la topología y la política de clientes, también pueden aparecer fallos en las conexiones seguras IMAP/POP/SMTP, errores de proxy o problemas con LDAP/TLS.
Hay dos casos de vencimiento diferentes que conviene distinguir:
Solo ha caducado el certificado del servidor. Este es el caso más sencillo. Si la CA de Zimbra sigue vigente, conserve el certificado, genere uno nuevo, impleméntelo y reinicie los servicios.
La CA de Zimbra ha caducado. Vuelva a crearla e instálela, y luego cree e instálela para un nuevo certificado de servidor firmado por dicha CA. En una implementación con varios servidores, la coherencia de la CA entre los nodos es fundamental, por lo que no debe tratar un entorno de varios nodos como si fuera un único servidor.
Antes de realizar cambios, cree una copia de seguridad o instantánea actualizada que se ajuste a su entorno. La regeneración de certificados suele ser sencilla, pero una copia de seguridad le proporciona un punto de recuperación si el servidor tiene personalizaciones antiguas, certificados instalados manualmente o una topología mixta.
Paso 1: Confirme que el certificado implementado realmente ha caducado.
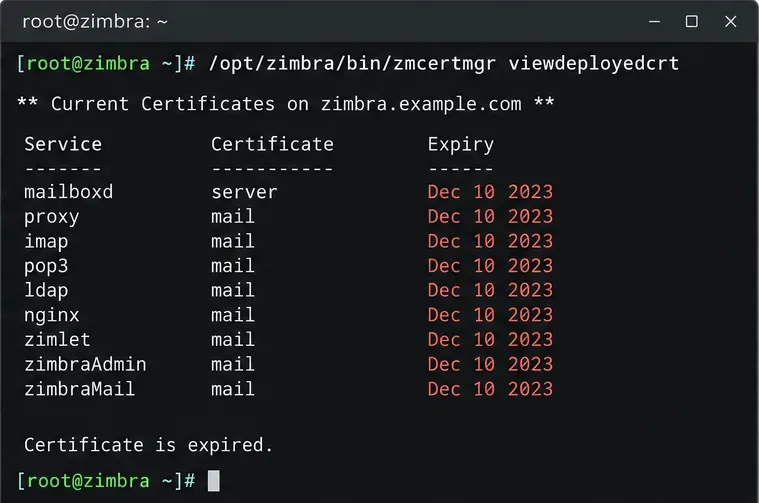
Cambie a la cuenta de Zimbra e inspeccione el certificado actualmente implementado en los servicios locales:
su - zimbra
/opt/zimbra/bin/zmcertmgr viewdeployedcrt
Revise las fechas de validez y el sujeto del certificado. Si el certificado aún está dentro de su período de validez, investigue la discrepancia en el nombre de host, una CA autofirmada no confiable, un certificado antiguo que todavía se sirve a través de un proxy o una hora incorrecta del servidor/cliente, en lugar de regenerar certificados innecesariamente.
Ejemplo de vista de terminal de un certificado implementado caducado. Los nombres de los servicios y el formato de salida varían según la versión de Zimbra.
También puede comprobar el certificado que un cliente remoto recibe realmente en HTTPS. Reemplace mail.example.comcon el nombre de host al que se conectan los usuarios:
Esta comprobación remota resulta útil cuando viewdeployedcrttodo parece correcto, pero los navegadores siguen viendo un certificado antiguo, ya que prueba el certificado presentado a través de la red en lugar de solo los archivos en el disco.
Paso 2: Verifique el estado del servicio y decida si el CA también necesita renovación.
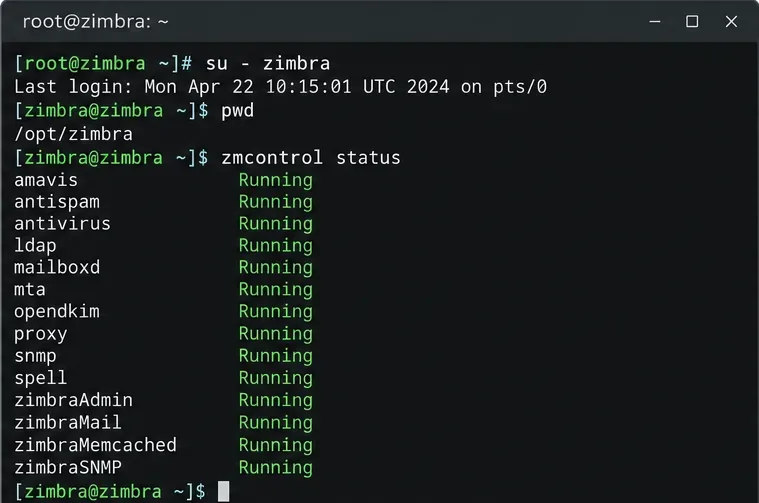
Antes de cambiar los certificados, confirme el estado actual del servicio Zimbra para tener una referencia:
zmcontrol status
Registra el estado del servicio antes de que funcione el certificado para que puedas compararlo después del reinicio.
Si el certificado del servidor ha caducado y la CA de Zimbra sigue siendo válida, omita la recreación de la CA y vaya directamente a los comandos del certificado del servidor en la siguiente sección. Esto minimiza los cambios en la cadena de confianza. La documentación de Zimbra para servidores únicos indica explícitamente que la creación de una nueva CA es opcional y no es necesaria cada vez que se renueva un certificado autofirmado.
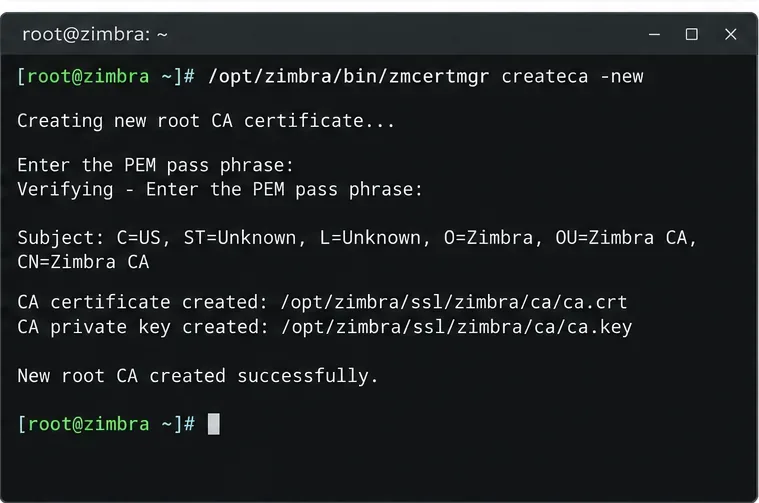
Si la CA ha caducado o tiene un motivo documentado para reemplazarla, cree una nueva:
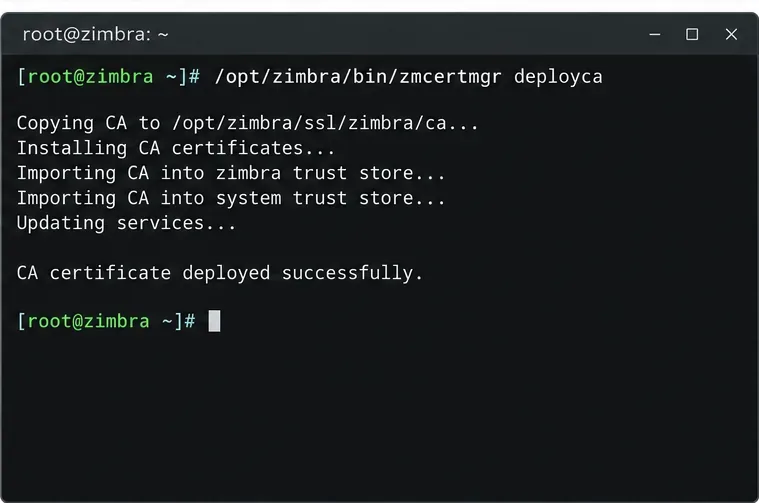
Este createca -newcomando sirve para reemplazar la CA de Zimbra cuando sea necesario, no es un paso obligatorio para cada renovación rutinaria de certificados hoja.Tras crear una CA de reemplazo, impleméntela antes de crear el nuevo certificado de servidor autofirmado.
Paso 3: Generar e implementar un nuevo certificado de servidor autofirmado.
Para una renovación sencilla en un solo servidor, Zimbra documenta la siguiente secuencia. El ejemplo crea un certificado válido por 365 días:
Si los clientes se conectan a través de más de un nombre DNS, genere el certificado con los nombres alternativos del sujeto (Subject Alternative Names) requeridos en lugar de asumir que el nombre de host predeterminado es suficiente. La herramienta de certificados de Zimbra admite -subjectAltNames. Por ejemplo:
Utilice nombres que correspondan realmente a este servicio de Zimbra y que sus usuarios o integraciones utilicen habitualmente. Un certificado puede estar vigente y aun así fallar la validación si el nombre de host solicitado no está incluido en sus valores de sujeto/SAN.
No utilice este procedimiento de autofirma para sobrescribir accidentalmente un certificado comercial o de confianza pública. Si su servidor debe usar un certificado comercial, deténgase aquí y siga el procedimiento de implementación de certificados comerciales de Zimbra.
Paso 4: Verifique la implementación, reinicie Zimbra y realice la prueba desde el lado del cliente.
Confirma que Zimbra haya implementado el nuevo certificado:
/opt/zimbra/bin/zmcertmgr viewdeployedcrt
Luego, reinicie Zimbra para que los servicios carguen el nuevo certificado:
zmcontrol restart
Una vez finalizado el reinicio, ejecute:
zmcontrol status
/opt/zimbra/bin/zmcertmgr viewdeployedcrt
El resultado deseado es sencillo: los servicios esperados están en funcionamiento y el certificado implementado ahora tiene una fecha de vencimiento futura. Finalmente, repita la prueba remota de OpenSSL con el nombre de host al que acceden los usuarios. Esto demuestra qué se está ofreciendo en la red después del reinicio.
Si el navegador sigue mostrando el certificado antiguo o caducado
No genere otro certificado de inmediato. Trabaje en las capas restantes en orden:
Confirme el DNS y el nombre de host. Asegúrese de estar probando el mismo nombre de host cubierto por el nuevo certificado y de que la conexión se establece con el servidor Zimbra previsto.
Verifique la ruta del proxy. La documentación de solución de problemas de certificados de Zimbra indica que, en algunos casos, un proxy puede seguir presentando un certificado antiguo. Inspeccione el certificado presentado de forma remota, no solo los archivos de certificado locales. Consulte Errores de certificado de Zimbra .
Verifique la confianza del cliente. Un certificado autofirmado renovado puede ser válido por fecha, pero aun así no ser considerado confiable por los navegadores o clientes de correo electrónico. La caducidad y la confianza son cuestiones distintas.
Compruebe la hora del sistema. Un reloj muy desfasado en el servidor o en el cliente puede hacer que un certificado válido aparezca como no válido o caducado.
Verifique la CA. Si el certificado hoja es nuevo pero la CA de Zimbra que lo emitió ha caducado, reemplace la CA y regenere el certificado del servidor a partir de la nueva CA.
Zimbra en múltiples servidores requiere un nivel de atención diferente.
Para una instalación de varios nodos, utilice el procedimiento de múltiples servidores en lugar de repetir ciegamente los comandos de un solo servidor en cada host. Zimbra documenta la creación/implementación de la CA y luego la implementación del certificado autofirmado en todos los nodos con deploycrt self -allserver; también advierte que viewdeployedcrtsolo informa del servidor local. La referencia oficial es Regenerar certificado SSL autofirmado — Multi-Server .
Una discrepancia en la CA entre un servidor LDAP maestro y sus réplicas puede generar problemas de TLS y replicación. Si utiliza una topología de varios servidores, verifique la cadena de CA en cada nodo afectado y siga el orden de implementación documentado.
Autocomprobación: cómo saber si la reparación está completa
Antes de cerrar el incidente, verifique lo siguiente:
zmcontrol statusmuestra que los servicios de Zimbra esperados están en funcionamiento.
zmcertmgr viewdeployedcrtMuestra un certificado cuya fecha de vencimiento es futura.
Una openssl s_clientcomprobación remota devuelve las mismas fechas de certificado nuevo para el nombre de host público/interno que los usuarios utilizan realmente.
El sujeto del certificado o SAN cubre ese nombre de host.
El correo web y los protocolos de correo que utiliza su entorno pueden establecer conexiones TLS.
Si usted reemplazó intencionalmente la CA de Zimbra, los clientes o sistemas internos que dependen o confían en la CA anterior se han actualizado según sea necesario.
Para la caducidad rutinaria de un único servidor, la solución menos disruptiva suele ser mantener una CA de Zimbra aún válida, crear un nuevo certificado de servidor autofirmado, implementarlo, reiniciar los servicios y verificar el certificado desde fuera del servidor. Reemplace la CA solo cuando haya caducado o exista otra razón clara para rotarla. Este enfoque soluciona la interrupción inmediata y evita cambios innecesarios en la cadena de confianza.