Accueil
» ADMINISTRATEUR RÉSEAU
»
Amélioration de la qualité des appels vidéo Nextcloud Talk et de la connexion au serveur TURN
Amélioration de la qualité des appels vidéo Nextcloud Talk et de la connexion au serveur TURN
Les problèmes d'appels Nextcloud Talk sont souvent décrits comme une « mauvaise qualité vidéo », mais leurs causes sous-jacentes varient. Un utilisateur peut disposer d'une bande passante suffisante et pourtant ne pas parvenir à se connecter car un pare-feu bloque le trafic WebRTC peer-to-peer. Un autre appel peut réussir à se connecter via TURN, mais paraître plus lent car tous les flux multimédias sont relayés. Une réunion importante peut rencontrer des difficultés même avec un serveur TURN parfaitement fonctionnel, car le déploiement utilise toujours la topologie peer-to-peer intégrée au lieu du backend haute performance.
La méthode de dépannage la plus efficace consiste donc à séparer la connectivité , le chemin média et la scalabilité . Au 6 octobre 2026, la documentation Nextcloud Talk indique toujours que TURN est la solution de repli lorsque la connectivité WebRTC directe est impossible et recommande le port 443 pour une compatibilité maximale. Elle précise également qu'un serveur TURN peut être nécessaire même avec le backend haute performance. Consultez la documentation officielle Nextcloud Talk relative à TURN et le guide d'installation officiel de coturn pour Talk .
Que faut-il corriger en premier : la bande passante, TURN ou le backend haute performance ?
Utilisez le schéma des symptômes pour choisir la prochaine action au lieu de modifier plusieurs paramètres à la fois.
Symptôme
Zone la plus probable
Première action
Compromis
L'appel fonctionne sur un réseau mais échoue depuis un réseau d'entreprise ou d'hôtel.
Pare-feu, NAT ou TURN manquant
Vérifiez que le protocole TURN est activé sur UDP/TCP et, le cas échéant, TLS sur le port 443.
Le relais améliore la connectivité mais consomme de la bande passante TURN et peut ajouter de la latence.
Les appels à deux personnes fonctionnent bien, les appels à plus de trois deviennent instables.
Topologie des appels et charge du processeur/chargement du client
Évaluer le backend haute performance de Nextcloud Talk
Plus d'infrastructures, mais une meilleure évolutivité pour les appels multipartites
La vidéo se connecte mais elle est pixélisée ou se fige.
Perte de paquets, latence, Wi-Fi, capacité de liaison montante ou points de terminaison surchargés
Effectuez un test sur un réseau câblé ou un réseau fonctionnel avant de modifier TURN.
TURN ne peut pas créer de bande passante non disponible.
Le test TURN échoue malgré l'exécution de coturn.
Incompatibilité de secret, pare-feu, mappage NAT, DNS ou ports relais
Vérifiez les identifiants, le mappage IP public et la plage de relais.
Ouvrir une large plage de relais est plus simple ; la réduire diminue le nombre de ports exposés, mais nécessite une planification de capacité délibérée.
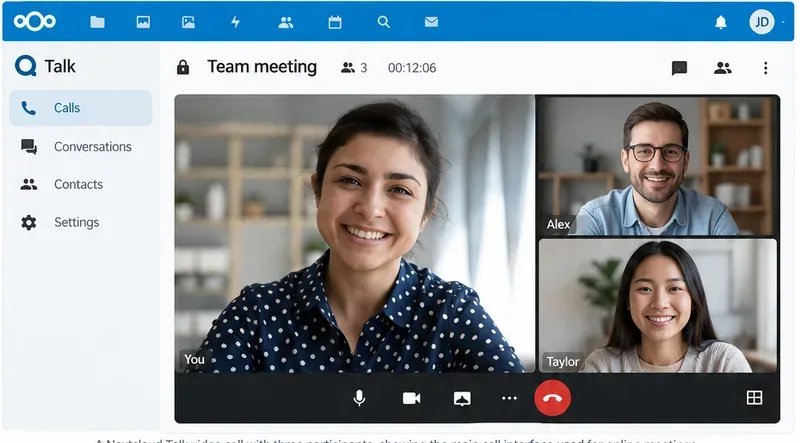
Exemple de configuration d'appel de groupe Talk. Si les petits appels fonctionnent mais que les appels plus importants se dégradent, examinez la topologie et la charge des terminaux au lieu de supposer que TURN suffira à résoudre le problème.
Étape 1 : identifier si la panne est liée à la connectivité ou à la qualité du média
Commencez par deux tests rapides. Tout d'abord, établissez un appel entre deux clients sur des réseaux simples, comme deux connexions haut débit classiques. Répétez ensuite l'opération depuis un réseau restreint tel qu'un réseau Wi-Fi d'entreprise, un VPN ou un point d'accès mobile. Si seul le réseau restreint pose problème, TURN est un suspect sérieux. Si les deux appels aboutissent mais que la qualité vidéo est médiocre, collectez des données réseau et matérielles avant de modifier l'architecture de relais.
La procédure de connexion documentée de Nextcloud privilégie la connectivité directe peer-to-peer, utilise STUN pour identifier les adresses accessibles et s'appuie sur TURN lorsqu'une connexion directe est impossible. TURN sert donc principalement de solution de repli , et non d'amplificateur universel de qualité vidéo. Un chemin relayé peut être plus fiable, mais il est aussi plus long et sollicite la bande passante du flux multimédia sur le serveur TURN.
Étape 2 : configurer coturn pour Nextcloud Talk
Pour les déploiements auto-hébergés, coturn est l'implémentation TURN la plus courante documentée par Nextcloud. Nextcloud recommande l'authentification par secret partagé pour cette intégration. Générez un secret aléatoire robuste et utilisez la même valeur dans coturn et dans les paramètres d'administration de Talk.
openssl rand -hex 32
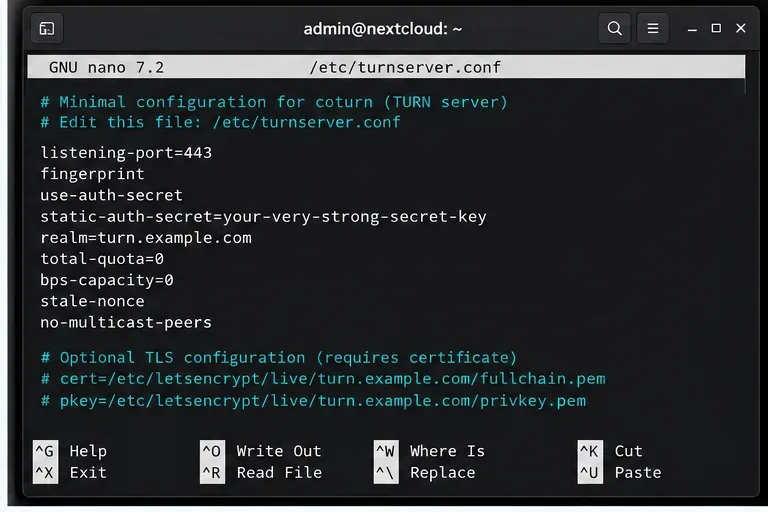
Une configuration minimale comprend généralement un port d'écoute, l'authentification par empreinte numérique, l'authentification par secret partagé, un domaine et des restrictions d'accès entre pairs. L'emplacement exact du fichier dépend de votre système d'exploitation et de son package. Voici un exemple de configuration :
Les anciennes versions de coturn peuvent nécessiter des options devenues inutiles dans les versions plus récentes. Il est donc déconseillé de copier une ancienne configuration sans discernement. La documentation Nextcloud coturn, régulièrement mise à jour, indique clairement les directives dépendantes de la version. Vérifiez que votre version de coturn installée est conforme aux instructions Nextcloud coturn actuelles .
Si Coturn est derrière un NAT, configurez correctement la correspondance entre ses adresses publiques et privées. La documentation de configuration de Coturn explique cette external-ipcorrespondance et exige que les ports de relais soient correctement mappés à travers le NAT. Consultez l' exemple de configuration de Coturn en amont .
Exemple d'éléments de configuration coturn pour Nextcloud Talk : port 443, authentification par secret partagé, paramètres de domaine et chemins de certificat TLS optionnels.
UDP, TCP ou TLS : lequel activer ?
Pour les médias en temps réel, le protocole UDP est généralement privilégié car il évite les retransmissions TCP et le blocage en tête de file. Cependant, certains réseaux d'entreprise et réseaux invités bloquent complètement l'UDP. TCP ou TURN sur TLS peuvent constituer une solution de repli acceptable sur les réseaux autorisant uniquement le trafic web.
Pour une accessibilité optimale, Nextcloud recommande l'écoute sur le port 443 et prend en charge TURN/TLS. L'utilisation simultanée de ces deux protocoles turn:améliore turns:la compatibilité, mais implique la gestion des certificats et de chemins de transport supplémentaires. Si tous les utilisateurs se trouvent sur des réseaux contrôlés où le protocole UDP est fonctionnel, une architecture privilégiant UDP peut s'avérer plus simple à gérer. En revanche, si les utilisateurs se connectent régulièrement depuis des hôtels, des sites clients, des bureaux sécurisés ou des VPN, le basculement TCP/TLS justifie généralement la configuration supplémentaire.
Étape 3 : ouvrir correctement les ports d’écoute et de relais
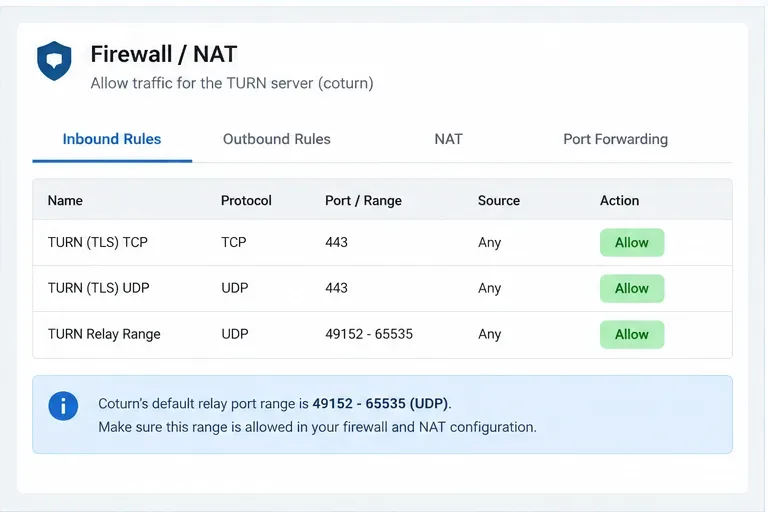
Une erreur fréquente consiste à n'ouvrir que le port d'écoute TURN. Le client contacte d'abord coturn sur son écouteur, mais coturn alloue également des points de relais pour le flux média. Par défaut, coturn utilise des ports UDP 49152-65535pour l'allocation des relais. Si cette plage est bloquée par le pare-feu de l'hôte, le groupe de sécurité du cloud, le routeur en amont ou le périphérique NAT, l'authentification peut réussir, mais le flux média peut échouer.
Vous pouvez conserver la plage de relais par défaut ou la réduire volontairement min-port. max-portLe compromis est simple : une plage étendue est facile à gérer et offre une grande capacité d'allocation ; une plage réduite est plus facile à définir dans la politique de pare-feu, mais peut devenir un goulot d'étranglement si trop de relais simultanés nécessitent des ports. Dimensionnez une plage réduite en fonction de la concurrence prévue plutôt que de choisir une valeur arbitrairement petite.
Si l'hôte TURN possède une adresse privée derrière un routeur, conservez la correspondance de port un-à-un pour la plage de relais sélectionnée et configurez la correspondance d'adresse publique dans coturn. Si l'hôte possède une adresse IP publique directement sur son interface, l'étape de correspondance NAT est inutile.
Configuration du pare-feu pour coturn : autoriser l’écouteur TURN et la plage de relais configurée. La plage indiquée est la valeur par défaut documentée de coturn et n’est pas obligatoire.
Étape 4 : ajouter le serveur TURN dans Nextcloud Talk
Ouvrez l'interface d'administration de Nextcloud et accédez aux paramètres Talk. Ajoutez le serveur TURN en utilisant uniquement l'hôte et le port, et non une http://URL https://. La documentation Talk de Nextcloud indique que le schéma TURN est sélectionné séparément ; le champ serveur doit donc être au format suivant : [adresse_hôte]/[port] turn.example.com:443.
Saisissez le même secret partagé que celui configuré dans coturn et activez les protocoles acceptés par votre serveur. Si vous utilisez TLS, sélectionnez le schéma TURN correspondant et assurez-vous que le certificat corresponde au nom d'hôte TURN. Vous pouvez également utiliser votre propre service TURN comme serveur STUN, ce qui simplifie la gestion des hôtes. Toutefois, il peut être utile de séparer STUN et TURN pour disposer de domaines de défaillance indépendants ou de relais géographiquement distribués.
Ne divulguez pas le secret partagé dans des captures d'écran, des tickets ou des exemples de configuration publics. Nextcloud l'utilise pour générer des identifiants TURN temporaires pour ses clients.
Étape 5 : tester les candidats ICE, puis tester à partir d’un réseau restrictif
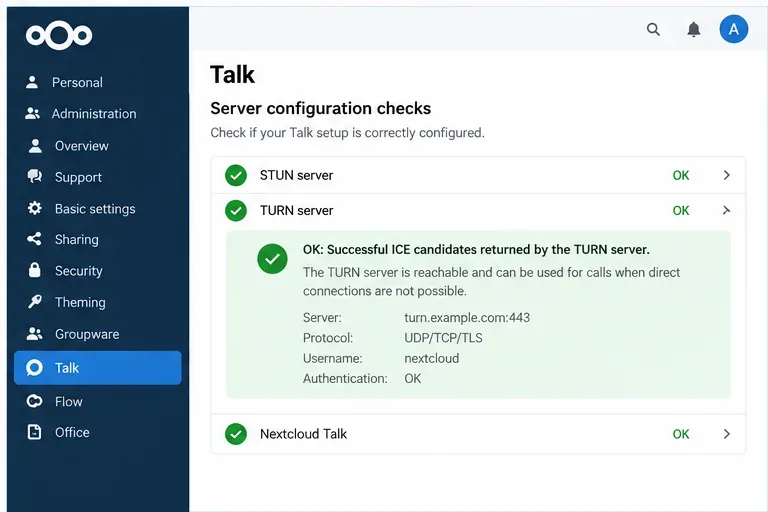
Après avoir enregistré la configuration Talk, effectuez une vérification d'administration afin de déterminer si le serveur TURN renvoie des candidats ICE utilisables. Un résultat positif indique que le navigateur a pu obtenir des candidats fonctionnels auprès du service TURN configuré. Toutefois, cela ne garantit pas le bon fonctionnement de chaque réseau utilisateur, de chaque chemin de relais et de chaque appel important.
Effectuez un nouvel appel depuis au moins un réseau restrictif. Ceci est important car une vérification côté serveur peut réussir alors qu'un réseau utilisateur bloque toujours UDP, la résolution DNS ou un protocole de transport spécifique. Si UDP échoue mais que TCP/TLS sur le port 443 réussit, conservez le chemin de secours. Si tous les chemins échouent, examinez les journaux du pare-feu, les journaux coturn, le DNS, la validité du certificat, le secret partagé et la configuration NAT.
La réussite d'une vérification ICE-candidate est un signal fort concernant la configuration, mais des appels réels depuis des réseaux restrictifs restent nécessaires pour vérifier l'accessibilité de bout en bout.
Quand faut-il ajouter le backend haute performance ?
TURN et le backend haute performance résolvent des problèmes différents. TURN relaie le trafic lorsque les clients ne peuvent pas établir le chemin WebRTC requis. Le backend haute performance modifie la gestion des flux multimédias multipartites afin que chaque participant n'ait pas à envoyer un flux distinct à tous les autres.
L'interface Talk de Nextcloud indique que son fonctionnement sans le backend haute performance est uniquement prévu pour les appels de très petite taille, généralement définis dans le projet comme impliquant deux ou trois participants. Si votre problème n'apparaît que lorsque le nombre de participants augmente, l'ajout de TURN permettra peut-être de joindre davantage de clients, mais ne supprimera pas le transfert de données entre pairs ni la charge du processeur. Consultez la configuration système requise pour Nextcloud Talk et les recommandations du projet concernant le backend haute performance avant d'augmenter le nombre d'appels de groupe.
Même avec un serveur backend haute performance, il est recommandé de maintenir TURN disponible lorsque les utilisateurs se connectent depuis des réseaux à accès restreint. Nextcloud indique une plage de ports WebRTC par défaut 20000-40000pour le backend et précise qu'un client limité au port 443 peut nécessiter TURN pour relayer les paquets vers cette plage de ports.
TURN auto-hébergé vs TURN géré
Option
Avantages
Coûts et limites
Meilleure adaptation
Cotour auto-hébergé
Contrôle total, flux de données sous votre administration, configuration prévisible
Vous gérez les certificats, les mises à jour, la surveillance, la bande passante, la politique de pare-feu et la capacité géographique.
Les organisations possédant des compétences en infrastructure ou des exigences de contrôle strictes
TURN géré
Efforts opérationnels réduits et couverture géographique potentiellement plus facile
Les coûts et les supports de diffusion peuvent transiter par un fournisseur de relais tiers.
Les équipes qui privilégient la simplicité opérationnelle et la portée multirégionale
Interdit de tourner
Coût serveur minimal et chemin le plus court lorsque WebRTC direct fonctionne toujours.
Les appels peuvent échouer sur les NAT symétriques et les pare-feu restrictifs.
Environnements contrôlés où les réseaux clients sont connus et testés
Liste de contrôle pratique pour le réglage
Privilégiez le WebRTC direct lorsque cela est possible. Cela minimise généralement les coûts de relais et la latence.
Utilisez TURN pour plus de fiabilité. Considérez-le comme une solution de repli en cas de configuration NAT et pare-feu complexe.
Utilisez d'abord UDP, puis TCP/TLS pour assurer la compatibilité. Nextcloud recommande le port 443 comme étant le plus compatible avec les pare-feu.
Ouvrez la plage de relais, et pas seulement l'écouteur. Faites correspondre les règles de pare-feu et de NAT à la configuration min-portréelle .max-port
Surveillez la bande passante TURN. Les appels relayés peuvent générer un trafic multimédia important via l'hôte TURN ; la capacité du réseau est donc souvent plus importante que celle du processeur.
Distinguez les problèmes d'échelle des problèmes de connectivité. Pour les réunions importantes, privilégiez une infrastructure backend haute performance plutôt que de surcharger le réseau TURN.
Validez à partir de réseaux d'utilisateurs réels. Un test ICE est nécessaire, mais les réseaux d'hôtels, d'entreprises, de VPN et mobiles peuvent se comporter différemment.
En résumé
Si Nextcloud Talk fonctionne sur certains réseaux mais pas sur d'autres, configurez un service TURN accessible et vérifiez le serveur d'écoute, le secret partagé, le mappage NAT et les ports de relais. Si les appels sont établis mais de mauvaise qualité, commencez par mesurer la charge du réseau client et du terminal, car TURN peut ajouter de la latence au lieu de la réduire. Si le problème s'aggrave avec le nombre de participants, la solution architecturale la plus appropriée consiste généralement à utiliser un backend haute performance, en conservant TURN comme solution de compatibilité pour les réseaux à accès restreint.