Accueil
» ADMINISTRATEUR RÉSEAU
»
Comment activer le chiffrement côté serveur dans Nextcloud sans impact notable sur les performances
Comment activer le chiffrement côté serveur dans Nextcloud sans impact notable sur les performances
Depuis octobre 2026, la documentation d'administration de la version stable de Nextcloud 35 met en lumière un point important, plus clairement que de nombreux tutoriels antérieurs : le chiffrement côté serveur (SSE) est principalement destiné à protéger les fichiers stockés sur un stockage externe tiers, et le mode de clé principale par défaut offre de meilleures performances et une compatibilité d'authentification plus étendue que les clés par utilisateur. Cette même documentation indique également que les fichiers chiffrés n'ajoutent désormais qu'environ 1 % d'espace de stockage supplémentaire, contre une surcharge bien plus importante dans les versions antérieures à Nextcloud 25.
Cela ne signifie pas pour autant que le chiffrement est totalement gratuit. Chaque opération de lecture et d'écriture chiffrée nécessite un traitement cryptographique ; par conséquent, aucun guide fiable ne peut garantir un coût nul en termes de CPU ou de latence sur tous les serveurs. L'objectif pratique est différent : activer le chiffrement de manière à éviter tout ralentissement perceptible pour les utilisateurs, à maîtriser la charge sur la base de données et les mécanismes de verrouillage, et à chiffrer uniquement les données qui en ont réellement besoin.
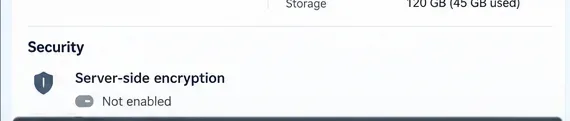
Avant toute modification, vérifiez l'état actuel du chiffrement et enregistrez une configuration de référence pour l'instance.
Ce que protège le chiffrement côté serveur de Nextcloud
Nextcloud SSE chiffre le contenu des fichiers sur le serveur avant leur stockage. Lorsqu'un utilisateur télécharge ou ouvre un fichier via Nextcloud, le serveur le déchiffre avant de le transmettre à l'utilisateur autorisé. Les clés de chiffrement restent sur le serveur Nextcloud, ce qui rend le SSE particulièrement utile lorsque les données du fichier sont stockées chez un fournisseur de stockage externe auquel vous n'accordez pas une confiance totale.
Le chiffrement côté serveur (SSE) ne masque ni les noms de fichiers ni la structure des répertoires, et ne protège pas les fichiers contre un administrateur Nextcloud malveillant ou un serveur d'applications entièrement compromis. Si l'on exige que même l'administrateur du serveur ne puisse pas lire les fichiers, le modèle de chiffrement de bout en bout de Nextcloud constitue la couche de sécurité appropriée. Une comparaison officielle est disponible dans la documentation relative au chiffrement côté serveur de Nextcloud .
Choisissez la configuration qui génère le moins de travail inutile.
Décision
choix à frais généraux réduits
Quand choisir autre chose
Gestion des clés
Clé principale, qui est actuellement le mode par défaut et recommandé pour la plupart des déploiements
N’utilisez les clés par utilisateur que lorsque ce compromis de sécurité est spécifiquement requis et que ses limitations en matière d’authentification et de récupération sont acceptables.
Étendue de stockage
Chiffrez le stockage externe tout en laissant le stockage local non chiffré lorsque le modèle de menace est le fournisseur externe.
Chiffrez également le stockage local lorsque la protection des données au repos sur le stockage Nextcloud local est également requise.
Verrouillage du backend
Verrouillage transactionnel de fichiers basé sur Redis ou Valkey
Le verrouillage de la base de données peut être acceptable pour les très petits systèmes, mais il ajoute une charge inutile à la base de données en cas de trafic plus important.
Étape 1 : Sauvegardez l’instance et établissez une base de référence de performance
Les clés de chiffrement et le secret de l'instance sont des éléments essentiels à la récupération. Nextcloud recommande vivement de sauvegarder la configuration de l'instance et les clés de chiffrement avant d'activer le chiffrement sécurisé (SSE). La perte de ces clés ou du secret de l'instance peut rendre les données chiffrées irrécupérables.
Avant toute modification, établissez une base de référence simple en utilisant la charge de travail la plus pertinente pour vos utilisateurs. Mesurez quelques chargements et téléchargements représentatifs, notez l'utilisation du processeur par PHP-FPM, la charge de la base de données, la latence de stockage et le temps de réponse de l'application Fichiers. Inutile de réaliser un test en laboratoire. Un test reproductible avant/après est nécessaire pour déterminer si le déploiement a modifié le comportement visible pour l'utilisateur.
Déterminez également si le chiffrement de votre stockage local est réellement nécessaire. Si votre objectif est de protéger un serveur S3, SMB, un stockage objet ou tout autre système de stockage externe contre les menaces du fournisseur, il est préférable de conserver votre stockage local hors du protocole SSE afin d'éviter des opérations de chiffrement inutiles face à ce type de menace.
Étape 2 : Corrigez la mise en cache et le verrouillage des fichiers avant d’activer le chiffrement.
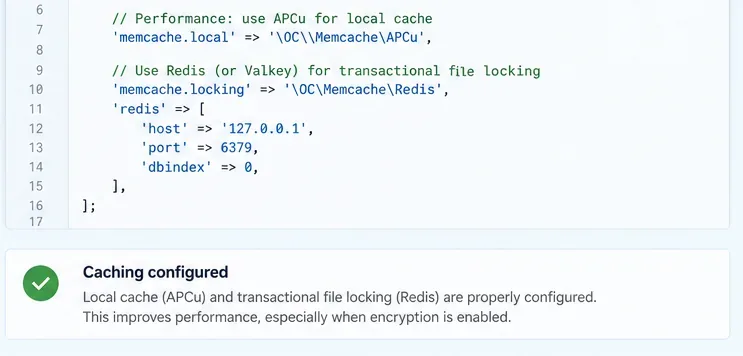
Il s'agit de la préparation la plus importante en matière de performances. Nextcloud recommande la mise en cache en mémoire pour des performances optimales et préconise plus particulièrement l'utilisation d'APCu pour la mise en cache locale, ainsi que de Redis ou d'un système de stockage compatible pour le verrouillage transactionnel des fichiers. Ce verrouillage est essentiel pour les fichiers chiffrés, car Nextcloud doit gérer les modifications de fichiers de manière sécurisée pendant les opérations de chiffrement et de stockage.
Configurez la mise en cache de la mémoire locale et un système de verrouillage basé sur Redis ou Valkey avant d'ajouter la charge de chiffrement.
Une configuration courante à serveur unique utilise APCu pour le cache local et Redis pour les verrous :
Si Redis est installé sur le même serveur, la documentation de Nextcloud relative au verrouillage des fichiers recommande l'utilisation d'un socket Unix lorsque cela est possible. La documentation plus récente de Nextcloud 35 décrit également l'option KeyValueCache intégrée pour les serveurs compatibles Redis ou Valkey, qui permet un verrouillage transactionnel sans nécessiter l'extension PHP phpredis. Utilisez la configuration adaptée à votre déploiement plutôt que de copier un exemple sans discernement.
Étape 3 : Activez le module de chiffrement par défaut et utilisez le mode de clé principale
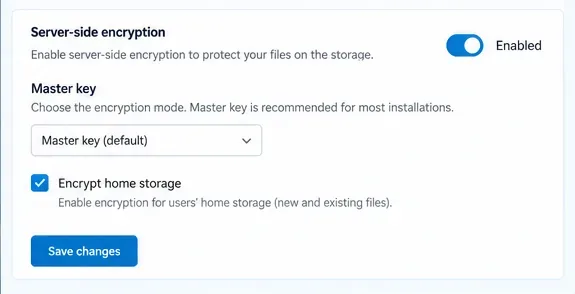
Pour la plupart des déploiements actuels, le mode de clé maîtresse est le point de départ idéal. Nextcloud 35 le décrit comme le mode par défaut, le recommande pour la plupart des déploiements et souligne qu'il offre de meilleures performances et une compatibilité accrue avec davantage de méthodes d'authentification. Le compromis est évident : les administrateurs qui contrôlent le serveur peuvent déchiffrer les fichiers des utilisateurs. Si cela est inacceptable, le chiffrement SSE avec une clé maîtresse ne constitue pas un niveau de sécurité adéquat.
Utilisez le mode de clé maîtresse par défaut, sauf si vos exigences de sécurité justifient spécifiquement l'utilisation de clés par utilisateur.
Dans l'interface web, ouvrez la section « Chiffrement côté serveur » des paramètres d'administration, activez le chiffrement côté serveur, puis activez le module de chiffrement par défaut de Nextcloud depuis les applications si Nextcloud indique qu'aucun module de chiffrement n'est chargé. Retournez dans les paramètres de chiffrement et vérifiez que le module est sélectionné. Déconnectez-vous puis reconnectez-vous pour que les clés de chiffrement soient initialisées.
Vous pouvez également gérer le chiffrement avec occ. La documentation de référence des commandes actuelles décrit la séquence suivante :
Si le chiffrement SSE est destiné uniquement au stockage externe, désactivez l'option de chiffrement du stockage local avant de procéder à un déploiement plus large. Ce choix peut réduire considérablement la quantité de données devant transiter par la couche de chiffrement.
Étape 4 : Chiffrez les points de montage externes prévus et vérifiez-les avec du trafic réel.
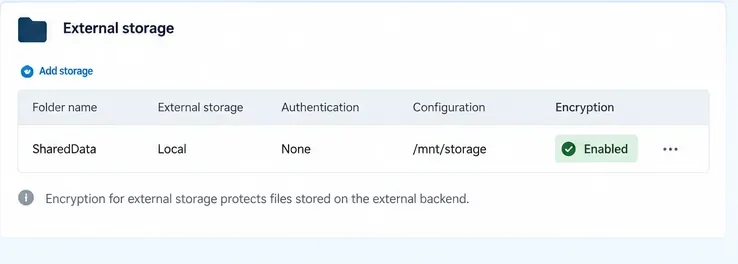
Le chiffrement du stockage externe est configuré pour chaque point de montage. Activez le chiffrement uniquement pour les points de montage qui le requièrent, puis téléchargez un fichier représentatif via Nextcloud et retéléchargez-le. Vérifiez l'accès via le même flux de travail (ordinateur, mobile, WebDAV ou navigateur) que vos utilisateurs utilisent réellement.
Activez le chiffrement sur les points de montage de stockage externes qui font partie de votre modèle de menaces au lieu de tout chiffrer automatiquement.
Après le test fonctionnel, répétez les mesures de référence de l'étape 1. Comparez le temps de chargement, le temps de téléchargement, l'utilisation du processeur, l'activité de la base de données et la latence de stockage. Si la variation est faible et que le temps de réponse visible par l'utilisateur reste stable, le serveur dispose d'une marge suffisante. En cas de chute brutale des performances, ne concluez pas que le chiffrement est la seule cause. Vérifiez d'abord le verrouillage des fichiers par la base de données, la saturation des processus PHP-FPM, la lenteur du stockage externe, l'insuffisance d'OPcache ou un problème de connexion à Redis.
Si vous devez chiffrer des fichiers existants avant l'activation de SSE, Nextcloud propose une solution encryption:encrypt-all. Considérez cette opération comme une migration et non comme une requête interactive classique. Le volume de données pouvant être important, planifiez-la pendant une fenêtre de maintenance et assurez-vous de la robustesse de votre plan de sauvegarde et de restauration. Les commandes de chiffrement disponibles sont documentées dans la documentation officielle d'occ encryption .
Comment savoir si le déploiement est sain
Les utilisateurs ne constatent pas d'augmentation significative du temps de chargement ou de téléchargement. Comparez les mêmes fichiers et les mêmes clients avant et après la modification.
La charge de la base de données reste stable. Une forte augmentation de l'activité de la base de données peut indiquer que le verrouillage des fichiers utilise toujours la base de données au lieu de Redis ou Valkey.
Les processus PHP ne souffrent pas d'une saturation du processeur. Le chiffrement augmente la charge du processeur ; par conséquent, les instances qui fonctionnaient déjà à pleine capacité nécessitent davantage de ressources.
La latence du stockage externe reste le facteur prépondérant lorsque cela est approprié. La lenteur des serveurs S3, SMB ou du stockage d'objets distant peut facilement surpasser le coût du chiffrement.
Aucun avertissement relatif au chiffrement ou aux clés n'apparaît dans l'aperçu de l'administrateur ni dans les journaux. Veuillez résoudre les avertissements avant d'étendre le déploiement.
Erreurs courantes qui entraînent des ralentissements évitables
Chiffrer le stockage local domestique alors que seul le stockage externe nécessite une protection
Cela augmente le volume d'E/S chiffrées sans nécessairement corriger une menace réelle. Adaptez le niveau de chiffrement à la raison pour laquelle vous activez le chiffrement séquentiel des transactions (SSE).
Laisser des verrous transactionnels dans la base de données
La documentation de Nextcloud indique que le système de verrouillage de base de données par défaut impose une charge importante à la base de données. Un cache de verrouillage basé sur Redis ou Valkey est l'un des moyens les plus directs de supprimer ce goulot d'étranglement.
Exécution du chiffrement en masse aux heures de pointe
Le trafic interactif et le chiffrement complet des données se disputent la bande passante du processeur, des E/S, des processus PHP et du stockage. Il est impératif de séparer les opérations de migration du trafic de production normal.
Utiliser SSE comme protection contre un serveur Nextcloud compromis
Les clés SSE sont accessibles au serveur, ce qui permet à un administrateur malveillant ou à un serveur entièrement compromis de rester dans le périmètre de confiance. Utilisez le chiffrement de bout en bout lorsque c'est le type de menace à contrer.
En résumé
Pour activer le chiffrement côté serveur Nextcloud en toute sécurité et sans impact notable sur les performances, il est recommandé de limiter la configuration, d'utiliser la clé principale par défaut lorsque son modèle de confiance est adapté, de configurer au préalable le verrouillage APCu et Redis ou Valkey, puis d'évaluer les performances réelles avant et après la modification. Les recommandations actuelles pour Nextcloud 35 préconisent cette approche : le mode clé principale est le mode par défaut optimisé pour les performances, le stockage externe est le principal cas d'utilisation du chiffrement côté serveur, et la surcharge liée à la taille des fichiers chiffrés est désormais d'environ 1 %.