Accueil
» ADMINISTRATEUR RÉSEAU
»
Comment configurer la sauvegarde des clés et la signature croisée dans Element : options, compromis et récupération
Comment configurer la sauvegarde des clés et la signature croisée dans Element : options, compromis et récupération
La sauvegarde des clés et la signature croisée résolvent des problèmes différents
Dans Element, la sauvegarde des clés et la signature croisée sont étroitement liées, mais non interchangeables. La sauvegarde des clés protège l'accès aux clés cryptographiques nécessaires au déchiffrement de l'historique chiffré des salles. La signature croisée crée une identité cryptographique permettant à vos sessions de confiance de garantir vos autres sessions et, lors de la vérification des utilisateurs, leur identité également. Pour la plupart des utilisateurs, la meilleure solution consiste à utiliser un stockage de clés chiffré, à configurer une clé de récupération et à maintenir la vérification des sessions.
Les pages d'aide actuelles d'Element décrivent le stockage des clés comme le mécanisme qui conserve des copies chiffrées des clés de messages sur le serveur de votre fournisseur de compte, permettant ainsi aux nouveaux appareils de récupérer l'historique. La clé de récupération déverrouille ces clés stockées et peut également servir à authentifier un nouvel appareil. Element précise que les clés ne quittent l'appareil qu'après avoir été chiffrées. Consultez la FAQ et le guide relatifs aux clés de récupération de l'aide officielle d'Element .
Une difficulté d'interface utilisateur se présente : les clients Element Web/Desktop, Element X/Pro et les anciennes versions d'Element Classic n'utilisent pas toujours les mêmes intitulés. La documentation Web actuelle renvoie à Tous les paramètres → Chiffrement , tandis que d'autres documentations Element peuvent encore faire référence à Sécurité et confidentialité , Sauvegarde sécurisée ou à une section dédiée à la signature croisée . Utilisez les noms de fonctions décrits ci-dessous plutôt que de supposer que tous les écrans afficheront les mêmes informations au pixel près.
Quelle configuration choisir ?
Configuration
Ce que vous gagnez
Compromis principal
Meilleure adaptation
Stockage des clés activé, clé de récupération active
Les nouvelles sessions permettent de récupérer l'historique chiffré ; la récupération est possible même en cas de perte de tous les appareils ; les données d'identité confidentielles peuvent également être récupérées.
Vous devez protéger un secret de récupération puissant ; les éléments de clé chiffrés sont stockés sur le serveur principal.
La plupart des utilisateurs, en particulier ceux qui utilisent plusieurs appareils,
Stockage des clés activé, aucune clé de récupération
Les clés de messages sauvegardées peuvent améliorer la migration des appareils pendant que vous disposez encore d'une session de confiance.
Perdre tous vos appareils de confiance peut vous empêcher de récupérer votre identité et votre historique.
Déploiements temporaires ou strictement contrôlés qui disposent d'un autre plan de rétablissement
rangement des clés désactivé
Aucune copie de sauvegarde des clés de chambre n'est stockée sur le serveur.
Les appareils neufs ou de remplacement peuvent ne pas être en mesure de décrypter les anciens messages ; la perte d’un appareil devient beaucoup plus coûteuse.
Modèles de menaces spécifiques où la minimisation des clés chiffrées stockées sur le serveur prime sur la capacité de récupération
Cette comparaison s'appuie sur les explications actuelles d'Element concernant le stockage et la récupération des clés. Il ne s'agit pas d'affirmer qu'une configuration est universellement la plus sûre : disponibilité et confidentialité sont deux objectifs distincts. Une sauvegarde chiffrée réduit le risque de perte définitive de données, tandis que la désactivation de la sauvegarde diminue la quantité de clés chiffrées conservées par le fournisseur du compte.
Étape 1 : Ouvrez les paramètres de chiffrement d’Element
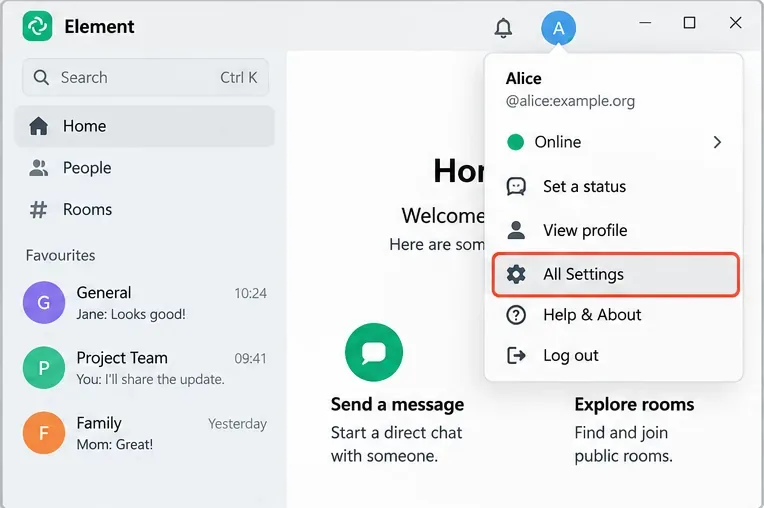
Sur Element Web ou Desktop, ouvrez le menu de votre avatar, choisissez Tous les paramètres , puis sélectionnez Chiffrement . Sur certains appareils mobiles ou clients plus anciens, cette section s'appelle Sécurité et confidentialité . Le guide de récupération officiel d'Element précise que les instructions Web s'appliquent également aux applications de bureau Windows, macOS et Linux.
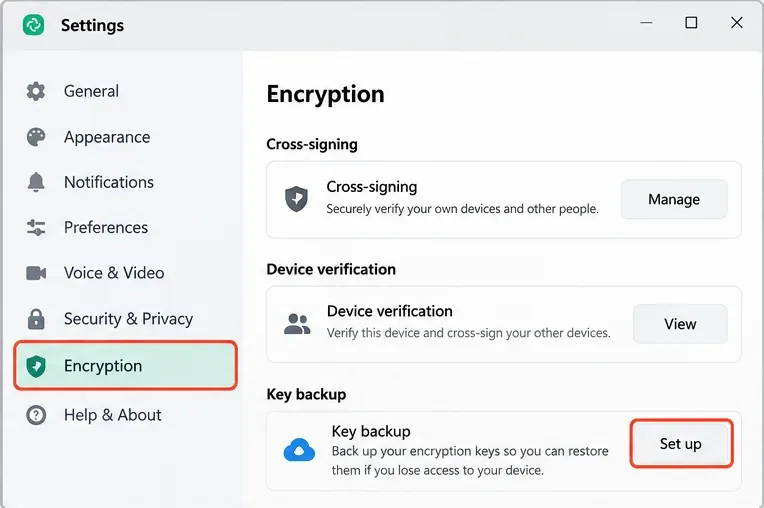
Ouvrez le menu du compte et sélectionnez « Tous les paramètres ». Dans la documentation actuelle d'Element Web/Desktop, les options de chiffrement sont accessibles depuis la zone principale des paramètres.Utilisez la page Chiffrement pour consulter la vérification de l'appareil, l'état de la signature croisée et la sauvegarde des clés. Les intitulés exacts peuvent varier selon le client Element et la version.
Avant toute modification, vérifiez l'état de la session en cours. Si la page indique que l'appareil n'est pas vérifié, vérifiez-le à partir d'un appareil déjà approuvé ou utilisez une clé de récupération valide. Le guide de vérification des appareils d'Element décrit ces deux méthodes.
Étape 2 : Vérifiez si la sauvegarde de la clé est déjà active.
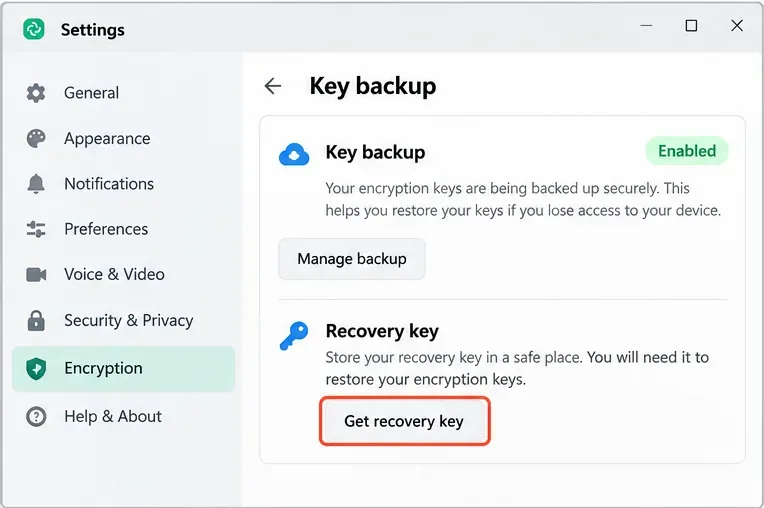
Ne créez pas une nouvelle sauvegarde simplement parce qu'un menu de chiffrement apparaît. Consultez d'abord la section Sauvegarde ou Sauvegarde sécurisée. Si Element indique que la session sauvegarde des clés, la question suivante est de savoir si vous possédez toujours la clé de récupération. Si l'interface propose « Obtenir la clé de récupération » , cela signifie, d'après les instructions Web actuelles d'Element, que vous n'en avez pas encore obtenu. Si elle propose « Modifier la clé de récupération » , cela signifie que la récupération a déjà été configurée.
Une fois la sauvegarde activée, vérifiez que le client indique que vos clés de chiffrement sont sauvegardées et que les commandes de récupération des clés sont disponibles.
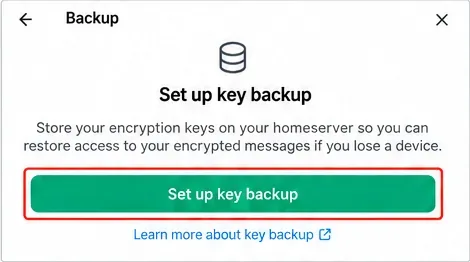
Si vous utilisez un client qui affiche encore « Commencer à utiliser Key Backup » ou « Configurer une sauvegarde sécurisée » , il s’agit de l’ancienne formulation pour le même objectif pratique : créer une copie chiffrée côté serveur des clés nécessaires à la restauration de l’historique des messages.
Étape 3 : Configurer ou obtenir une clé de récupération
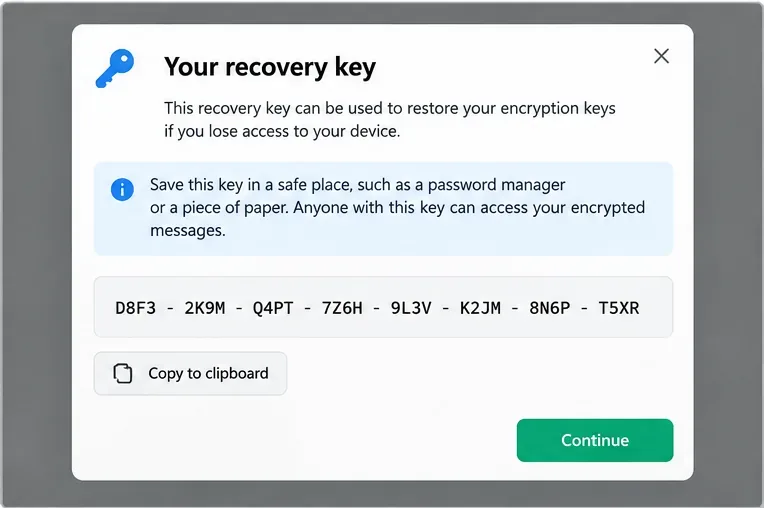
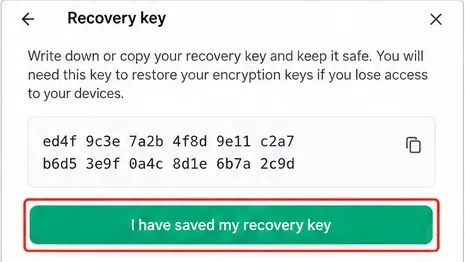
Suivez les instructions de configuration de la récupération et laissez Element générer la clé de récupération lorsque cette option est disponible. La FAQ d'Element décrit cette clé comme une clé unique de 48 caractères et recommande de la stocker dans un gestionnaire de mots de passe, sur une clé USB chiffrée ou sous forme de copie papier dans un endroit sûr. Cette clé est distincte du mot de passe de votre compte.
Enregistrez la clé de récupération dans un emplacement indépendant de l'appareil. La valeur d'exemple affichée ici est donnée à titre indicatif et ne doit jamais être réutilisée.Si votre client affiche toujours un écran de configuration de sauvegarde de clé séparé, lancez la sauvegarde chiffrée côté serveur à partir de cette commande.
Il est préférable d'utiliser une clé de récupération générée automatiquement si vous pouvez la stocker en toute sécurité, car elle présente une entropie élevée et ne dépend pas du choix du mot de passe par l'utilisateur. Certaines configurations Element ou applications mobiles permettent à l'utilisateur de fournir une phrase/clé de récupération, mais la documentation de la suite serveur Element indique qu'une phrase choisie par l'utilisateur peut être plus faible et qu'il ne faut jamais réutiliser le mot de passe du compte. Consultez les recommandations d'Element concernant les clés de récupération fournies par l'utilisateur .
Étape 4 : Vérifiez que la clé de récupération est effectivement utilisable.
Sauvegarder une chaîne de caractères ne suffit pas si vous n'êtes pas certain qu'elle corresponde à votre identité cryptographique actuelle. Element recommande une méthode de validation pratique : connectez-vous à Element Web dans un autre navigateur, lancez la vérification de l'appareil et utilisez la clé de récupération. Si la nouvelle session l'accepte, la clé correspond à votre configuration de récupération actuelle.
Vérifiez que vous avez bien enregistré la clé de récupération avant de terminer la configuration ; la perte de tous les appareils vérifiés et de la clé de récupération peut rendre l’historique chiffré irrécupérable.
Ce test a un coût opérationnel : il crée une nouvelle session que vous devrez examiner ultérieurement. Si vous ne souhaitez pas la conserver, déconnectez-vous une fois la vérification terminée. N’effectuez pas de réinitialisations destructives uniquement pour tester la récupération.
Étape 5 : Comprendre le rôle de la signature croisée
La signature croisée constitue la couche de confiance, et non la sauvegarde de l'historique. Matrix définit trois clés de signature croisée : une clé principale, une clé d'auto-signature pour vos propres appareils et une clé de signature utilisateur pour les clés principales d'autres utilisateurs. Cela réduit la nécessité de vérifier manuellement chaque paire d'appareils. Le guide technique de Matrix explique en détail la chaîne de confiance dans sa documentation sur l'implémentation de la signature croisée .
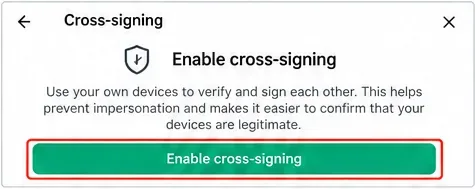
Dans les clients Element actuels, vous n'avez généralement pas à créer ni à gérer manuellement ces trois clés. L'application initialise l'identité cryptographique via les processus de récupération et de vérification de l'appareil. La documentation Element plus ancienne propose un écran de configuration dédié à la signature croisée ; ne soyez donc pas surpris si une installation auto-hébergée ou bénéficiant d'un support à long terme affiche cette formulation.
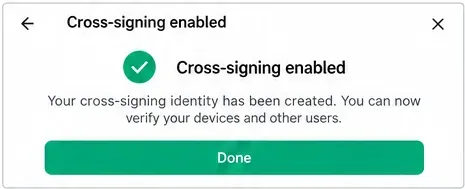
Certaines versions d'Element présentent la signature croisée comme une étape de configuration distincte ; les versions plus récentes peuvent l'intégrer dans le cadre de la récupération et de la vérification de l'appareil.Une identité de signature croisée complète permet aux sessions de confiance de signer et de vérifier d'autres sessions sans avoir à faire confiance manuellement à chaque paire d'appareils.
Étape 6 : Vérifier un deuxième appareil
Connectez-vous sur le deuxième appareil. Element peut vérifier la session à l'aide de la clé de récupération ou en demandant son approbation à une session déjà vérifiée. Lors de l'utilisation d'une autre session de confiance, Element peut proposer la lecture d'un code QR ou la comparaison d'émojis. La sécurité repose sur la comparaison des données de vérification de deux sessions indépendantes, et non sur le simple fait de cliquer sur les invites.
Après vérification, ouvrez une salle chiffrée contenant les messages les plus anciens. Une configuration réussie permettra de rendre lisibles les messages historiques dès que la nouvelle session aura obtenu les clés de sauvegarde nécessaires. La documentation d'intégration d'Element décrit la procédure d'intégration avec session vérifiée et le fonctionnement de la sauvegarde sécurisée.
Étape 7 : Choisissez entre la clé de récupération et un autre appareil vérifié
Utilisez un autre appareil vérifié lorsque la commodité compte.
Si vous disposez encore d'une session de confiance sur votre téléphone ou votre ordinateur, l'approbation d'une nouvelle connexion depuis cet appareil est rapide et évite la saisie d'une longue clé de récupération. L'inconvénient est la nécessité de disposer de cette session de confiance et de garantir son intégrité.
Utilisez la clé de récupération lorsque la résilience est essentielle.
La clé de récupération est conçue pour les situations où aucun appareil n'est disponible. Elle est donc plus importante qu'un identifiant de connexion classique. Conservez-la séparément de l'ordinateur portable ou du téléphone sur lequel Element est installé. Un gestionnaire de mots de passe offrant une protection renforcée des comptes est pratique pour de nombreuses personnes ; une copie papier ou une copie matérielle chiffrée permet de s'affranchir des comptes en ligne.
N'utilisez une phrase mémorable que si votre client et votre politique le justifient.
Une phrase est certes plus facile à mémoriser, mais sa sécurité dépend de sa robustesse. Element recommande notamment aux organisations d'évaluer les risques liés aux clés de récupération fournies par les utilisateurs, car des phrases faibles ou la réutilisation des mots de passe peuvent compromettre la protection des données cryptographiques stockées.
Étape 8 : Vérifier la configuration finale
La session en cours apparaît comme vérifiée.
Le système de sauvegarde/stockage des clés indique que les clés sont en cours de sauvegarde au lieu d'être en attente de configuration.
Vous disposez d'une clé de récupération stockée quelque part, indépendamment de l'appareil actuel.
Une session nouvellement vérifiée peut déchiffrer au moins un échantillon de l'historique chiffré plus ancien qui devrait être disponible sur votre compte.
Les séances anciennes ou inconnues sont examinées et clôturées si elles ne sont plus nécessaires.
N’utilisez pas la réinitialisation destructive comme étape de dépannage courante. Element avertit que si vous ne possédez aucun appareil vérifié et aucune clé de récupération valide, la réinitialisation de l’identité cryptographique peut entraîner la perte d’accès aux messages chiffrés précédents et nécessiter une nouvelle vérification des contacts. Le guide officiel de sécurité du compte et le guide de la clé de récupération détaillent cette conséquence.
Que faire si le stockage de clés indique qu'il est désynchronisé ?
La FAQ actuelle d'Element indique que les applications vérifient la présence locale des clés établissant votre identité numérique. Si une ou plusieurs clés sont manquantes, un avertissement indiquant une désynchronisation du stockage des clés peut s'afficher et la clé de récupération vous sera demandée. La saisie d'une clé de récupération valide permet au client de récupérer les secrets d'identité manquants depuis le stockage de clés chiffré. Si les données stockées sont incomplètes, Element précise qu'une réinitialisation de l'identité numérique peut être nécessaire.
Avant de réinitialiser, vérifiez tous les appareils sur lesquels vous êtes encore connecté. Une session vérifiée peut encore contenir les secrets ou clés de salle nécessaires. Pour les cas complexes, Element propose également une procédure d'exportation/importation manuelle des clés de salle chiffrées de bout en bout, mais il s'agit d'une méthode de sauvegarde distincte du stockage de clés classique.
Configuration recommandée par cas d'utilisation
Cas d'utilisation
Recommandation
Pourquoi
Compte personnel sur téléphone et ordinateur portable
L'enregistrement des clés est activé, la clé de récupération générée est stockée dans un gestionnaire de mots de passe, les deux appareils ont été vérifiés.
Une bonne récupération sans rendre difficile le changement régulier des appareils
Petite équipe avec remplacement fréquent des appareils
Exiger des sessions vérifiées et une configuration de récupération ; indiquer aux utilisateurs où se trouve la clé de récupération
Réduit les demandes d'assistance technique liées à la perte d'historique chiffré
Environnement de haute confidentialité avec minimisation stricte des données serveur
N’envisagez la désactivation du stockage des clés qu’après avoir accepté le risque lié à leur disponibilité et défini un autre processus de transfert de clés.
Réduit la quantité de clés de chiffrement stockées sur le serveur, mais augmente considérablement les conséquences d'une perte de périphérique.
Utilisateur possédant un appareil vérifié mais ayant perdu la clé de récupération
Générez/modifiez la récupération à partir de l'appareil vérifié avant de vous déconnecter.
Préserve l'identité cryptographique existante tout en restaurant une méthode de récupération indépendante
En résumé
La sauvegarde des clés protège l'accès à l'historique chiffré ; la signature croisée renforce la confiance dans les appareils et les identités . Dans les versions modernes d'Element, ces deux mécanismes fonctionnent de concert grâce au stockage, à la récupération et à la vérification des sessions des clés chiffrées. Pour la plupart des utilisateurs, la configuration pratique est simple : activer le stockage des clés, obtenir une clé de récupération générée, la conserver en lieu sûr, hors de l'appareil utilisé, et vérifier chaque session active. Les configurations alternatives ne sont pertinentes que si leurs inconvénients – notamment la perte définitive des anciens messages chiffrés en cas de perte de l'appareil – sont acceptables au regard de votre analyse des risques.