Accueil
» ADMINISTRATEUR RÉSEAU
»
Comment configurer l'authentification à deux facteurs dans ownCloud Infinite Scale
Comment configurer l'authentification à deux facteurs dans ownCloud Infinite Scale
Pour exiger l'authentification à deux facteurs (2FA) lors de la connexion à ownCloud Infinite Scale, configurez-la dans le fournisseur d'identité OpenID Connect (IdP) qui authentifie vos utilisateurs. Dans de nombreux cas, cela implique d'activer les mots de passe à usage unique basés sur le temps (TOTP) dans Keycloak, puis d'exiger des utilisateurs qu'ils s'inscrivent avant de pouvoir se connecter. Infinite Scale ne propose pas d'écran d'inscription TOTP standard. Son IdP intégré est minimal ; ownCloud recommande d'utiliser un fournisseur OpenID Connect externe pour des besoins d'identité plus étendus, et sa documentation renvoie à Keycloak pour la 2FA.
Exemple hypothétique : Northstar Design est une entreprise fictive de 40 personnes utilisant ownCloud Infinite Scale, déjà connecté à un domaine Keycloak files. Actuellement, les employés se connectent avec un mot de passe. L’administrateur souhaite qu’ils enregistrent une application d’authentification et utilisent un code lors de leur prochaine connexion. Cet exemple est purement illustratif et ne constitue pas un compte rendu d’installation ou de test réel. Les étapes ci-dessous supposent que Keycloak est déjà le fournisseur d’identité (IdP) utilisé par Infinite Scale ; si ce n’est pas le cas, veuillez suivre les instructions de déploiement officielles pour connecter les deux services.
Les images d'interface présentées dans ce guide sont des exemples conceptuels et non des captures d'écran d'un système Northstar ou ownCloud en production. La formulation et la disposition des menus peuvent varier selon les versions de Keycloak. Ces instructions ont été vérifiées le 6 octobre 2026 à l'aide de la documentation d'ownCloud Infinite Scale 8.2 et du Guide d'administration du serveur Keycloak 26.8.
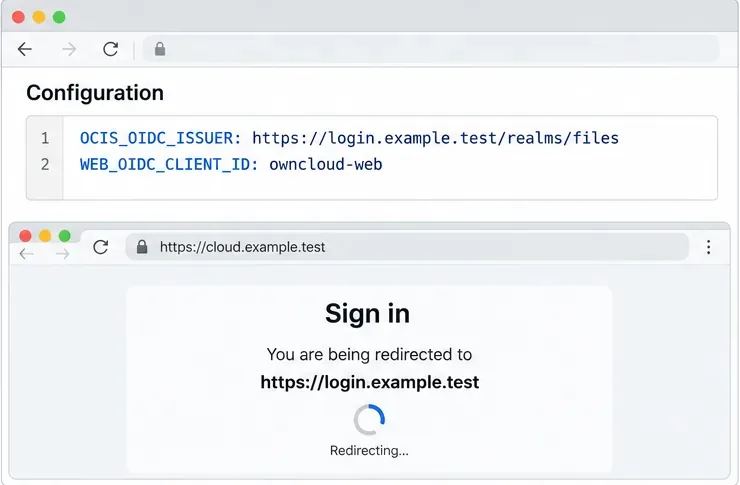
Dans cette configuration fictive, Infinite Scale redirige les utilisateurs vers l'émetteur Keycloak configuré ; les paramètres OIDC exacts dépendent du déploiement existant.
Quels changements l'authentification à deux facteurs (2FA) change-t-elle dans un déploiement à l'échelle infinie ?
OpenID Connect (OIDC) est le protocole d'authentification qui permet à Infinite Scale de s'appuyer sur un fournisseur d'identité (IdP) plutôt que d'authentifier chaque mot de passe individuellement. Keycloak demande l'identifiant principal et, lorsque son flux d'authentification l'exige, un second facteur tel qu'un code TOTP. Infinite Scale reçoit alors l'authentification OIDC correspondante. Un code TOTP est un code éphémère généré à partir d'un secret partagé et de l'heure actuelle ; une application d'authentification stocke ce secret lorsqu'un utilisateur scanne le code QR d'inscription.
Cette distinction est importante. Configurer une politique OTP dans Keycloak modifie le fonctionnement de l'authentification des utilisateurs. Activer l'option MFA ownCloud n'entraîne ni l'inscription d'un téléphone ni la création d'un identifiant TOTP. Plus précisément, l' OCIS_MFA_ENABLEDoption ownCloud est destinée à l'authentification renforcée sur des routes protégées spécifiques lorsque le fournisseur d'identité (IdP) prend en charge la revendication ACR (Authentication Context Class Reference) d'OpenID Connect. Il ne s'agit pas d'une option ajoutant une demande TOTP systématique à chaque connexion.
Avant de changer le royaume
Vérifiez le fournisseur d'identité (IdP) et le domaine utilisés par les clients Infinite Scale en production. Comparez les identifiants OIDC de l'émetteur et du client avec la configuration de déploiement plutôt que de vous fier à l'adresse du navigateur.
Disposez d'un compte administrateur pour le domaine Keycloak approprié, d'une application d'authentification compatible pour chaque utilisateur et d'une procédure de récupération pour les utilisateurs qui perdent leur appareil.
Vérifiez que la page de connexion Keycloak et Infinite Scale sont accessibles via HTTPS avec des certificats valides. Conservez une session administrateur ouverte lors de toute modification d'authentification et effectuez d'abord un test avec un compte non administrateur.
Recensez tous les chemins de connexion. Le flux du navigateur contrôle l'authentification OIDC basée sur le navigateur ; les identifiants API, les comptes de service, les mots de passe d'application ou d'autres flux d'authentification peuvent être gérés séparément.
1. Confirmez qu'Infinite Scale utilise Keycloak
Dans l'exemple Northstar, l'administrateur confirme que le client web est déjà redirigé vers le filesdomaine à l'adresse https://login.example.test/realms/files. L'exemple de déploiement ownCloud utilise des paramètres tels que OCIS_OIDC_ISSUER, WEB_OIDC_CLIENT_ID, et, dans sa configuration Keycloak, PROXY_OIDC_REWRITE_WELLKNOWN. Il s'agit de valeurs de configuration de déploiement, et non de champs que les utilisateurs ordinaires modifient dans l'interface web d'Infinite Scale.
Si votre instance utilise encore le fournisseur d'identité intégré, planifiez l'intégration de Keycloak séparément avant d'appliquer l'authentification à un mot de passe (OTP). La connexion d'un fournisseur d'identité externe ne se limite pas à la saisie d'une URL d'émetteur : l'enregistrement du client, la configuration des redirections et de l'origine web, les revendications de jetons, le protocole HTTPS et la compatibilité des clients de bureau ou mobiles utilisés sont autant d'éléments qui doivent être pris en compte. Utilisez l'exemple de déploiement Keycloak fourni par ownCloud comme point de départ pour votre version et votre topologie.
2. Sélectionnez une politique OTP basée sur le temps dans Keycloak
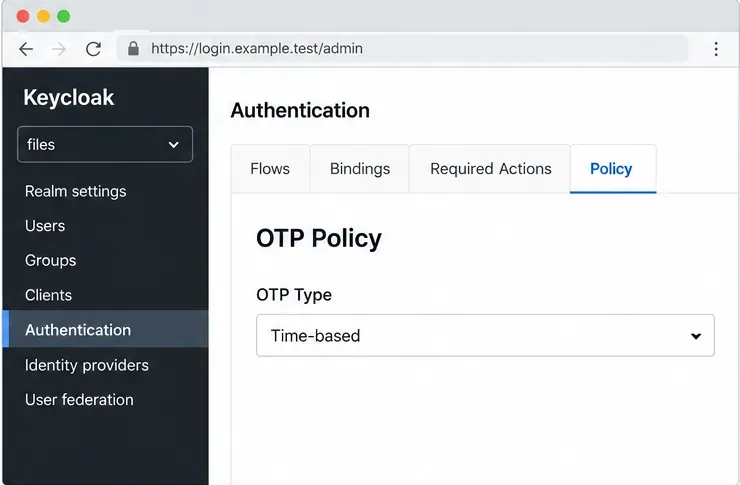
Ouvrez le répertoire des fichiers dans la console d'administration Keycloak et accédez à Authentification , puis à Stratégie , puis à Stratégie OTP . Choisissez une stratégie basée sur le temps (TOTP) pour les applications d'authentification. Keycloak prend également en charge le HOTP basé sur un compteur, mais le TOTP est généralement plus adapté aux applications d'authentification mobile, car les codes changent régulièrement.
Examinez la politique avant le déploiement. Keycloak expose des paramètres tels que l'algorithme de hachage, la longueur du code, la marge de dérive horaire, la période de validité du jeton et la possibilité de réutiliser un code. Commencez par des valeurs compatibles avec les authentificateurs utilisés par vos utilisateurs. Une marge de dérive horaire plus importante peut atténuer la dérive, mais elle allonge également l'intervalle de validité d'un code. Assurez-vous que l'horloge du serveur est synchronisée et évitez d'élargir cette marge pour compenser un problème de synchronisation horaire.
Choisissez une politique OTP basée sur le temps dans le domaine afin que les utilisateurs puissent enregistrer des applications d'authentification compatibles.
3. Exiger l'inscription par code OTP pour les nouveaux utilisateurs
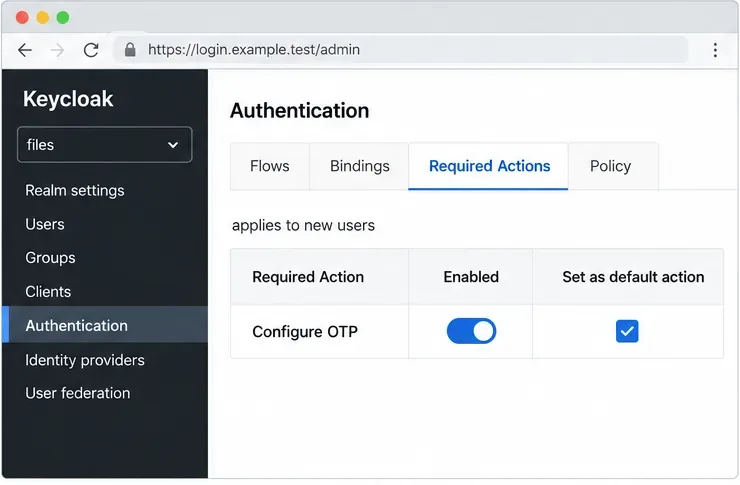
Dans Authentification > Actions requises , assurez-vous que l'option Configurer l'OTP est activée et définissez-la comme action par défaut. La documentation Keycloak indique qu'une action requise par défaut s'applique lors de la première connexion d'un nouvel utilisateur. Cela crée une obligation d'inscription ; l'utilisateur doit encore finaliser la configuration avant qu'un identifiant TOTP ne soit généré.
Vérifiez également le flux d'authentification du navigateur. Dans le flux standard Keycloak, le sous-flux d'authentification à deux facteurs conditionnel demande un code OTP si l'utilisateur a configuré des identifiants OTP. Si la configuration d'un code OTP n'est pas requise, l'utilisateur peut poursuivre sans invite de deuxième facteur. Conservez l'étape de mot de passe ou de premier facteur habituelle et testez soigneusement le flux avant d'y associer un flux personnalisé. Les modifications apportées au flux d'authentification affectent l'ensemble du domaine et peuvent bloquer l'accès des administrateurs en cas de mauvaise configuration.
Configurez l'OTP comme action obligatoire par défaut afin que les nouveaux comptes soient invités à s'inscrire lors de leur première connexion.
4. Ajouter l'obligation d'inscription aux utilisateurs existants
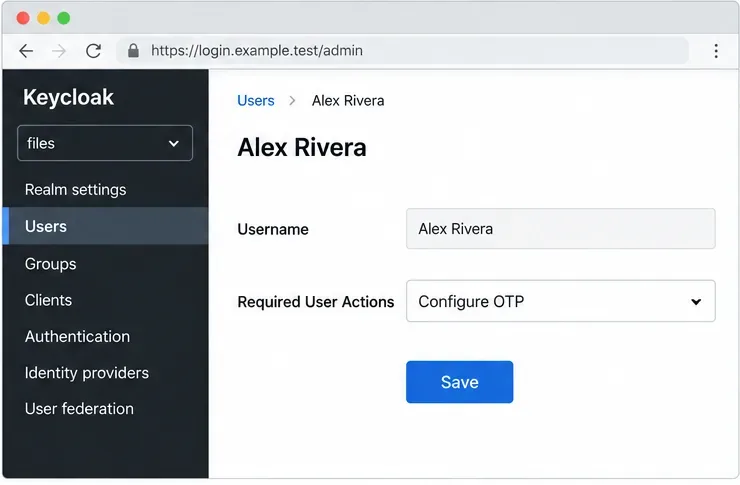
Une action par défaut n'est pas rétroactive pour les comptes existants. Pour le personnel actuel de Northstar, l'administrateur crée chaque compte utilisateur dans Keycloak, ajoute « Configurer le code OTP » aux actions requises et enregistre la modification. Keycloak propose également, dans l' onglet « Identifiants » de l'utilisateur , l'envoi d'un e-mail de réinitialisation d'identifiants l'invitant à configurer son code OTP. Choisissez la méthode la plus adaptée à votre processus de gestion des comptes et assurez-vous que les utilisateurs reçoivent bien cet e-mail.
Pour un répertoire volumineux, planifiez un traitement par lots contrôlé à l'aide d'une interface d'administration Keycloak compatible ou d'une automatisation. Ne présumez pas que l'activation de l'action par défaut inscrit tous les utilisateurs. Créez un utilisateur de test et vérifiez le comportement attendu lors de la première connexion avant d'appliquer la stratégie à grande échelle.
Pour un compte existant, définissez « Configurer le code OTP » comme action utilisateur obligatoire et enregistrez la modification du compte.
5. Demandez à chaque utilisateur d'enregistrer un authentificateur
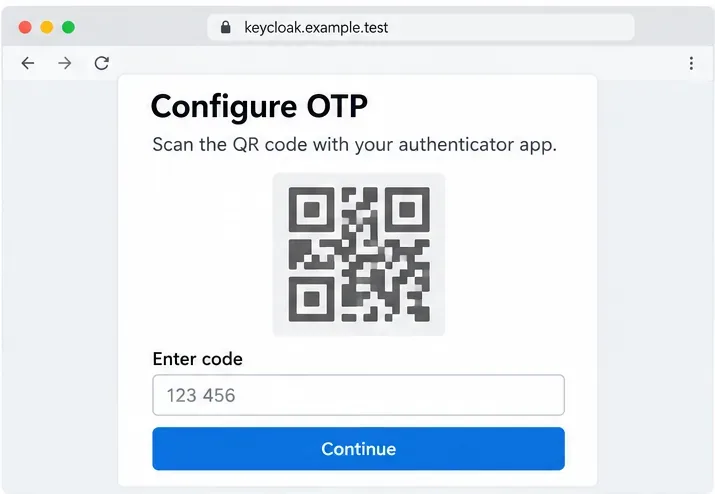
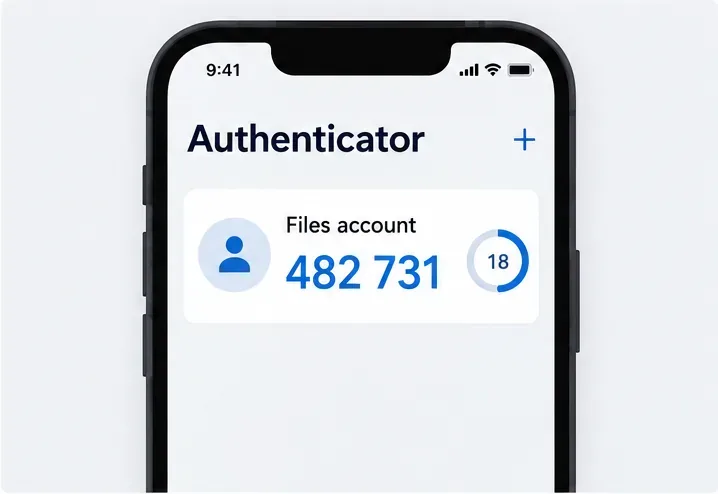
Lorsqu'Alex, un employé fictif de Northstar, se connecte à ownCloud et est redirigé vers Keycloak, ce dernier lui demande de configurer l'authentification à deux facteurs (OTP). Alex ouvre une application d'authentification, scanne le code QR affiché par Keycloak et saisit le code actuel généré par l'application pour confirmer son inscription. Le code QR contient le secret TOTP ; il est donc impératif de le manipuler avec précaution, comme un identifiant : ne l'envoyez pas à un administrateur par e-mail, ne l'enregistrez pas dans un ticket partagé et ne le scannez pas sur un appareil non sécurisé.
Si l'application ne parvient pas à scanner le code, la page de configuration de Keycloak peut proposer la saisie manuelle de la clé sous-jacente. Il est impératif de stocker cette clé uniquement dans l'authentificateur. La vérification doit être effectuée avant de fermer la page de configuration. Un code non validé peut être obsolète, contenir une erreur de frappe ou avoir été généré par une application dont l'horloge est incorrecte.
La page d'inscription Keycloak affiche un code QR et demande à l'utilisateur de saisir un code provenant de l'authentificateur ; l'image est un exemple conceptuel d'interface utilisateur.Une application d'authentification génère un code changeant pour le compte ; les chiffres affichés ne sont qu'un exemple et ne constituent pas un identifiant utilisable.
6. Préparez le recouvrement avant d'appliquer la police d'assurance.
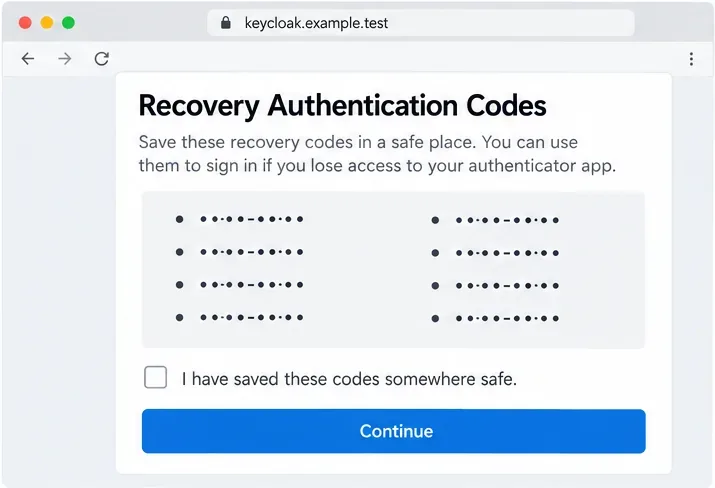
Les utilisateurs doivent pouvoir récupérer l'accès à leurs données en cas de perte, de remplacement ou d'effacement de leur téléphone. Keycloak 26.8 décrit les codes d'authentification de récupération comme une information d'identification supplémentaire, activable et utilisable comme alternative dans le navigateur. Si votre version de Keycloak et votre domaine prennent en charge cette fonctionnalité, activez-la et testez-la avec précaution. Il est recommandé de stocker les codes de récupération dans un gestionnaire de mots de passe approuvé ou dans un autre emplacement hors ligne sécurisé, et de les traiter comme des données sensibles. Ne les stockez pas dans la même application mobile que votre code TOTP.
Si les codes de récupération ne sont pas activés dans votre domaine, documentez une procédure de récupération gérée par un administrateur. Exigez une vérification d'identité avant de réinitialiser ou de supprimer un code OTP. Conservez un compte administrateur de secours, géré par un processus distinct et rigoureusement contrôlé, afin qu'un problème d'inscription utilisateur n'entraîne pas un blocage généralisé du domaine.
Les codes de récupération, lorsqu'ils sont activés pour le domaine, doivent être enregistrés dans un endroit protégé avant que l'utilisateur ne termine son inscription.
7. Tester le chemin de connexion complet à ownCloud
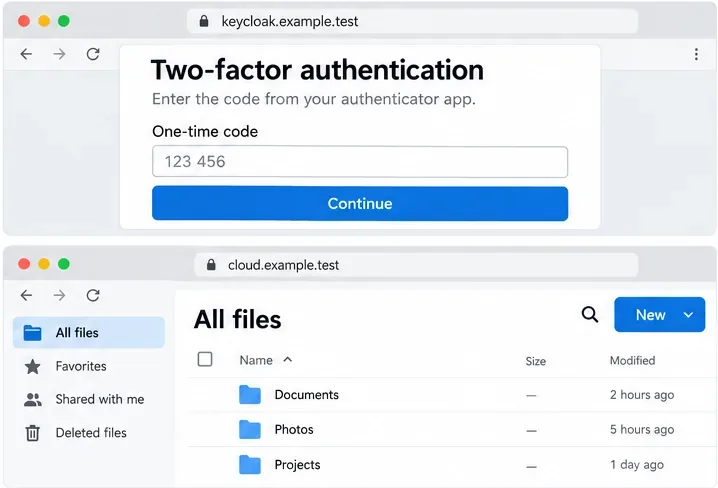
Après l'inscription, déconnectez-vous du compte de test et reconnectez-vous à l'adresse Infinite Scale habituelle. Vérifiez que le navigateur accède bien au domaine Keycloak attendu, accepte le mot de passe du compte, demande le code d'authentification et redirige l'utilisateur vers ownCloud après une authentification réussie. Testez ensuite les clients de bureau et mobiles compatibles, les liens de partage et tous les outils opérationnels utilisant le même fournisseur d'identité.
Un test de navigateur réussi ne prouve pas que tous les clients ou protocoles utilisent le même flux. Le flux de navigateur de Keycloak peut ne pas couvrir un flux d'autorisation directe distinct, et une session d'authentification unique (SSO) Keycloak existante peut permettre une connexion ultérieure à ownCloud sans qu'une nouvelle demande de code OTP ne soit affichée. Il s'agit d'une réutilisation de session normale, et non d'une preuve de défaillance du facteur d'authentification. Si votre politique exige un nouveau facteur d'authentification plus fréquemment, examinez les paramètres SSO et d'authentification de Keycloak dans le cadre d'une politique de session définie.
Le chemin attendu du navigateur demande un code unique au fournisseur d'identité, puis revient à l'interface de fichiers cloud ; il s'agit d'un exemple de flux, et non d'un résultat de test.
Facultatif : exiger une authentification multifacteur renforcée uniquement pour les routes protégées
Certaines configurations exigent une authentification à deux facteurs uniquement lorsque les utilisateurs ouvrent une ressource sensible. Infinite Scale prend en charge l'authentification renforcée au niveau de la route via les revendications ACR OIDC. La documentation 8.2 OCIS_MFA_ENABLEDactive l'application de cette authentification et OCIS_MFA_AUTH_LEVEL_NAMESspécifie le niveau ACR correspondant à l'authentification multifacteur (MFA). Le fournisseur d'identité (IdP) doit prendre en charge l'authentification renforcée et fournir la valeur ACR correspondante dans le jeton. Keycloak propose une configuration du niveau d'authentification et des revendications ACR pour ce modèle, mais son flux, le niveau requis et le mappage des jetons doivent correspondre à la valeur configurée dans Infinite Scale.
Cet exemple n'est qu'un point de départ : à utiliser advanceduniquement si Keycloak est configuré pour renvoyer la valeur ACR après vérification du facteur requis. Si une route protégée est demandée sans le niveau requis, Infinite Scale peut refuser l'accès et renvoyer une réponse 403 avec un X-OCIS-MFA-Requireden-tête spécifique. L'authentification au niveau de la route est différente de l'exigence d'un code TOTP lors de chaque nouvelle authentification du navigateur Keycloak.
Problèmes courants et solutions
Symptôme
Que vérifier
Aucun message d'invite OTP ne s'affiche.
Vérifiez que le compte a bien effectué l'inscription OTP, que le flux du navigateur invoque l'étape OTP pour les utilisateurs configurés et qu'une session SSO préexistante ne réutilise pas l'authentification.
Un nouvel utilisateur n'est pas tenu de s'inscrire.
Vérifiez que la configuration du code OTP est activée et définie comme action par défaut dans le domaine approprié. Les actions par défaut s'appliquent aux nouveaux utilisateurs ; les comptes existants nécessitent l'attribution d'une action obligatoire.
Le code est rejeté.
Vérifiez que l'utilisateur a bien choisi TOTP et non HOTP, et contrôlez l'horloge de l'appareil et du serveur. Demandez-lui d'attendre le prochain intervalle de code et de saisir le nouveau code.
Échec de la connexion sur ordinateur, mobile ou via l'automatisation
Vérifiez le flux d'authentification OIDC ou autre utilisé par le client. Testez chaque client compatible et assurez-vous que la modification ne repose pas sur un flux exclusivement web pour une connexion hors navigateur.
Les utilisateurs sont bloqués après modification du flux.
Utilisez la procédure de récupération administrateur documentée et le compte d'urgence protégé. Vérifiez la dernière modification apportée au flux du domaine avant de modifier à nouveau le flux par défaut.