Comment configurer l'authentification LDAP et Active Directory dans Nextcloud
Si votre compte Nextcloud doit utiliser les mêmes comptes d'annuaire que votre organisation, activez le système de gestion des utilisateurs et des groupes LDAP intégré et configurez-le pour se connecter à LDAP ou à Active Directory (AD). La configuration la plus sécurisée utilise un compte d'annuaire dédié aux recherches, un transport chiffré, un nombre d'utilisateurs strictement limité et une connexion de test avant le déploiement.
La procédure décrite ci-dessous est basée sur le manuel d'administration de Nextcloud 35, consulté le 7 octobre 2026. L'agencement et la disposition des commandes peuvent varier selon les versions et les offres d'hébergement de Nextcloud. Les captures d'écran de l'interface servent de guide visuel pour les paramètres documentés et ne reflètent pas nécessairement la configuration d'un serveur en production ; veuillez vous référer à la documentation et au manuel d'administration de votre version installée.
Qu’est-ce qui change lorsque Nextcloud utilise LDAP ou Active Directory ?
Nextcloud vérifie l'éligibilité des utilisateurs dans l'annuaire, permettant ainsi de se connecter avec leurs identifiants LDAP ou AD sans avoir à saisir de mot de passe Nextcloud local. Le serveur LDAP peut également exposer les groupes de l'annuaire. Nextcloud lit les informations de l'annuaire ; il ne gère, ne modifie ni ne supprime les comptes. Votre administrateur LDAP reste responsable de ces comptes et de leurs appartenances aux groupes.
Cette solution est utile lorsqu'une organisation gère déjà les comptes de manière centralisée. Elle ajoute une dépendance : Nextcloud doit pouvoir accéder à l'annuaire et valider son certificat TLS. Une panne de l'annuaire, une règle réseau ou un problème de certificat peuvent perturber les connexions ; il est donc recommandé de conserver un compte administrateur Nextcloud fonctionnel et un accès opérationnel au serveur lors de la configuration de l'intégration.
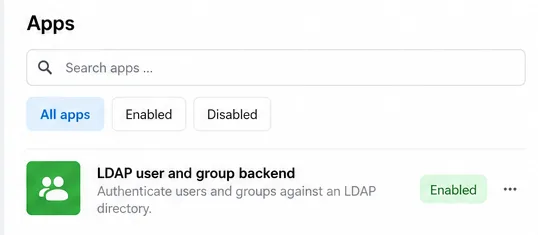
Les paramètres des applications indiquent que le système de gestion des utilisateurs et des groupes LDAP est activé avant même que sa connexion au serveur ne soit configurée.
Que devez-vous préparer avant de vous connecter ?
Point de terminaison d'annuaire : nom d'hôte LDAP ou AD, méthode de connexion chiffrée autorisée et port. Nextcloud accepte un nom d'hôte LDAPS tel queldaps://directory.example.com ; le port 636 est le port LDAPS par défaut.
Compte de recherche : compte de service dédié dont les permissions d’accès permettent les recherches nécessaires à Nextcloud. Utilisez uniquement les droits d’accès requis pour la consultation. Conservez son mot de passe dans l’interface d’administration protégée et ne le publiez ni dans un ticket ni dans un journal public.
Nom distinctif de base (DN) : sous-arbre de répertoire à explorer, par exemple dc=example,dc=com. Demandez à votre administrateur de répertoire le DN correct plutôt que de le deviner à partir d’un domaine de messagerie.
Périmètre et identités de test : déterminer les personnes et les groupes qui doivent être visibles, et identifier un compte de test autorisé et, si possible, un compte à exclure.
Prise en charge de LDAP par PHP : pour un serveur installé manuellement, vérifiez que l’extension LDAP pour PHP est activée pour l’environnement d’exécution PHP hébergeant Nextcloud. De nombreuses distributions Linux l’intègrent php-ldap. Les installations prêtes à l’emploi peuvent déjà inclure les modules requis ; consultez la documentation du paquet correspondant.
Utilisez LDAPS ou un autre protocole LDAP protégé par TLS et approuvé pour votre annuaire. Installez la chaîne de certificats émettrice sur l'hôte Nextcloud et assurez-vous que la bibliothèque LDAP de PHP lui fait confiance. Ne résolvez pas les erreurs de certificat en désactivant la validation des certificats en production.
Comment activer le backend LDAP et saisir les informations du serveur ?
Connectez-vous avec un compte administrateur Nextcloud. Ouvrez Applications et activez le backend LDAP pour les utilisateurs et les groupes s'il n'est pas déjà activé.
Ouvrez les paramètres d'administration et sélectionnez la section « Gestion des utilisateurs et groupes LDAP ». Commencez par l' onglet « Serveur » . Une nouvelle configuration peut nécessiter un test serveur réussi avant que les autres onglets ne soient disponibles.
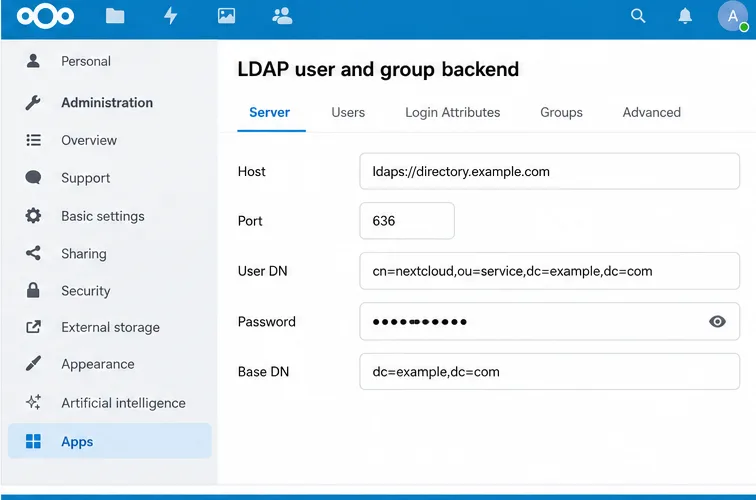
Saisissez l'hôte de l'annuaire. Pour une connexion LDAPS chiffrée, une valeur typique est [valeur manquante ldaps://directory.example.com]. Si Nextcloud ne le détecte pas automatiquement, saisissez le port correct ; 636 est le port LDAPS standard. Suivez les paramètres de votre équipe d'annuaire si votre organisation utilise un autre système LDAP sécurisé.
Saisissez l'identifiant complet (DN) et le mot de passe du compte de recherche. Le manuel de Nextcloud recommande d'utiliser un utilisateur système LDAP dédié. Ne laissez ces champs vides que si votre annuaire autorise explicitement les recherches anonymes.
Saisissez le DN de base, par exemple : dc=example,dc=com. Si les utilisateurs ou les groupes se trouvent dans des branches distinctes, vous pouvez affiner leurs arborescences de base dans les paramètres avancés une fois la connexion de base établie.
L'onglet Serveur contient l'hôte LDAPS, le port, les informations d'identification du compte de recherche et le DN de base du répertoire utilisé pour la recherche.
Nextcloud peut détecter automatiquement des valeurs telles que le port et le DN de base, et son processus d'installation reconnaît les paramètres Active Directory courants. Cette détection constitue un point de départ : vérifiez que le DN de base affiché et les utilisateurs renvoyés correspondent bien à l'étendue de l'annuaire souhaitée.
Quels utilisateurs peuvent être listés, et quels utilisateurs peuvent se connecter ?
Il s'agit de décisions liées mais distinctes. L' onglet « Utilisateurs » détermine quels utilisateurs de l'annuaire apparaissent dans la liste des utilisateurs de Nextcloud. L' onglet « Attributs de connexion » détermine l'attribut de l'annuaire que Nextcloud compare au nom saisi par l'utilisateur lors de sa connexion. Le fait qu'un utilisateur soit visible ne prouve pas, à lui seul, que l'attribut de connexion est configuré comme prévu.
Dans l'onglet Utilisateurs, commencez par les classes d'objets détectées par Nextcloud et le filtre utilisateur. Si vous souhaitez limiter l'accès à un groupe d'annuaire, utilisez la sélection de groupe ou une requête LDAP brute prise en charge par votre annuaire. Par exemple, un filtre de type Active Directory pourrait être : `<nom_groupe> <nom_base> <nom_groupe>` (&(objectCategory=person)(objectClass=user)(memberOf=CN=Nextcloud Users,OU=Groups,DC=example,DC=com)). Remplacez le DN du groupe et la base par les valeurs réelles de votre annuaire ; ne copiez pas cet exemple tel quel.
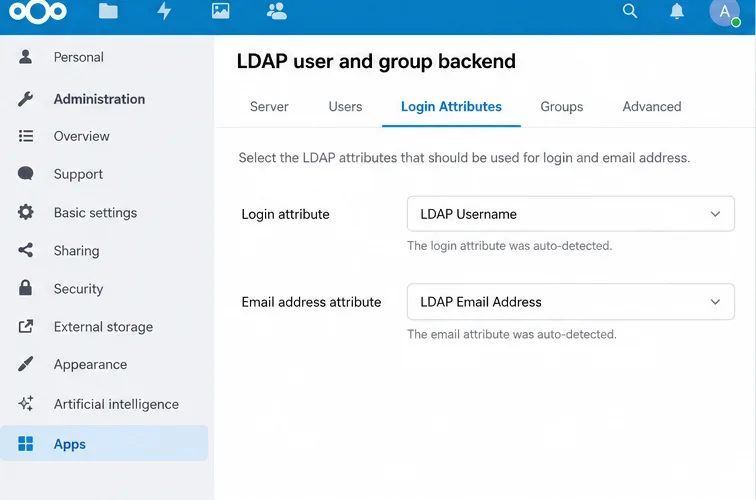
Dans la section « Attributs de connexion », sélectionnez l'identifiant de connexion prévu pour l'organisation. Pour Active Directory, il s'agit généralement du nom du comptesAMAccountName ; certaines organisations peuvent également autoriser la connexion par adresse e-mail. Veillez à ce que vos choix soient conformes à votre politique et testez le format exact du nom d'utilisateur que vos employés utiliseront. Dans l'onglet « Groupes », sélectionnez les groupes d'annuaire accessibles à Nextcloud. La découverte des groupes et l'autorisation de connexion ne sont pas toujours liées.
L'onglet « Attributs de connexion » permet de contrôler quels attributs d'annuaire peuvent correspondre à un nom d'utilisateur saisi sur la page de connexion Nextcloud.
Faut-il modifier les paramètres avancés avant de tester ?
Généralement, non. Commencez par vérifier la connexion de base et l'étendue du répertoire. L'onglet Avancé comprend les options de connexion, de répertoire, d'attributs spéciaux et de profil ; ne modifiez que les paramètres nécessaires à votre environnement.
Portez une attention particulière à l'association des identités. Nextcloud attribue à chaque utilisateur LDAP un nom d'utilisateur interne stable, généralement dérivé de l'UUID de l'annuaire, et associe cette identité à l'entrée correspondante. Ce nom d'utilisateur interne peut être utilisé dans les noms des dossiers personnels et les URL des services. Modifier les règles d'UUID ou de nom d'utilisateur interne après l'association des comptes peut amener Nextcloud à considérer les utilisateurs comme différents et compliquer l'accès aux fichiers existants. Définissez ces valeurs avant la mise en production et ne supprimez pas les associations LDAP sur un serveur en production.
Lors d'un premier déploiement, évitez d'activer la modification des mots de passe LDAP, sauf si vous avez spécifiquement configuré les autorisations d'annuaire et le transport chiffré pour cette opération. Nextcloud documente les exigences supplémentaires relatives à la modification des mots de passe, notamment les autorisations d'écriture et le protocole TLS. L'authentification LDAP standard ne requiert pas l'autorisation accordée au compte de recherche de modifier les mots de passe des utilisateurs.
Comment tester la connexion et l'enregistrer ?
Dans l'onglet Serveur, sélectionnez Tester la configuration . Le test utilise les valeurs actuellement saisies dans le formulaire ; Nextcloud indique qu'il n'est pas nécessaire d'enregistrer au préalable.
Si le test réussit, enregistrez la configuration. La documentation de Nextcloud précise que la configuration doit être active ; une configuration désactivée peut générer un message d’erreur « mot de passe incorrect » même si les autres valeurs sont correctes. Un test réussi l’active généralement automatiquement.
Ouvrez la page Utilisateurs de Nextcloud et vérifiez que les utilisateurs et groupes attendus apparaissent bien. Comparez ce résultat avec le périmètre d'accès que vous avez défini.
Effectuez un test de connexion réel avec un compte autorisé, puis vérifiez qu'un compte exclu ne peut pas se connecter si vous avez configuré une liste blanche. Assurez-vous que les groupes autorisés peuvent être utilisés pour le partage et que le nom d'affichage et l'adresse e-mail du compte sont corrects.
Un résultat de test de configuration réussi confirme que Nextcloud peut se connecter et s'associer aux paramètres actuels du serveur ; il permet ensuite d'enregistrer et de vérifier les utilisateurs.
Que se passe-t-il si le test échoue ou si les utilisateurs ne se présentent pas ?
Symptôme
Que vérifier
Délai de connexion dépassé ou impossible de contacter le serveur
Vérifiez la configuration DNS de l'hôte Nextcloud, les règles de routage et de pare-feu, le nom d'hôte et le port LDAP. Assurez-vous que l'annuaire est bien à l'écoute sur le point de terminaison sécurisé sélectionné.
Erreur de certificat ou TLS
Installez la chaîne de certificats d'annuaire à laquelle la pile LDAP PHP du serveur fait confiance. Vérifiez la configuration de l'autorité de certification LDAP du système et, pour LDAPS, assurez-vous que le port correspond au point de terminaison. Laissez la vérification des certificats activée.
Identifiants de connexion ou non valides
Vérifiez le nom distinctif complet (DN), le mot de passe et l'autorisation du compte de recherche pour explorer la sous-arborescence configurée. Assurez-vous que la configuration est active avant de conclure à un mot de passe incorrect en cas d'échec de connexion.
La connexion réussit, mais la page Utilisateurs est vide.
Vérifiez le DN de base, la classe d'objet utilisateur, le filtre utilisateur et les restrictions de groupe. Un filtre peut être syntaxiquement valide sans pour autant correspondre à aucun compte prévu.
Des utilisateurs apparaissent mais ne peuvent pas se connecter.
Vérifiez les attributs de connexion et l'identifiant exact saisi par les utilisateurs. Assurez-vous également que le compte figure dans le filtre de connexion et que la configuration LDAP est active.
Les groupes AD imbriqués n'accordent pas d'accès
Nextcloud indique que l'activation des groupes imbriqués peut ne pas suffire pour l'affichage des listes d'utilisateurs et la connexion. Les filtres d'utilisateurs et de connexion peuvent également nécessiter une règle de correspondance Active Directory ; veuillez vous concerter avec votre administrateur d'annuaire pour définir le filtre exact.
Pour un diagnostic en ligne de commande, Nextcloud propose des commandes LDAP lorsque l'application backend LDAP est activée. Exécutez la commande occ ldap:show-configpour trouver l'ID de configuration, puis testez-le avec la commande `npm install 'npm'` occ ldap:test-config s01, en remplaçant s01`<ID>` par l'ID affiché sur votre serveur. Sur une installation Linux standard, la commande peut ressembler à ceci :
Adaptez l'utilisateur du serveur web et le chemin d'accès à Nextcloud pour votre installation. Considérez les résultats de diagnostic comme confidentiels, car les détails de configuration peuvent révéler l'arborescence de vos répertoires.
Vérification finale du déploiement
Le serveur Nextcloud peut accéder au point de terminaison LDAP en utilisant le protocole de transport chiffré approuvé par l'organisation.
Le compte de service peut rechercher uniquement ce dont il a besoin, et le certificat est validé avec succès.
La liste des utilisateurs visibles et les filtres de connexion correspondent au groupe d'accès prévu.
Un compte de test autorisé peut se connecter avec l'identifiant prévu, et un compte exclu est rejeté.
Le comportement interne des noms d'utilisateur et des UUID est défini avant que les utilisateurs ne commencent à stocker des données de production.
Un compte d'administrateur local et une procédure de récupération documentée restent disponibles.