Comment configurer Nextcloud Office avec CODE Docker en 10 minutes
Note pour 2026 : La documentation de Nextcloud 35 distingue désormais Nextcloud Office , basé sur Euro-Office, de Collabora Online , qui reste une alternative prise en charge et peut toujours être hébergée sur place avec l’image Docker officielle de CODE. Ce guide utilise cette configuration externe Collabora/CODE. Cette distinction est importante car les anciens guides décrivent souvent CODE comme s’il s’agissait du seul serveur derrière « Nextcloud Office ». Consultez la présentation actuelle de Nextcloud Office avant d’appliquer les instructions rédigées pour les versions antérieures.
Si votre site Nextcloud fonctionne déjà en HTTPS, que Docker est installé et que vous disposez d'un nom de domaine office.example.comprêt pour Collabora, l'intégration elle-même peut être réalisée en une dizaine de minutes. La propagation DNS, l'émission du certificat, les modifications du pare-feu ou le dépannage d'un proxy inverse peuvent prendre plus de temps et ne sont pas inclus dans cette estimation.
Ce dont vous avez besoin avant de commencer
La méthode rapide suppose une instance Nextcloud existante, un hôte Linux capable d'exécuter Docker et un nom d'hôte HTTPS dédié pour CODE. L'exemple Docker actuel de Nextcloud recommande un sous-domaine distinct et un certificat TLS valide. CODE écoute en interne sur le port 9980, tandis qu'un proxy inverse l'expose de manière sécurisée aux navigateurs et à Nextcloud.
Un serveur Nextcloud fonctionnel accessible à une URL telle que https://cloud.example.com.
Docker Engine sur l'hôte qui exécutera le CODE.
Un enregistrement DNS pointant par exemple office.example.comvers votre proxy inverse.
Un certificat HTTPS valide pour le nom d'hôte du bureau.
Accès administrateur à Nextcloud et accès root ou sudo à l'hôte Docker.
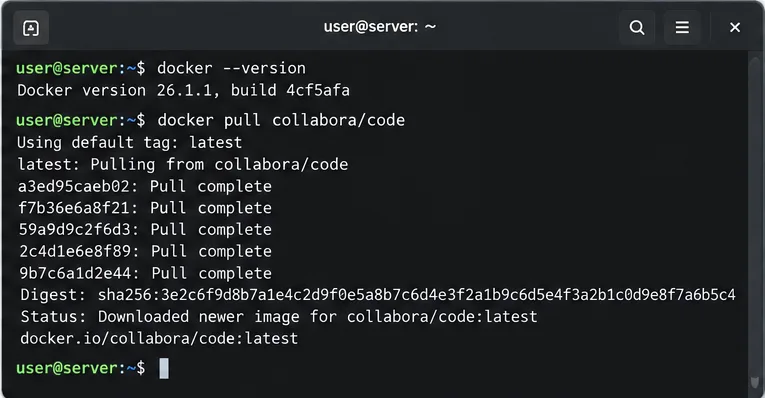
Vérifiez d'abord la version de Docker installée, puis téléchargez l'image officielle de Collabora CODE. La version de Docker affichée est donnée à titre d'exemple ; utilisez une version compatible avec votre système.
Étape 1 : Extraire l'image Docker du code
Sur l'hôte Docker, vérifiez que Docker est disponible et téléchargez l'image officielle :
Cette latestétiquette est pratique pour un guide d'installation rapide, car Collabora publie fréquemment des mises à jour. En environnement de production, il est recommandé de figer une version spécifique que vous avez testée, puis de planifier des mises à niveau progressives afin d'éviter un changement d'image inattendu lors d'une reconstruction.
Étape 2 : Démarrer le code pour votre hébergeur Nextcloud
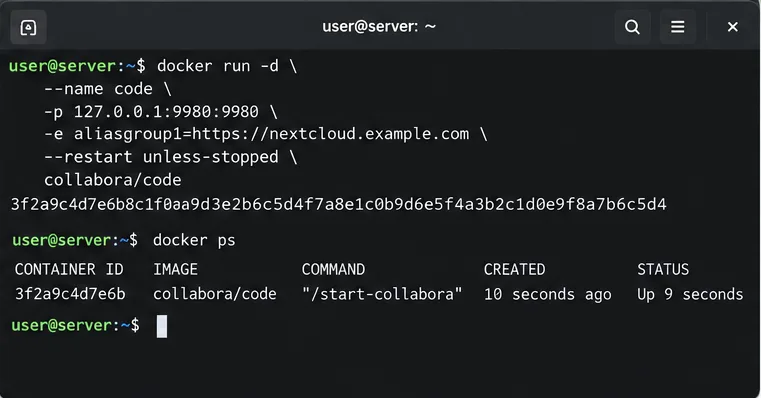
L'exemple Docker Nextcloud actuel utilise cette aliasgroup1méthode pour indiquer à CODE quel hôte Nextcloud est autorisé à s'intégrer. Remplacez le nom d'hôte de l'exemple par votre URL Nextcloud réelle :
L'association de 127.0.0.1ports empêche l'exposition directe du port 9980 à Internet lorsque le proxy inverse s'exécute sur le même serveur. Si votre proxy s'exécute sur une autre machine, configurez les règles réseau de sorte que seul le proxy puisse accéder à CODE ; ne publiez pas simplement le port 9980 pour tous.
Exécutez CODE sur 127.0.0.1:9980 lorsqu'un proxy inverse sur le même hôte fournira le point de terminaison HTTPS public.
Vérifiez que le conteneur est en cours d'exécution :
Étape 3 : Configurer HTTPS et un proxy inverse devant le code
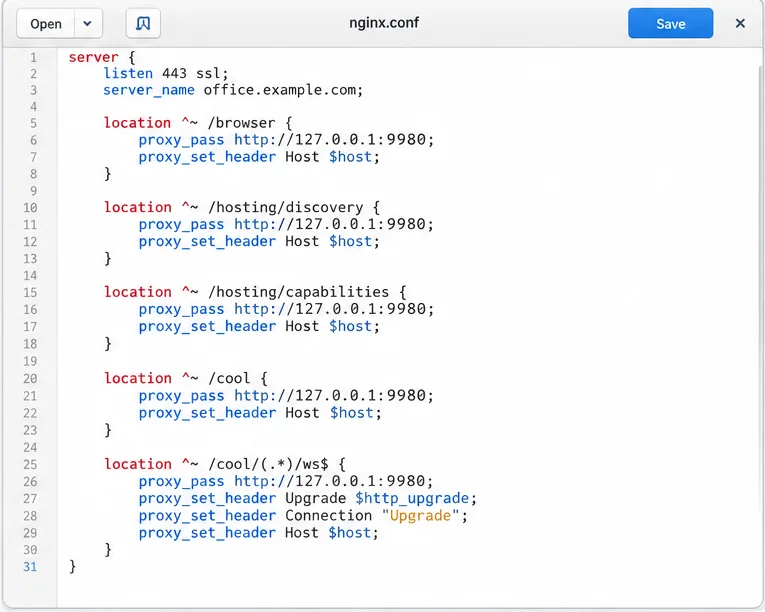
Nextcloud documente les chemins Collabora requis comme suit/browser : , /hosting/discovery, /hosting/capabilities, /cool/adminws, /cool, ainsi que le trafic WebSocket sous /cool/.../ws. C’est pourquoi une configuration générique de type « proxy pour tout sauf les WebSockets » produit souvent un éditeur qui s’ouvre partiellement puis se déconnecte.
Votre proxy inverse doit rediriger les points de terminaison Collabora : navigateur, découverte, capacités, /cool et WebSocket. Assurez-vous que le protocole en amont corresponde au mode SSL de votre conteneur CODE.
Pour Nginx, l'exemple compact suivant conserve le protocole HTTPS interne par défaut de CODE et termine le protocole TLS public au niveau de Nginx. Utilisez vos propres chemins de certificat :
Il s'agit volontairement d'un exemple de routage minimal, et non d'une configuration de sécurité Nginx complète. Si vous exécutez CODE avec le TLS interne désactivé, le serveur en amont devient HTTPS http://127.0.0.1:9980et le conteneur doit être configuré de manière cohérente. N'utilisez pas simultanément un proxy HTTP comme cible et un conteneur CODE qui attend toujours HTTPS.
Étape 4 : Vérifier le point de terminaison CODE public
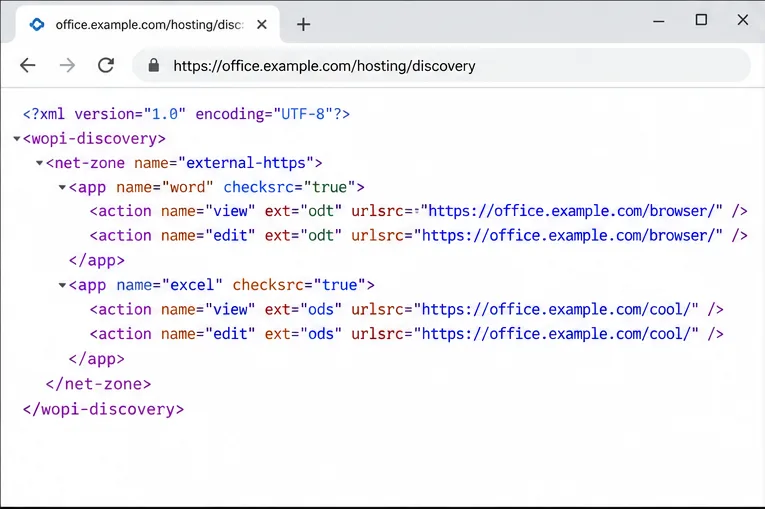
Avant de modifier les paramètres de Nextcloud, ouvrez cette URL dans un navigateur :
https://office.example.com/hosting/discovery
Une réponse valide de /hosting/discovery est un moyen rapide de confirmer que le point de terminaison public CODE et le proxy inverse répondent.
Vous devriez recevoir un fichier XML de découverte WOPI plutôt qu'une erreur de proxy, un avertissement de certificat ou une erreur de connexion. Vous pouvez également effectuer un test en ligne de commande :
curl -fsS https://office.example.com/hosting/discovery | head
Si cela ne fonctionne pas, commencez par corriger les problèmes de DNS, TLS, de proxy ou de conteneur. Connecter Nextcloud à un point de terminaison défaillant ne fait qu'ajouter une difficulté supplémentaire au dépannage.
Étape 5 : Activer l’intégration de Nextcloud Office
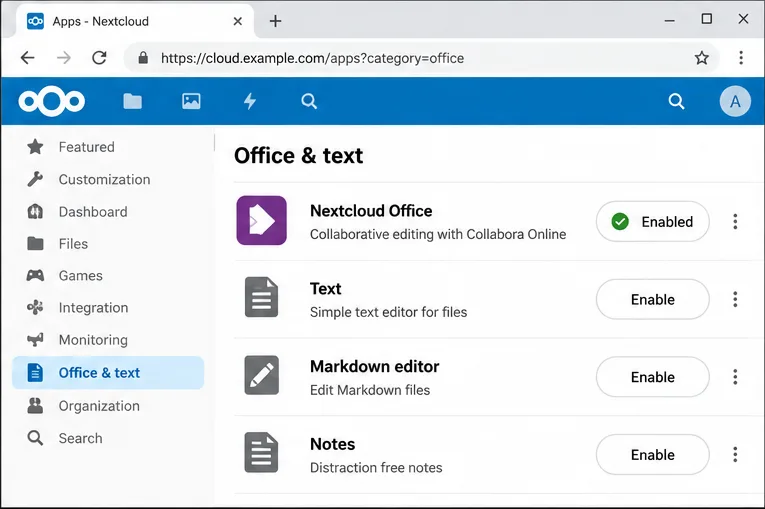
Connectez-vous à Nextcloud en tant qu'administrateur, ouvrez Applications , accédez à Office et texte , puis activez l'application d'intégration Office disponible pour votre installation. L'exemple Docker Nextcloud Collabora actuel indique toujours aux administrateurs d'installer l'application « Nextcloud Office » puis de configurer le serveur externe dans les paramètres d'administration d'Office, même si la présentation de Nextcloud 35 distingue désormais les produits Euro-Office et Collabora.
Activez l'application d'intégration Office dans Nextcloud avant de saisir l'adresse du serveur CODE externe.
Si votre version de Nextcloud utilise des étiquettes légèrement différentes, référez-vous aux noms de produits affichés dans votre interface d'administration plutôt que de supposer qu'une capture d'écran plus ancienne correspond exactement.
Étape 6 : Configurez Nextcloud pour qu’il pointe vers le serveur CODE externe.
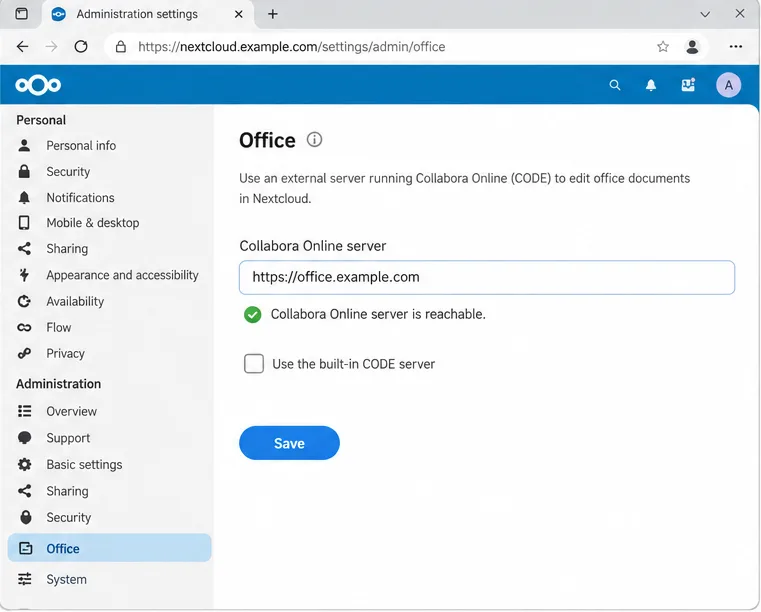
Ouvrez les paramètres d'administration → Office . Choisissez l'option serveur externe Collabora/Office et saisissez :
https://office.example.com
La page d'administration d'Office est l'endroit où l'URL externe de Collabora est saisie une fois le proxy accessible.
Enregistrez les paramètres et attendez la vérification de connexion de Nextcloud. Nextcloud recommande d'utiliser le même protocole des deux côtés, HTTPS étant privilégié. Une vérification réussie signifie que Nextcloud peut accéder au point de terminaison Collabora, mais cela ne garantit pas pour autant que toutes les routes WebSocket et requêtes WOPI du navigateur fonctionneront correctement lors d'une session d'édition réelle.
Étape 7 : Restreindre les demandes WOPI
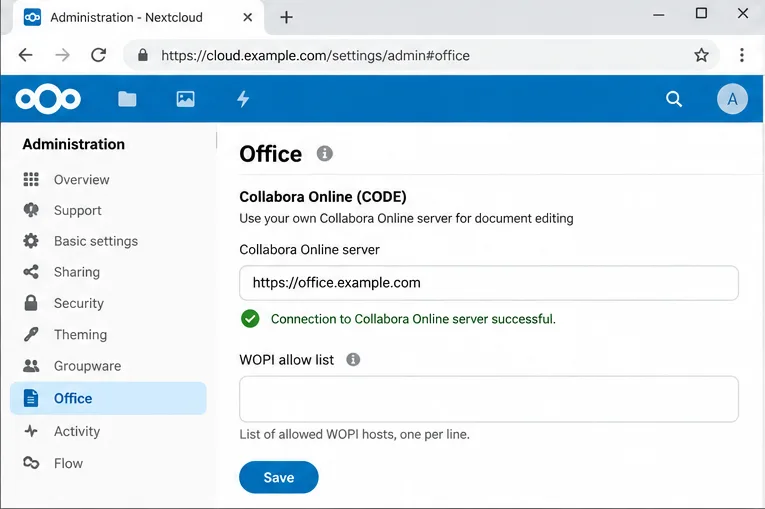
Une fois la connexion de base établie, renforcez la configuration WOPI. Le guide de configuration actuel de Nextcloud recommande fortement de limiter les requêtes WOPI aux adresses IP des serveurs Collabora qui sont censés accéder aux fichiers. Dans les paramètres d'administration → Office , utilisez le champ « Liste d'autorisation des requêtes WOPI » lorsqu'il est disponible.
Une fois la connexion établie, vérifiez la liste blanche WOPI afin que seules les adresses de serveur Collabora autorisées puissent demander des fichiers.
Il s'agit d'une mesure de sécurité importante, car le flux WOPI est utilisé par Collabora pour récupérer et écrire des documents pour le compte des utilisateurs de Nextcloud. Utilisez des adresses IP ou des réseaux correspondant au chemin d'accès à votre serveur CODE, conformément à votre déploiement ; n'insérez pas un nom d'hôte dans le champ de liste blanche IP, même s'il ressemble à l'URL du serveur. Consultez la documentation de configuration de Collabora et le guide WOPI de Nextcloud pour connaître les options disponibles.
Étape 8 : Ouvrez un document réel et confirmez l’enregistrement.
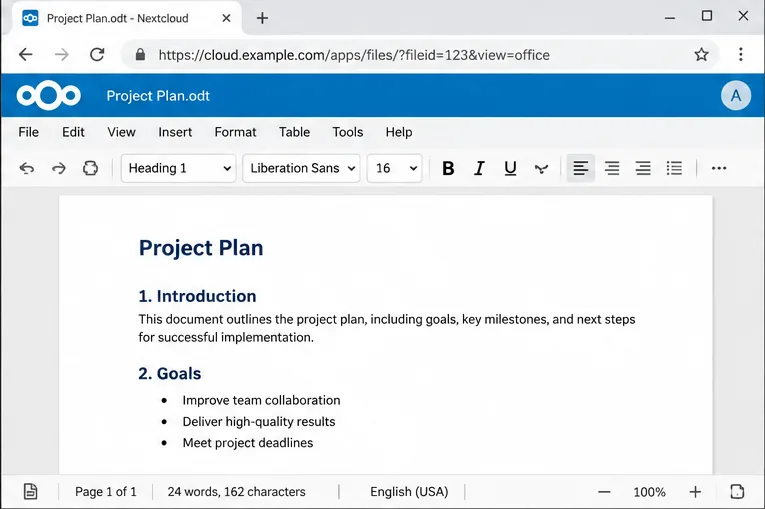
Créez un petit fichier ODT ou DOCX dans Nextcloud, ouvrez-le, saisissez une phrase, fermez l'éditeur, puis rouvrez le fichier. Cela permet de vérifier la chaîne complète : navigateur → nom d'hôte public CODE → proxy inverse → CODE → requête WOPI vers Nextcloud → enregistrement sur le stockage.
Le test final est pratique : créer ou ouvrir un document et vérifier que l’éditeur se charge, accepte les modifications et les enregistre dans Nextcloud.
L'installation n'est pas terminée simplement parce que la page des paramètres Office indique que le serveur est accessible. Un fonctionnement normal se traduit par le chargement de l'éditeur sans message d'avertissement de connexion, la possibilité de modifier le document et la conservation des modifications après réouverture. Si l'interface de l'éditeur se charge mais que la connexion est interrompue, concentrez-vous d'abord sur la /cool/.../wsconnexion WebSocket. Si l'éditeur ne parvient pas à charger le fichier, vérifiez les journaux CODE et Nextcloud, la résolution DNS entre les deux serveurs et les règles de la liste blanche WOPI.
Liste de vérification pour le dépannage rapide
Symptôme
Premier contrôle
Nextcloud indique que le serveur du bureau est inaccessible.
Ouvrir /hosting/discoveryvia HTTPS depuis l'hôte Nextcloud.
Le navigateur reçoit une erreur 502 ou 504
Vérifiez que le conteneur est en cours d'exécution et que le proxy peut atteindre 127.0.0.1:9980.
L'éditeur s'ouvre, puis se déconnecte.
Vérifiez les en-têtes de mise à niveau WebSocket et la /cool/(...)/wsroute.
Erreur de certificat
Corrigez la chaîne de certificats publics et assurez-vous que l'URL configurée utilise le nom d'hôte correct.
Accès WOPI refusé
Veuillez consulter la liste d'autorisation WOPI de Nextcloud et la configuration des hôtes Nextcloud autorisés par CODE.
Fonctionne sur un réseau mais pas sur un autre.
Vérifiez la configuration DNS fractionnée, les règles du pare-feu et assurez-vous que Nextcloud et CODE peuvent résoudre les noms publics de l'autre.
Maintenez le code à jour sans que les mises à jour ne deviennent des surprises.
Collabora publie régulièrement des mises à jour de code. La page officielle Docker Hub affiche les étiquettes activement maintenues, et les instructions de mise à niveau de Nextcloud indiquent que les déploiements Docker sont mis à jour en téléchargeant une image plus récente et en recréant le conteneur. Pour un serveur personnel, ce suivi latestpeut être judicieux. En entreprise, il est recommandé d'utiliser une étiquette testée, de consulter les notes de version, de sauvegarder votre configuration, puis de mettre à niveau pendant une fenêtre de maintenance.
Il est également important de tenir compte de la portée de CODE. Docker Hub décrit CODE comme l'édition de développement destinée aux particuliers, tandis que la documentation Nextcloud oriente les déploiements plus importants ou critiques en matière de fiabilité vers les options d'entreprise prises en charge. Une configuration Docker de 10 minutes est idéale pour un cloud personnel, un laboratoire ou une petite équipe, mais elle ne remplace pas la planification de la capacité, la surveillance, les sauvegardes ni le support d'entreprise.
Résultat final
Une fois le conteneur en cours d'exécution, le proxy HTTPS correctement configuré et /hosting/discoveryfonctionnel, l'intégration Nextcloud pointant vers l'adresse https://office.example.comappropriée, l'accès WOPI restreint et un document s'ouvrant et s'enregistrant correctement, l'intégration est terminée. Le plus important n'est pas le nombre de commandes, mais la cohérence du chemin réseau. Nextcloud, CODE, le proxy inverse et les navigateurs des utilisateurs doivent tous pouvoir accéder aux noms d'hôtes HTTPS attendus via les routes WebSocket et WOPI appropriées.