Accueil
» ADMINISTRATEUR RÉSEAU
»
Comment installer Jitsi Meet sur Ubuntu 24.04 avec un certificat SSL Let's Encrypt
Comment installer Jitsi Meet sur Ubuntu 24.04 avec un certificat SSL Let's Encrypt
L'installation de Jitsi Meet sur Ubuntu 24.04 est simple si le nom DNS, le pare-feu et le protocole TLS sont correctement configurés avant l'exécution du programme d'installation. Le guide officiel d'auto-hébergement de Jitsi, mis à jour le 10 août 2026, prend en charge Ubuntu 22.04 et les versions ultérieures ; Ubuntu 24.04 LTS est donc compatible. Ce même guide recommande l'utilisation d'un certificat TLS de confiance et suggère Let's Encrypt comme choix privilégié lors de l'installation.
Ce guide utilise meet.example.orgcomme exemple le nom d'hôte. Remplacez-le partout par le nom de domaine complet qui pointe réellement vers votre serveur.
Que faut-il préparer avant d'installer Jitsi Meet ?
Vous devez disposer d'un serveur Ubuntu 24.04 avec accès sudo, un nom de domaine public et un accès réseau entrant pour les ports requis par Jitsi. Jitsi étant un service WebRTC en temps réel, un serveur capable d'afficher une page web mais incapable de recevoir du trafic multimédia UDP ne constitue pas un déploiement complet.
Ubuntu 24.04 LTS avec accès administrateur.
Un enregistrement DNS de type A, pointant par exemple meet.example.orgvers l'adresse IPv4 publique du serveur.
Les ports TCP 80 et 443 sont accessibles depuis Internet.
Le port UDP 10000 est accessible pour le trafic média Jitsi normal.
Accès SSH, normalement TCP 22 sauf si vous l'avez modifié.
Contrôle suffisant de tout pare-feu cloud en amont, groupe de sécurité, routeur ou périphérique NAT pour rediriger les mêmes ports.
La documentation de Jitsi mentionne également le port UDP 3478 pour les requêtes STUN lorsqu'il est activé et le port TCP 5349 pour le trafic de secours TURN. Si le serveur se trouve derrière un NAT, la configuration du pare-feu doit être correcte à la fois sur Ubuntu et sur le routeur ou le réseau cloud.
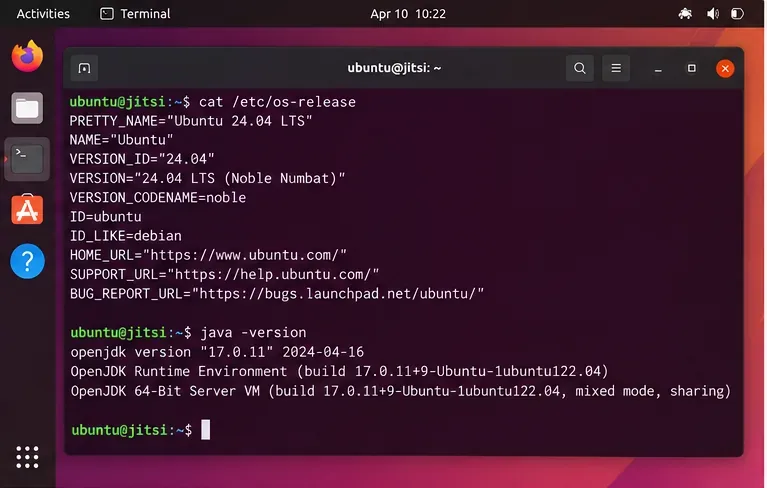
Vérifiez que le serveur exécute Ubuntu 24.04 et contrôlez l'environnement d'exécution Java avant de commencer l'installation de Jitsi Meet.
Le nom d'hôte doit-il être résolu pour que Let's Encrypt puisse fonctionner ?
Oui. Commencez par créer l'enregistrement DNS et attendez que les résolveurs publics renvoient l'adresse publique du serveur. Let's Encrypt doit pouvoir valider le contrôle du nom d'hôte, et la configuration Nginx de Jitsi utilisera également ce nom d'hôte.
Pour un déploiement classique, créez un enregistrement A :
Taper
Nom
Valeur
UN
meet.example.org
L'adresse IPv4 publique de votre serveur
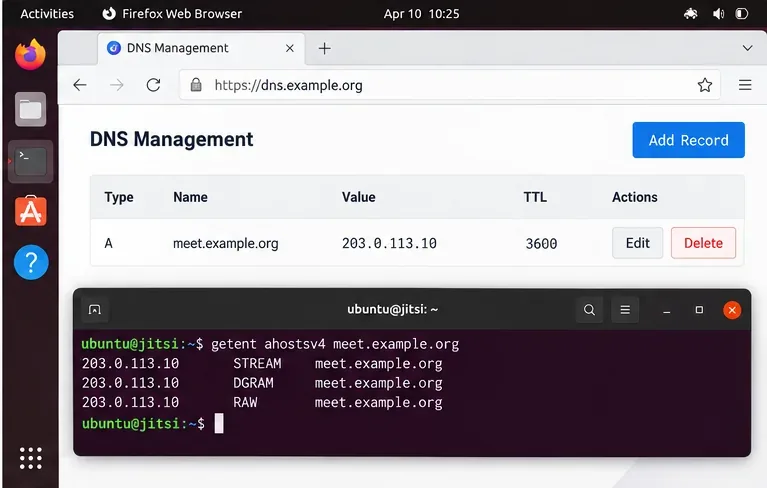
Depuis le serveur, vérifiez que le nom est résolu comme prévu :
getent ahostsv4 meet.example.org
Si l'adresse renvoyée est incorrecte, arrêtez-vous ici et corrigez la configuration DNS. Délivrer un certificat avant que la configuration DNS ne soit correcte entraîne généralement des échecs de validation évitables.
Vérifiez que le nom d'hôte de la réunion correspond bien à l'adresse publique du serveur Ubuntu avant de demander un certificat Let's Encrypt.
Quels sont les paquets de base et les dépôts Ubuntu requis ?
Le guide actuel de Jitsi pour Debian/Ubuntu mentionne les options `--sudo` gnupg2, nginx-full`--sudo` curlou `--sudo` wget, et sudoprécise que l'utilisation de `sudo` requiert OpenJDK 17. Jitsi dépend de paquets provenant du universedépôt Ubuntu.
Ce apt-transport-httpspaquet est conservé ici car il figure toujours dans les instructions de démarrage rapide de Jitsi. Sur les versions récentes d'Ubuntu, le protocole HTTPS est déjà intégré à APT ; l'installation de ce paquet constitue donc une simple mesure de compatibilité plutôt que l'activation d'une fonctionnalité absente.
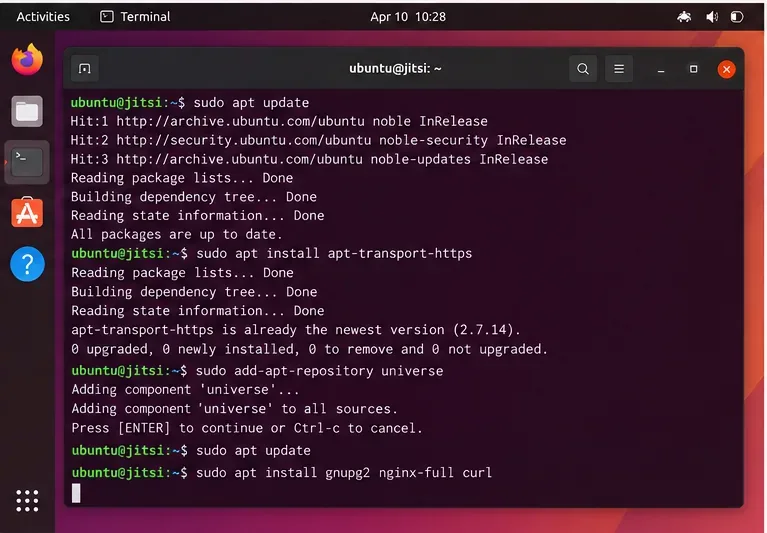
Préparez les sources de paquets d'Ubuntu et installez les prérequis mentionnés dans le guide d'auto-hébergement Jitsi actuel.
Comment ajouter les dépôts Prosody et Jitsi ?
Jitsi utilise Prosody pour la signalisation XMPP. Le guide de démarrage rapide officiel recommande actuellement aux administrateurs d'ajouter à la fois le dépôt de paquets Prosody et le dépôt stable de Jitsi.
N’utilisez pas de PPA tiers arbitraire pour remplacer ces dépôts. L’utilisation des sources de paquets documentées par Jitsi réduit le risque de mélanger des paquets Jitsi, Prosody et Ubuntu incompatibles.
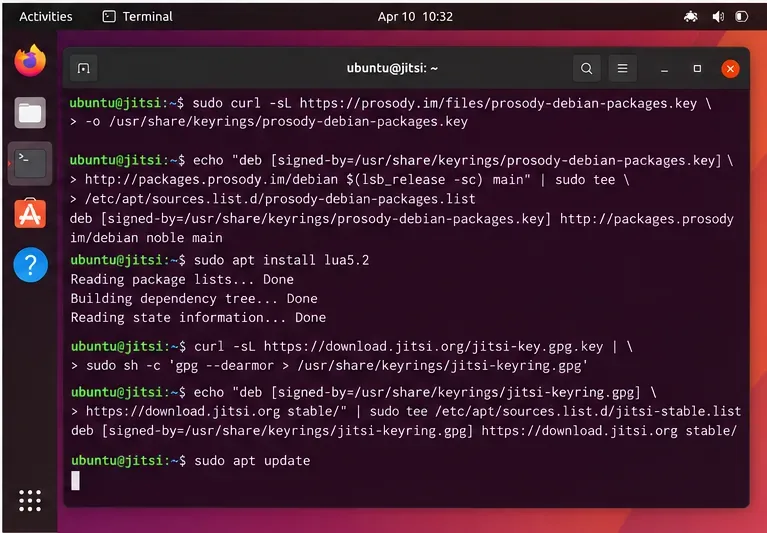
Ajoutez les sources de paquets utilisées par le guide d'installation actuel de Jitsi pour Debian et Ubuntu, puis actualisez les métadonnées APT.
Quels ports du pare-feu doivent être ouverts avant l'installation ?
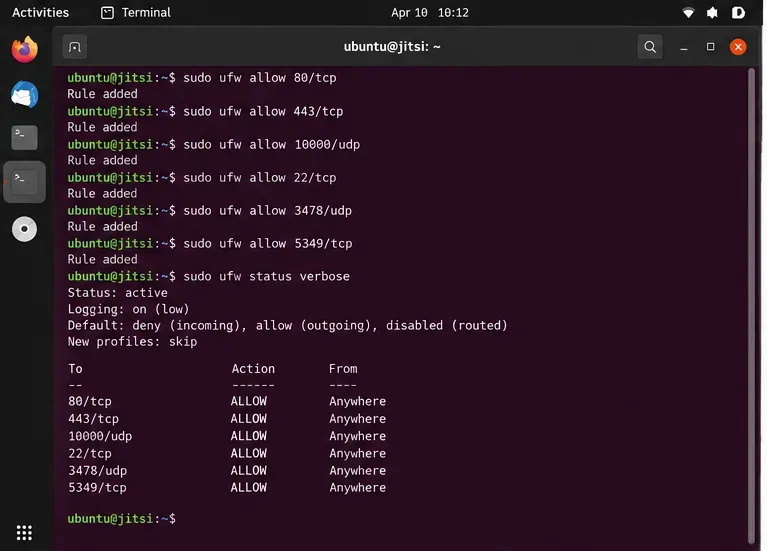
Ouvrez les ports nécessaires avant de demander le certificat afin que la validation HTTP puisse atteindre le serveur et que les flux multimédias puissent circuler après l'installation. Pour UFW, le guide Jitsi actuel fournit les règles suivantes :
Si SSH utilise un port différent, autorisez ce port au lieu d'ajouter aveuglément le port TCP 22. Sur une machine virtuelle cloud, dupliquez les règles nécessaires dans le pare-feu ou le groupe de sécurité du fournisseur. Sur un serveur derrière un routeur, redirigez les ports requis vers l'hôte Ubuntu.
Ouvrez les ports web, média, SSH, STUN et TURN documentés de Jitsi dans UFW, en ajustant la règle SSH si votre serveur utilise un port non standard.
Comment installer Jitsi Meet et choisir Let's Encrypt ?
Installez le métapaquet depuis le dépôt Jitsi :
sudo apt install jitsi-meet
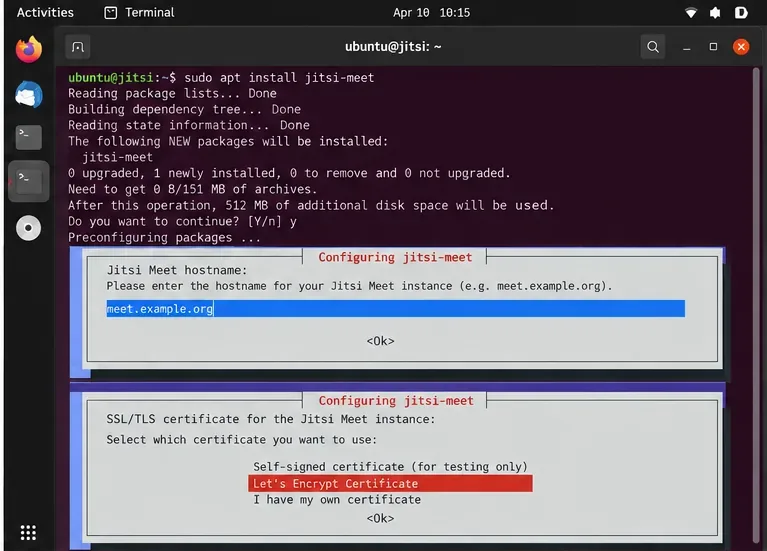
Le programme d'installation vous demande le nom d'hôte de Jitsi. Saisissez le nom DNS public, par exemple : `http://example.com/ meet.example.orgjitsi`. La documentation Jitsi actuelle indique que l'installation propose également des options de certificat SSL/TLS et recommande Let's Encrypt. Sélectionnez « Certificat Let's Encrypt » lorsque cette option s'affiche.
Il est préférable d'utiliser cette méthode plutôt que de considérer un ancien script de certificat autonome comme une étape universelle. Le guide de démarrage rapide actuel place le choix du certificat au cœur du processus d'installation du paquet. Si votre paquet installé se comporte différemment de la documentation actuelle, n'essayez pas de contourner le problème : consultez les invites du paquet et la documentation Jitsi spécifique à votre version avant de modifier manuellement les fichiers Nginx ou de certificat.
Saisissez le nom d'hôte de la réunion publique lors de la configuration du package et choisissez l'option de certificat Let's Encrypt lorsque le programme d'installation la propose.
Comment vérifier que le protocole HTTPS et la page de réunion fonctionnent correctement ?
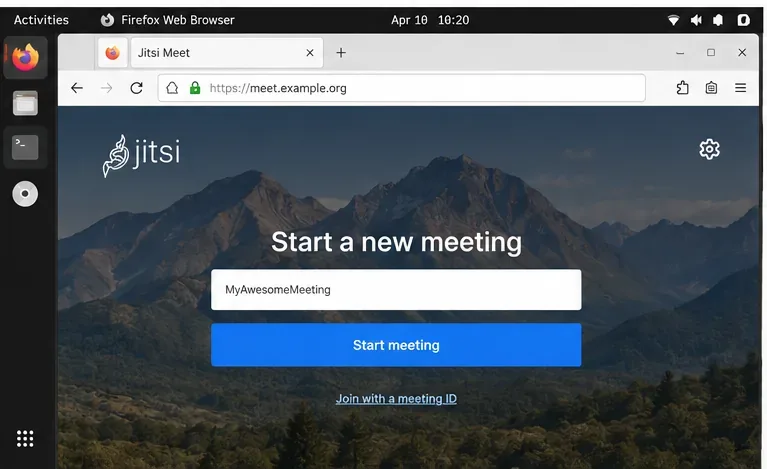
Ouvrez la https://meet.example.orgpage depuis un navigateur externe au serveur. Une installation réussie devrait afficher la page Jitsi Meet sans avertissement de certificat. Créez une salle temporaire et rejoignez-la depuis un autre appareil ou réseau.
Ce test avec un second client est important car le chargement de la page d'accueil prouve uniquement que le protocole HTTPS fonctionne. Il ne prouve pas que le trafic multimédia de Jitsi Videobridge est accessible. Si deux participants peuvent se connecter mais ne peuvent ni s'entendre ni se voir, vérifiez d'abord le port UDP 10000 ainsi que les règles NAT ou de pare-feu cloud.
Chargez l'URL HTTPS publique et créez une réunion test ; un certificat Let's Encrypt valide devrait éviter les avertissements de confiance du navigateur.
Quels services devez-vous vérifier après l'installation ?
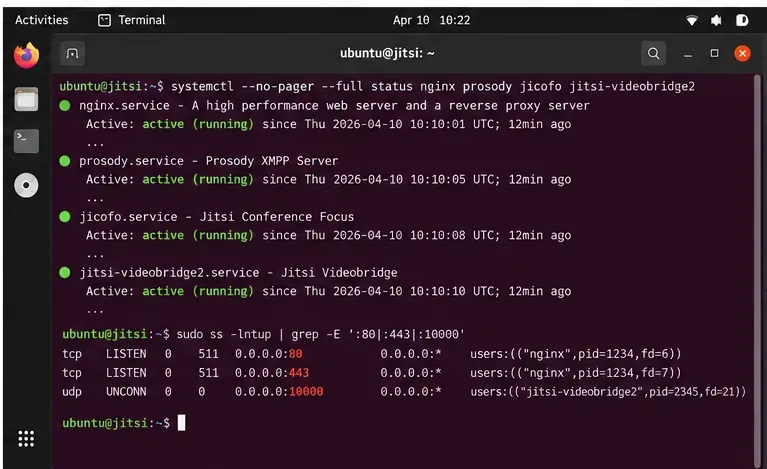
Jitsi Meet est composé de plusieurs composants et non d'un service monolithique. Les composants généralement inclus dans une installation incluent Nginx, Prosody, Jicofo et Jitsi Videobridge. Consultez leur description détaillée :
sudo systemctl --no-pager --full status nginx prosody jicofo jitsi-videobridge2
Vous pouvez également inspecter les sockets d'écoute :
sudo ss -lntup | grep -E ':80|:443|:10000'
Si un service est inactif, consultez ses journaux avant de réinstaller des paquets à plusieurs reprises. Le guide de démarrage rapide de Jitsi indique spécifiquement aux administrateurs les fichiers `<chemin_vers_les_services>` /var/log/jitsi/jvb.log, /var/log/jitsi/jicofo.log`<chemin_vers_les_journaux>` et ` /var/log/prosody/prosody.log<chemin_vers_les_journaux>` pour le dépannage.
Vérifiez chaque composant Jitsi et assurez-vous que les sockets web et multimédias attendus sont bien à l'écoute après l'installation.
Que se passe-t-il si le serveur est derrière un NAT ?
La documentation de Jitsi indique que Videobridge devrait normalement se configurer automatiquement au démarrage lorsque le serveur est derrière un NAT, à condition que les ports requis soient ouverts. Si les appels à trois échouent toujours, le guide décrit une correspondance statique entre les adresses IP locales et publiques/etc/jitsi/videobridge/jvb.conf :
N'utilisez cette fonction que si elle correspond à la topologie de votre réseau. Une machine virtuelle hébergée avec une adresse IP publique attribuée directement peut ne pas nécessiter ce mappage, contrairement à une machine virtuelle privée derrière un NAT 1:1 ou un routeur domestique.
Un serveur Jitsi accessible via Internet doit-il autoriser n'importe qui à créer des salons ?
Pas nécessairement. L'installation par défaut du package autorise toute personne ayant accès au serveur à démarrer une conférence. Pour une organisation privée, une salle de classe ou un service interne, cela peut s'avérer trop permissif. La documentation actuelle de Jitsi recommande de configurer un accès authentifié lorsque vous souhaitez limiter les personnes autorisées à créer des salles. Considérez l'authentification comme une étape de renforcement de la sécurité distincte, une fois le déploiement HTTPS de base confirmé.
Liste de vérification pour le dépannage rapide
Symptôme
Vérifiez d'abord
L'émission de Let's Encrypt échoue
Enregistrement DNS A, accessibilité publique TCP 80 et vérification que les ports web attendus ne sont pas déjà utilisés par un autre service.
La page Jitsi ne se charge pas.
État de Nginx, TCP 443, résolution DNS et erreurs d'installation de paquets.
Le navigateur affiche un avertissement de certificat
Le nom d'hôte du certificat doit correspondre exactement au nom d'hôte Jitsi et être émis par une autorité de certification de confiance.
Deux utilisateurs se connectent mais aucun son/vidéo n'est disponible.
UDP 10000, règles de pare-feu cloud, redirection de routeur et mappage d'adresses NAT.
L'application mobile ne peut pas se connecter
Vérifiez que le serveur utilise un certificat de confiance ; la documentation Jitsi indique que les clients mobiles n’acceptent pas un déploiement auto-signé dans la configuration normale.
N'importe qui peut créer des réunions
Il s'agit du comportement par défaut ; configurez un accès authentifié si cela ne vous convient pas.
À quoi devrait ressembler un déploiement réussi d'Ubuntu 24.04 ?
Un résultat satisfaisant ne se limite pas à la simple réussite de l'installation. Votre nom DNS doit pointer vers l'adresse publique prévue, le navigateur doit charger Jitsi via HTTPS sécurisé, Nginx et les composants Jitsi doivent être actifs, et un second participant doit pouvoir échanger de l'audio et de la vidéo. Si ces vérifications sont concluantes, vous avez validé les aspects web, TLS, la signalisation et les flux multimédias essentiels dans un déploiement sur un seul serveur.