Comment mettre à niveau Zimbra 9 vers Zimbra 10 (Daffodil) étape par étape
Zimbra 9 n'est plus une destination prise en charge pour une plateforme de messagerie en production. Depuis octobre 2026, Zimbra 9.0 n'est plus supporté, Zimbra 10.0 ne l'est plus non plus, et la branche Daffodil active est Zimbra 10.1. Par conséquent, un plan de mise à niveau de Zimbra 9 devrait normalement viser une version 10.1 prise en charge plutôt que de s'arrêter à la version 10.0. À l'heure actuelle, Zimbra 10.1.21 a été publié le 24 septembre 2026. Consultez les notes de version officielles de Zimbra 10.1.21 avant de planifier une mise en production, car les correctifs requis et les problèmes connus peuvent évoluer.
La mise à niveau en elle-même peut être simple sur une installation standard, mais la méthode appropriée dépend de votre système d'exploitation, de votre topologie, des modules NG, de l'authentification personnalisée, des licences et de votre tolérance au temps d'arrêt. Ce guide s'attarde autant sur ces choix que sur les commandes, afin que vous puissiez sélectionner une approche adaptée à votre environnement plutôt que d'imposer la même procédure à chaque déploiement.
Choisissez votre stratégie de mise à niveau avant de toucher à la production.
Approche
Avantages
Compromis
Meilleure adaptation
Mise à niveau sur place
Conserve l'identité du serveur existant, les chemins de données et la majeure partie de la configuration. La documentation officielle de Zimbra prend en charge les mises à niveau sur place pour les déploiements à nœud unique et à nœuds multiples.
Nécessite une période de maintenance et laisse moins de marge de manœuvre pour la refonte d'un ancien système d'exploitation ou d'une ancienne architecture de stockage.
Un système d'exploitation sain et pris en charge, avec une configuration Zimbra 9 classique.
Mise à niveau progressive multi-serveurs
Permet de réduire les interruptions de service importantes en modernisant les rôles de manière contrôlée.
Une meilleure coordination est nécessaire. Le comportement des serveurs de messagerie à versions mixtes et la configuration du serveur de connexion proxy requièrent une attention particulière.
Environnements multi-nœuds de grande envergure où la continuité de service est importante.
Installation et migration de Zimbra 10.1 neuve
Permet de passer à un système d'exploitation plus récent compatible, à un nouveau stockage ou à une topologie repensée sans avoir à conserver toutes les dépendances héritées.
Nécessite une planification de la migration, une capacité temporaire, un travail de basculement DNS et une validation plus poussée.
Systèmes d'exploitation plus anciens, mises à jour matérielles majeures, personnalisations importantes ou déploiements que vous ne souhaitez pas mettre à niveau sur place.
La documentation actuelle de Zimbra répertorie les méthodes de mise à niveau sur place et progressive, y compris pour les environnements avec modules NG, mais elle oriente les utilisateurs de modules NG vers les ressources de migration dédiées. Si le programme d'installation détecte des modules NG, ne négligez pas cette vérification : il avertit que la poursuite de l'opération peut supprimer les packages NG et les données associées. Consultez d'abord les instructions officielles de mise à niveau de Daffodil et le guide de migration NG correspondant.
Étape 1 : Enregistrer la version actuelle de Zimbra et l’état du service
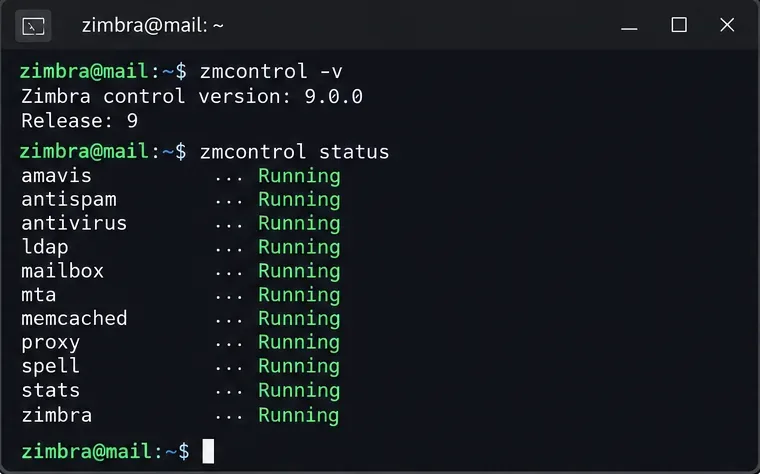
Commencez par établir une situation de référence. Connectez-vous en tant zimbraqu'utilisateur et notez la version installée ainsi que l'état actuel du service :
su - zimbra
zmcontrol -v
zmcontrol status
Notez la version et l'état du service avant de modifier les paquets. Le terminal affiché est une illustration de la vue de commande et non une capture d'écran d'un serveur de production.
Si des services sont déjà défaillants, résolvez le problème avant la mise à niveau majeure. Une mise à niveau est le pire moment pour découvrir que des problèmes LDAP, de messagerie, de MTA ou de proxy sont antérieurs à la période de maintenance. Répertoriez également les Zimlets personnalisés, l'authentification externe, les intégrations, les certificats, les règles de relais, les scripts et toutes les modifications locales /opt/zimbra.
Étape 2 : Exécutez la vérification d’intégrité de la base de données et confirmez les sauvegardes
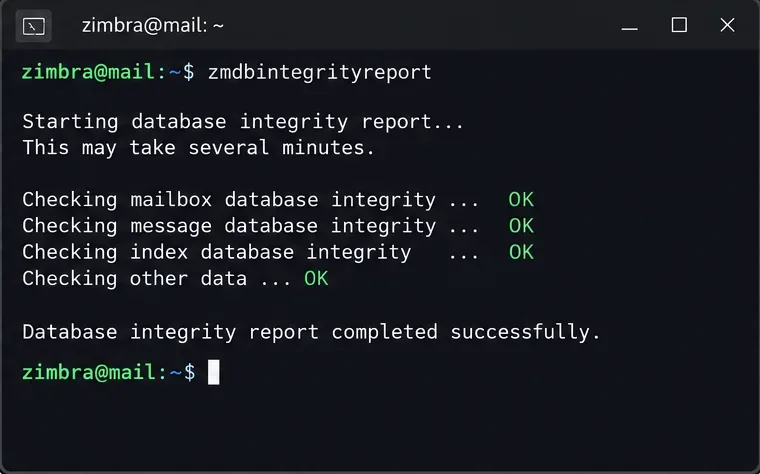
Zimbra recommande spécifiquement zmdbintegrityreportcette vérification préalable à la mise à niveau, car une corruption préexistante de MariaDB peut devenir plus difficile à diagnostiquer lors d'un changement de version majeure. Exécutez-la en tant zimbraqu'utilisateur sur les nœuds de stockage :
su - zimbra
zmdbintegrityreport
Exécutez le rapport d'intégrité de la base de données avant la mise à niveau et recherchez les erreurs au lieu de considérer la mise à niveau comme une procédure de réparation.
Zimbra précise que la génération de ce rapport peut prendre de quelques minutes à une heure, selon la taille de la base de données et les performances de stockage. Il est déconseillé de le programmer à la dernière minute pour un serveur de messagerie volumineux.
Ensuite, effectuez une sauvegarde complète et restaurable en utilisant la méthode de sauvegarde adaptée à votre édition et à votre environnement. Une sauvegarde n'est utile que si vous savez où elle se trouve, si elle s'est terminée avec succès et si vous disposez d'un plan de restauration pratique. Zimbra recommande une sauvegarde complète avant toute mise à niveau majeure et une autre après la mise à niveau, car des modifications du schéma de la base de données peuvent survenir.
Sauvegardez également vos personnalisations SAML et SPNEGO séparément. Zimbra prévient que ces personnalisations peuvent être écrasées lors de la mise à niveau. Si vous utilisez des fichiers personnalisés salocal.cf.in, des règles SpamAssassin personnalisées ou d'autres fichiers gérés localement, consultez les notes de version actuelles pour identifier les fichiers susceptibles d'être remplacés et effectuez des copies de sauvegarde avant de commencer.
Étape 3 : Pour les déploiements multi-serveurs, respectez l’ordre des rôles.
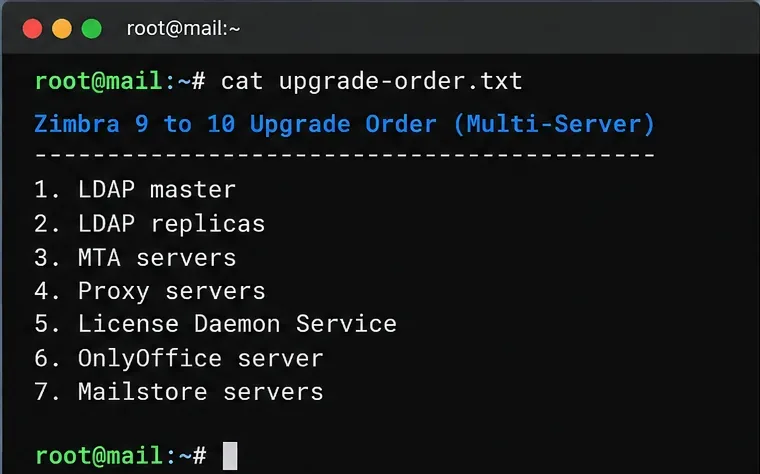
Une installation sur un seul serveur peut être lancée directement après les vérifications préalables. Les déploiements multi-serveurs nécessitent le respect d'un ordre précis. La séquence documentée de Zimbra est la suivante : serveur LDAP maître, puis réplicas LDAP, serveurs MTA, serveurs proxy, service de gestion des licences, serveur OnlyOffice et enfin serveurs de messagerie.
Dans les environnements multi-serveurs, veillez à ce que l'ordre des rôles documenté reste visible pendant la fenêtre de maintenance afin que les services dépendants ne soient pas mis à niveau dans le désordre.
Les serveurs LDAP maîtres doivent être mis à niveau et opérationnels avant de procéder aux autres rôles. Lors des mises à niveau progressives, Zimbra avertit également que lorsque des serveurs de messagerie Zimbra 10 et des versions antérieures coexistent, ces derniers zimbraReverseProxyUpstreamLoginServersne doivent contenir que des serveurs de boîtes aux lettres Zimbra 10 ; dans le cas contraire, les utilisateurs des serveurs de messagerie Zimbra 10 peuvent rencontrer des problèmes de connexion à l’application web moderne.
Étape 4 : Vérifier le système d’exploitation, l’espace libre et la licence
Ne présumez pas que le système d'exploitation d'un serveur Zimbra 9 soit encore pertinent en 2026. La documentation Zimbra actuelle indique que des plateformes plus récentes sont prises en charge, notamment RHEL/Rocky/Oracle Linux 9 et Ubuntu 22.04. La prise en charge d'Ubuntu 24.04 est disponible depuis la version 10.1.17 de Zimbra. Les notes de version de Zimbra 10.1.21 précisent également que la prise en charge d'Ubuntu 18.04 sera abandonnée à partir de la prochaine version. Si votre serveur Zimbra 9 fonctionne sur une plateforme ancienne, une installation propre suivie d'une migration pourrait s'avérer plus judicieuse qu'une transition combinée d'une mise à jour majeure de Zimbra et d'un changement de système d'exploitation.
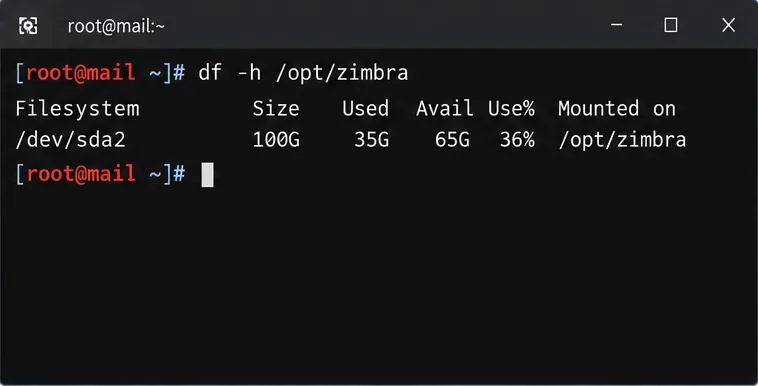
Veuillez vérifier l'espace de stockage disponible avant d'exécuter le programme d'installation. Ce dernier vérifie l'espace disponible et s'arrête si le système ne dispose pas de suffisamment d'espace.
Vérifiez l'espace de stockage disponible sur les systèmes de fichiers qui contiennent les données et les logiciels Zimbra ; les chiffres indiqués sont donnés à titre indicatif et ne constituent pas un guide de dimensionnement.
Zimbra 10.1 a également modifié son système de licences. L'ancien license.xmlformat n'est plus compatible avec la version 10.1. Vous devez obtenir la nouvelle clé de licence alphanumérique de 18 à 26 caractères avant toute installation ou mise à niveau. Veuillez vous procurer la clé appropriée auprès de Zimbra avant la période de maintenance. La page de téléchargement officielle de Zimbra rappelle explicitement aux utilisateurs qu'ils doivent disposer de la nouvelle licence v10.1 avant de commencer.
Étape 5 : Téléchargez la version correcte de Zimbra 10.1
Téléchargez le paquet correspondant à votre système d'exploitation et à l'architecture de votre processeur depuis la zone de téléchargement officielle de Zimbra. N'utilisez pas un paquet conçu pour une autre distribution. Conservez l'archive dans un répertoire de travail, par exemple : /var/tmp.
Si Zimbra publie une somme de contrôle pour le paquet que vous téléchargez, vérifiez-la avant d'extraire l'archive. Le calcul d'une somme de contrôle locale ressemble à ceci :
sha256sum zcs.tgz
Calculez localement la somme de contrôle du paquet et comparez-la à la valeur publiée pour le téléchargement exact que vous avez sélectionné.
La somme de contrôle affichée dans l'illustration n'est pas celle de la version finale. Utilisez uniquement la somme de contrôle fournie pour votre package.
Étape 6 : Extraire l’archive et lancer le programme d’installation de la mise à niveau
La procédure documentée de Zimbra ne nécessite pas l'arrêt manuel des services avant la mise à niveau. Le programme d'installation arrête et redémarre les services selon les besoins. rootExtrayez l'archive téléchargée, accédez au répertoire décompressé et exécutezinstall.sh :
cd /var/tmp
tar xzvf zcs.tgz
cd <expanded-directory>
./install.sh
Extrayez l'archive Zimbra, accédez à son répertoire et exécutez install.sh en tant que superutilisateur. Le nom du répertoire varie selon la version téléchargée.
Zimbra recommande d'exécuter la mise à niveau dans un multiplexeur de terminal tel que screen, en particulier sur les sessions SSH distantes, afin qu'une déconnexion n'interrompe pas une longue mise à niveau :
screen ./install.sh
Une session screen réduit le risque qu'une déconnexion SSH interrompe le processus de mise à niveau.
Étape 7 : Répondre délibérément aux invites du programme d’installation
Le programme d'installation détecte l'installation Zimbra existante et affiche la procédure de mise à niveau. Les instructions actuelles de Zimbra indiquent d'accepter l'utilisation du dépôt de paquets Zimbra lorsque le système y est invité, puis de confirmer la mise à niveau. Lors d'une mise à niveau vers la version 10.1 sur un seul nœud, le zimbra-license-daemonpaquet est requis ; le refuser empêche la poursuite de la mise à niveau.
Avant de répondre à la dernière invite, vérifiez la liste des paquets. The system will be modified. Continue? [N]N'entrez en ligne Yque lorsque vous êtes certain que les sauvegardes, la licence, la source des paquets, le stockage et les communications de maintenance sont en place. L'installateur arrête alors les anciens services, remplace les paquets, restaure la configuration, effectue les mises à niveau et redémarre les services. Les environnements importants peuvent prendre beaucoup plus de temps que les petits systèmes de test.
Si vous utilisez une licence hors ligne/manuelle, suivez la procédure d'activation spécifique décrite dans le guide de mise à niveau actuel de Zimbra. Ne copiez pas les instructions relatives aux licences en ligne dans un environnement hors ligne. De même, les instructions concernant le nœud de boîte aux lettres diffèrent lorsque des vérifications d'activation sont effectuées ; utilisez donc la documentation spécifique à votre version plutôt qu'une ancienne commande copiée d'une version précédente.
Étape 8 : Vérifier les services, la version, le flux de messagerie et l’accès client
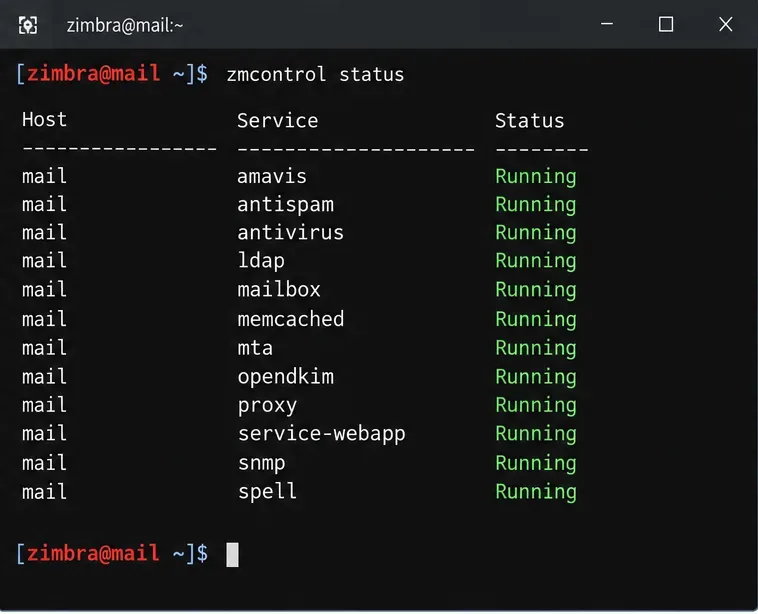
Une fois l'installation terminée, revenez à l' zimbrautilisateur et vérifiez l'état du service et la version installée :
su - zimbra
zmcontrol status
zmcontrol -v
La validation post-mise à niveau commence par la vérification de l'état du service, mais une liste de services au vert ne constitue que la première étape.
Ensuite, testez les comportements dont les utilisateurs dépendent réellement : SMTP entrant et sortant, distribution interne, IMAP/POP si activé, connexions aux applications Web modernes et classiques, boîtes aux lettres déléguées, opérations de calendrier, synchronisation mobile, connectivité Outlook si sous licence, authentification externe, Zimlets, sauvegardes, surveillance et toute application utilisant les interfaces Zimbra SOAP ou EWS.
Ne négligez pas les actions post-mise à niveau spécifiques à la version. Les notes de version de Zimbra 10.1.19 et ultérieures mentionnent une mise à jour des mesures d'atténuation SNMP pour les clients effectuant une mise à niveau depuis les versions 10.0.x, 9.0.x ou 8.8.15. Pour une mise à niveau en production en 2026, consultez les notes de correctifs actuelles et appliquez les mesures d'atténuation requises après la mise à niveau majeure. Zimbra 10.1.21 inclut également des correctifs de sécurité concernant le client Web classique, l'authentification WebDAV, la récupération de mot de passe, OpenJDK, NGINX et les intégrations ; une raison supplémentaire de ne pas s'arrêter à une version 10.0 obsolète.
Quand faut-il changer de cap au lieu de persévérer dans sa voie ?
Une mise à niveau sur site est intéressante car elle modifie moins d'éléments, mais elle n'est pas forcément l'option la moins risquée. Reconsidérez le plan si l'une des conditions suivantes s'applique :
Le système d'exploitation actuel est obsolète ou en voie de ne plus être pris en charge par Zimbra.
Le contrôle d'intégrité de la base de données signale des erreurs que vous ne pouvez pas expliquer.
Vous disposez de modules NG et n'avez pas validé la procédure de migration prise en charge.
SAML, SPNEGO, Zimlets, la personnalisation antivirus/antispam ou les intégrations tierces sont des éléments essentiels à l'activité et n'ont pas été testés avec la version 10.1.
Vous modifiez également simultanément l'architecture de stockage, les noms d'hôtes, la conception du réseau ou le matériel.
Vous ne pouvez pas obtenir la licence 10.1 requise avant la période de maintenance.
Dans ces cas-là, un environnement Zimbra 10.1 parallèle avec une migration contrôlée peut nécessiter plus de préparation, mais offre des limites de restauration plus claires et une meilleure opportunité de moderniser la plateforme sous-jacente.
Liste de vérification pratique pour la mise à niveau
Veuillez confirmer la version exacte de Zimbra 9 et l'état actuel du service.
Consultez les dernières notes de version 10.1 et le guide de mise à niveau officiel.
Exécuter zmdbintegrityreportsur les nœuds de stockage et résoudre les erreurs.
Créez et vérifiez une sauvegarde complète ; enregistrez la configuration personnalisée d’authentification et de filtrage.
Vérifiez que le système d'exploitation de destination est compatible avec la version 10.1 cible.
Obtenez la nouvelle clé de licence 10.1 ; ne vous fiez pas à une ancienne license.xml.
Vérifiez la capacité du disque et téléchargez le package de plateforme approprié.
Pour les déploiements multi-serveurs, suivez la séquence de rôles documentée.
Exécutez le programme d'installation dans screenune session de terminal persistante équivalente.
Vérifier les services, la version, le flux de messagerie, les clients Web, l'authentification, les intégrations et la surveillance.
Appliquez les mesures d'atténuation spécifiques à la version après la mise à niveau et créez une nouvelle sauvegarde complète.
En résumé
Pour un serveur Zimbra 9 en bon état de fonctionnement sur un système d'exploitation compatible avec une configuration classique, une mise à niveau directe vers la branche Daffodil de Zimbra 10.1 est généralement la solution la plus directe. En revanche, pour un système d'exploitation ancien, un déploiement complexe de modules NG ou un serveur nécessitant d'importantes modifications d'infrastructure, une nouvelle installation et une migration peuvent offrir une transition plus nette, même si elles impliquent davantage de travail.
Le contrôle qualité essentiel ne se limite pas à vérifier si install.shla mise à niveau aboutit. Une mise à niveau réussie implique que le serveur utilise un correctif 10.1 pris en charge, que tous les services requis sont opérationnels, que le flux de messagerie et l'accès utilisateur fonctionnent comme prévu, que les intégrations personnalisées ont été testées à nouveau, que la licence est active, que les mesures d'atténuation spécifiques à la version sont appliquées et que vous disposez d'une sauvegarde récente après la mise à niveau. Lors de la planification, conservez à portée de main le guide de mise à niveau officiel de Zimbra Daffodil , les notes de version 10.1.21 et la documentation officielle multi-serveurs , car ces sources doivent prévaloir sur les anciens extraits de commandes.