Accueil
» ADMINISTRATEUR RÉSEAU
»
Comment résoudre l'avertissement « Le serveur n'a pas d'adresse de sortie » de Nextcloud
Comment résoudre l'avertissement « Le serveur n'a pas d'adresse de sortie » de Nextcloud
Si cet avertissement apparaît dans les paramètres d'administration de Nextcloud → Vue d'ensemble, vérifiez d'abord si le serveur Nextcloud peut résoudre et atteindre son URL canonique. Définissez overwrite.cli.urll'URL sur celle réellement utilisée par les utilisateurs, puis testez-la depuis le même hôte ou conteneur que celui où Nextcloud est exécuté. Ne commencez pas par attribuer au serveur une adresse IP publique fixe.
Le message exact « Le serveur ne possède pas d'adresse de sortie » n'est pas confirmé dans la version actuelle du manuel d'administration de Nextcloud. Il peut s'agir d'une paraphrase, d'une traduction ou d'un autre avertissement. La procédure de dépannage ci-dessous correspond aux vérifications de connectivité automatique décrites dans la vue d'ensemble de l'administration. Si ce message s'est affiché lors de la configuration de la messagerie, veuillez consulter la section SMTP ci-dessous.
Ce que Nextcloud vérifie, et ce qu'il ne vérifie pas
À partir de Nextcloud 28, les vérifications de configuration affichées dans Paramètres d'administration → Vue d'ensemble s'exécutent depuis le serveur et non plus depuis le navigateur. Les notes de mise à jour de Nextcloud indiquent que ces vérifications peuvent révéler des problèmes liés à trusted_domainsla overwrite.cli.urlrésolution DNS, à l'accessibilité du serveur vers lui-même, aux pare-feu et à la mise en réseau des conteneurs. Cela signifie que le chemin réseau du serveur est important : une URL qui fonctionne dans le navigateur de votre ordinateur portable peut ne pas fonctionner depuis l'hôte ou le conteneur Nextcloud. Les notes de configuration de Nextcloud 28 décrivent ce changement et les points à examiner.
Cela diffère de la publication d'un enregistrement DNS qui redirige le trafic Internet vers votre serveur. Une installation privée peut utiliser un nom d'hôte ou une adresse interne si c'est ainsi que les administrateurs et les utilisateurs y accèdent. L'accès externe, la fédération, les liens de partage publics et l'émission de certificats peuvent imposer des exigences distinctes. Commencez par noter précisément où vous avez vu l'avertissement, ainsi que la version de Nextcloud et la méthode d'installation que vous utilisez.
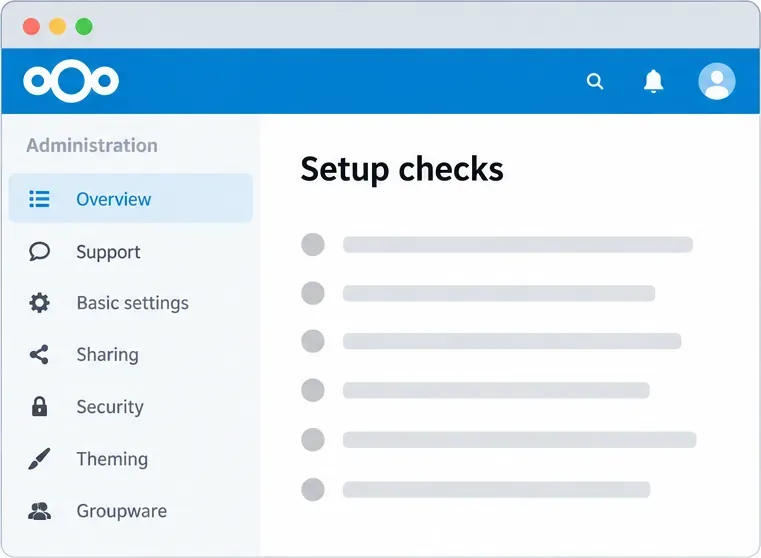
La page Vue d'ensemble est l'endroit où Nextcloud affiche les vérifications de configuration du serveur. Cette illustration d'interface montre l'emplacement, et non un avertissement ou un résultat de test réel.
1. Veuillez lire l'URL actuelle et les paramètres de proxy avant de les modifier.
Nextcloud stocke sa configuration principale dans `/etc/nextcloud.conf` config/config.php, mais le chemin et la commande utilisés pour l'exécuter occdépendent de la méthode d'installation de Nextcloud. Lors d'une installation à partir des sources, exécutez la commande suivante depuis le répertoire Nextcloud, en remplaçant le chemin et le compte du serveur web par les vôtres :
Une valeur non définie peut ne produire aucun résultat. Pour Snap, Docker ou une appliance, exécutez la occcommande prévue à cet effet dans l'environnement d'installation ; une commande PHP côté hôte risque de lire une configuration incorrecte, voire aucune configuration. Avant de modifier la configuration active, effectuez une copie et conservez-la en dehors du configrépertoire de production de Nextcloud afin qu'elle ne puisse pas être chargée comme fichier de configuration supplémentaire.
trusted_domainsIl s'agit de la liste des noms d'hôtes ou adresses IP que Nextcloud accepte dans les requêtes entrantes. overwrite.cli.urlest l'URL de base canonique utilisée lorsque Nextcloud génère des URL en dehors d'une requête web classique, par exemple à partir de tâches cron ou en ligne de commande. Elle doit inclure le schéma et, le cas échéant, le sous-répertoire d'installation. La documentation de référence de la configuration de Nextcloud décrit ces paramètres d'URL et de proxy.
2. Tester le DNS et le HTTPS depuis l'environnement Nextcloud
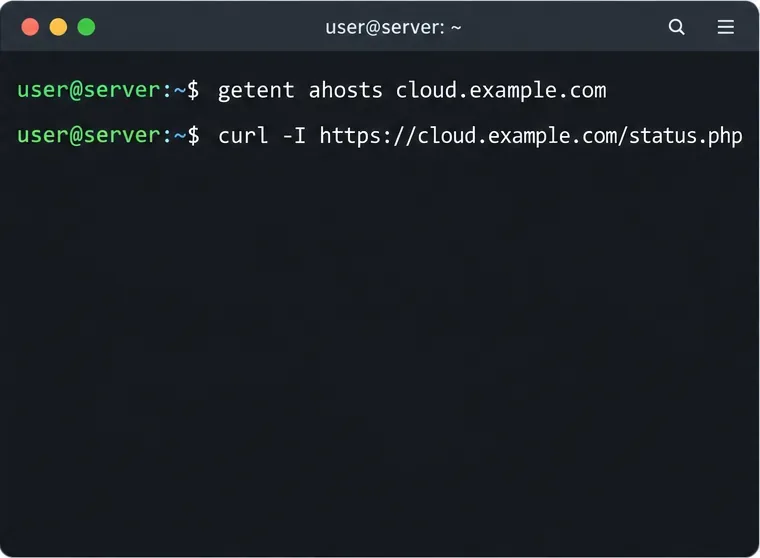
Utilisez le même nom d'hôte que celui indiqué dans overwrite.cli.url. Exécutez ces vérifications sur le serveur Nextcloud ; si Nextcloud est conteneurisé, exécutez-les à l'intérieur du conteneur de l'application ou d'un conteneur équivalent sur le même réseau :
Remplacez ` cloud.example.com<nom_hôte>` par votre nom d'hôte réel. Si Nextcloud est installé dans un sous-répertoire tel que `< chemin_vers_le_répertoire /nextcloud>`, ajoutez ce chemin avant `< nom_hôte> /status.php`. getentLa commande devrait renvoyer une adresse vers laquelle le serveur peut router. curlLa vérification TLS devrait se terminer et recevoir une réponse HTTP normale du point de terminaison d'état de Nextcloud. Une erreur DNS, un délai d'attente dépassé, un refus de connexion, une erreur de certificat ou une redirection inattendue indiquent que le problème provient de la résolution de noms, du routage/pare-feu, du proxy inverse ou du protocole TLS. N'ajoutez pas `<nom_hôte>` -kpour contourner les vérifications de certificat ; cela masque le problème au lieu de le résoudre.
Effectuez des vérifications DNS et HTTPS depuis le serveur ou le conteneur qui exécute Nextcloud ; un test effectué uniquement par un navigateur client ne permet pas de vérifier cet itinéraire.
Si le DNS renvoie à la fois une adresse IPv4 et une adresse IPv6, vérifiez que les deux sont intentionnelles et accessibles depuis l'environnement Nextcloud. Un enregistrement AAAA obsolète peut amener certains clients ou vérifications côté serveur à choisir une route IPv6 inutilisable. Ne supprimez ou ne corrigez un enregistrement DNS qu'après avoir confirmé que l'adresse n'est plus desservie. Si le domaine est résolu en votre adresse IP publique, mais que le serveur ne peut pas se connecter via le routeur, vérifiez la configuration NAT loopback (également appelée NAT en épingle à cheveux) ou configurez un DNS à horizon partagé afin que le nom d'hôte soit résolu en l'adresse interne de votre réseau.
3. Définissez l'URL canonique sur l'adresse réellement utilisée par les utilisateurs.
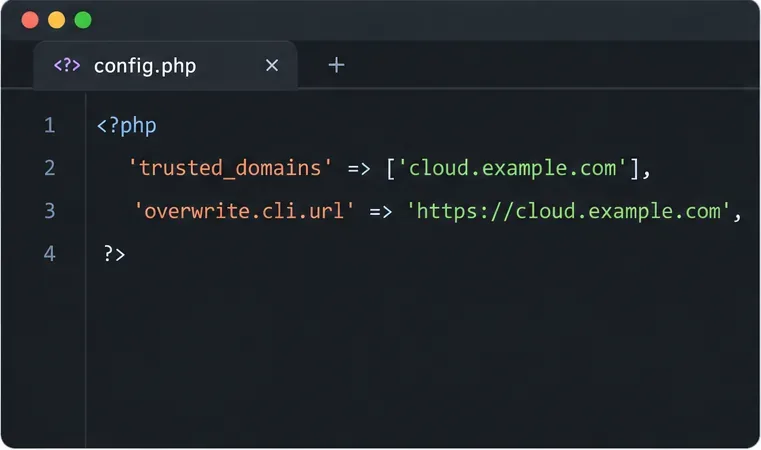
Pour une installation à partir d'une source, indiquez overwrite.cli.urll'URL de base utilisée en externe ou en interne, y compris le protocole HTTPS et un sous-répertoire le cas échéant. Par exemple :
Si les utilisateurs accèdent à Nextcloud à l'adresse `/etc/nextcloud.com` https://example.com/nextcloud, incluez /nextcloudcette valeur. N'indiquez pas de nom d'hôte SMTP ni de chemin de page tel que ` /settings/admin/etc/nextcloud.com`. Nextcloud décrit cette valeur comme une URL de base canonique pour la génération d'URL en ligne de commande et en arrière-plan. Le chemin et le compte d'exemple ci-dessus ne concernent que les installations à partir des sources ; les installations Snap et conteneurisées nécessitent leur propre commande documentée.
Si le nom d'hôte est absent trusted_domains, ajoutez-le en utilisant le prochain index numérique disponible. Vérifiez d'abord la liste existante afin de ne pas remplacer une entrée existante :
Utilisez 1un index inutilisé de votre installation. Ajoutez uniquement les noms d'hôtes ou les adresses IP autorisés par Nextcloud. Ce paramètre ne crée aucun enregistrement DNS et ne rend pas un serveur privé accessible publiquement.
Le nom d'hôte dans trusted_domains et l'URL canonique complète ont des fonctions différentes. Utilisez votre hôte réel et, pour overwrite.cli.url, indiquez le schéma et le répertoire racine web corrects.
4. N'appliquez les paramètres de proxy inverse que lorsque votre topologie l'exige.
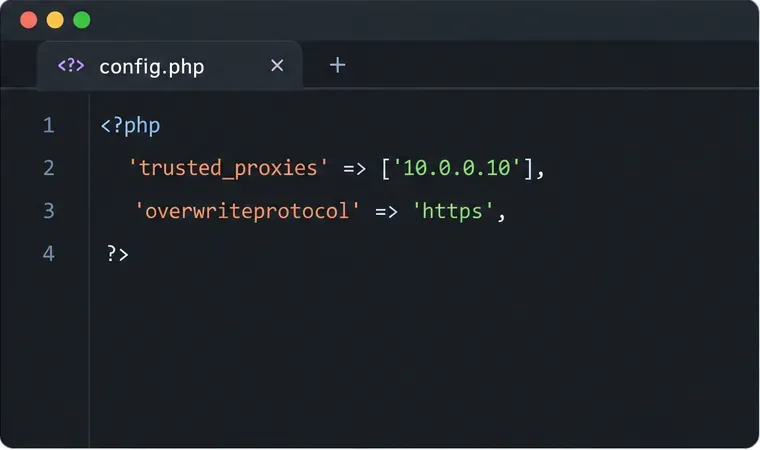
Lorsqu'un proxy inverse termine le trafic HTTPS et envoie du trafic HTTP à Nextcloud, l'application peut détecter le protocole interne au lieu du protocole HTTPS visible par l'utilisateur. Nextcloud exige que vous indiquiez les adresses réelles des proxys dans sa configuration trusted_proxies. Le proxy doit également envoyer les en-têtes de transfert appropriés. Faire confiance à tort à un proxy ou à un réseau étendu peut permettre aux clients d'usurper leur adresse IP apparente ; par conséquent, ne copiez pas littéralement une adresse IP de proxy de démonstration.
Si la détection automatique d'URL échoue toujours, définissez uniquement les valeurs de remplacement nécessaires. Pour un proxy qui termine la connexion TLS, overwriteprotocolil peut être nécessaire de définir `<username>` https. Définissez cette valeur overwritehostuniquement si Nextcloud ne parvient pas à utiliser l'hôte correct transmis par le proxy ; définissez-la overwritewebrootuniquement si le chemin public n'est pas détecté correctement. Le guide actuel du proxy inverse Nextcloud fournit des exemples et précise que les paramètres de proxy de confiance dépendent du logiciel proxy et du réseau utilisés.
Ne faites confiance qu'à l'adresse réelle du proxy inverse. Les valeurs d'exemple sont des espaces réservés ; utilisez les adresses et le schéma de votre propre configuration de proxy.
5. Si l'URL ne fonctionne toujours pas, vérifiez le pare-feu, le DNS et le routage du conteneur.
Si l'URL est correcte mais que le test côté serveur curléchoue, examinez le chemin entre Nextcloud et cette URL. Assurez-vous que le protocole HTTPS sortant est autorisé, que le conteneur peut interroger le DNS et que le proxy inverse peut acheminer la requête vers l'application. Un pare-feu hôte, un groupe de sécurité cloud, un routeur, une règle de proxy ou le réseau du conteneur peut bloquer ce chemin. La documentation de Nextcloud mentionne explicitement la configuration du pare-feu et du réseau du conteneur lorsque ses vérifications côté serveur ne permettent pas d'atteindre les URL configurées.
N'ouvrez pas les ports entrants vers l'ensemble d'Internet simplement pour réussir l'autotest. S'il s'agit d'un serveur Nextcloud volontairement privé, utilisez un nom d'hôte et une route valides au sein du réseau privé. Un DNS public, la redirection de routeur et une adresse accessible depuis l'extérieur ne sont nécessaires que pour les services qui doivent être accessibles depuis l'extérieur. Si vous êtes derrière un NAT de votre fournisseur d'accès qui bloque l'accès entrant, un VPN ou une architecture de proxy inverse/tunnel compatible peut s'avérer plus approprié que la modification de la liste des domaines de confiance de Nextcloud.
Si le message provient de la page des paramètres de messagerie
La messagerie électronique est une fonctionnalité distincte. Nextcloud n'intègre pas de serveur de messagerie complet ; il se connecte à un serveur SMTP existant, à qmail ou à Sendmail. Dans les paramètres d'administration → Paramètres de base, indiquez le nom d'hôte et le port du serveur de messagerie, le mode de chiffrement, l'adresse de l'expéditeur et les identifiants requis par votre fournisseur de messagerie. Testez la connexion avec le bouton « Envoyer un e-mail » de Nextcloud. Une URL Nextcloud fonctionnelle ne garantit pas l'accessibilité du serveur SMTP, et un nom d'hôte SMTP ne remplace pas un serveur de messagerie externe overwrite.cli.url. Le guide de configuration de la messagerie Nextcloud explique la configuration et les tests actuels.
Vérifiez le résultat et évitez les erreurs de diagnostic fréquentes.
Après les modifications, répétez les vérifications DNS et HTTPS depuis le même serveur ou conteneur, puis rechargez les paramètres d'administration (Vue d'ensemble). Assurez-vous que vos utilisateurs peuvent toujours se connecter via leur URL habituelle et que les liens générés en arrière-plan utilisent le bon schéma et le bon chemin. Si l'avertissement persiste, notez son texte exact, la version de Nextcloud, la méthode d'installation et la sortie de la commande côté serveur. Ces informations permettront de distinguer un problème de détection d'URL d'une erreur SMTP ou d'un problème de configuration réseau.
Vérifié : La documentation actuelle de Nextcloud indique que les vérifications de configuration côté serveur nécessitent des noms d’hôte et des URL canoniques configurés pour être résolus et accessibles depuis le serveur.
Cela dépend de votre configuration : que la route correcte utilise une adresse publique, une adresse privée, un DNS fractionné, un proxy inverse, un réseau de conteneurs ou une boucle NAT.
Le texte seul ne permet pas de déterminer si Nextcloud exige une adresse IP publique fixe pour l'envoi des messages, ni si l'avertissement concerne le protocole SMTP. Veuillez consulter la page et le message complet avant de modifier vos paramètres réseau ou de messagerie.
Dans la plupart des cas où la vérification de connectivité de l'aperçu de l'administration est concluante, corriger l'URL canonique et la rendre accessible depuis l'environnement d'exécution Nextcloud résout le problème sous-jacent. Limitez les modifications apportées au proxy et au pare-feu au chemin réellement utilisé par votre installation.