Accueil
» ADMINISTRATEUR RÉSEAU
»
Comment résoudre l'erreur « Connexion refusée » de l'application mobile ownCloud ?
Comment résoudre l'erreur « Connexion refusée » de l'application mobile ownCloud ?
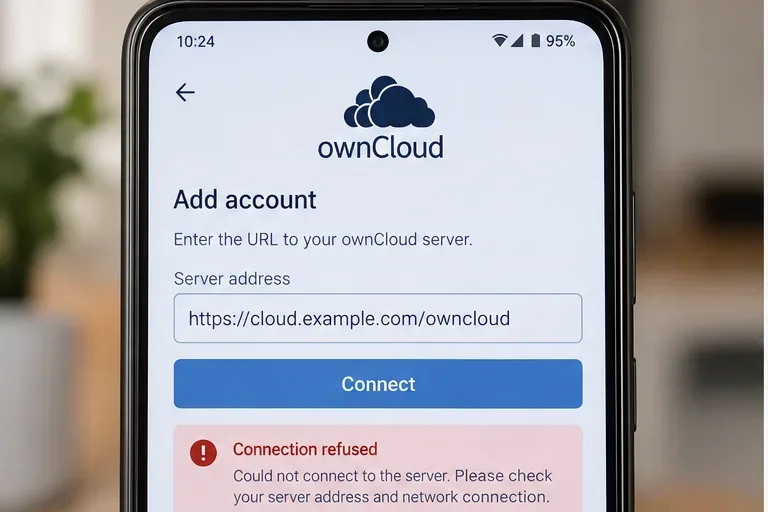
Un message « Connexion refusée » dans l’application mobile ownCloud indique généralement un problème de connectivité avant même le début de l’authentification : le téléphone a atteint une adresse, mais la connexion n’a pas été acceptée sur le point de terminaison réseau demandé. Le libellé exact peut varier selon la version d’Android ou d’iOS ; il convient donc de considérer ce message comme un symptôme plutôt que comme un diagnostic.
Scénario fictif uniquement : imaginez une petite agence de design appelée Northstar Studio. Ses employés se connectent habituellement https://cloud.example.com/owncloudvia l’application mobile ownCloud. Après une modification du proxy inverse, plusieurs téléphones affichent le message « Connexion refusée ». L’interface web d’ownCloud fonctionne toujours depuis l’ordinateur portable d’un administrateur au bureau, mais pas via les données mobiles. Ce scénario fictif sera utilisé tout au long de ce guide pour illustrer la progression des étapes de dépannage ; il ne s’agit pas d’un compte rendu de déploiement réel ni d’un résultat de test.
Commencez par indiquer l'adresse exacte du serveur que l'application mobile tente de joindre. Un refus se produit avant qu'une connexion réussie à ownCloud puisse avoir lieu.
Premièrement, il faut distinguer les erreurs de « connexion refusée » des erreurs de connexion.
Ne commencez pas par réinitialiser le mot de passe de l'utilisateur. Un mot de passe incorrect, un jeton expiré ou un problème d'authentification OAuth surviennent après que le client puisse communiquer avec le serveur. Un refus de connexion TCP est plus souvent lié à un hôte ou un port incorrect, à un serveur web ou un proxy arrêté, à une règle de pare-feu ou à un service n'écoutant que sur une interface interne.
La documentation mobile actuelle d'ownCloud confirme que les applications sont configurées avec l'URL du serveur ownCloud. La documentation WebDAV d'ownCloud précise également que les applications mobiles doivent utiliser l'URL et le dossier de base, par exemple `/ example.com/owncloudusercloud/`, plutôt que de saisir manuellement un point de terminaison WebDAV. Consultez la documentation d'accès WebDAV d'ownCloud .
1. Vérifiez l'URL dans l'application mobile
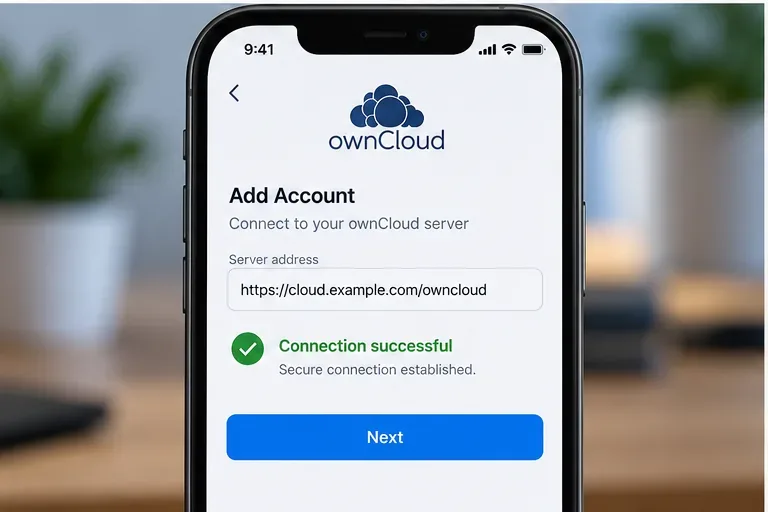
Dans l'exemple Northstar, l'URL attendue est `/usr/localhost/1234` https://cloud.example.com/owncloud. Vérifiez les quatre éléments : schéma, nom d'hôte, port (facultatif) et chemin. Les erreurs fréquentes incluent l'utilisation de `/usr/ http://localhost/1234` alors que le service public n'écoute que sur HTTPS, l'omission d'un port non standard, l'utilisation d'un nom d'hôte interne non résoluble depuis l'extérieur du bureau ou la saisie d'un point de terminaison DAV au lieu de l'URL de base d'ownCloud.
La documentation Android indique que l'application teste la connexion après la saisie de l'URL du serveur et des identifiants, et recommande un serveur compatible SSL pour que la connexion puisse utiliser HTTPS. La documentation iOS vérifie de la même manière l'URL du serveur, la méthode d'authentification et le certificat TLS lors de l'ajout d'un compte. Consultez le guide de connexion ownCloud pour Android et le guide de création de compte ownCloud pour iOS .
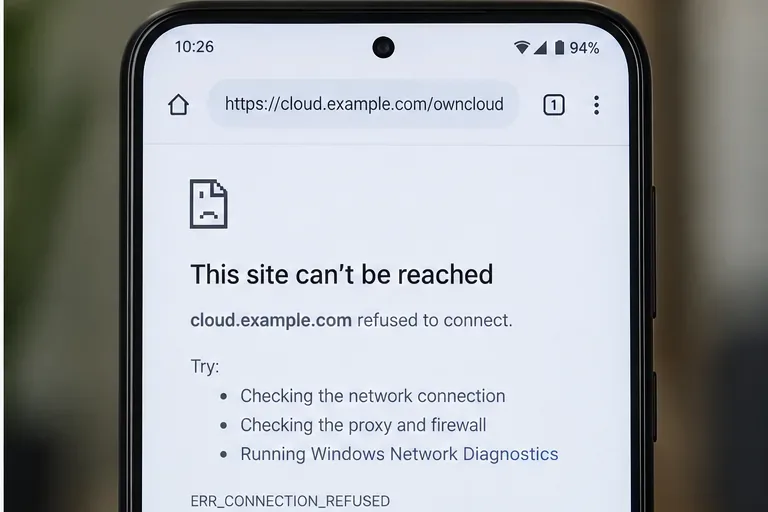
Ouvrez la même URL dans le navigateur du téléphone. Si le navigateur est également refusé, vérifiez la connectivité réseau et le point de terminaison du service web plutôt que les identifiants de l'application.
2. Testez la même URL en dehors de l'application.
Sur le téléphone concerné, ouvrez l'URL exacte d'ownCloud dans un navigateur. Cela permet de déterminer rapidement la cause du problème. Si le navigateur parvient à charger la page ownCloud mais pas l'application, vérifiez le certificat, la redirection, OAuth ou la configuration du compte propres à l'application. Si le navigateur et l'application échouent tous deux sur le même réseau, poursuivez les vérifications du serveur et du réseau.
Effectuez également des tests depuis plusieurs réseaux. Dans notre exemple avec Northstar, le Wi-Fi du bureau fonctionne, mais pas les données cellulaires. Cela indique un problème d'exposition du DNS public, du pare-feu, du NAT ou du proxy inverse plutôt qu'un problème de nom d'utilisateur ownCloud.
3. Vérifiez que le point de terminaison public est bien à l'écoute.
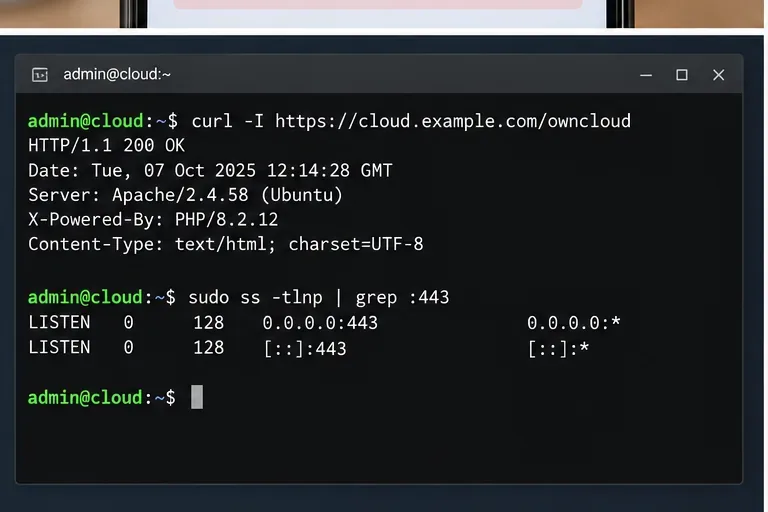
Depuis une machine pouvant accéder au serveur, testez l'URL et le socket d'écoute. Les commandes suivantes constituent un bon point de départ :
curl -I https://cloud.example.com/owncloud
sudo ss -tlnp | grep -E ':80|:443'
Une réponse HTTP réussie n'implique pas nécessairement 200une redirection ; celle-ci peut également indiquer qu'un service web répond. L'important est de savoir si une connexion TCP est acceptée. Si aucun service n'écoute sur le port public attendu, corrigez ce problème avant de modifier les paramètres de l'application ownCloud.
Les vérifications côté serveur peuvent confirmer si HTTPS répond et si un processus écoute sur le port 443.
4. Vérifiez le serveur web ou le proxy inverse.
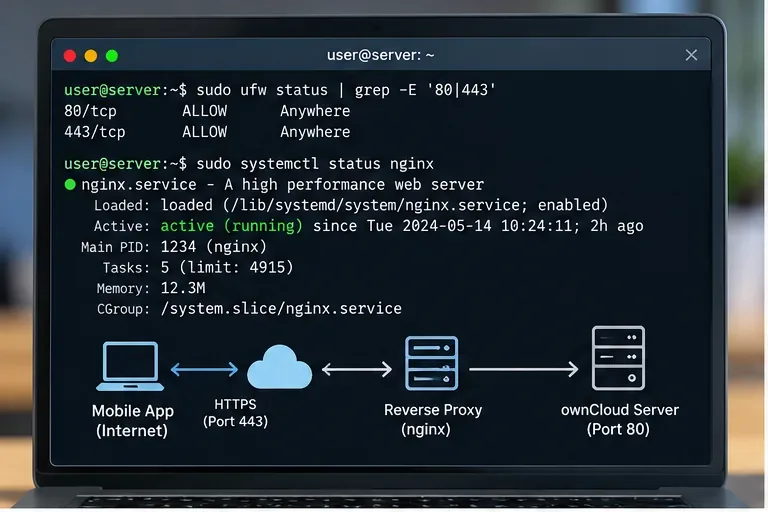
De nombreux déploiements ownCloud utilisent Apache, NGINX, HAProxy, Traefik ou un autre proxy devant l'application. Assurez-vous que le service exposé publiquement est en cours d'exécution, lié à l'interface prévue et qu'il redirige le trafic vers le serveur ownCloud. Un proxy arrêté, lié uniquement à 127.0.0.1une adresse IP publique ou configuré pour un port amont incorrect peut entraîner un refus immédiat.
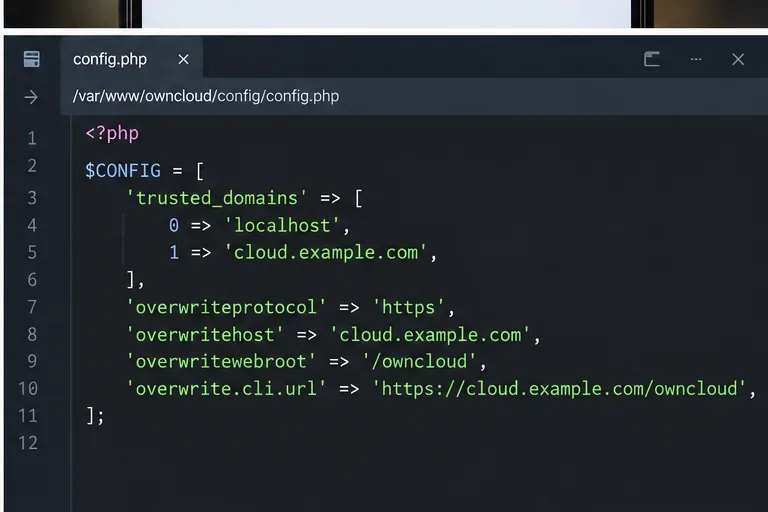
ownCloud documente explicitement la configuration des proxys inverses et exige que les adresses des proxys de confiance soient configurées trusted_proxies. La documentation décrit également les paramètres de remplacement pour les cas où la détection automatique du nom d'hôte, du protocole ou du répertoire racine web échoue derrière un proxy. Consultez le guide de configuration des proxys inverses d'ownCloud .
Lorsqu'un proxy est placé devant ownCloud, vérifiez à la fois l'écouteur exposé à Internet et le chemin d'accès au serveur backend d'ownCloud via le proxy.
5. Vérifiez le pare-feu, le NAT et le chemin réseau.
Si le protocole HTTPS fonctionne sur le serveur mais pas depuis un téléphone hors du réseau local, vérifiez le pare-feu de l'hôte, le groupe de sécurité du cloud, le routeur ou la règle NAT, ainsi que tout pare-feu d'entreprise en amont. Pour un déploiement HTTPS standard, le port TCP 443 doit être accessible à l'adresse publique. Si vous utilisez un port personnalisé, ce port doit être exposé et inclus dans l'URL.
Ne désactivez pas le pare-feu de manière permanente. Identifiez plutôt le serveur requis et autorisez uniquement le trafic nécessaire à votre architecture. Dans le cas de Northstar, la question pertinente n'est pas « Le pare-feu est-il activé ? » mais « Un client externe peut-il accéder à l'adresse et au port publiés pour ownCloud ? »
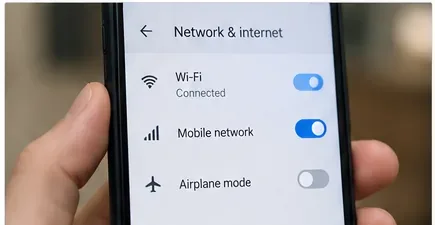
Alterner entre le Wi-Fi et les données mobiles est un moyen pratique de déterminer si le refus suit un seul chemin réseau.
6. Vérifiez les certificats TLS et les redirections une fois le port accessible.
Un problème de certificat est différent d'un refus TCP formel, mais il apparaît souvent immédiatement après la résolution du problème d'accessibilité. La documentation iOS actuelle indique que l'application vérifie les certificats TLS lors de l'ajout d'un serveur et permet à l'utilisateur d'en consulter les détails. La documentation Android décrit également les avertissements concernant les certificats non vérifiables.
Utilisez, dans la mesure du possible, un certificat dont le nom d'hôte correspond au nom d'hôte public d'ownCloud et dont la chaîne de certificats est approuvée par l'appareil. Vérifiez également les redirections HTTP vers HTTPS. La documentation de sécurité iOS indique que les redirections lors de la connexion ne sont pas suivies automatiquement ; l'utilisateur doit les approuver. Consultez la documentation de sécurité d'ownCloud pour iOS .
Une fois la connectivité et le protocole TLS correctement établis, le client mobile devrait pouvoir aller au-delà de la vérification initiale de la connexion au serveur.
7. Confirmer la gestion des domaines de confiance ownCloud et des URL proxy
Une fois que le serveur web accepte les connexions, vérifiez qu'ownCloud reconnaît le nom d'hôte utilisé par le téléphone. ownCloud exige que les URL utilisées pour accéder au serveur soient autorisées trusted_domains. Ceci est important lorsque vous ajoutez un nouveau nom d'hôte public, migrez le service ou exposez une installation auparavant interne.
Pour une installation classique, examinez la configuration plutôt que de la modifier à l'aveuglette. Vous pouvez utiliser l'outil suivant occpour lire les domaines configurés :
Si le nom d'hôte public est manquant, ajoutez-le en utilisant la occ config:system:setsyntaxe documentée pour un index de tableau inutilisé. La documentation officielle de la commande `occ` d'ownCloud est disponible . Pour les déploiements de conteneurs, la documentation actuelle d'ownCloud expose les paramètres équivalents liés au domaine et au proxy via des variables d'environnement telles que `domain` et ` OWNCLOUD_TRUSTED_DOMAINSproxy` OWNCLOUD_TRUSTED_PROXIES.
Les domaines de confiance et les paramètres de remplacement deviennent pertinents une fois que le point de terminaison réseau est accessible, notamment derrière un proxy inverse.
8. Refaire le test avec le téléphone d'origine et comparer les résultats
Retournez sur l'appareil concerné et effectuez les tests suivants : chargez d'abord l'URL dans le navigateur, puis ajoutez ou reconnectez le compte ownCloud, puis ouvrez la vue Fichiers et vérifiez qu'une liste de fichiers s'affiche. Répétez l'opération une fois en Wi-Fi et une fois en données mobiles si le service est censé fonctionner sur les deux modes.
Dans l'exemple de Northstar, supposons que l'administrateur découvre que le proxy inverse de remplacement n'écoutait sur le port 443 que sur l'interface privée. La configuration correcte de l'écouteur public expliquerait pourquoi l'accès au réseau de bureau fonctionnait alors que l'accès cellulaire était refusé. Il s'agit uniquement d'une illustration du raisonnement, et non d'une description d'un incident réel sur ownCloud.
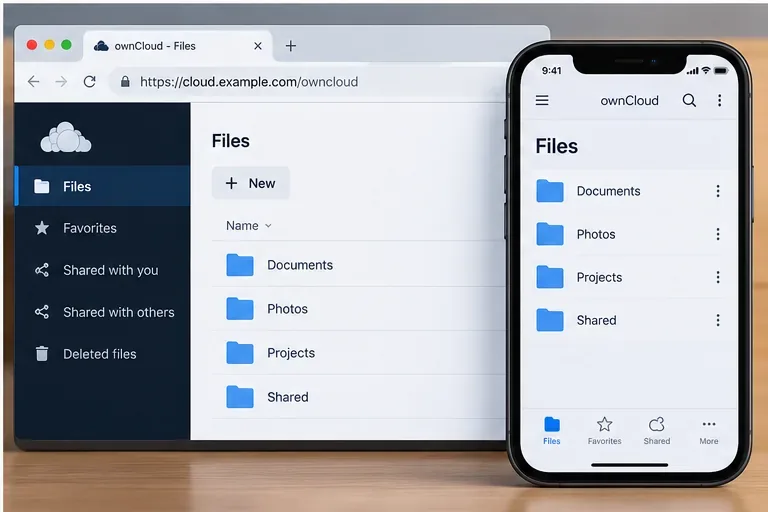
Une dernière vérification utile consiste à s'assurer que l'interface web et l'application mobile peuvent accéder au même serveur et afficher l'arborescence de fichiers attendue.
Tableau de diagnostic rapide
Ce que vous observez
Vérification suivante la plus utile
L'application et le navigateur mobile sont tous deux refusés.
Nom d'hôte public, port, écouteur, pare-feu, NAT, service proxy
Fonctionne en Wi-Fi mais pas avec les données mobiles
DNS public et chemin pare-feu/NAT/proxy exposé à Internet
Le navigateur fonctionne, l'application se bloque lors de la vérification du certificat.
Nom d'hôte TLS, chaîne de certificats, redirections
Le serveur répond, mais ownCloud rejette l'hôte.
trusted_domainset les paramètres de remplacement du proxy inverse
La connexion réussit, mais l'authentification échoue.
Identifiants, OAuth2, authentification à deux facteurs ou politique de jetons
Ce qu'il ne faut pas changer en premier
Évitez de modifier les mots de passe, les paramètres de la base de données, les permissions des fichiers ou les limites de mémoire PHP simplement parce que l'application mobile affiche « Connexion refusée ». Ces paramètres peuvent être importants pour d'autres problèmes liés à ownCloud, mais ils ne constituent pas la première piste à explorer lorsque le client ne parvient pas du tout à établir de connexion réseau. De même, ne négligez pas les avertissements de certificat au lieu de corriger une configuration TLS publique.
Liste de vérification finale
Le téléphone utilise l'URL de base ownCloud prévue, y compris le schéma correct, le nom d'hôte, le chemin d'accès et le port non standard le cas échéant.
Le nom d'hôte est correctement résolu à partir du réseau auquel le téléphone est connecté.
Un serveur web public ou un proxy inverse écoute sur le port TCP attendu.
Les pare-feu de l'hôte, du cloud, du routeur et en amont autorisent le trafic prévu.
Le proxy inverse peut accéder au backend d'ownCloud.
Le certificat TLS est approprié pour le nom d'hôte public et accepté par l'appareil.
Le nom d'hôte est présent dans la configuration des domaines de confiance d'ownCloud.
L'interface web et l'application mobile fonctionnent toutes deux depuis n'importe quel réseau que le déploiement est censé prendre en charge.
À compter d'octobre 2026, ownCloud publiera la documentation mise à jour pour son serveur Classic et ses applications mobiles Android et iOS distinctes. Les intitulés et les écrans exacts pouvant varier d'une version à l'autre, il est recommandé de suivre la procédure de dépannage décrite ci-dessus : commencez par vérifier l'accessibilité du réseau, puis validez le comportement du proxy et du protocole TLS, et enfin accédez aux paramètres d'authentification et de l'application ownCloud.