Fix Zimbra Admin Console 404 Not Found After SSL Renewal
Illustrative example, not a real incident: Jordan administers a fictional Zimbra server at mail.example.com. After renewing its SSL/TLS certificate, Jordan opens a saved Admin Console bookmark and gets a “404 Not Found” page. The renewal may be related, but a 404 does not by itself prove the certificate is invalid. The address may be reaching the wrong port, proxy, hostname, or URL route.
For this example, Jordan’s safest order is to confirm the intended Admin Console URL, test the direct and proxied endpoints separately, check Zimbra service status and deployed certificates, and only then redeploy or restart a component if the evidence points there. Use your installation’s version-specific instructions: Zimbra ports and certificate procedures can vary by release and by whether the server uses Zimbra Proxy, a separate load balancer, or an external reverse proxy.
What does a 404 after SSL renewal tell you?
A browser’s explicit HTTP 404 response usually means that an HTTP server answered the request but did not find a matching resource or route. That makes the hostname, port, URL path, virtual host, and proxy route important checks. It is different from a browser certificate warning or a TLS handshake failure. However, a reverse proxy or web application firewall can itself return a 404 when a host or route does not match, so the status alone does not identify which layer is responsible.
Zimbra documents the direct Admin Console on TCP port 7071 by default. If Zimbra Proxy is configured to proxy the Admin Console, its documented default proxy port is 9071; it is optional and may be customized. The standard webmail address on port 443 is not automatically the same endpoint as the direct Admin Console. Check the Zimbra Administration Console URL guidance and Zimbra’s port reference against your own configuration.
How should you troubleshoot the error?
1. Confirm the exact Admin Console address
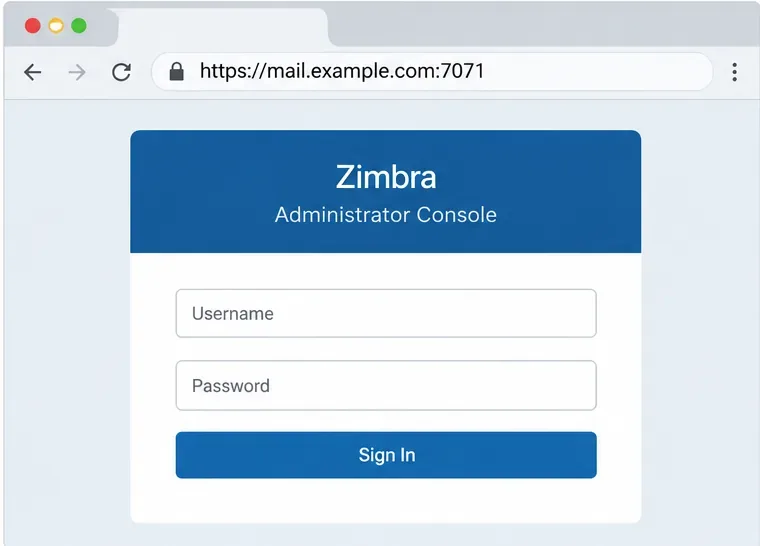
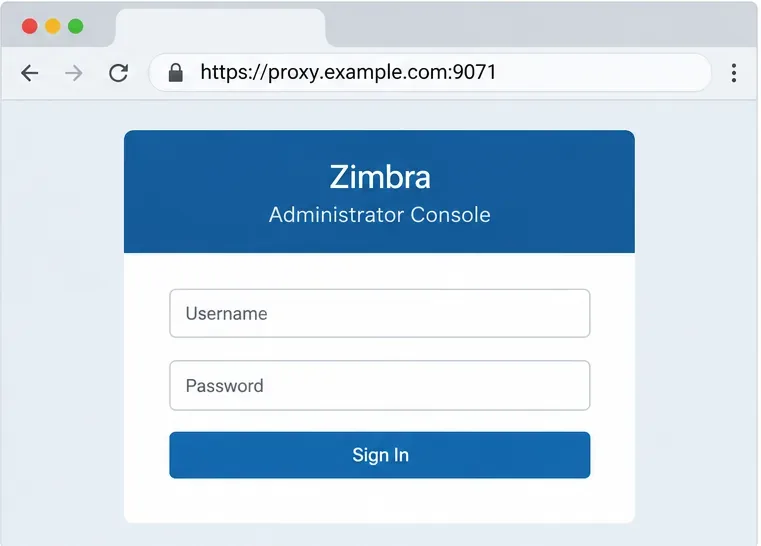
Use the hostname and port configured for your deployment rather than assuming that your webmail URL is also the Admin Console URL. For a typical direct connection, Zimbra documents a URL in the form https://server.example.com:7071. An administrator who has enabled Zimbra Proxy for the console may instead use the proxy hostname and port, typically https://proxy.example.com:9071. Do not add an assumed /admin path: use the address specified by your installation or administrator documentation.
Illustrative example: the browser is pointed to the fictional server’s direct Admin Console port, 7071.Illustrative example: port 9071 is shown as a separate proxy route, used only when Admin Console proxying is configured.
In Jordan’s hypothetical case, the old bookmark points to the public webmail hostname on port 443. Jordan would compare it with the documented or configured admin endpoint. A 404 on the webmail host does not establish that Zimbra’s Admin Console itself is down. If port 7071 is intentionally blocked from the public Internet, test it only from an authorized network or locally; do not open it publicly just to test. Zimbra’s proxy guidance recommends restricting direct access to 7071 when administrators use the proxy endpoint.
2. Compare the direct and proxy routes
Test one route at a time, using the correct hostname, scheme, and port. If direct access on 7071 works from a permitted network but the proxy route on 9071 returns 404, focus on the proxy’s Admin Console configuration and hostname routing. If the direct route also fails, check the mailbox server and the certificate deployed to its Admin Console service. If both Zimbra routes work but the public URL still returns 404, investigate the external load balancer, reverse proxy, CDN, or web application firewall in front of Zimbra.
Use this comparison as a diagnostic, not as a command to enable new network access. A blocked direct port may be an intentional security control. Zimbra’s Admin Console Proxy setup guide describes the optional 9071 listener and notes that the mailbox server’s Admin Console normally remains on 7071.
3. Check Zimbra services and proxy logs
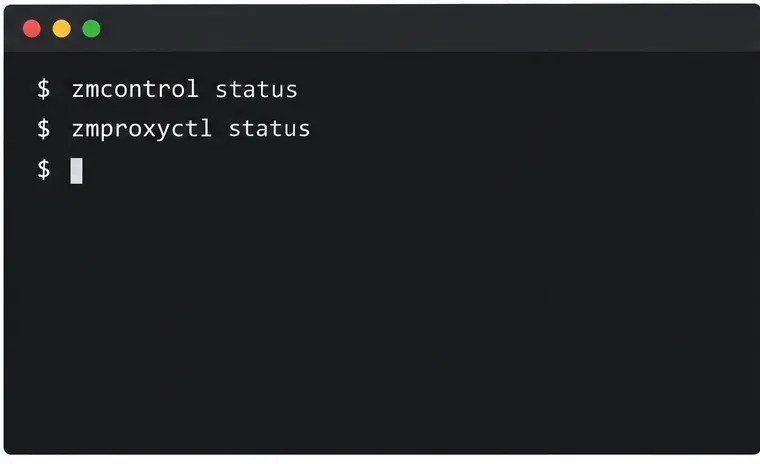
Log in to the Zimbra host using the administrative account appropriate for your installation, then check service status. The following status commands are read-only:
su - zimbra
zmcontrol status
zmproxyctl status
zmcontrol status reports Zimbra component status. zmproxyctl status is useful when Zimbra Proxy is installed; if the command is unavailable or your topology has no Zimbra Proxy, skip it and check the actual component serving the URL. A stopped mailbox or proxy component can explain a failed route, but do not restart the entire server simply because one URL returns 404.
Check service status first; the commands shown are diagnostic and do not modify the server.
For a proxied request, Zimbra identifies /opt/zimbra/log/nginx.access.log and /opt/zimbra/log/nginx.log as useful proxy logs. Compare the request time and requested host/path with the response recorded there. If the request never appears in Zimbra’s proxy logs, the 404 may be coming from an upstream load balancer or another front-end service. See the Zimbra Proxy Guide and its troubleshooting section.
4. Verify which certificate each endpoint presents
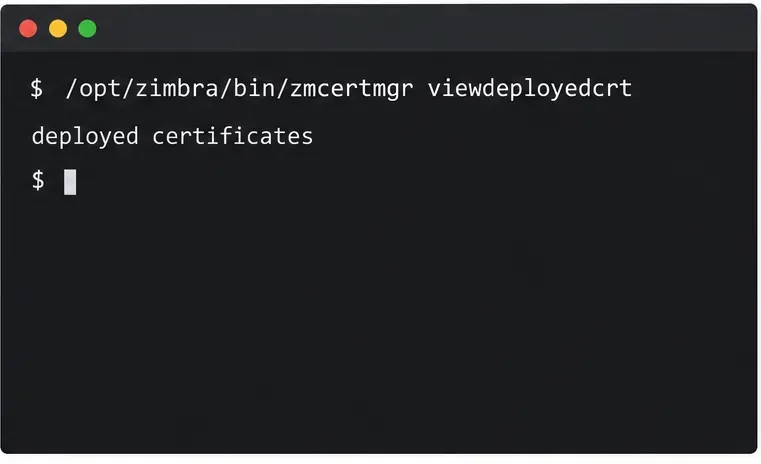
A certificate renewed on disk is not necessarily the same certificate currently loaded by every Zimbra service. From the Zimbra host, run the certificate manager’s deployed-certificate check using the syntax supported by your installed release:
/opt/zimbra/bin/zmcertmgr viewdeployedcrt
Use Zimbra’s certificate manager to inspect certificates installed for local services, including proxy and mailbox services where available.
Vérifiez les détails du certificat du service gérant la route défaillante, notamment les dates de validité et le nom d'hôte ou les noms alternatifs du sujet. Si le navigateur accède au port 443 via un terminateur TLS externe, examinez également le certificat et la configuration de routage à cet endroit ; il est possible que Zimbra ne soit pas le composant présentant ce certificat public. Dans un déploiement multi-serveurs, vérifiez les nœuds proxy et de messagerie concernés. Zimbra indique qu'il viewdeployedcrtsignale le serveur local ; par conséquent, une vérification sur un seul nœud ne garantit pas que chaque nœud dispose du certificat renouvelé.
Si le certificat déployé est correct et que le seul symptôme est une erreur HTTP 404, poursuivez l'investigation du chemin d'accès et du routage proxy au lieu de renouveler le certificat à répétition. Si le certificat déployé est obsolète, invalide ou ne correspond pas à la clé privée ou à la chaîne de certificats, suivez la procédure de déploiement de certificats correspondant à votre version exacte de Zimbra.
5. Ne redéployez un certificat que lorsque la vérification indique qu'il est nécessaire.
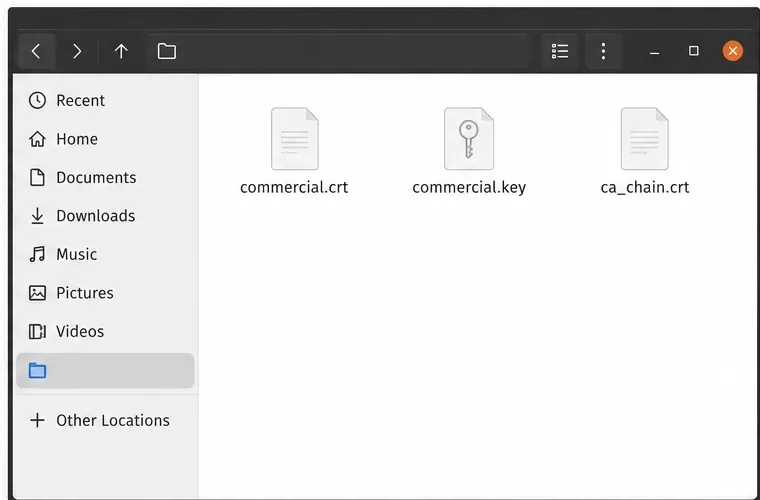
Avant de modifier les certificats, assurez-vous de disposer de la clé privée correspondante, du certificat serveur renouvelé et de la chaîne d'autorité de certification complète fournie par votre autorité de certification. Protégez votre clé privée. Dans l'exemple fictif de Jordan, les fichiers sont nommés `<nom_fichier>` commercial.key, commercial.crt`<nom_fichier>` et ca_chain.crt`<nom_fichier>` ; remplacez ces noms par les chemins d'accès réels sur votre serveur. Les noms de fichiers ci-dessous sont des exemples et ne correspondent pas aux fichiers créés automatiquement par Zimbra.
Exemple de composants d'un ensemble de certificats : certificat serveur, clé privée correspondante et chaîne d'autorité de certification.
Pour un certificat commercial, la documentation Zimbra indique comment vérifier que le certificat correspond à la clé et à la chaîne avant le déploiement. Adaptez la commande à vos chemins d'accès et aux privilèges utilisateur requis par votre version :
/opt/zimbra/bin/zmcertmgr verifycrt comm \
  /opt/zimbra/ssl/zimbra/commercial/commercial.key \
  /tmp/commercial.crt \
  /tmp/ca_chain.crt
Validez le certificat, la clé et la chaîne avant le déploiement ; cette image ne montre que le préfixe de la commande, et non une vérification complète.
Poursuivez uniquement si la vérification confirme que la clé correspond et que la chaîne de certificats est valide. En cas d'échec, arrêtez-vous et corrigez la clé, le certificat ou la chaîne intermédiaire. Ne déployez pas un certificat non conforme pour tenter de résoudre une erreur 404.
Lorsque la vérification réussit, le modèle de déploiement documenté des certificats commerciaux est le suivant :
/opt/zimbra/bin/zmcertmgr deploycrt comm \
  /tmp/commercial.crt \
  /tmp/ca_chain.crt
Déployez uniquement après la réussite de la vérification ; le préfixe de commande affiché est à titre indicatif et ne correspond pas à un déploiement finalisé.
Ces commandes ne constituent pas des instructions de renouvellement universelles. La documentation relative aux certificats Zimbra contient des notes de privilèges spécifiques à chaque version. Un déploiement multi-nœuds exige que le certificat soit installé et vérifié sur les nœuds qui acheminent le trafic concerné. Consultez la console d'administration et les outils de certificat en ligne de commande, ainsi que, pour une configuration basée sur Let's Encrypt, les instructions actuelles concernant les certificats Let's Encrypt de Zimbra . Ne copiez pas les commandes d'une version antérieure sans les avoir préalablement testées avec votre version installée.
6. Redémarrez le service concerné, puis testez les deux points de terminaison.
Les notes de déploiement du certificat de Zimbra indiquent qu'il est nécessaire de redémarrer les services pour qu'ils chargent le nouveau certificat. Choisissez le redémarrage le plus court pris en charge par votre topologie et votre version. Si seul le certificat du proxy Zimbra ou la configuration du proxy générée doit être rechargé, la commande du service proxy est :
zmproxyctl restart
Redémarrez le proxy uniquement s'il s'agit du composant concerné et si un redémarrage du proxy est approprié pour votre déploiement.
Un redémarrage complet zmcontrol restartaffecte les services Zimbra sur l'hôte concerné et peut interrompre l'accès à la messagerie. Utilisez-le lors d'une fenêtre de maintenance lorsque la procédure de déploiement du certificat pour votre version l'exige, et prévoyez-le pour chaque nœud affecté. Le guide des certificats de Zimbra décrit un redémarrage complet du service dans son flux de certificats commerciaux pour serveur unique ; son guide du proxy explique qu'un redémarrage du proxy régénère sa configuration avant de le relancer. N'exécutez pas les deux procédures de redémarrage simultanément.
Une fois le service sélectionné rétabli, testez à nouveau les mêmes URL : d’abord l’adresse de la console d’administration (directe ou via proxy) depuis un réseau autorisé, puis l’URL publique ou à charge équilibrée. Vérifiez que la page de connexion attendue se charge, que le navigateur affiche le certificat renouvelé pour le nom d’hôte et que les journaux pertinents ne signalent plus d’erreur de routage ou d’erreur en amont pour cette requête. Dans l’exemple fictif de Jordan, il s’agit de vérifier que le signet enregistré pointe bien vers le point de terminaison configuré, et non de s’assurer qu’un résultat de test fictif a été obtenu.
Quand faut-il mener des investigations en dehors de Zimbra ?
Si les points de terminaison directs et proxy configurés de Zimbra répondent correctement, mais que l'URL publique renvoie toujours une erreur 404, le problème provient probablement d'un serveur frontal externe ou de sa règle d'hôte virtuel. Vérifiez le nom d'hôte et le port du serveur en amont du proxy inverse, les paramètres de terminaison TLS, l'en-tête d'hôte transféré et les règles de réécriture d'URL. Si le certificat public est exécuté en dehors de Zimbra, le simple renouvellement du certificat interne de Zimbra ne mettra pas à jour ce serveur externe.
Pour une réponse fournie par le proxy Zimbra, comparez l'horodatage et le statut nginx.access.logavec les détails dans les nginx.logjournaux. Si la réponse est absente de ces journaux, examinez le proxy externe ou l'équilibreur de charge. Évitez de modifier directement les fichiers NGINX générés par Zimbra ; le service proxy de Zimbra régénère sa configuration à chaque redémarrage, par conséquent, les modifications permanentes doivent respecter les méthodes de configuration de proxy prises en charge pour la version installée.
Comment savoir si la réparation est terminée ?
Le signet utilise le nom d'hôte, le schéma, le port et la route configurés.
Le point de terminaison de la console d'administration prévu répond depuis un réseau autorisé ; un port direct intentionnellement bloqué reste bloqué.
Les services concernés de Zimbra indiquent être en cours d'exécution, et le certificat déployé correspond au nom d'hôte et à la période de validité actuelle.
Le proxy ou l'interface externe renvoie la page attendue de la console d'administration au lieu d'une erreur 404.
Les journaux montrent que la requête a atteint le composant attendu, et aucun autre nœud ne présente encore l'ancien certificat.
La documentation officielle de Zimbra consultée pour ce guide indique que le port 7071 est le port par défaut de la console d'administration directe et le port 9071 un port proxy optionnel. Une erreur 404 pouvant survenir à différents niveaux, utilisez ces valeurs par défaut comme indices de diagnostic et vérifiez les valeurs réelles dans votre version et topologie Zimbra.