How to Set Up Two-Factor Authentication (2FA) in the Zimbra Admin Console
The most important point: in current Zimbra Daffodil documentation, the Admin Console is where you enable or require two-factor authentication for an account or Class of Service (COS), but an administrator enrolls their own second factor in the Zimbra Web Client. After enrollment, the same administrator is prompted for the second factor when signing in to the Administration Console. Treating those as two separate stages prevents the most common setup mistake.
This guide follows the current Zimbra Daffodil (v10) administrator documentation available in October 2026. Menu labels can differ slightly between Classic and Modern Web App releases, so Zimbra explicitly notes that the enrollment page may appear under Preferences > Accounts or Security. See the Zimbra Daffodil Administrator Guide for the authoritative workflow.
What you are actually configuring
Zimbra separates policy from enrollment. The policy says whether 2FA is available or mandatory and which methods users may use. Enrollment binds a particular administrator account to an authenticator app or, when your deployment allows it, a recovery-email verification method. Zimbra documents 2FA policy at both the individual account level and the COS level.
For a broad rollout, COS is usually the cleaner starting point because it applies consistent settings to every account assigned to that class. For a pilot, a single administrator account can be safer because you can validate login behavior before expanding the policy. If you manage delegated administrators, Zimbra also supports 2FA for those accounts, subject to the appropriate rights.
Before you begin
Use an administrator account that can reach the Admin Console. In a typical installation, Zimbra documents the console at https://server.domain.com:7071/.
Make sure the administrator can also sign in to the Zimbra Web Client, because enrollment is completed there.
If you plan to use TOTP, have a compatible authenticator app available. TOTP means time-based one-time password: the app generates short-lived verification codes from a shared secret.
If you plan to allow email verification, confirm that recovery-email configuration is appropriate for your deployment. Zimbra Daffodil documents email as an additional 2FA factor.
Before forcing 2FA for a large COS, test with at least one administrator and document a recovery path. A bad rollout can lock people out of the console even when the server itself is healthy.
Step 1: Sign in to the Zimbra Administration Console
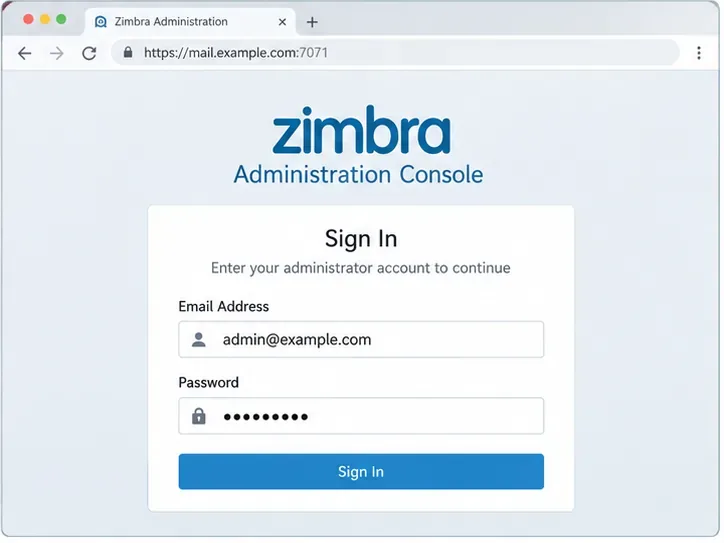
Open the Administration Console over HTTPS and sign in with the full administrator address and password. Zimbra lists port 7071 as the default Admin Console port in a typical installation. Your deployment may be behind a reverse proxy or use another access pattern, so use your organization’s normal administrative URL if it differs.
Administrator sign-in is the starting point for changing the 2FA policy. The exact hostname can differ from this example.
Step 2: Open the Class of Service you want to protect
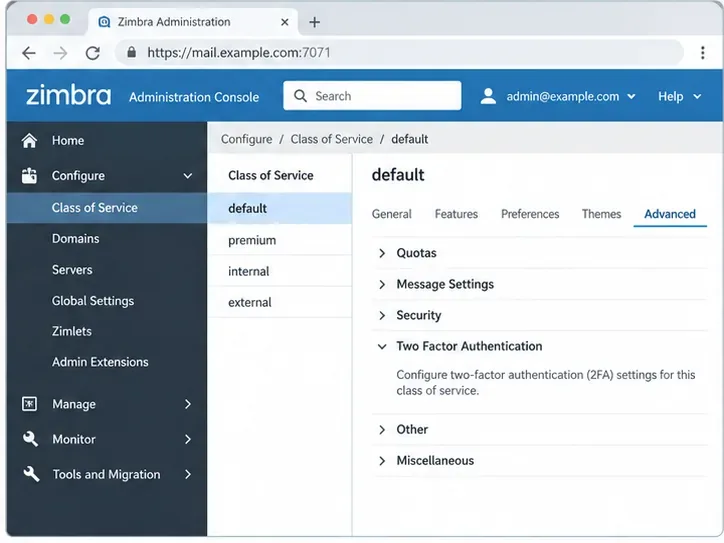
For a COS-wide policy, go to Configure > Class of Service, select the relevant COS, open Advanced, and find Two Factor Authentication. The official guide gives this path as Home > Configure > Class of Service > COS > Advanced > Two Factor Authentication.
If you only want to protect one existing account, use Manage > Accounts, edit the account, open Advanced, and scroll to the Two Factor Authentication section instead. Starting with one account is a sensible way to validate the behavior before enforcing it for an entire class.
The COS Advanced page is where Zimbra exposes policy settings for two-factor authentication.
Step 3: Enable 2FA availability before you require it
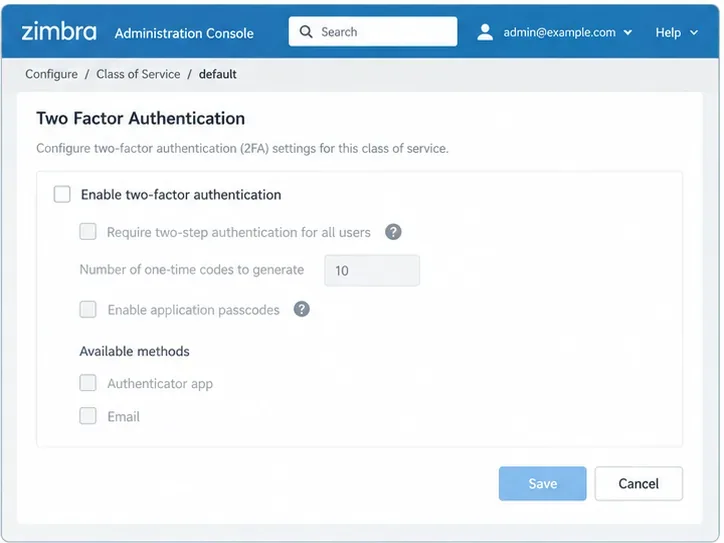
Check Enable two-factor authentication. This makes the feature available for the selected account or COS. Do not confuse that setting with Require two-step authentication: enabling makes enrollment possible; requiring makes it mandatory.
That distinction matters during a staged deployment. For example, you can first enable 2FA for an administrator COS, enroll and test two or three administrator accounts, and only then turn on the requirement. Zimbra’s official 2FA documentation describes both controls separately.
Before activation, the dependent 2FA options are unavailable. Enable the feature first, then choose the policy you actually need.
Step 4: Choose methods and related policy settings
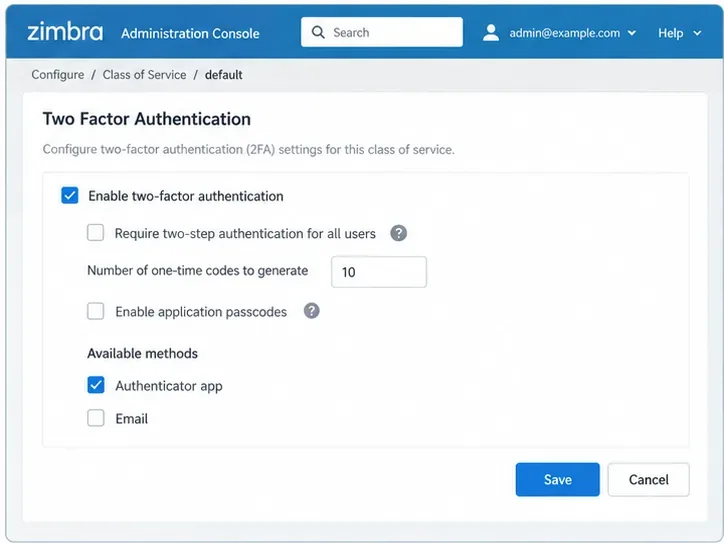
After enabling the feature, choose the 2FA methods allowed by your version and deployment. Current Zimbra Daffodil documentation lists an Authenticator app and Email as supported methods when enabled. The official 2024 Zimbra guidance also shows that administrators can allow the authenticator app, email, or both.
The same policy area can include Require two-step authentication, the number of one-time recovery codes to generate, and Enable application passcodes. Application passcodes are intended for legacy clients that cannot complete an interactive 2FA flow. Do not enable them automatically just because they exist; use them only when you have a client requirement and an operational process for revoking them.
Une politique d'exemple active l'authentification à deux facteurs et autorise une application d'authentification. Rendre l'authentification à deux facteurs obligatoire est une décision distincte et peut être mise en place progressivement.
Étape 5 : Inscrivez l’administrateur au client Web Zimbra
Quittez maintenant la console d'administration et connectez-vous au client web Zimbra avec le même compte administrateur. Attention : le guide Daffodil de Zimbra précise que les comptes administrateur doivent configurer leur propre authentification à deux facteurs (2FA) depuis l'interface du client web.
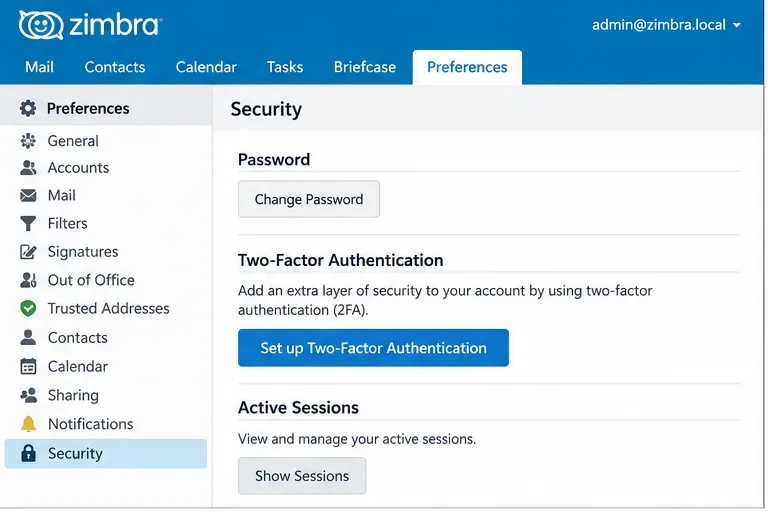
Ouvrez les Préférences , puis Comptes ou Sécurité selon votre version d'interface, recherchez Authentification à deux facteurs et lancez la configuration. Si aucune option de configuration n'apparaît, vérifiez d'abord que l'authentification à deux facteurs est bien activée pour ce compte via ses paramètres ou la stratégie COS héritée.
L'inscription des administrateurs se fait dans le client Web, et non entièrement dans la console d'administration.
Étape 6 : Sélectionner une méthode de vérification
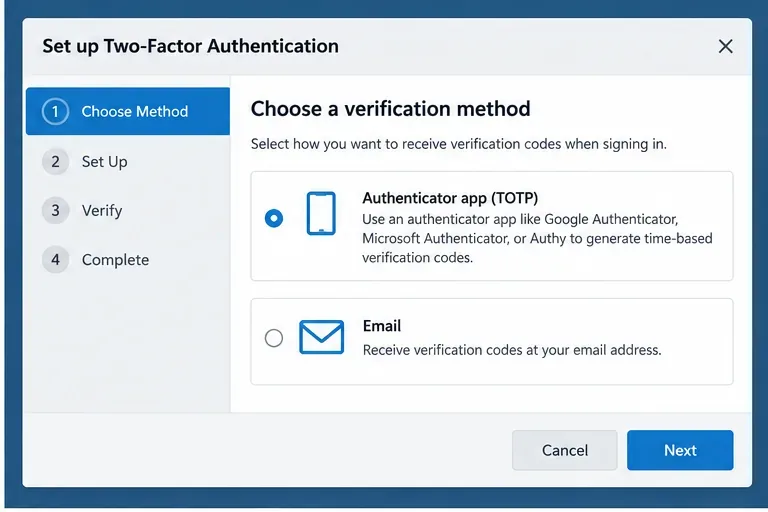
Choisissez la méthode autorisée par votre politique. Une application d'authentification utilise des codes TOTP et ne nécessite pas la réception d'un message lors de la connexion. La vérification par e-mail utilise un e-mail de récupération comme facteur supplémentaire si cette méthode est activée et configurée. Si votre organisation autorise les deux méthodes, déterminez celle qui correspond le mieux à vos besoins de récupération et d'exploitation, plutôt que de les considérer comme interchangeables.
Pour les comptes d'administrateur privilégiés, il est essentiel de réfléchir aux conséquences d'une indisponibilité du second facteur d'authentification. Une méthode d'authentification n'est utile que si elle permet de rétablir l'accès sans compromettre la sécurité du compte ni recourir à une solution de contournement non sécurisée.
Choisissez une méthode autorisée par la politique d'administration. Les options disponibles peuvent varier selon la version de Zimbra et les paramètres de déploiement.
Étape 7 : Terminez la configuration de l’authentificateur et vérifiez un code.
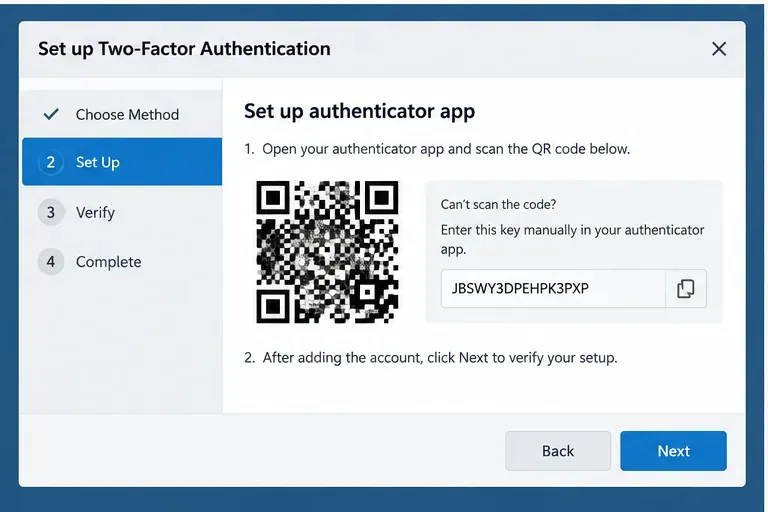
Si vous choisissez une application d'authentification, suivez la procédure de configuration à l'écran, ajoutez le compte Zimbra à l'application et saisissez le code de vérification demandé par Zimbra. L'interface peut afficher un code QR ou un secret manuel, selon la version de l'application. Traitez le secret de configuration comme une information d'identification sensible ; toute personne qui l'obtient peut générer des codes TOTP valides.
Après l'inscription, conservez précieusement les codes de récupération à usage unique si votre configuration les fournit. Le guide actuel de l'application web moderne explique que chaque code de récupération ne peut être utilisé qu'une seule fois et recommande de les conserver en lieu sûr. Ce même guide documente les mots de passe d'application pour les programmes de messagerie qui ne peuvent pas demander de deuxième facteur : Guide de l'utilisateur de l'application web moderne Zimbra Daffodil .
L'inscription à l'authentificateur associe le compte Zimbra à une application TOTP, après quoi Zimbra demande un code pour confirmer la configuration.
Étape 8 : Tester une nouvelle connexion à la console d’administration
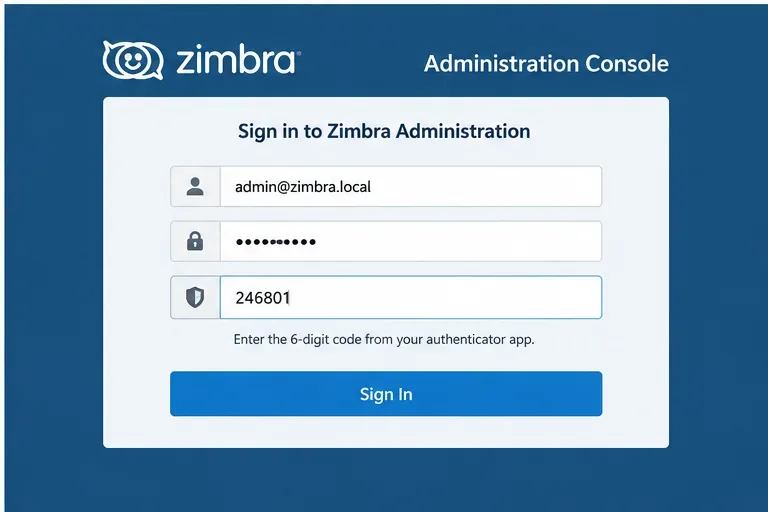
Déconnectez-vous de la console d'administration et du client web, puis ouvrez une nouvelle session de la console d'administration. Saisissez le nom d'utilisateur et le mot de passe de l'administrateur. Un administrateur correctement enregistré devra ensuite effectuer l'étape de vérification supplémentaire. Le guide de l'administrateur Zimbra indique qu'une fois l'authentification à deux facteurs (2FA) activée pour le compte administrateur, le code est requis pour se connecter à la fois au client web et à la console d'administration.
Ne considérez pas la modification comme terminée tant que ce test n'est pas réussi. Si la connexion se fait toujours avec le mot de passe seul, vérifiez que vous avez bien modifié le compte ou le COS prévu, que l'inscription du compte est terminée et que le compte hérite bien du COS attendu. Si la connexion échoue après la saisie du mot de passe, suivez la procédure de récupération documentée plutôt que de modifier sans cesse des paramètres non liés.
La condition de réussite est une nouvelle connexion à la console d'administration qui exige le deuxième facteur enregistré après le mot de passe.
Faut-il activer ou exiger l'authentification à deux facteurs ?
Paramètre
Ce que cela fait
Quand ça convient
Activer l'authentification à deux facteurs
Rend l'authentification à deux facteurs disponible pour le compte ou le COS.
Projets pilotes, déploiement progressif, inscription volontaire avant application.
Exiger une authentification à deux facteurs
Rend le deuxième facteur obligatoire pour le périmètre sélectionné.
Une fois les administrateurs inscrits et les procédures de récupération testées.
Application d'authentification
Utilise des codes à usage unique basés sur le temps.
C'est avantageux lorsque les administrateurs peuvent maintenir une méthode d'authentification dédiée.
E-mail
Utilise une adresse e-mail de récupération configurée comme facteur supplémentaire.
Uniquement si votre version de Zimbra, votre configuration d'e-mail de récupération et votre politique de sécurité le permettent.
Codes d'accès de l'application
Fournit des identifiants aux clients qui ne peuvent pas effectuer le processus d'authentification à deux facteurs interactif.
Compatibilité avec les clients existants, avec émission et révocation contrôlées.
Que vérifier si les options d'authentification à deux facteurs sont manquantes ?
Vérifiez d'abord la version et l'édition de Zimbra que vous utilisez, plutôt que de vous fier aux captures d'écran d'une autre version. Ensuite, vérifiez si l'authentification à deux facteurs (2FA) est disponible pour le compte via son interface de gestion des services (COS) ou les paramètres du compte, et si l'administrateur dispose des droits requis. Zimbra documente également les licences et les droits d'accès aux fonctionnalités dans Daffodil ; par conséquent, un environnement présentant des fonctionnalités de sécurité manquantes doit être vérifié par rapport à sa licence activée et aux informations de support officielles, au lieu d'imposer des attributs sans discernement.
La documentation wiki de Zimbra, bien qu'ancienne, indique que l'authentification à deux facteurs (2FA) a été introduite avec la version 8.7 et que les serveurs de messagerie plus anciens n'étaient pas compatibles. Cela concerne principalement les environnements anciens ou utilisant des versions mixtes ; pour un déploiement actuel, veuillez suivre la documentation correspondant à votre version de Daffodil installée.
Comment savoir si la configuration est terminée ?
L'opération est terminée lorsque les quatre conditions suivantes sont réunies : le compte ou le COS concerné a l'authentification à deux facteurs activée ; l'administrateur a enregistré une méthode autorisée dans le client Web ; les codes de récupération ou les procédures de repli approuvées sont documentés le cas échéant ; et une nouvelle connexion à la console d'administration ne peut pas se faire avec le seul mot de passe.
Si votre objectif est de protéger un seul administrateur disposant de privilèges élevés, utilisez les paramètres au niveau du compte et testez ce compte. Si votre objectif est une application à l'échelle de l'organisation, validez d'abord un système pilote, puis étendez progressivement la politique. La configuration de base est simple ; les aspects qui requièrent une attention particulière sont le déploiement séquencé, la récupération et la compatibilité avec les clients qui ne peuvent pas effectuer la procédure d'authentification à deux facteurs habituelle.
Références officielles
Guide de l'administrateur Zimbra Daffodil (v10) — Accès à la console d'administration, paramètres 2FA du compte/COS, inscription de l'administrateur, e-mail comme 2FA et connexion 2FA à la console d'administration.