Accueil
» ADMINISTRATEUR RÉSEAU
»
Résolution de l'erreur de démarrage « Serveur LDAP ne répond pas » de Zimbra : Guide pratique de récupération
Résolution de l'erreur de démarrage « Serveur LDAP ne répond pas » de Zimbra : Guide pratique de récupération
Lorsqu'une erreur survient au démarrage de Zimbra LDAP server not responding, il ne s'agit pas simplement de faire disparaître le message d'erreur. L'objectif principal est de rétablir une dépendance LDAP fonctionnelle, de vérifier que Zimbra peut à nouveau lire sa configuration et d'éviter de modifier des services non liés à la cause du problème tant que celle-ci reste inconnue.
Ce guide se concentre sur ce résultat. Il utilise les commandes documentées par Zimbra pour la vérification de l'état du service, les contrôles LDAP, la configuration locale, la vérification des certificats et les URL LDAP multi-serveurs. Les exemples utilisent des noms d'hôtes fictifsldap1.example.com ; remplacez-les par les valeurs de votre propre déploiement.
À quoi devrait ressembler une guérison réussie
Avant toute modification, définissez clairement l'objectif final. Une réparation est convaincante lorsque toutes les conditions suivantes sont remplies :
ldap statussignale un slapdprocessus en cours d'exécution sur un nœud LDAP.
zmcontrol statusLes services LDAP et Zimbra dépendants sont signalés comme étant en cours d'exécution sur l'hôte concerné.
Le nom d'hôte LDAP correspond à l'adresse attendue du nœud Zimbra concerné.
Le port LDAP configuré est accessible.
Si le protocole TLS est utilisé, la chaîne de certificats est validée et l'erreur TLS précédente disparaît.
Dans un déploiement multi-serveurs, ldap_urlet ldap_master_urlcontiennent des hôtes LDAP valides et actifs dans l'ordre prévu.
Après redémarrage, /var/log/zimbra.logles échecs de connexion LDAP récurrents ne s'affichent plus.
Si l'un de ces contrôles échoue toujours, continuez à dépanner cette couche plutôt que de redémarrer sans cesse l'ensemble de la pile Zimbra.
Vérifiez le DNS, /etc/hostset la valeur dans ldap_url.
L'hôte est résolu, mais le port échoue.
Vérifiez le routage, les règles du pare-feu, les sockets d'écoute et le port configuré.
Des erreurs TLS ou PKIX apparaissent
Vérifiez la chaîne de certificats Zimbra et les fichiers d'autorité de certification.
Un ancien serveur LDAP reste en configuration
Correct ldap_urlet ldap_master_url.
LDAP démarre, mais d'autres services restent défaillants.
Redémarrez Zimbra et vérifiez à nouveau les journaux spécifiques au service au lieu de supposer que LDAP est toujours la cause.
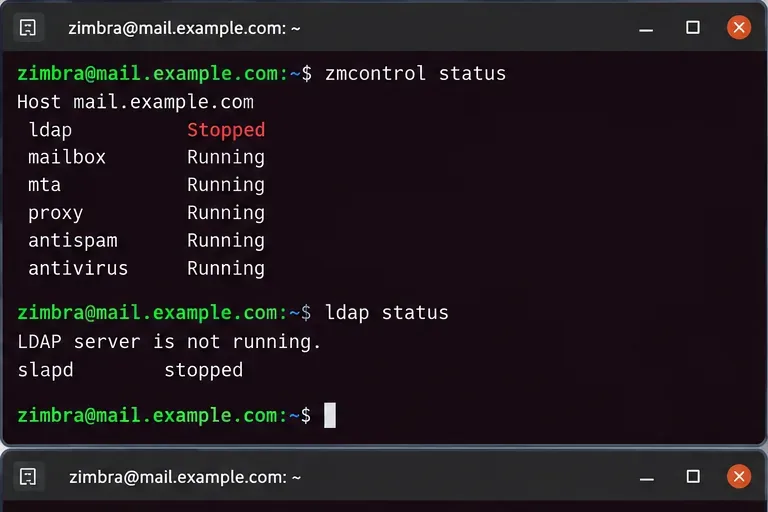
1. Vérifier si le serveur LDAP est hors service.
Exécuter les vérifications d'état en tant zimbraqu'utilisateur :
su - zimbra
zmcontrol status
ldap status
La documentation de dépannage LDAP de Zimbra recommande de vérifier si le slapdprocessus est bien en cours d'exécution, puis de confirmer que Zimbra le reconnaît ldap status. Si LDAP n'est pas en cours d'exécution localement, examinez le processus LDAP avant de dépanner les services de messagerie, MTA, proxy ou web. LDAP étant une dépendance de configuration essentielle, les services en aval peuvent échouer simplement parce qu'ils ne peuvent pas lire les données de configuration.
Commencez par vérifier si LDAP lui-même est arrêté plutôt que de traiter chaque échec de démarrage en aval comme un problème distinct.
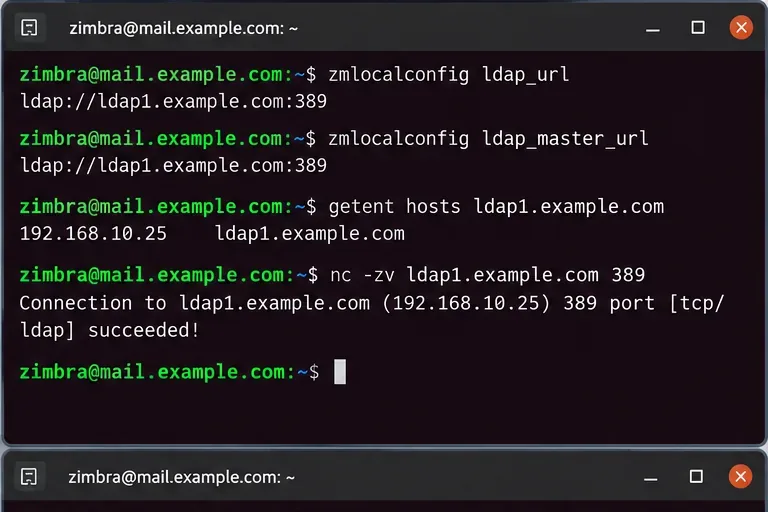
Dans la documentation multi-serveurs de Zimbra 10, ldap_urlla section `<serveurs_LDAP>` indique les serveurs LDAP qu'un nœud doit interroger, tandis que ldap_master_urlla section `<serveurs_LDAP>` indique le point de terminaison maître ou l'ensemble maître utilisé pour les écritures. Zimbra précise également que les URL des répliques doivent généralement apparaître avant celle du maître dans `<serveurs_LDAP>` ldap_url, ce dernier étant conservé dans la liste.
Cette vérification est particulièrement importante après une migration de serveur, un remplacement LDAP, un réacheminement d'adresses IP, une reprise après sinistre ou une mise à niveau progressive. Un serveur LDAP parfaitement fonctionnel ne peut pas aider un nœud Zimbra qui tente toujours de contacter un nom d'hôte obsolète.
Vérifier la résolution de noms et l'accessibilité TCP
Si le DNS renvoie une adresse incorrecte, commencez par corriger la résolution de nom. Si le DNS est correct mais que le port est inaccessible, vérifiez le routage réseau, les pare-feu hôtes, les groupes de sécurité ou le service d'écoute LDAP. Ne modifiez pas les mots de passe LDAP simplement parce que la connexion TCP expire ; ce délai d'expiration se produit avant que les informations d'identification puissent être évaluées.
Avant de modifier les paramètres d'authentification, comparez le point de terminaison LDAP configuré avec la résolution DNS réelle et la connectivité du port.
Le guide d'installation multi-serveurs de Zimbra v10 exige explicitement que les nœuds non-LDAP contactent le serveur LDAP principal lors de la configuration et précise que l'installation est impossible si le serveur est inaccessible. Consultez le guide d'installation multi-serveurs de Zimbra Daffodil v10 .
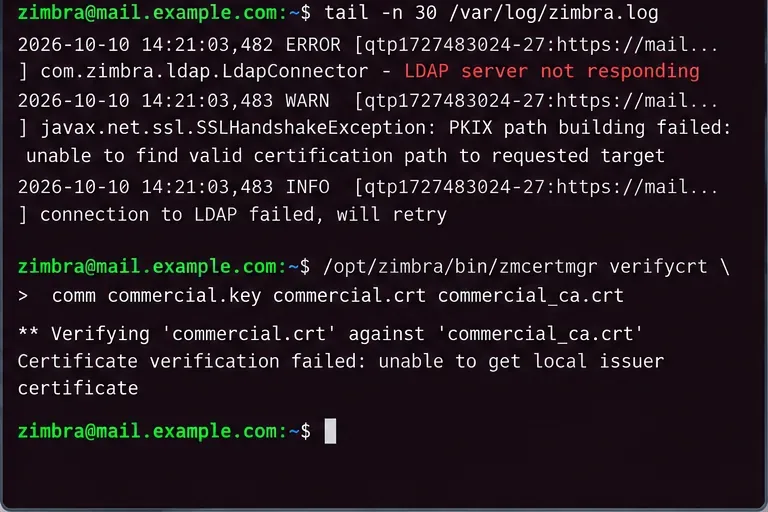
3. Consultez le journal d'activité avant de décider des réparations à effectuer.
Utilisez le journal central Zimbra pour identifier la catégorie de défaillance :
tail -n 100 /var/log/zimbra.log
Recherchez un schéma plutôt qu'une seule ligne. Les catégories courantes incluent : délai d'attente de connexion dépassé, connexion refusée, erreurs de nom d'hôte, échecs de liaison ou erreurs de validation TLS. La catégorie est importante car chaque erreur nécessite une réparation différente.
Délai d'attente dépassé ou absence de route : concentrez-vous sur le DNS, le routage, le pare-feu ou un hôte défaillant.
Connexion refusée : l’hôte est joignable mais aucun service n’accepte les connexions sur le port configuré, ou un pare-feu local la bloque activement.
Erreur de validation TLS/SSL : vérifiez les certificats et les chaînes de confiance.
Erreur d'authentification ou de liaison : examinez alors seulement les mots de passe LDAP ou les informations d'identification de réplication.
Quand les certificats posent problème
Zimbra a documenté des cas d'échec de communication LDAP dus à l'expiration d'une autorité de certification racine ou intermédiaire. Voici une commande de vérification utile pour un certificat commercial :
/opt/zimbra/bin/zmcertmgr verifycrt comm commercial.key commercial.crt commercial_ca.crt
Exécutez-le depuis le répertoire contenant les fichiers de certificats commerciaux pertinents, généralement sous /opt/zimbra/ssl/zimbra/commercial/. Si la validation échoue, corrigez la chaîne de certificats plutôt que de désactiver la vérification TLS par souci de simplicité.
Utilisez le message du journal pour choisir la voie de réparation ; une défaillance de la chaîne TLS ne doit pas être traitée comme un problème de DNS ou de mot de passe.
4. Corrigez les points de terminaison LDAP obsolètes uniquement après avoir vérifié leur remplacement.
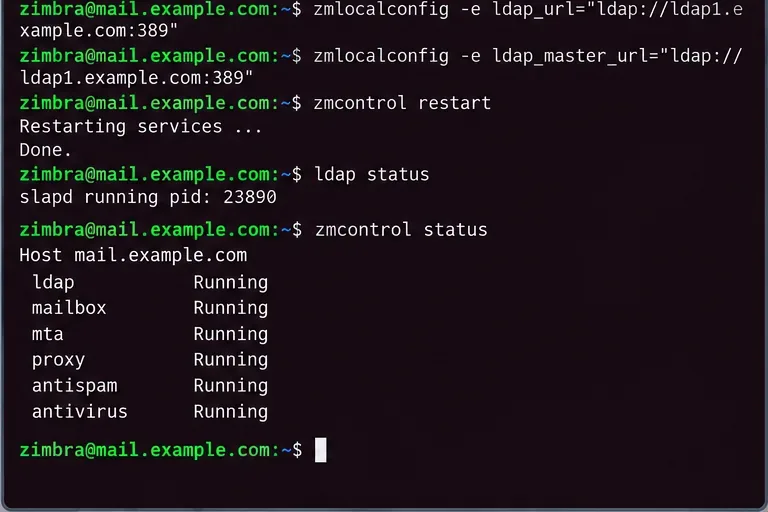
Si le nom d'hôte configuré est obsolète et que vous avez déjà vérifié le serveur LDAP actif correct, mettez à jour la configuration locale en tant zimbraqu'utilisateur. Par exemple :
Pour un déploiement avec réplicas, utilisez la topologie documentée pour votre environnement plutôt que de réduire la liste à un seul serveur. La documentation de Zimbra v10 fournit des exemples où les réplicas sont listés en premier pour les lectures et le serveur maître reste inclus. Les environnements multi-maîtres ont leurs propres exigences d'ordre.
Ne copiez pas ces exemples d'URL tels quels. Vérifiez d'abord le protocole, le nom d'hôte, le port et le rôle maître/réplique prévu. Si votre déploiement utilise LDAPS ou StartTLS, préservez la configuration de sécurité plutôt que de basculer silencieusement vers LDAP standard pour permettre le démarrage.
5. Redémarrez une fois, puis validez l'ensemble de la chaîne de dépendances.
Après avoir corrigé la cause première, redémarrez Zimbra :
zmcontrol restart
Vérifiez ensuite :
ldap status
zmcontrol status
Une bonne récupération se termine par le fonctionnement de LDAP et le retour à un état sain des services Zimbra dépendants après un redémarrage contrôlé.
Un simple redémarrage modifiant le message d'erreur ne suffit pas. Vérifiez à nouveau /var/log/zimbra.logles échecs de connexion répétés et testez les opérations d'administration ou d'utilisateur normales propres au rôle du serveur.
6. Les environnements multi-serveurs nécessitent une vérification de réplication supplémentaire
Si vous utilisez des réplicas LDAP ou plusieurs serveurs maîtres, un serveur peut rester accessible même si la réplication est défaillante. Zimbra documente l' zmreplchkutilitaire de validation de la réplication :
/opt/zimbra/libexec/zmreplchk
Pour les systèmes multi-maîtres, la documentation Zimbra décrit un résultat satisfaisant comme un état synchronisé avec le code d'erreur 0. La procédure de récupération exacte dépend du type de réplication : réplication mono-maître, réplication multi-maître ou migration en cours.
Cessez de considérer cela comme un simple problème de connectivité lorsque l'une des conditions suivantes est remplie :
slapdne démarrera pas même si le nom d'hôte et la configuration du port sont corrects.
Le journal signale les erreurs liées à la base de données ou au système de stockage LDAP plutôt que les erreurs réseau.
La réplication reste désynchronisée même après le rétablissement de la connectivité.
Les mots de passe diffèrent entre les serveurs maîtres et les répliques LDAP après une migration.
Le listener LDAP ne peut pas se lier car le nom d'hôte configuré n'appartient plus au serveur.
À ce stade, le problème peut concerner la récupération de la base de données LDAP, les informations d'identification de réplication, l'état de la migration ou l'identité du serveur, et non plus un simple dysfonctionnement du serveur. La documentation de migration de Zimbra précise que des erreurs DNS, des noms d'hôtes incorrects, des mots de passe de configuration locale erronés et des références obsolètes à d'anciens serveurs LDAP peuvent empêcher le démarrage de LDAP.
Ce qu'il ne faut pas faire
Ne supprimez pas les fichiers de base de données LDAP lors d'une première étape de dépannage.
Ne réinitialisez pas les mots de passe LDAP avant d'avoir prouvé que l'authentification est la couche défaillante.
Ne supprimez pas le serveur maître de chaque URL LDAP simplement parce qu'une réplique répond.
Ne désactivez pas la vérification TLS simplement pour que la connexion réussisse.
Ne pas exécuter la commande de manière répétée zmcontrol restartsans lire les journaux d'activité générés.
Liste de contrôle finale pour la récupération
Le nom d'hôte LDAP est résolu en l'hôte prévu.
Le port LDAP est accessible depuis le nœud Zimbra concerné.
ldap_urlet ldap_master_urlcorrespondre à la topologie actuelle.
La chaîne de certificats TLS est valide si un LDAP chiffré est utilisé.
ldap statusDes rapports slapdsont en cours d'exécution.
zmcontrol statusaffiche les services requis en cours d'exécution.
La réplication est synchronisée le cas échéant.
/var/log/zimbra.logLes échecs LDAP récurrents ne sont plus signalés.
La principale limite de cette procédure est que l'erreur « serveur LDAP ne répond pas » est un symptôme, et non une cause unique. Elle peut être due à un processus LDAP défaillant, des URL obsolètes, un DNS défectueux, des ports bloqués, des certificats défaillants, des problèmes de réplication ou des identifiants incorrects. La méthode la plus sûre consiste donc à tester chaque couche successivement et à ne modifier que celle qui présente une défaillance.