Accueil
» ADMINISTRATEUR RÉSEAU
»
Résolution du problème de connexion « Compte verrouillé » dans Zimbra : Étapes pour l’utilisateur et l’administrateur
Résolution du problème de connexion « Compte verrouillé » dans Zimbra : Étapes pour l’utilisateur et l’administrateur
Si le client web Zimbra affiche le message « Compte verrouillé », cessez de saisir votre mot de passe. Les tentatives répétées peuvent maintenir le compte verrouillé, et une ancienne application de messagerie ou de téléphone peut envoyer un mot de passe obsolète en arrière-plan. La solution appropriée dépend de la nature du verrouillage : verrouillage temporaire, verrouillage par l’administrateur ou autre état du compte.
Les utilisateurs peuvent attendre la fin de la période de verrouillage configurée, puis réessayer avec le bon mot de passe. Un administrateur Zimbra peut vérifier l'état du compte et déverrouiller un utilisateur authentifié zmprov. Commencez par vérifier l'origine des échecs de connexion afin d'éviter qu'un même appareil ou script ne verrouille à nouveau le compte.
Que signifie « Compte verrouillé » dans Zimbra ?
Zimbra peut bloquer temporairement la connexion après un nombre configuré d'échecs de connexion consécutifs. Les administrateurs peuvent également définir le statut d'un compte pour lockedbloquer délibérément la connexion. Ces deux situations sont liées mais non identiques : un verrouillage d'authentification est généralement indiqué par le statut du compte lockout, tandis qu'un statut défini par l'administrateur peut apparaître sous la forme «locked bloqué ». Le libellé exact affiché à l'utilisateur peut varier selon la version de Zimbra et le chemin de connexion ; il est donc conseillé de vérifier le statut du compte avant de le modifier.
La distribution du courrier électronique peut se poursuivre même si la connexion est bloquée. Un blocage ne prouve pas à lui seul que le compte a été compromis, mais des tentatives répétées provenant d'un appareil ou d'une adresse IP inconnus doivent faire l'objet d'une enquête avant de rétablir l'accès.
Que doit essayer l'utilisateur en premier ?
N'entrez plus de mots de passe sur tous les appareils et clients de messagerie connectés à la boîte mail.
Vérifiez auprès de l'administrateur de messagerie de l'organisation si le compte a été désactivé intentionnellement ou si le mot de passe a été récemment modifié.
Si l'administrateur confirme qu'il s'agit d'un verrouillage temporaire du mot de passe, patientez jusqu'à la fin de la période configurée. Vous pourrez ensuite saisir votre mot de passe actuel sur la page de connexion Zimbra habituelle de votre organisation.
Si la connexion échoue à nouveau, veuillez contacter l'administrateur. Ne réessayez pas d'utiliser d'anciens mots de passe et n'utilisez pas les liens de réinitialisation de mot de passe provenant de messages non vérifiés.
La note de dépannage du centre technique de Zimbra indique qu'après la période de verrouillage, une connexion réussie peut réactiver un compte toujours verrouillé. Elle précise également que le statut peut ne pas changer automatiquement avant cette connexion. Cette note étant en cours d'élaboration, il convient de considérer ce comportement comme documenté et de le vérifier avec la version de Zimbra installée et la configuration d'authentification locale, et non comme une garantie pour chaque déploiement. Consultez la note de dépannage de Zimbra relative à la durée de verrouillage .
Comment un administrateur peut-il confirmer l'état du compte ?
Exécutez des commandes d'administration sur un serveur Zimbra avec un compte privilégié. Sur de nombreuses installations, les administrateurs se connectent d'abord en tant qu'utilisateur système Zimbra. Remplacez l'adresse d'exemple ci-dessous par l'adresse complète de votre boîte mail et ne publiez ni mots de passe ni données sensibles dans un fil de discussion d'assistance public.
su - zimbra
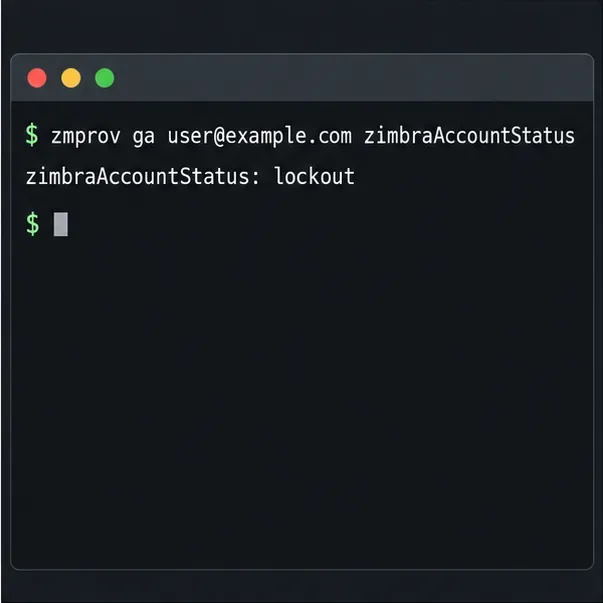
zmprov ga user@example.com zimbraAccountStatus
Un exemple de terminal montre que la vérification de l'état du compte renvoie « verrouillage ».
Interprétez la valeur renvoyée avant d'agir :
lockoutIndique un verrouillage de compte. Veuillez vérifier l'utilisateur, le délai d'attente et la source de l'échec de connexion récent avant de le débloquer.
lockedCela peut indiquer qu'un administrateur a intentionnellement bloqué la connexion. Veuillez d'abord vérifier l'identité du propriétaire du compte et la raison du blocage.
closedUne valeur différente de , maintenance, ou toute autre valeur indique un état administratif différent. Ne la modifiez pas activesans comprendre pourquoi elle a été définie.
Comment déverrouiller un compte verrouillé confirmé ?
Si le compte est vérifié, l'utilisateur est autorisé et que le verrouillage n'a pas été mis en place par mesure de sécurité, rétablissez le statut actif du compte :
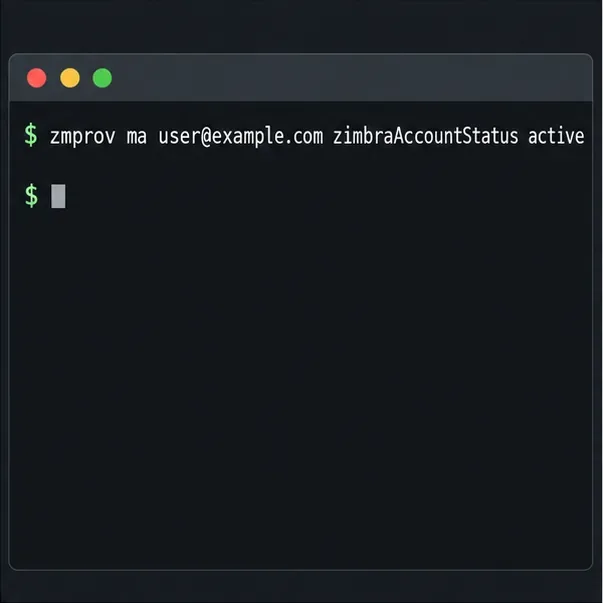
zmprov ma user@example.com zimbraAccountStatus active
zmprov ga user@example.com zimbraAccountStatus
La commande d'exemple permet de rendre actif un compte confirmé.
Utilisez l'adresse d'un seul compte. Ne procédez pas à un déverrouillage groupé de toutes les boîtes aux lettres pour résoudre un problème de connexion isolé. La réactivation d'un compte rétablit l'autorisation de connexion, mais ne corrige pas un mot de passe incorrect ni n'empêche un client de soumettre des identifiants obsolètes.
Si l'utilisateur ne parvient pas à se connecter après le déverrouillage, vérifiez son mot de passe via la procédure d'authentification approuvée par votre organisation. Un administrateur Zimbra peut définir un nouveau mot de passe zmprov sp user@example.com <new-password>, mais celui-ci s'applique au gestionnaire de mots de passe Zimbra. Les déploiements s'authentifiant via LDAP, Active Directory ou un fournisseur d'authentification unique peuvent nécessiter une réinitialisation ou un déverrouillage du mot de passe dans ce système d'authentification externe. Zimbra documente la zmprov spcommande de réinitialisation du mot de passe dans son guide d'administration. Consultez les instructions de réinitialisation du mot de passe de Zimbra .
Pourquoi le compte se bloque-t-il sans cesse ?
Après avoir rétabli l'accès, vérifiez la source des tentatives de connexion infructueuses. Il peut s'agir d'un téléphone avec un ancien mot de passe enregistré, d'un client de messagerie, d'une tablette, d'une imprimante ou d'un scanner utilisant le protocole SMTP authentifié, d'un script planifié ou d'une application non mise à jour. Demandez à l'utilisateur quels appareils et applications sont configurés pour sa boîte mail et mettez-les à jour ou déconnectez-les temporairement avant de procéder à un nouveau test de connexion.
Consultez le journal de la boîte aux lettres aux alentours de l'heure du verrouillage. Zimbra consigne les messages de protection contre les échecs de connexion/opt/zimbra/log/mailbox.log ; le format et le niveau de détail des journaux peuvent varier selon la version et le déploiement.
La vérification du journal des boîtes aux lettres peut aider à identifier les échecs d'authentification répétés.
Recherchez les horodatages et les adresses sources associés aux échecs répétés. Mettez-les en corrélation avec les appareils de l'utilisateur et les journaux réseau. Une adresse IP familière peut correspondre à un client de messagerie obsolète ; une source inconnue ou des tentatives persistantes après que l'utilisateur a cessé de se connecter justifient un audit de sécurité. Conservez les entrées de journal pertinentes conformément à la politique de conservation des données de votre organisation.
Comment devez-vous examiner la politique de verrouillage ?
Vérifiez les paramètres de compte ou de classe de service en vigueur avant de modifier les seuils. Les attributs de verrouillage Zimbra incluent l'activation du verrouillage, sa durée, le nombre maximal d'échecs consécutifs et la période de comptabilisation des échecs. Les valeurs applicables peuvent varier selon le compte et sa classe de service, et les versions de Zimbra peuvent différer. Consultez la documentation correspondant à votre version installée plutôt que de considérer une valeur d'exemple comme une valeur par défaut universelle.
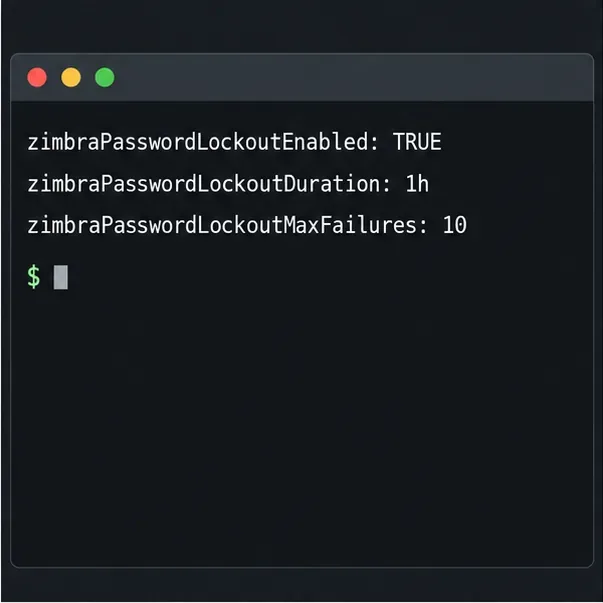
zmprov ga user@example.com zimbraPasswordLockoutEnabled zimbraPasswordLockoutDuration zimbraPasswordLockoutMaxFailures zimbraPasswordLockoutFailureLifetime
Ces exemples de valeurs d'attributs sont donnés à titre indicatif ; veuillez consulter la politique effective réelle du compte.
Si les paramètres sont hérités d'une classe de service, examinez également cette dernière ; par exemple, n'utilisez cette option zmprov gc defaultque si le compte appartient effectivement à la defaultclasse de service. Ne désactivez pas le verrouillage ni n'augmentez le seuil d'échec simplement pour faire disparaître le message. Commencez par résoudre le problème des identifiants obsolètes, puis choisissez des valeurs de stratégie qui équilibrent l'accès utilisateur et la protection contre le piratage de mot de passe. Testez toute modification de stratégie avec un périmètre restreint et approuvé, et documentez les valeurs précédentes pour pouvoir les rétablir.
Et si c'était le compte administrateur ?
Si le compte concerné est un compte administrateur, évitez de modifier manuellement l'annuaire dans un premier temps. Vérifiez s'il s'agit d'un compte administrateur géré par Zimbra ou s'il est authentifié via un annuaire externe. Utilisez un compte administrateur distinct et autorisé ou la procédure de récupération documentée de votre organisation. Zimbra fournit des instructions spécifiques pour la récupération du mot de passe administrateur et précise que l'authentification LDAP ou Active Directory externe modifie la procédure de récupération. Consultez les instructions de Zimbra relatives à la récupération des comptes administrateur .
Si aucun compte administrateur fonctionnel n'est disponible, contactez le fournisseur de services Zimbra ou l'équipe en charge de l'annuaire LDAP. Évitez de copier une procédure de modification LDAP non vérifiée trouvée sur un forum : une identité de liaison ou une modification d'annuaire incorrecte peut affecter plusieurs boîtes aux lettres.
Comment vérifie-t-on la correction ?
Après avoir corrigé l'état du compte et la source des identifiants incorrects, vérifiez à nouveau l'état du compte, demandez à l'utilisateur de se connecter une fois via le client web habituel et assurez-vous qu'aucune nouvelle tentative de connexion infructueuse n'apparaît. Mettez à jour les mots de passe enregistrés dans les applications de messagerie uniquement après confirmation du mot de passe. Si l'état revient à « Non sécurisé » lockout, comparez l'horodatage de la prochaine tentative avec le journal et identifiez le client restant avant de déverrouiller à nouveau le compte.
La solution est considérée comme viable lorsque l'utilisateur peut se connecter, que le compte reste actif et que les échecs d'authentification répétés cessent. Si le compte ne parvient toujours pas à s'authentifier, même actif, examinez le mot de passe, le fournisseur d'identité externe, la politique du compte et l'état du service comme autant de causes possibles ; le déverrouillage répété de la boîte aux lettres ne résoudra pas ces problèmes.