BigBlueButtonのインターフェースとロゴをカスタマイズする方法

BigBlueButtonのデフォルトロゴを変更したり、個々の会議にロゴを追加したり、より広範なインターフェースブランディングにカスタムクライアント構築が必要な場合を理解したりします。
ネットワークが、データを盗んだり、組織に損害を与えたりしようとする悪意のあるユーザーの標的になることは望ましくありません。しかし、彼らが入る方法ができるだけ少ないことをどうやって確かめることができますか?
ネットワーク上のすべての脆弱性が認識され、対処され、修正されていること、またはそれを軽減するための何らかの対策が講じられていることを確認することによって。そして、それを達成するための最初のステップは、これらの脆弱性についてネットワークをスキャンすることです。
これは特定の種類のソフトウェアツールの仕事であり、今日、最高の無料のネットワーク脆弱性スキャナーをお届けできることをうれしく思います。

今日の議論は、ネットワークの脆弱性、またはおそらく脆弱性について話し、それらが何であるかを説明することから始めます。次に、脆弱性スキャナー全般について説明します。誰がそれらを必要としているのか、そしてその理由を見ていきます。
脆弱性スキャナーは脆弱性管理プロセスの一部としてのみ機能するため、これについて次に説明します。次に、脆弱性スキャナーが通常どのように機能するかを調べます。それらはすべて異なりますが、基本的には、通常、相違点よりも類似点が多くあります。そして、最高の無料の脆弱性スキャナーが何であるかを明らかにする前に、それらの中で何を探すべきかを説明します。
脆弱性スキャナー:必要ですか?
コンピュータシステムとネットワークはこれまで以上に複雑になっています。一般的なサーバーが数百のプロセスを実行していることは珍しくありません。これらの各プロセスはプログラムであり、それらのいくつかは数千行のコードを含む大きなプログラムです。そして、このコード内には、あらゆる種類の予期しないことがある可能性があります。
プログラマーは、ある時点で、デバッグを容易にするためにバックドア機能を追加した可能性があり、この機能が誤って最終バージョンに到達した可能性があります。入力検証にエラーが発生し、特定の状況下で予期しない、望ましくない結果が生じる可能性があります。
これらはそれぞれ穴であり、これらの穴を見つけてシステムを攻撃するために使用する以外に何もすることのない人がたくさんいます。
脆弱性は、私たちがこれらの穴と呼んでいるものです。また、放置すると、悪意のあるユーザーがシステムやデータにアクセスしたり、さらに悪いことにクライアントのデータにアクセスしたり、システムを使用できなくするなどの損害を引き起こしたりする可能性があります。
脆弱性はネットワーク上のいたるところに存在する可能性があります。これらは、サーバーまたはそのオペレーティングシステムで実行されているソフトウェアでよく見られますが、スイッチ、ルーターなどのネットワーク機器、さらにはファイアウォールなどのセキュリティアプライアンスでもよく見られます。
ネットワーク脆弱性スキャナー/説明
脆弱性スキャナーまたは脆弱性評価ツールは、よく呼ばれるように、システム、デバイス、機器、およびソフトウェアの脆弱性を特定することを唯一の目的とするソフトウェアツールです。通常、特定の脆弱性を探すために機器をスキャンするため、スキャナーと呼びます。
しかし、彼らはどのようにしてこれらの脆弱性を見つけるのでしょうか?結局のところ、それらは通常、はっきりとは見えないか、開発者がそれらに対処しているでしょう。ほとんどの脆弱性スキャナーは、ウイルス定義データベースを使用してコンピューターウイルスを認識するウイルス保護ソフトウェアのように、脆弱性データベースとスキャンシステムに依存して特定の脆弱性を検出します。
これらの脆弱性データベースは、ソフトウェアとハードウェアの脆弱性を見つけることに専念している有名なセキュリティテストラボから入手することも、独自のデータベースにすることもできます。
取得する検出レベルは、ツールが使用する脆弱性データベースと同じくらい良好です。
ネットワークスキャナー–検出のしくみ
この質問への迅速で簡単な答えは簡単です:あなたはそうします!いいえ、誰もがそれらを必要としています。彼の正しい考えの誰もがウイルス保護なしでコンピュータを実行することを考えないのと同じように、ネットワーク管理者は少なくともいくつかの脆弱性検出スキームなしではいけません。
もちろん、これは理論的には手動で実行できる可能性がありますが、実際には不可能な作業です。それには膨大な時間と人的資源が必要になります。一部の組織は脆弱性の発見に専念しており、数千人ではないにしても数百人を雇用していることがよくあります。
実際、多数のコンピューターシステムまたはデバイスを管理している場合は、脆弱性スキャナーが必要になる可能性があります。 SOXやPCI-DSSなどの規制基準に準拠することは、多くの場合、準拠することを義務付けています。また、必要がない場合でも、ネットワークの脆弱性をスキャンしていることを示すことができれば、コンプライアンスを簡単に示すことができます。
何を探すべきか
ネットワーク脆弱性スキャナーを評価する際に考慮すべき最も重要な事項のいくつかを見てみましょう。
何よりもまず、ツールがスキャンできるデバイスの範囲です。これは、環境と可能な限り一致する必要があります。たとえば、環境に多数のLinuxサーバーがある場合は、これらをスキャンするツールを選択する必要があります。また、スキャナーは、無駄な通知や誤検知に溺れないように、環境内で可能な限り正確である必要があります。
考慮すべきもう1つの重要な要素は、ツールの脆弱性データベースです。
これらはすべて、ツールを選択する前に知っておきたいことです。
すべてのスキャナーが同じように作成されているわけではありません。一部のスキャナーは他のスキャナーよりも煩わしいスキャン方法を使用し、システムパフォーマンスに影響を与える可能性があります。最も煩わしいのは多くの場合最高のスキャナーであるため、これは悪いことではありませんが、システムパフォーマンスに影響を与える場合は、スキャンについて知り、それに応じてスキャンをスケジュールする必要があります。スケジューリングについて言えば、これはネットワーク脆弱性スキャナーのもう1つの重要な側面です。検討しているツールには、スケジュールされたスキャンもありますか?一部のツールは手動で起動する必要があります。
ネットワーク脆弱性スキャナーの最後の重要な側面は、アラートとレポートです。
一部のツールには、一部の脆弱性の自動修復さえあります。その他は、パッチ管理ソフトウェアと統合します。
レポートに関しては、これは個人的な好みの問題であることがよくありますが、レポートで見つけることを期待する情報が実際にそこにあることを確認する必要があります。一部のツールには事前定義されたレポートのみがあり、一部のツールではレポートを変更でき、一部のツールでは新しいレポートを最初から作成できます。
最高のネットワーク脆弱性スキャナー
脆弱性スキャナーで何を探すべきかがわかったので、見つけた最高または最も興味深いパッケージのいくつかを見てみましょう。1つを除いてすべて無料で、有料のものには無料トライアルがあります。
1. SolarWinds Network Configuration Manager(無料トライアル)
ネットワーク構成マネージャーと呼ばれるSolarWindsの興味深いソフトウェアの最初のエントリ。ただし、これは無料のツールでも、ネットワーク脆弱性スキャナーでもありません。したがって、このリストで何をしているのか疑問に思われるかもしれません。
このツールが含まれている主な理由は1つあります。このツールは、他の多くのツールにはない特定の種類の脆弱性に対処し、ネットワーク機器の構成ミスに対処します。

脆弱性スキャナーとしてのこのツールの主な目的は、構成のエラーや脱落についてネットワーク機器を検証することです。また、デバイス構成の変更を定期的にチェックします。
これは、他のシステムへのアクセスを容易にする方法で一部のデバイス構成を変更することによって一部の攻撃が開始されるため、役立つ場合があります。Network Configuration Managerは、標準化された構成の展開、アウトプロセスの変更の検出、構成の監査、さらには違反の修正を行うことができる自動ネットワーク構成ツールを使用して、ネットワークコンプライアンスを支援することもできます。
このソフトウェアはNationalVulnerability Databaseと統合されており、最新のCVEにアクセスして、シスコデバイスの脆弱性を特定できます。これは、ASA、IOS、またはNexusOSを実行しているすべてのCiscoデバイスで動作します。実際、2つの便利なツールであるASA用のNetworkInsightsとNexus用のNetworkInsightsが製品に組み込まれています。
SolarWinds Network ConfigurationManagerの価格は$ 2 895から始まり、ノードの数によって異なります。このツールを試してみたい場合は、SolarWindsから30日間の無料試用版をダウンロードできます。
2. Microsoft Baseline Security Analyzer(MBSA)
2番目のエントリは、Baseline Security Analyzer(MBSA)と呼ばれるMicrosoftの古いツールです。このツールは、大規模な組織にとっては理想的とは言えませんが、サーバーの数が少ない中小企業にとっては問題ない可能性があります。

ただし、Microsoftの起源を考えると、このツールがMicrosoft製品以外のものを調べることを期待しないでください。ベースのWindowsオペレーティングシステムと、Windowsファイアウォール、SQLサーバー、IIS、MicrosoftOfficeアプリケーションなどの一部のサービスをスキャンします。
このツールは、真の脆弱性スキャナーのように特定の脆弱性をスキャンしませんが、不足しているパッチ、サービスパック、セキュリティ更新プログラムを検索し、システムの管理上の問題をスキャンします。MBSAのレポートエンジンを使用すると、不足している更新と設定ミスのリストを取得できます。
MBSAは、Microsoftの古いツールです。非常に古いため、Windows 10と完全に互換性はありません。バージョン2.3は最新バージョンのWindowsで動作しますが、誤検知をクリーンアップし、完了できないチェックを修正するた���にいくつかの調整が必要になります。たとえば、MBSAは、最新のWindowsバージョンでWindowsUpdateが有効になっていないことを誤って報告します。もう1つの欠点は、MBSAがMicrosoft以外の脆弱性または複雑な脆弱性を検出しないことです。それでも、このツールは使いやすく、うまく機能し、Windowsコンピューターしかない小規模な組織に最適なツールになる可能性があります。
3. Open Vulnerability Assessment System(OpenVAS)
Open Vulnerability Assessment System(OpenVAS)は、包括的で強力な脆弱性スキャンおよび管理システムを提供するために組み合わされた多くのサービスとツールのフレームワークです。

OpenVASの背後にあるフレームワークは、Greenbone Networksの脆弱性管理ソリューションの一部であり、そこから開発が約10年間コミュニティに貢献してきました。システムは完全に無料で、そのコンポーネントのほとんどはオープンソースですが、一部はプロプライエタリです。OpenVASスキャナーには、定期的に更新される5万を超えるネットワーク脆弱性テストが付属しています。
OpenVASには2つの主要なコンポーネントがあります。ターゲットコンピューターの実際のスキャンを担当するOpenVASスキャナーと、スキャナーを制御して結果を統合し、システムの構成とともに中央のSQLデータベースに保存するOpenVASマネージャーです。その他のコンポーネントには、ブラウザベースおよびコマンドラインユーザーインターフェイスが含まれます。
システムの追加コンポーネントは、ネットワーク脆弱性テストデータベースです。このデータベースは、Greenborne CommunityFeedまたはGreenborneSecurityFeedのいずれかの料金から更新されます。後者は有料のサブスクリプションサーバーですが、コミュニティフィードは無料です。
4.網膜ネットワークコミュニティ
Thre Retina Network Communityは、最も有名な脆弱性スキャナーの1つであるAboveTrustのRetina Network SecurityScannerの無料バージョンです。

これは、多くの機能を備えた包括的な脆弱性スキャナーです。このツールは、欠落しているパッチ、ゼロデイ脆弱性、および安全でない構成の無料の脆弱性評価を実行できます。職務に合わせたユーザープロファイルにより、システムの運用が簡素化されます。そのメトロスタイルの直感的なユーザーインターフェイスにより、システムの合理化された操作が可能になります。
Retinaネットワークコミュニティは、Retinaスキャナーのデータベース、ネットワークの脆弱性、構成の問題、および不足しているパッチの広範なデータベースを使用します。自動的に更新され、幅広いオペレーティングシステム、デバイス、アプリケーション、および仮想環境をカバーします。仮想環境について言えば、この製品はVMware環境を完全にサポートしており、オンラインおよびオフラインの仮想イメージスキャン、仮想アプリケーションスキャン、vCenterとの統合が含まれています。
Retinaネットワークコミュニティの主な制限は、256個のIPアドレスのスキャンに制限されていることです。これはそれほど多くはありませんが、いくつかの小規模な組織にとっては十分すぎるでしょう。ご使用の環境がそれよりも大きい場合は、StandardエディションとUnlimitedエディションで利用可能なRetinaネットワークセキュリティスキャナーを選択できます。どちらのエディションにも、Retinaネットワークコミュニティスキャナーと比較して拡張機能セットがあります。
5. Nexpose Community Edition
Rapid7のNexposeは、おそらくRetinaよりは少ないものの、もう1つのよく知られた脆弱性スキャナーです。Nexposeコミュニティ版は、 Rapid7の包括的な脆弱性スキャナの限定バージョンです。

制限は重要です。何よりもまず、この製品を使用してスキャンできるのは最大32個のIPアドレスのみです。これにより、最小のネットワークにのみ適したオプションになります。さらに、この製品は1年間しか使用できません。これらの制限に加えて、これは優れた製品です。
Nexposeは、WindowsまたはLinuxを実行している物理マシンで実行できます。VMアプライアンスとしても利用できます。この製品の広範なスキャン機能は、ネットワーク、オペレーティングシステム、Webアプリケーション、データベース、および仮想環境を処理します。Nexposeは、Adaptive Securityと呼ばれるものを使用して、ネットワークにアクセスした瞬間に新しいデバイスと新しい脆弱性を自動的に検出して評価します。これは、VMwareおよびAWSへの動的接続と、Sonar研究プロジェクトとの統合を組み合わせて、真のライブモニタリングを提供します。Nexposeは、CISやNISTなどの一般的な標準への準拠を支援する統合ポリシースキャンを提供します。ツールの直感的な修復レポートは、コンプライアンスを迅速に改善するための修復アクションに関する段階的な指示を提供します。
6. SecureCheq
最後のエントリは、ITセキュリティのもう1つの一般的な名前であるTripwireの製品です。そのSecureCheqソフトウェアは、デスクトップおよびサーバー用の無料のMicrosoftWindows構成セキュリティチェッカーとして宣伝されています。

このツールは、Windowsコンピューターでローカルスキャンを実行し、CIS、ISO、またはCOBIT標準で定義されている安全でないWindowsの詳細設定を識別します。セキュリティに関連する約20の一般的な構成エラーを探します。
使いやすいシンプルなツールです。ローカルマシンで実行するだけで、チェックされたすべての設定が合格または不合格のステータスで一覧表示されます。リストされた設定のいずれかをクリックすると、脆弱性の概要とその修正方法が表示されます。レポートは、OVALXMLファイルとして印刷または保存できます。
SecureCheqはいくつかの高度な構成設定をスキャンしますが、より一般的な脆弱性と脅威の多くを見逃しています。最善の策は、上記で確認したMicrosoft Baseline SecurityAnalyzerなどのより基本的なツールと組み合わせて使用することです。
脆弱性管理
ある種のソフトウェアツールを使用して脆弱性を検出することは1つのことですが、全体的な脆弱性管理プロセスの一部でない限り、それは一種の役に立たないものです。侵入検知システムが侵入防止システムネットワークの脆弱性スキャナーではないのと同じように、または少なくともそれらの大部分は、脆弱性を検出してユーザーに向けるだけです。
これらの検出された脆弱性に対応するためのプロセスを用意するのはあなた次第です。最初にすべきことは、それらを評価することです。
ここでの考え方は、検出された脆弱性が本物であることを確認することです。脆弱性スキャナーのメーカーは、注意を怠ることを好むことが多く、そのツールの多くは、特定の数の誤検知を報告します。
脆弱性管理プロセスの次のステップは、実際の脆弱性にどのように対処し、修正するかを決定することです。組織がほとんど使用していない、またはまったく使用していないソフトウェアでそれらが見つかった場合、最善の行動は、それを削除して、同様の機能を提供する別のソフトウェアと交換することです。
多くの場合、脆弱性の修正は、ソフトウェア発行元からパッチを適用するか、最新バージョンにアップグレードするのと同じくらい簡単です。場合によっては、いくつかの構成設定を変更することによって修正することもできます。
BigBlueButtonのデフォルトロゴを変更したり、個々の会議にロゴを追加したり、より広範なインターフェースブランディングにカスタムクライアント構築が必要な場合を理解したりします。
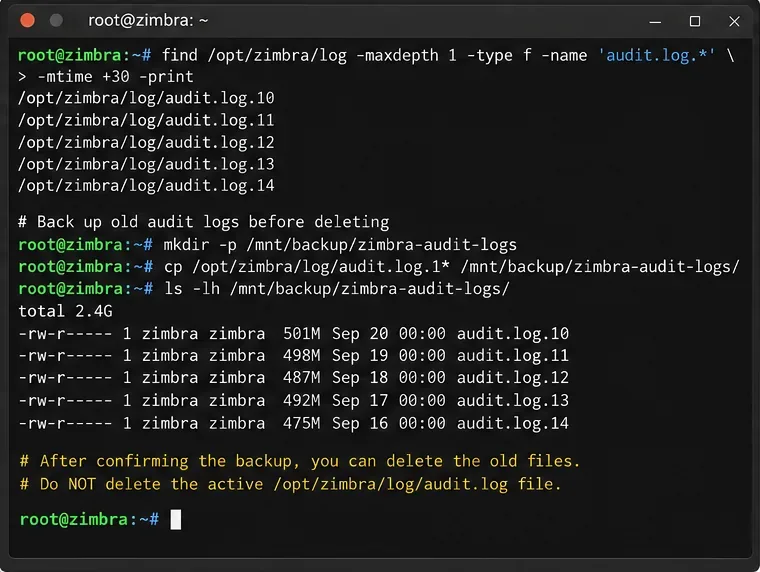
Learn how to identify, archive, compress, and remove old Zimbra audit logs, when to avoid truncating audit.log, and how to verify that disk space and logging recover correctly.
Kopano dagentストレージサーバーへの接続障害のトラブルシューティングを行うには、サーバーの状態、server_socket、Unixソケットの権限、リモートリスナー、および制御された配信テストを確認します。
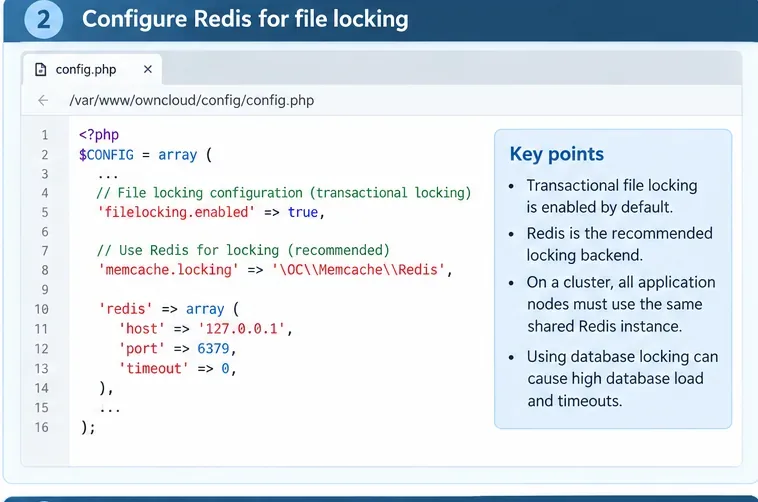
トランザクションロックを特定し、ロックストレージをRedisに移動し、クラスタをチェックし、安全に再テストすることで、ownCloudのファイルロックタイムアウトエラーを修正します。
Troubleshoot Matrix Synapse OOM problems during /sync by checking memory pressure, tuning caches carefully, isolating initial sync, and monitoring workers.
マスターキーモード、APCu、Redis、またはValkeyによるロック、そしてパフォーマンスへの影響を最小限に抑える段階的な導入により、Nextcloudのサーバー側暗号化を安全に有効化します。
MatrixのM_FORBIDDENルーム管理者エラーを修正するには、メンバーシップ、パワーレベル、ターゲットユーザーのランク、およびmake_room_adminなどのSynapseサーバー管理者リカバリオプションを確認してください。
Zimbraウェブメールでサインインはできるものの、空白ページが表示される場合は、ブラウザの問題とメールボックスまたはプロキシの障害を切り分け、適切なログを確認して、安全な復旧を検証してください。
Jitsi Meet サービスが再起動で停止している原因を特定し、致命的なログを読み、パスワードの欠落、マウントエラー、互換性のない設定など、Docker でよく発生する原因を修正します。
Jitsi Meetのアカウント認証がルームパスワードとどのように異なるか、従来のセキュアドメイン方式の設定方法、およびアクセス制御の安全な検証方法について学びましょう。