Kopano Dagentの「ストレージサーバーへの接続に失敗しました」エラーを修正する

Kopano dagentストレージサーバーへの接続障害のトラブルシューティングを行うには、サーバーの状態、server_socket、Unixソケットの権限、リモートリスナー、および制御された配信テストを確認します。
Kopanoがメール配信中に「ストレージサーバーへの接続に失敗しました」と報告した場合、配信エージェント(dagent)が指定されたKopanoサーバーのエンドポイントへの接続を確立できなかったことを意味します。このメッセージだけでは、原因がサーバーの停止、ソケットパスの誤り、アクセス権限の問題、またはリモート接続の問題のいずれであるかを特定することはできません。まずは、設定されているエンドポイントとサーバー自体を確認してください。接続障害の診断中は、メールボックスデータや添付ファイルの保存場所を変更しないでください。
Kopanoの管理者向けドキュメントでは、dagentはメール転送エージェント(MTA)からKopanoユーザーにメールを配信するコンポーネントであると説明されています。Kopano Core 8.0の設定リファレンスでは、server_socketKopanoサーバーへの接続を指定し、file:///var/run/kopano/server.sockデフォルト値としてドキュメントに記載されているとされています。パッケージのバージョン、サービスマネージャ、ローカル構成は異なる場合があるため、例を適用する前にホスト上の値を確認してください。
エラーがすべての受信者に影響するのか、それとも特定の配信経路のみに影響するのかを確認してください。受信するすべての配信が同時に失敗する場合は、サーバーの可用性とエンドポイントを確認してください。特定のホストまたはノードを経由するメッセージのみが失敗する場合は、そのノードdagent.cfgとネットワークパスを正常に動作しているノードと比較してください。テスト中は、失敗したメッセージまたはキューエントリを保存してください。再試行を繰り返すと、ログ内の最初の有用なタイムスタンプが不明瞭になる可能性があります。
systemdを使用しているシステムでは、配信時間前後のKopanoユニットとサーバーログを確認してください。
systemctl list-units 'kopano*'
systemctl status kopano-server --no-pager
journalctl -u kopano-server -b --no-pagerパッケージでユニット名が異なる場合は、で表示されるユニット名を使用してくださいlist-units。サーバーが非アクティブまたは繰り返し再起動している場合は、サーバー側の問題を示しています。以前の起動、データベース、構成、またはストレージのエラーがないか、ジャーナルを確認してください。dagent を再起動しても、利用できない Kopano Server は修復されません。管理者マニュアルには Kopano サービス管理に関する説明がありますが、正確なユニット名はパッケージによって異なります。
通常はアクティブな設定ファイルを読み込んで、次のエントリ/etc/kopano/dagent.cfgを探しますserver_socket。
grep -nE '^[[:space:]]*server_socket[[:space:]]*=' /etc/kopano/dagent.cfgローカルUnixソケットの場合、設定値と実行中のサーバーによって実際に作成されたソケットを比較してください。Kopano Coreのドキュメントでよく見られる値は次のとおりです。
server_socket = file:///var/run/kopano/server.sockファイルが存在し、ソケットであることを確認してください。
ls -l /var/run/kopano/server.sock
test -S /var/run/kopano/server.sock && echo "Socket exists"設定済みのパスと実際のパスが異なる場合は、server_socketインストールで意図的に使用するエンドポイントに値を修正してください。サーバーが別のランタイムディレクトリ、クラスタアドレス、またはリモートトランスポートを使用するように構成されている場合は、デフォルト値をそのままコピーしないでください。Kopanoのリファレンスには、HTTPSトランスポートのSSLキー設定についても記載されています。リモートエンドポイントの構文と証明書の要件は、インストールされているサーバー構成と一致している必要があります。
はい。ソケットが存在していても、dagentを実行しているユーザーからアクセスできない場合があります。関連するサービスユニットまたはプロセスから有効なプロセスユーザーを特定し、ソケットとすべての親ディレクトリを調べます。例:
namei -l /var/run/kopano/server.sock
stat -c '%A %U:%G %n' /var/run/kopano/server.sock
所有者、グループ、およびディレクトリトラバーサル権限を、dagent のランタイム ID と比較してください。Kopano dagent の設定リファレンスには、実行ユーザーとグループを設定できることが記載されており、ドキュメントに記載されているデフォルトは Kopano ですが、パッケージングやオーバーライドによって変更される場合があります。systemd を使用している場合は、所有権を変更する前に、ユニットとオーバーライドを確認してください。
systemctl cat kopano-dagent
systemctl show kopano-dagent -p User -p Group必要なアクセス権限を意図したサービスアカウントに付与するためだけに、権限を調整してください。chmod 777ソケットまたはそのディレクトリに対して権限変更を行わないでください。権限変更を行うと、特権サービスエンドポイントが無関係なローカルユーザーに公開される可能性があります。ランタイムディレクトリは起動時に再作成される可能性があるため、一時的な手動権限変更に頼るのではなく、ディレクトリを作成するサービスまたはパッケージの設定を修正してください。
マルチサーバー構成または高可用性構成では、dagent がそのノードに対して到達可能なクラスタ アドレスまたはサーバー アドレスを使用していることを確認してください。Kopano の高可用性ガイドでは、サービス エンドポイントと Postfix 配信ルーティングはノード間で調整する必要があると示されています。server_socketサーバー リスナー、DNS またはクラスタ アドレス、ファイアウォール ルール、および TLS 設定を両側で比較してください。あるノードのローカル ソケットへの接続が成功したとしても、別のノードからリモート エンドポイントに到達可能であるとは限りません。
dagent用に設定したエンドポイントとネットワークパスと同じものを使用して接続テストを行ってください。リモートトランスポートの場合は、Kopanoホスト上のリスナーの状態とファイアウォールポリシーを確認し、dagentとサーバーのログを調べて接続拒否、タイムアウト、またはTLSエラーがないか確認してください。トラブルシューティングの手っ取り早い方法として、リスナーをインターネットに広く開放しないでください。信頼できるメールホストとアプリケーションホストへのアクセスのみに制限してください。
サーバーがアクティブになり、エンドポイントと権限が一致したら、指定されたテスト用メールボックスを使用して制御されたテストを実行します。Kopano 管理者マニュアルには、そのノード上のユーザーで dagent を直接起動し、件名とメッセージ本文を入力する方法が記載されています。基本的なテストパターンは次のとおりです。
kopano-dagent -v -c /etc/kopano/dagent.cfg testuser
Subject: Kopano connection test

This is a controlled delivery test.
[Press Ctrl-D to finish input]既存のローカルKopanoユーザーに置き換えてtestuser、インストールされているバージョンのコマンド構文に従ってください。このテストでは、一部のMTAルーティングとキューの動作がバイパスされます。直接配信が成功すれば、パスの有用な部分が検証されますが、Postfixや他のMTAがメールを正しくルーティングしていることは証明されません。キューに入れられた本番メッセージを再試行する前に、dagentの出力、Kopanoログ、およびテストメールボックスを確認してください。
構成が変更されたコンポーネントのみを再起動し、その構成の正常なコピーを保存してから再起動してください。 を変更した場合はdagent.cfg、インストールで dagent が永続サービスとして実行されている場合に dagent ユニットを再起動してください。インストールによっては、個別の配信用に dagent を起動するため、再起動する長時間実行の dagent ユニットがない場合があります。server.cfgまたはサーバーリスナー設定を変更した場合は、代わりに Kopano Server のサイトの変更手順に従ってください。 dagent のリファレンスドキュメントには、HUP で再ロード可能な一部のオプションのみが記載されています。すべてのソケットまたはランタイム ID の変更がシグナルによって有効になるとは限りません。
インシデントをクローズする前に、以下のすべてを確認してください。
直接配信は機能するものの、MTA経由のメール配信が依然として失敗する場合は、Kopanoメールボックスのストレージを変更するのではなく、MTAのLMTPトランスポート、ソケットパス、ルーティングを調査してください。サーバーとエンドポイントに問題がないにもかかわらず、dagentが接続失敗を報告する場合は、server_socketパッケージ管理者またはKopano管理者向けに、一致するタイムスタンプ、匿名化された値、サービスステータス、および関連ログを収集してください。診断情報を共有する前に、パスワード、秘密鍵、メッセージの内容、および個人アドレスは削除してください。
参考資料: Kopano Core 管理者マニュアル、Kopano dagent 構成リファレンス、Kopano 高可用性ガイド、Kopano 特殊構成とトラブルシューティング。
Kopano dagentストレージサーバーへの接続障害のトラブルシューティングを行うには、サーバーの状態、server_socket、Unixソケットの権限、リモートリスナー、および制御された配信テストを確認します。
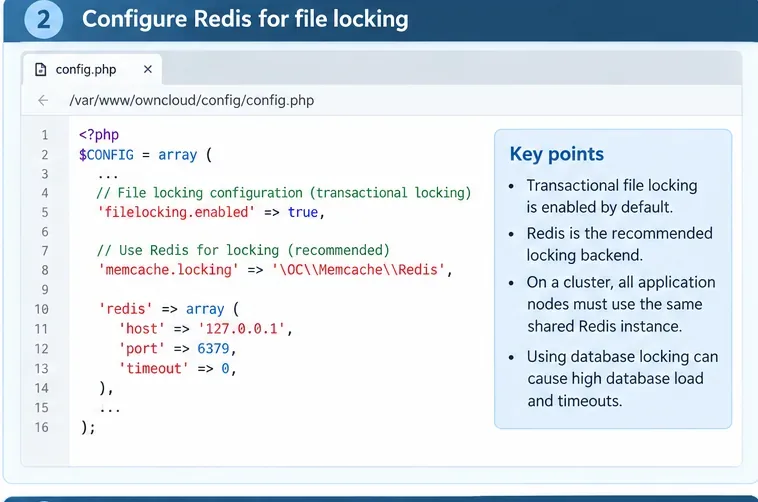
トランザクションロックを特定し、ロックストレージをRedisに移動し、クラスタをチェックし、安全に再テストすることで、ownCloudのファイルロックタイムアウトエラーを修正します。
Troubleshoot Matrix Synapse OOM problems during /sync by checking memory pressure, tuning caches carefully, isolating initial sync, and monitoring workers.
マスターキーモード、APCu、Redis、またはValkeyによるロック、そしてパフォーマンスへの影響を最小限に抑える段階的な導入により、Nextcloudのサーバー側暗号化を安全に有効化します。
MatrixのM_FORBIDDENルーム管理者エラーを修正するには、メンバーシップ、パワーレベル、ターゲットユーザーのランク、およびmake_room_adminなどのSynapseサーバー管理者リカバリオプションを確認してください。
Zimbraウェブメールでサインインはできるものの、空白ページが表示される場合は、ブラウザの問題とメールボックスまたはプロキシの障害を切り分け、適切なログを確認して、安全な復旧を検証してください。
Jitsi Meet サービスが再起動で停止している原因を特定し、致命的なログを読み、パスワードの欠落、マウントエラー、互換性のない設定など、Docker でよく発生する原因を修正します。
Jitsi Meetのアカウント認証がルームパスワードとどのように異なるか、従来のセキュアドメイン方式の設定方法、およびアクセス制御の安全な検証方法について学びましょう。
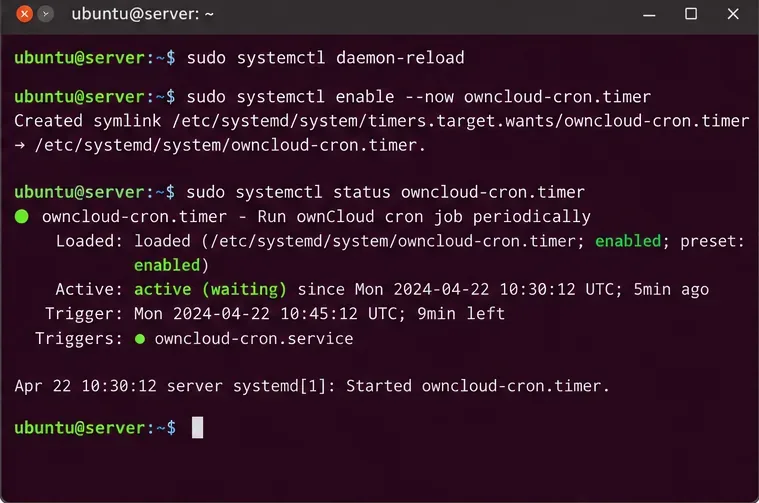
ownCloudのバックグラウンドジョブが実行されない場合は、Cronモードに切り替えて、systemdタイマーを使用してocc system:cronをスケジュールし、タイマーとログを確認してください。
ownCloud Server 10でAmazon S3バケットを外部ストレージとしてマウントします。バックエンドを有効にし、認証情報とエンドポイントオプションを設定し、アクセスを制限し、接続を確認します。