Kopano Dagentの「ストレージサーバーへの接続に失敗しました」エラーを修正する

Kopano dagentストレージサーバーへの接続障害のトラブルシューティングを行うには、サーバーの状態、server_socket、Unixソケットの権限、リモートリスナー、および制御された配信テストを確認します。
Matrix ルームの設定を変更したり、ユーザーを削除したり、誰かを追放したり、権限を編集したり、その他の管理操作を実行しようとすると、エラーメッセージが表示されますM_FORBIDDEN: You do not have permission。初心者にとって、このメッセージは混乱を招く可能性があります。なぜなら、Matrix では「管理者」が 2 つの異なる意味を持つからです。サーバー管理者はホームサーバーを制御し、ルーム管理者は特定のルーム内で十分な権限を持ちます。これらは別々の権限システムです。
確実な解決策は、変更を加える前に、どの権限レイヤーが操作をブロックしたかを特定することです。Matrix ルームの認証は、パワーレベルに基づいています。パワーレベルとは、ルームの状態に格納されている数値で、招待、キック、禁止、メッセージの編集、ルーム設定の変更、またはパワーレベル自体の編集を誰が行えるかを決定します。現在の Matrix 仕様では、Matrix Client-Server API 仕様でこれらのルールが定義されています。Synapse は、Synapse Admin API ドキュメントで、サーバー管理者とルーム管理者は別個のものであることを別途文書化しています。
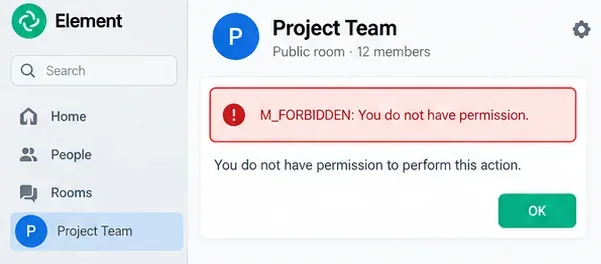
M_FORBIDDENがあったということは、ホームサーバーが試行された操作を拒否したことを意味します。正確な理由は、操作内容、メンバーシップの状態、およびルームの電力レベルによって異なります。通常、以下の4つの情報が必要です。
@alice:example.com。!abc123:example.com。 のようなルームエイリアスの方#team:example.comが読みやすいですが、多くのAPIは内部ルームIDに基づいて動作します。Element Webまたはデスクトップ版では、ルームIDとルームバージョンは「ルーム設定」の「詳細設定」で確認できます。Elementの最新ドキュメントでは、ルーム管理は「ルーム設定」→「役割と権限」にも記載されています。詳しくは、Elementのルーム設定ガイドをご覧ください。
Matrixは、招待済み、参加済み、退出済み、禁止済みなど、複数のメンバーシップ状態を区別します。ユーザーは通常、joinルームイベントを送信したり、ルームを管理したりするためにメンバーシップ状態を知る必要があります。これは、ホームサーバーの管理者アカウントがルームに参加していない場合、通常のルーム操作が失敗する可能性があるため重要です。
ElementなどのMatrixクライアントを使用している場合は、ルームを開いて、招待ルームや履歴ルームではなく、参加済みのアクティブなルームとして表示されていることを確認してください。Synapseを運用していて、サーバー管理者による復旧パスが必要な場合は、Synapseはローカルユーザーをルームに参加させるための管理者エンドポイントを提供していますが、その操作に関する権限要件についてはドキュメントに記載されています。Synapseルームメンバーシップ管理を参照してください。
この間違いを避けてください。Synapse Admin APIトークンを所持しているからといって、同じアカウントにルームレベルの権限が自動的に付与されるとは限りません。サーバー管理とルーム管理は意図的に区別されています。
Element では、一般的な権限レベルをメンバー、モデレーター、管理者といった馴染みのある役割として表現します。内部的には、Matrix はラベルではなく数値を評価します。Matrix の仕様では、状態イベントのしきい値以下の一般ユーザー、そのしきい値を超えるモデレーター、編集に必要なレベル以上の管理者という、馴染みのある解釈を推奨していますm.room.power_levels。一般的なルームでは、メンバーには 0、モデレーターには 50、管理者には 100 を使用しますが、ルームでこれらの値をカスタマイズできます。
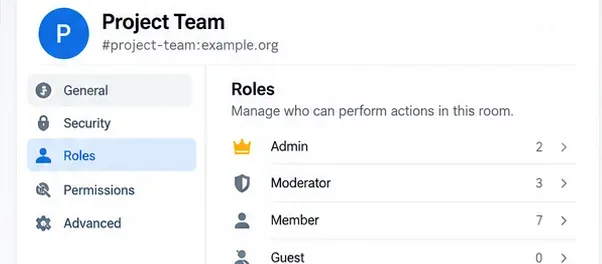
ルーム設定 → 役割と権限を開きます。自分の役割と実行しようとしている操作の両方を確認してください。Element の現在のドキュメントには、設定の変更、ユーザーの削除、ユーザーの禁止、履歴の表示設定の変更、権限の変更など、一般的な操作が記載されており、それぞれに必要な権限レベルが定められています。
例えば、あなたのアカウントのパワーレベルが50で、ルームの権限変更に100が必要だとします。あなたはモデレーターとして一部の管理タスクを実行することはできますが、権限モデルを編集しようとすると正しくエラーが返されますM_FORBIDDEN。
これは、見落としやすいマトリックスルールの1つです。キックやBAN操作の場合、アクションのしきい値に達するだけでは必ずしも十分ではありません。マトリックスの認証ルールでは、対象ユーザーの権限レベルが、アクションを実行するユーザーよりも低いことも要求されます。
例:あなたのアカウントのレベルが50で、ルームのkick参加レベル上限も50、さらに別のモデレーターもレベル50です。あなたはキックの上限を満たしていますが、同じレベルのモデレーターをキックすることはできません。対象があなたより下位ではないため、認証ルールによって操作が拒否されます。
この同じ原則は、多くの混乱を招くモデレーションの失敗を説明するものです。ルーム管理者は、比較の両側を検証する必要があります。
kickまたはbanしきい値。対象が同等の管理者である場合、通常、別の同等の管理者はそのユーザーの権限を簡単に削除することはできません。Element の高度なルーム管理に関するドキュメントでは、通常のクライアントワークフローでは管理者が他の管理者から管理者権限を削除できないことを明示的に警告しています。Elementの高度なルーム管理を参照してください。
最も簡単な復旧方法は、技術的な問題ではなく、組織的な問題であることが多いです。他にアクティブなルーム管理者が存在し、十分な権限を持っている場合は、その管理者にルーム設定 → 役割と権限から参加アカウントを昇格させるよう依頼してください。
これは、ルームの状態を手動で操作するよりも好ましい方法です。なぜなら、クライアントは現在の役割モデルを表示し、他のMatrixクライアントと同じ認証ルールを適用するからです。昇格後、元の操作を再試行してください。
それでも失敗する場合は、「管理者」権限があればすべての操作が自動的に許可されると決めつけるのではなく、実際の操作と権限のしきい値を比較してください。カスタム権限レベルイベントでは、特定のイベントタイプに通常とは異なるしきい値を割り当てることができます。
Synapseホームサーバーを運用していて、アクティブな管理者がいないルームが放置されている場合は、データベースを編集したりルームイベントを捏造したりするのではなく、Synapseがサポートする復旧APIを使用してください。Synapseは、ルーム管理者を作成するAPIを提供しています。
POST /_synapse/admin/v1/rooms/<room_id_or_alias>/make_room_admin

{
  "user_id": "@alice:example.com"
}Synapseサーバー管理者のアクセストークンを使用して、そのリクエストを認証してください。公式のroom-admin APIドキュメントは、Synapse Rooms Admin APIで入手できます。このエンドポイントは、選択されたローカルユーザーに、そのルームでローカルユーザーに利用可能な最高のルーム権限を付与します。必要に応じて、また可能な場合は、そのユーザーを最初に招待することもできます。
復旧コール後、昇格したアカウントでルームに参加または再度開き、Matrixクライアントで操作を再試行してください。
Matrix Room バージョン 12 では、作成者の表示方法が変更されました。作成者は実質的に無制限かつ不変の権限レベルを持ち、usersマップ上で通常のユーザーのように表示されません。作成者は通常の権限レベルイベントによって降格されることはありません。この動作については、 Matrix Room バージョン 12 仕様書m.room.power_levelsに記載されています。
つまり、以前のバージョンのルームからコピーしたトラブルシューティング手法は、バージョン12のルームにはそのまま適用できない可能性があります。高度な復旧や電力レベルの編集を行う前に、ルームのバージョンを確認してください。
高度なトラブルシューティングを行うには、関連するルーム状態イベントは ですm.room.power_levels。これには次のようなフィールドが含まれます。
{
  "users_default": 0,
  "state_default": 50,
  "invite": 0,
  "kick": 50,
  "ban": 50,
  "redact": 50,
  "users": {
    "@alice:example.com": 100,
    "@bob:example.com": 50
  }
}
アカウントが にリストされていない場合users、通常、レベルは に戻りますusers_default。ほとんどのルームでは、これは 0 を意味します。特定のイベントタイプは、マップを通じて一般的な状態またはメッセージのしきい値を上書きすることもできますevents。
クライアントまたはAPIが保持する内容を正確に把握していない限り、電力レベルイベント全体を小さな部分オブジェクトに置き換えないでください。電力レベルの状態には複数の重要なフィールドが含まれている場合があり、それらを誤って削除すると、意図した以上の権限が変更される可能性があります。
M_FORBIDDEN。認証エラーは通常、古いプロセスが原因ではなく、ルームの状態に関する決定的な判断が原因です。Authorization: Bearer ...を使用する際は、ヘッダーを使用することをお勧めします。| あなたが見るもの | おそらくチェック | 次の動き |
|---|---|---|
M_FORBIDDEN部屋の設定を変更するとき | あなたのレベルと必要な状態イベントまたは設定レベルとの比較 | 十分な権限を持つルーム管理者に昇格してもらうか、しきい値を調整してもらいましょう。 |
M_FORBIDDENキックまたは追放するとき | アクションのしきい値と対象ユーザーのレベル | あなたのレベルは、設定された基準値を満たし、かつ対象ユーザーのレベルを上回っている必要があります。 |
| サーバー管理者はクライアント側でルームを管理できません | サーバー管理者とルーム管理者の違い | ルームに参加し、make_room_admin必要に応じてサポートされている復旧APIを使用してください。 |
| アクティブなルーム管理者は残っていません | シナプス回復経路 | サーバー管理者トークンを使用して、Make Room Admin API を使用してください。 |
| 古い指示は異なる動作をする | ルームバージョン | 電力レベルを編集する前に、部屋のバージョンが12以降であることを確認してください。 |
ルームの管理に必要なアカウントが参加し、意図したアクションを実行するのに十分な権限レベルを持ち、403M_FORBIDDENエラーを返さずにそのアクションを実行できる場合、修正は完了です。モデレーションアクションの場合は、Matrix認証ルールで要求されている場合、対象ユーザーの権限レベルが低いことも確認してください。
Matrixの新規管理者にとって最も役立つ考え方はシンプルです。まず、ホームサーバーの権限を扱っているのか、ルームの権限を扱っているのかを特定します。次に、メンバーシップ、権限レベル、アクションのしきい値、および対象ユーザーのレベルを確認します。この手順に従うことで、不要なサーバー変更なしにほとんどの権限エラーを解決できます。
Kopano dagentストレージサーバーへの接続障害のトラブルシューティングを行うには、サーバーの状態、server_socket、Unixソケットの権限、リモートリスナー、および制御された配信テストを確認します。
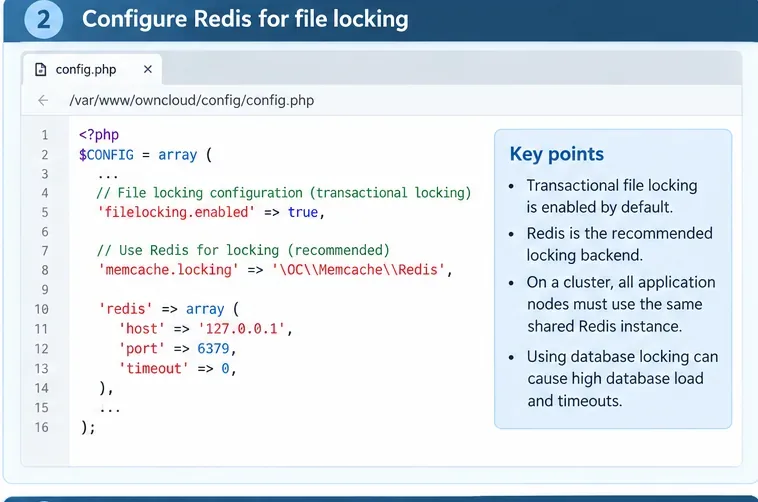
トランザクションロックを特定し、ロックストレージをRedisに移動し、クラスタをチェックし、安全に再テストすることで、ownCloudのファイルロックタイムアウトエラーを修正します。
Troubleshoot Matrix Synapse OOM problems during /sync by checking memory pressure, tuning caches carefully, isolating initial sync, and monitoring workers.
マスターキーモード、APCu、Redis、またはValkeyによるロック、そしてパフォーマンスへの影響を最小限に抑える段階的な導入により、Nextcloudのサーバー側暗号化を安全に有効化します。
MatrixのM_FORBIDDENルーム管理者エラーを修正するには、メンバーシップ、パワーレベル、ターゲットユーザーのランク、およびmake_room_adminなどのSynapseサーバー管理者リカバリオプションを確認してください。
Zimbraウェブメールでサインインはできるものの、空白ページが表示される場合は、ブラウザの問題とメールボックスまたはプロキシの障害を切り分け、適切なログを確認して、安全な復旧を検証してください。
Jitsi Meet サービスが再起動で停止している原因を特定し、致命的なログを読み、パスワードの欠落、マウントエラー、互換性のない設定など、Docker でよく発生する原因を修正します。
Jitsi Meetのアカウント認証がルームパスワードとどのように異なるか、従来のセキュアドメイン方式の設定方法、およびアクセス制御の安全な検証方法について学びましょう。
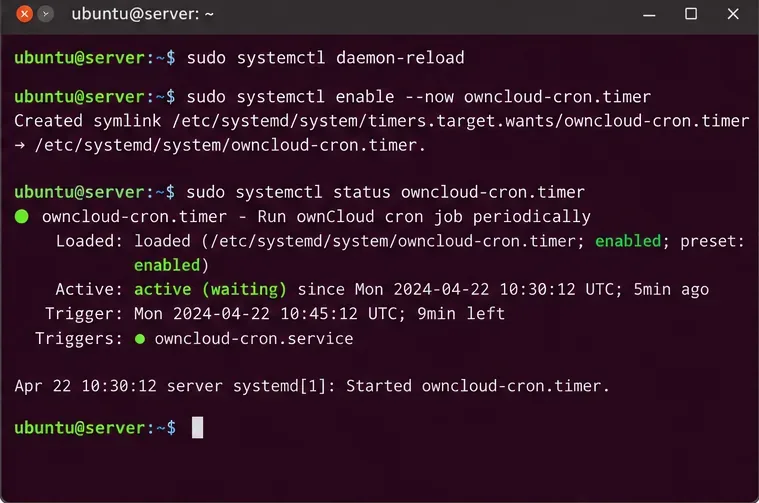
ownCloudのバックグラウンドジョブが実行されない場合は、Cronモードに切り替えて、systemdタイマーを使用してocc system:cronをスケジュールし、タイマーとログを確認してください。
ownCloud Server 10でAmazon S3バケットを外部ストレージとしてマウントします。バックエンドを有効にし、認証情報とエンドポイントオプションを設定し、アクセスを制限し、接続を確認します。