ネットワーク上のデバイスを見つけるためのベスト10ピングスキャンツール

迅速なLAN検出、クロスプラットフォームスキャン、IPアドレス管理のための10種類のpingスイープツールを比較します。スイープで何がわかるのか、何がわからないのかを理解しましょう。
2026年10月現在、安定版Nextcloud 35の管理者向けドキュメントでは、以前の多くのチュートリアルよりも重要な点が明確に説明されています。サーバーサイド暗号化(SSE)は主に外部のサードパーティ製ストレージに保存されているファイルを保護することを目的としており、デフォルトのマスターキーモードはユーザーごとのキーよりも優れたパフォーマンスと幅広い認証互換性を提供します。また、同じドキュメントでは、暗号化されたファイルによるストレージオーバーヘッドは、Nextcloud 25以前のリリースでははるかに大きかったのに対し、現在は約1%にとどまっていることも指摘されています。
だからといって、暗号化が文字通り無料になるわけではありません。暗号化された読み書きには必ず暗号化処理が必要となるため、責任あるガイドであれば、すべてのサーバーでCPUやレイテンシのコストがゼロになることを保証できるわけではありません。現実的な目標は異なります。ユーザーにとって目立った速度低下を避け、データベースやロックの負荷を抑制し、実際に暗号化が必要なストレージのみを暗号化する形で、暗号化を有効にすることです。
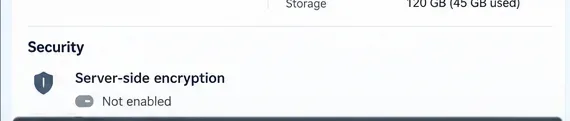
Nextcloud SSEは、ファイルの内容を保存前にサーバー上で暗号化します。ユーザーがNextcloud経由でファイルをダウンロードまたは開くと、サーバーはファイルを復号化してから認証済みのユーザーに配信します。暗号化キーはNextcloudサーバー上に保持されるため、SSEは、実際のファイルデータが信頼できない外部ストレージプロバイダーに保存されている場合に特に役立ちます。
SSEはファイル名やディレクトリ構造を隠蔽するものではなく、悪意のあるNextcloud管理者や完全に侵害されたアプリケーションサーバーからファイルを保護するものでもありません。サーバー管理者でさえファイルを読み取れないようにする必要がある場合は、Nextcloudのエンドツーエンド暗号化モデルが適切なセキュリティレイヤーとなります。公式の比較については、Nextcloudのサーバーサイド暗号化に関するドキュメントをご覧ください。
| 決断 | 経費を抑えた選択肢 | 別のものを選ぶべき時 |
|---|---|---|
| 主要管理 | マスターキーは、現在ほとんどの導入環境でデフォルトかつ推奨されているモードです。 | セキュリティ上のトレードオフが特に必要であり、かつ認証/復旧の制限が許容できる場合にのみ、ユーザーごとのキーを使用してください。 |
| ストレージ範囲 | 脅威モデルが外部プロバイダーである場合、外部ストレージを暗号化し、ローカルホームストレージは暗号化しない。 | ローカルのNextcloudストレージ上の保存データの保護も必要な場合は、ホームストレージも暗号化してください。 |
| バックエンドをロックする | RedisまたはValkeyをバックエンドとするトランザクションファイルロック | データベースロックは非常に小規模なシステムでは許容されるかもしれないが、トラフィックが増加すると、回避可能なデータベース負荷が増加する。 |
暗号化キーとインスタンスシークレットは、復旧に不可欠な情報です。Nextcloudは、SSEを有効にする前に、インスタンス構成と暗号化キーをバックアップすることを強く推奨しています。必要なキーまたはインスタンスシークレットを紛失すると、暗号化されたデータが復旧できなくなる可能性があります。
変更前に、ユーザーにとって重要なワークロードを使用して、簡単なベースラインデータを取得してください。代表的なアップロードとダウンロードをいくつか測定し、PHP-FPMのCPU使用率、データベース負荷、ストレージのレイテンシ、およびファイルアプリの応答時間を記録してください。ラボでのベンチマークテストは必要ありません。ロールアウトによってユーザーに表示される動作が変わったかどうかを判断できる、再現可能な前後比較テストが必要です。
また、ホームストレージを実際に暗号化する必要があるかどうかを検討してください。S3、SMB、オブジェクトストレージ、またはその他の外部バックエンドをストレージプロバイダーから保護することが目的であれば、ローカルのホームストレージをSSEの外部に置くことで、その脅威モデルに対して追加的な価値を提供しない暗号化処理を回避できます。
これは最も重要なパフォーマンス準備です。Nextcloudは最適なパフォーマンスを実現するためにメモリキャッシュを推奨しており、特にローカルキャッシュにはAPCu、トランザクションファイルロックにはRedisまたは互換性のあるバックエンドを推奨しています。トランザクションファイルロックは暗号化されたファイルにとって特に重要です。なぜなら、Nextcloudは暗号化とストレージ操作が行われている間、ファイルの変更を安全に調整する必要があるからです。
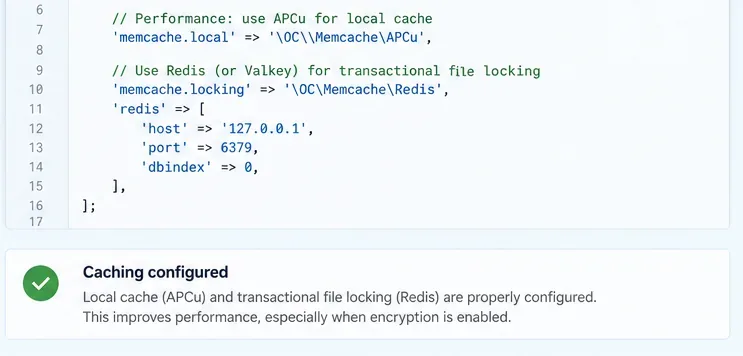
一般的なシングルサーバー構成では、ローカルキャッシュにAPCuを、ロックにRedisを使用します。
'memcache.local' => '\OC\Memcache\APCu',
'memcache.locking' => '\OC\Memcache\Redis',
'redis' => [
    'host' => '127.0.0.1',
    'port' => 6379,
    'dbindex' => 0,
],
Redisが同じホスト上で動作している場合、Nextcloudのファイルロックに関するドキュメントでは、可能な限りUnixソケットを使用することを推奨しています。また、Nextcloud 35の最新ドキュメントでは、RedisまたはValkey互換サーバー向けのKeyValueCacheオプションについても説明されており、phpredis PHP拡張機能を必要とせずにトランザクションロックを提供できます。サンプルをそのままコピーするのではなく、ご自身の環境に合った設定を使用してください。
PHP OPcache も有効化し、コンパイル済みコードが繰り返し削除されないように適切なサイズに設定する必要があります。Nextcloud のサーバーチューニングガイドによると、OPcache は PHP アプリケーションのパフォーマンスを向上させ、設定された制限が使用率 90% を超えた場合に管理者に警告を発します。展開前に、公式のメモリキャッシュガイド、トランザクションファイルロックガイド、およびサーバーチューニングガイドを確認してください。
現在のほとんどの導入環境では、マスターキーモードが最適な出発点となります。Nextcloud 35では、マスターキーモードがデフォルトとして文書化され、ほとんどの導入環境で推奨されており、パフォーマンスの向上とより多くのログイン方法との互換性が提供されるとされています。トレードオフは明らかです。サーバーを制御する管理者はユーザーファイルを復号化できてしまいます。これが許容できない場合は、マスターキーを使用したSSEは適切なセキュリティ境界とは言えません。
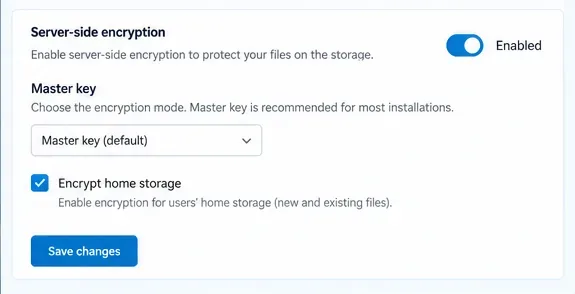
ウェブインターフェースで、管理者設定の「サーバー側暗号化」セクションを開き、サーバー側暗号化を有効にします。Nextcloudが暗号化モジュールがロードされていないと報告する場合は、アプリから「Nextcloudデフォルト暗号化モジュール」を有効にします。暗号化設定に戻り、モジュールが選択されていることを確認します。ログアウトして再度ログインし、暗号化キーを初期化します。
暗号化は で管理することもできますocc。現在のコマンドリファレンスには、次の手順が記載されています。
sudo -E -u www-data php occ app:enable encryption
sudo -E -u www-data php occ encryption:enable
sudo -E -u www-data php occ encryption:status
SSEの目的が外部ストレージのみである場合は、より広範な展開を行う前に、ホームストレージの暗号化オプションを無効にしてください。この選択により、暗号化レイヤーを通過する必要のあるデータ量を大幅に削減できます。
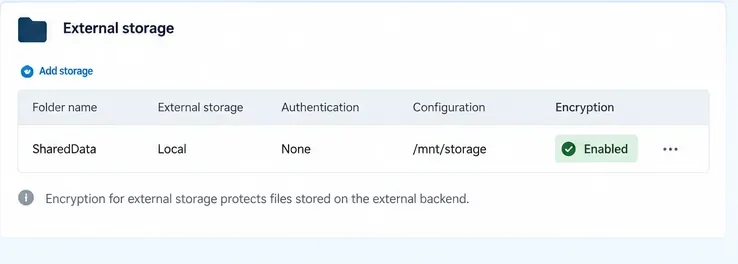
外部ストレージの暗号化はマウントごとに設定されます。暗号化が必要なマウントのみを有効にし、Nextcloud経由で代表的なファイルをアップロードして再度ダウンロードしてください。ユーザーが実際に使用するデスクトップ、モバイル、WebDAV、またはブラウザのワークフローと同じ方法でアクセスを確認してください。
機能テスト後、ステップ1のベースライン測定を再度実行します。アップロード時間、ダウンロード時間、CPU使用率、データベースアクティビティ、ストレージレイテンシを比較してください。変化が小さく、ユーザーから見える応答時間が安定している場合は、サーバーに十分な余裕があります。パフォーマンスが急激に低下した場合は、暗号化自体が唯一の原因であると決めつけないでください。まず、データベースベースのファイルロック、PHP-FPMワーカーの飽和、外部ストレージの低速、OPcacheの不足、またはRedis接続の問題がないか確認してください。
SSE が有効になる前に既に存在していたファイルを暗号化する必要がある場合は、Nextcloud が提供するencryption:encrypt-all機能を使用してください。これは通常の対話型リクエストではなく、移行ワークロードとして扱ってください。大量のデータに影響を与える可能性があるため、メンテナンス期間中にスケジュールし、バックアップとロールバックの計画が適切であることを確認してください。使用可能な暗号化コマンドについては、公式の occ 暗号化リファレンスを参照してください。
これは、実際の脅威に対処することなく、暗号化されたI/Oの量を増加させることになります。SSEを有効にする理由に合わせて、暗号化の範囲を設定してください。
Nextcloudのドキュメントによると、デフォルトのデータベースロックバックエンドはデータベースに大きな負荷をかけるとのことです。RedisまたはValkeyをバックエンドとするロックキャッシュは、このボトルネックを解消する最も直接的な方法の一つです。
対話型トラフィックとフルデータ暗号化処理は、CPU、I/O、PHPワーカー、ストレージ帯域幅を競合します。移行作業は通常の運用トラフィックとは別に実施してください。
SSEキーはサーバー側で利用可能なため、悪意のある管理者や完全に侵害されたサーバーは信頼境界内に留まります。このような脅威に対処する必要がある場合は、エンドツーエンド暗号化を使用してください。
パフォーマンスへの影響を最小限に抑えつつ Nextcloud のサーバー側暗号化を有効にする最も安全な方法は、適用範囲を狭くし、信頼モデルが適合する場合はデフォルトのマスターキーを使用し、まず APCu と Redis または Valkey ロックを設定し、変更前後の実際のワークロードをベンチマークすることです。現在の Nextcloud 35 のガイダンスでは、このアプローチが推奨されています。マスターキーモードはパフォーマンス重視のデフォルト設定であり、外部ストレージは SSE の主なユースケースであり、暗号化ファイルのサイズオーバーヘッドは現在約 1% です。
まずは、公式のNextcloud 35サーバーサイド暗号化ガイドとサーバーサイド暗号化の技術詳細を参照してください。これらのドキュメントは、鍵管理の動作、移行コマンド、およびバージョン固有の制限事項に関する信頼できる情報源となります。
迅速なLAN検出、クロスプラットフォームスキャン、IPアドレス管理のための10種類のpingスイープツールを比較します。スイープで何がわかるのか、何がわからないのかを理解しましょう。
SNMP対応範囲、マッピング、アラート、導入モデル、コストのトレードオフなど、パフォーマンス監視のための6つのネットワーク管理ツールを比較します。
フルネットワークスイートからレイテンシに特化したプローブまで、7つの無料オープンソースpingモニターを比較し、可用性、パケット損失、履歴など、ニーズに最適なものを選びましょう。
Windows、iPhone、Android向けのWi-Fiアナライザーのおすすめを比較検討しましょう。チャネルの混雑状況、信号カバレッジ、ヒートマップ、ネットワークのトラブルシューティングツールなどが含まれています。
WindowsおよびLinux向けの信頼性の高いSFTPサーバーソフトウェア(OpenSSH、Bitvise、SolarWinds、SFTPGoなど)を比較検討しましょう。セキュリティとファイル転送のニーズに最適なソフトウェアを見つけてください。
迅速なデバイス検出、クロスプラットフォームIPスキャン、エンタープライズIPAMを実現するネットワークスキャナーツールを比較し、それぞれのオプションをネットワークに合わせて選択するためのガイダンスを提供します。
サブネット検出、DNSとDHCPの連携、ネットワークインベントリ、オープンソースIPAMに対応した7つのIPアドレス管理ツールを比較します。
明確なデバイスカバレッジ、有用なパフォーマンス指標、実用的なアラート、そしてSolarWinds NPM、PRTG、OpManagerの比較機能を備えた、実用的なネットワーク監視システムを構築します。
SNMPデバイス検出、インターフェースグラフ、ホストメトリック、サービスチェック、トラフィックフローに関する6つのLinuxネットワーク監視ツールを比較します。
Nmapの--tracerouteオプションを使用すると、ホップを認証済みホストにマッピングし、ホップとRTTの出力を理解し、過剰なスキャンを行わずに応答の欠落をトラブルシューティングできます。