Kopano Dagentの「ストレージサーバーへの接続に失敗しました」エラーを修正する

Kopano dagentストレージサーバーへの接続障害のトラブルシューティングを行うには、サーバーの状態、server_socket、Unixソケットの権限、リモートリスナー、および制御された配信テストを確認します。
ownCloud Server 10 では、外部ストレージサポートアプリを使用して、Amazon S3 バケットをセカンダリストレージとしてマウントできます。設定するには、外部ストレージを有効にし、管理者ストレージ設定で Amazon S3 マウントを追加し、バケットとアクセス認証情報を入力して、ownCloud がマウント準備完了と報告することを確認します。これにより、バケットはユーザーのファイルビューで引き続き利用可能になります。ownCloud のプライマリデータディレクトリが S3 に移動されることはありません。
このガイドでは、ownCloud 10 の S3 外部ストレージバックエンドについて説明します。Amazon S3 に適用されますが、エンドポイント、リージョン、およびアドレス指定オプションがプロバイダーの要件に合致する場合は、S3 互換サービスでも動作する可能性があります。プロバイダーの互換性は異なる場合があるため、マウントをユーザーに提供する前に、ストレージプロバイダーにこれらの値を確認してください。
外部S3マウントを使用すると、ownCloud仮想ファイルシステムにバケットが追加フォルダとして追加されます。マウントの権限に応じて、ユーザーは通常のownCloudストレージ内のファイルと並行してアクセスできます。別途S3プライマリオブジェクトストレージアプリを使用すると、展開方法が変更されます。これはownCloudがプライマリファイルコンテンツを保存する場所を変更し、追加の設定と移行に関する影響があります。セカンダリマウントを使用する場合にのみ、このガイドに従ってください。
開始する前に、ownCloud Server 10 のインストールがご使用の環境でサポートされ、最新の状態に更新されていること、サーバーが S3 エンドポイントへの HTTPS アウトバウンド接続を確立できること、および管理者権限を持っていることを確認してください。バケット名、プロバイダが承認したアクセスキーとシークレットキー、そして互換性のあるサービスを使用している場合は、正しいエンドポイント、リージョン、およびパススタイル設定が必要です。
ストレージプロバイダーのコンソールでバケットを作成または選択します。Amazon S3 の場合は、使用する AWS リージョンを選択し、バケットのアクセス制御、暗号化、ライフサイクルルール、バックアップまたは保持要件を確認してください。バケットは、独立したバックアッププランの代わりにはなりません。
このownCloudマウント専用の認証情報を使用し、通常のファイルアクセスに必要なバケットと操作のみに限定してください。rootアカウントのアクセスキーは使用しないでください。AWSでは、一時的な認証情報が有効な場合は、長期的なアクセスキーの使用を避けることを推奨しています。ownCloudの設定でアクセスキーペアが必要な場合は、シークレットを保護し、組織の認証情報ローテーションポリシーに従ってください。多くのプロバイダはキー作成時にのみシークレットを表示するため、シークレットは安全に保管してください。認証情報をチケット、スクリーンショット、シェル履歴、またはこの記事の例に貼り付けないでください。
ネットワークルール、DNS、およびTLS検査ポリシーがownCloudサーバーがプロバイダにアクセスできることを確認してください。互換性のあるエンドポイントにプライベート証明書または自己署名証明書を使用する場合は、外部ストレージのドキュメントで指示されているとおり、その証明書をownCloudの信頼済み証明書ストアにインポートしてください。証明書エラーを回避するためにTLS検証を無効にしないでください。
管理者アカウントでownCloudにサインインします。[設定] > [アプリ]を開き、[外部ストレージサポート]を探して、アプリが有効になっていない場合は有効にします。次に、[設定] > [管理者] > [ストレージ]を開きます(メニューの正確な文言はownCloud 10のリリースとテーマによって若干異なる場合があります)。外部ストレージの設定が利用可能であることを確認します。
外部ストレージサポートは、セカンダリマウントを提供します。ownCloudの管理者向けドキュメントによると、必須項目を入力するとマウントは自動的に保存されます。緑色のステータスインジケーターは、設定されたストレージが使用可能であることを示します。赤色または黄色のインジケーターは、ownCloudが接続または設定を検証できなかったことを示しているため、マウントはまだ使用可能とはみなさないでください。
管理者ストレージ設定で、「ストレージの追加」を選択し、「Amazon S3」を選択します。マウントポイントのフォルダ名を入力します。これは、ユーザーのファイル一覧に表示される名前です。次に、S3アクセスキー、シークレットキー、バケット名を、指定されたとおりに正確に入力します。シークレットキーのフィールドは非公開にし、表示されている間は画面共有を避けてください。
標準的なAWS S3バケットの場合は、プロバイダーの通常のエンドポイントとリージョン設定から始めます。リクエストがHTTPSを使用するようにSSLを有効にします。S3互換サービスの場合は、そのサービスに必要なホスト名、ポート、リージョン値を入力します。バケット名からURLを推測するのではなく、サービスのドキュメントに記載されているエンドポイントを使用してください。
パス形式のアドレス指定では、リクエストがバケット固有のホスト名から、URL パスにバケットを含むサービスホスト名に変更されます。ownCloud の S3 バックエンドのドキュメントには、Amazon S3 では通常不要であり、新しい Amazon データセンターでは動作しない可能性があると記載されています。仮想ホストの DNS ルーティングが利用できない一部の Amazon 以外のエンドポイントでは役立つ場合があります。互換性のあるプロバイダの指示に従ってください。マウントが失敗した場合は、複数の設定を一度に変更するのではなく、エンドポイントとアドレス指定モードを一緒に確認してください。
「利用可能ユーザー」で、S3フォルダを表示するownCloudユーザーまたはグループを選択します。管理者レベルのマウントは、制限がない限り、デフォルトではすべてのユーザーが利用できます。特にバケットに共有データ、規制対象データ、または運用データが含まれている場合は、意図したユーザーのみにアクセス権限を付与してください。
該当行が表示されたら、マウントオプションを確認してください。設定とownCloudのリリースによっては、読み取り専用アクセス、プレビュー、暗号化統合、ファイルシステムチェック、共有の有効化などのオプションが利用可能です。ドキュメントに記載されている設定では、外部マウントポイントでの共有はデフォルトで無効になっています。ユーザーがownCloud経由でこれらのファイルを共有できる必要があり、かつ組織のポリシーで許可されている場合にのみ、共有を有効にしてください。
マウントの横にあるステータス アイコンが表示されるまで待ちます。緑色のインジケーターは最初の成功シグナルですが、データ パス テストが完全に完了したわけではありません。[利用可能]に含まれるユーザーとしてサインインし、[ファイル]を開いて、マウント フォルダーが表示されることを確認します。機密性の低い小さなテスト ファイルをアップロードし、ファイルを開くかダウンロードし、意図したワークフローの一部であれば名前を変更し、テスト ポリシーで削除が許可されている場合にのみ削除します。プロバイダーのコンソールまたは監査ログで、結果として生成されたオブジェクトを確認します。
マウントに割り当てられていないユーザーとして、読み取りテストを繰り返してください。マウントが作成されたという理由だけで、そのアカウントがアクセス権を取得することはありません。マウントが読み取り専用である場合は、書き込み試行がブロックされていることを確認してください。エンドポイント、リージョン、マウント名、対象グループ、および認証情報の所有者を、シークレット自体を記録せずに運用ドキュメントに記録してください。
ownCloud 10.15のドキュメントによると、S3および互換性のあるファイルシステムでは、occ files:scan手動で追加したファイルを再スキャンすることはできません。また、同じドキュメントでは、ownCloudがownCloudの外部で行われたリモートの変更、特にフォルダ階層の深い部分での変更を常に検出できるとは限らないと警告しています。ファイルの可視性とメタデータを確実に維持するためには、可能な限りownCloudを介して書き込みと変更を行ってください。外部プロセスがバケットに書き込む必要がある場合は、そのワークフローに依存する前に、使用するバックエンドとリリースに合わせて可視性と一貫性をテストしてください。通常のPOSIXファイルスキャンで修復できるとは考えないでください。
また、本番環境のマウントを変更または削除する際には注意が必要です。ownCloudでは、外部ストレージ構成を変更または削除しても、データベースから古いメタデータエントリが自動的に削除されるわけではないと指摘しています。変更を計画し、アクセス権限とバックアップを確認し、クリーンアップを行う前にリリース固有のドキュメントを参照してください。ユーザーが既に依存しているマウントをトラブルシューティングの実験として削除することは避けてください。
files:scan。ドキュメントは2026年10月6日に確認済みです。ownCloudの10.15外部ストレージ設定ページは、アプリの動作と制限に関するバージョン固有のリファレンスとして引き続き使用されます。専用のS3ページは、ownCloudの最新ドキュメントからリンクされています。これは、10.15のS3ページが現在「見つかりません」という応答を返すためです。UIラベルと互換性のあるプロバイダ設定は、リリースによって異なる場合があります。
Kopano dagentストレージサーバーへの接続障害のトラブルシューティングを行うには、サーバーの状態、server_socket、Unixソケットの権限、リモートリスナー、および制御された配信テストを確認します。
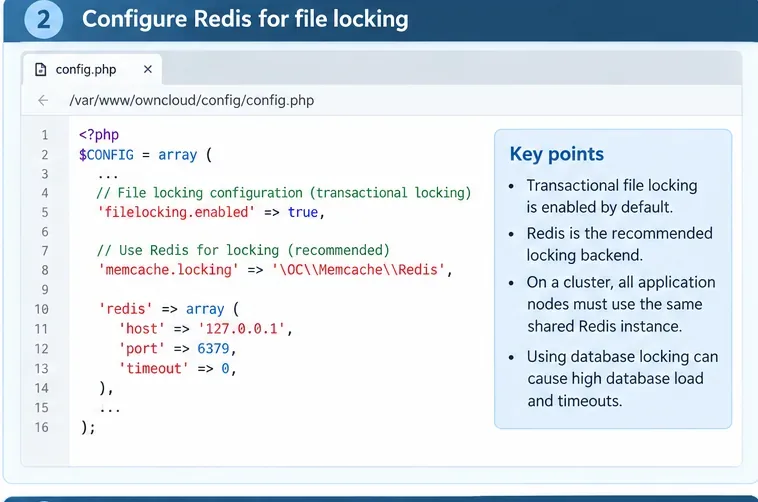
トランザクションロックを特定し、ロックストレージをRedisに移動し、クラスタをチェックし、安全に再テストすることで、ownCloudのファイルロックタイムアウトエラーを修正します。
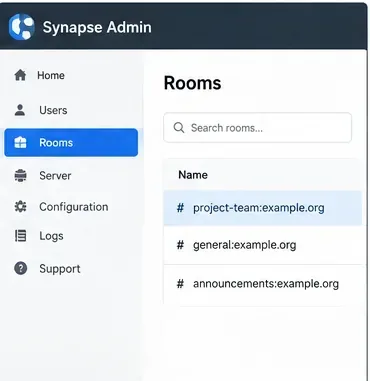
Troubleshoot Matrix Synapse OOM problems during /sync by checking memory pressure, tuning caches carefully, isolating initial sync, and monitoring workers.
マスターキーモード、APCu、Redis、またはValkeyによるロック、そしてパフォーマンスへの影響を最小限に抑える段階的な導入により、Nextcloudのサーバー側暗号化を安全に有効化します。
MatrixのM_FORBIDDENルーム管理者エラーを修正するには、メンバーシップ、パワーレベル、ターゲットユーザーのランク、およびmake_room_adminなどのSynapseサーバー管理者リカバリオプションを確認してください。
Zimbraウェブメールでサインインはできるものの、空白ページが表示される場合は、ブラウザの問題とメールボックスまたはプロキシの障害を切り分け、適切なログを確認して、安全な復旧を検証してください。
Jitsi Meet サービスが再起動で停止している原因を特定し、致命的なログを読み、パスワードの欠落、マウントエラー、互換性のない設定など、Docker でよく発生する原因を修正します。
Jitsi Meetのアカウント認証がルームパスワードとどのように異なるか、従来のセキュアドメイン方式の設定方法、およびアクセス制御の安全な検証方法について学びましょう。
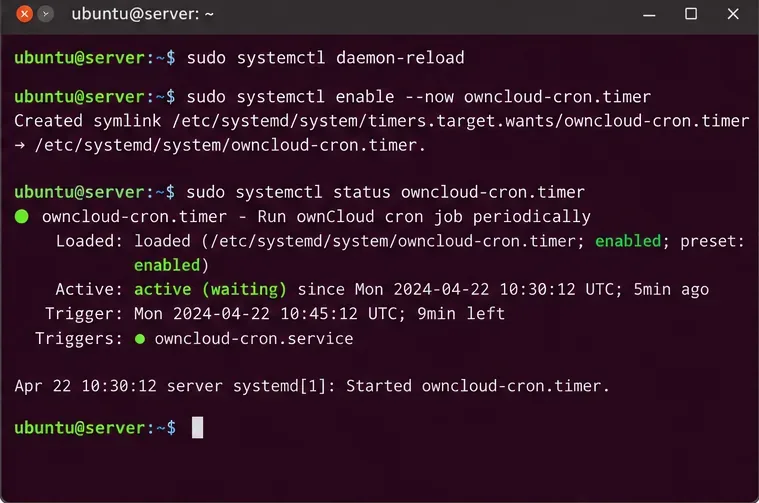
ownCloudのバックグラウンドジョブが実行されない場合は、Cronモードに切り替えて、systemdタイマーを使用してocc system:cronをスケジュールし、タイマーとログを確認してください。
ownCloud Server 10でAmazon S3バケットを外部ストレージとしてマウントします。バックエンドを有効にし、認証情報とエンドポイントオプションを設定し、アクセスを制限し、接続を確認します。