Fix Zimbra Admin Console 404 Not Found After SSL Renewal
Illustrative example, not a real incident: Jordan administers a fictional Zimbra server at mail.example.com. After renewing its SSL/TLS certificate, Jordan opens a saved Admin Console bookmark and gets a “404 Not Found” page. The renewal may be related, but a 404 does not by itself prove the certificate is invalid. The address may be reaching the wrong port, proxy, hostname, or URL route.
For this example, Jordan’s safest order is to confirm the intended Admin Console URL, test the direct and proxied endpoints separately, check Zimbra service status and deployed certificates, and only then redeploy or restart a component if the evidence points there. Use your installation’s version-specific instructions: Zimbra ports and certificate procedures can vary by release and by whether the server uses Zimbra Proxy, a separate load balancer, or an external reverse proxy.
What does a 404 after SSL renewal tell you?
A browser’s explicit HTTP 404 response usually means that an HTTP server answered the request but did not find a matching resource or route. That makes the hostname, port, URL path, virtual host, and proxy route important checks. It is different from a browser certificate warning or a TLS handshake failure. However, a reverse proxy or web application firewall can itself return a 404 when a host or route does not match, so the status alone does not identify which layer is responsible.
Zimbra documents the direct Admin Console on TCP port 7071 by default. If Zimbra Proxy is configured to proxy the Admin Console, its documented default proxy port is 9071; it is optional and may be customized. The standard webmail address on port 443 is not automatically the same endpoint as the direct Admin Console. Check the Zimbra Administration Console URL guidance and Zimbra’s port reference against your own configuration.
How should you troubleshoot the error?
1. Confirm the exact Admin Console address
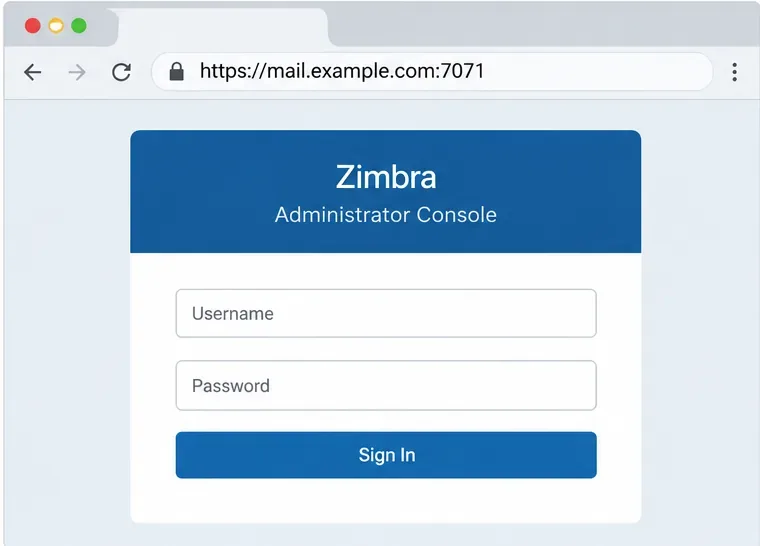
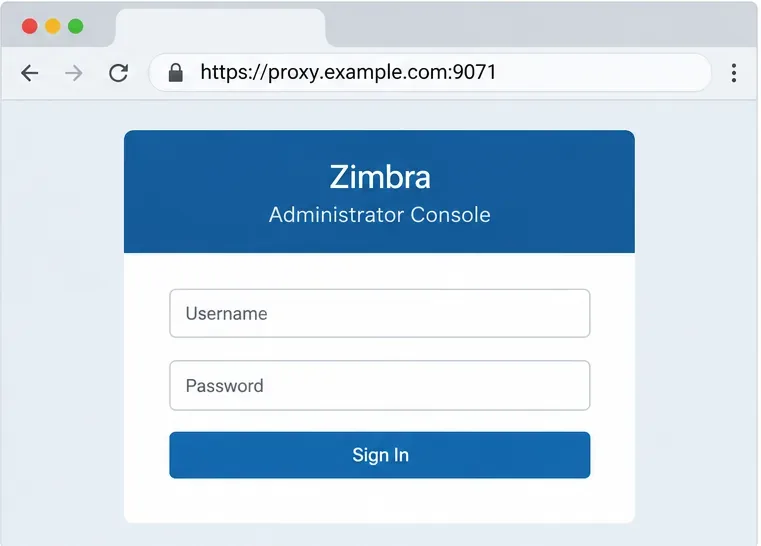
Use the hostname and port configured for your deployment rather than assuming that your webmail URL is also the Admin Console URL. For a typical direct connection, Zimbra documents a URL in the form https://server.example.com:7071. An administrator who has enabled Zimbra Proxy for the console may instead use the proxy hostname and port, typically https://proxy.example.com:9071. Do not add an assumed /admin path: use the address specified by your installation or administrator documentation.
Illustrative example: the browser is pointed to the fictional server’s direct Admin Console port, 7071.Illustrative example: port 9071 is shown as a separate proxy route, used only when Admin Console proxying is configured.
W hipotetycznym przypadku Jordana stara zakładka wskazuje na publiczną nazwę hosta poczty internetowej na porcie 443. Jordan porównałby ją z udokumentowanym lub skonfigurowanym punktem końcowym administratora. Błąd 404 na hoście poczty internetowej nie oznacza, że sama konsola administracyjna Zimbry jest niedostępna. Jeśli port 7071 jest celowo blokowany dla publicznego internetu, należy go testować tylko z autoryzowanej sieci lub lokalnie; nie należy go otwierać publicznie tylko w celach testowych. Wskazówki dotyczące serwerów proxy firmy Zimbra zalecają ograniczenie bezpośredniego dostępu do portu 7071, gdy administratorzy korzystają z punktu końcowego proxy.
2. Porównaj trasy bezpośrednie i proxy
Testuj jedną trasę na raz, używając poprawnej nazwy hosta, schematu i portu. Jeśli bezpośredni dostęp na 7071 działa z dozwolonej sieci, ale trasa proxy na 9071 zwraca błąd 404, skup się na konfiguracji konsoli administracyjnej proxy i routingu nazw hostów. Jeśli trasa bezpośrednia również nie działa, sprawdź serwer poczty elektronicznej i certyfikat wdrożony w jego usłudze konsoli administracyjnej. Jeśli obie trasy Zimbra działają, ale publiczny adres URL nadal zwraca błąd 404, sprawdź zewnętrzny moduł równoważenia obciążenia, odwrotny serwer proxy, sieć CDN lub zaporę aplikacji internetowych przed Zimbrą.
Użyj tego porównania jako diagnostyki, a nie polecenia umożliwiającego nowy dostęp do sieci. Zablokowany port bezpośredni może być celowym działaniem zabezpieczającym. Instrukcja konfiguracji serwera proxy konsoli administracyjnej Zimbra opisuje opcjonalny odbiornik 9071 i zaznacza, że konsola administracyjna serwera pocztowego zazwyczaj pozostaje na 7071.
3. Sprawdź usługi Zimbra i logi proxy
Zaloguj się do hosta Zimbra, używając konta administracyjnego odpowiedniego dla Twojej instalacji, a następnie sprawdź stan usługi. Poniższe polecenia statusu są tylko do odczytu:
su - zimbra
zmcontrol status
zmproxyctl status
zmcontrol statusRaportuje stan komponentu Zimbra. zmproxyctl statusJest to przydatne, gdy zainstalowany jest serwer proxy Zimbra. Jeśli polecenie jest niedostępne lub w topologii nie ma serwera proxy Zimbra, należy je pominąć i sprawdzić, który komponent obsługuje adres URL. Zatrzymany komponent skrzynki pocztowej lub serwera proxy może być przyczyną nieudanej trasy, ale nie należy restartować całego serwera tylko dlatego, że jeden adres URL zwraca błąd 404.
Najpierw sprawdź stan usługi. Wyświetlone polecenia mają charakter diagnostyczny i nie modyfikują serwera.
W przypadku żądania proxy, Zimbra identyfikuje /opt/zimbra/log/nginx.access.logi /opt/zimbra/log/nginx.logjako przydatne logi proxy. Porównaj czas żądania i żądany host/ścieżkę z odpowiedzią zapisaną w logach proxy Zimbra. Jeśli żądanie nigdy nie pojawi się w logach proxy Zimbra, błąd 404 może pochodzić z modułu równoważenia obciążenia (load balancer) lub innej usługi front-end. Zapoznaj się z Przewodnikiem po proxy Zimbra i sekcją dotyczącą rozwiązywania problemów .
4. Sprawdź, jaki certyfikat prezentuje każdy punkt końcowy
Certyfikat odnowiony na dysku niekoniecznie jest tym samym certyfikatem, który jest obecnie ładowany przez każdą usługę Zimbra. Z poziomu hosta Zimbra uruchom sprawdzanie wdrożonych certyfikatów w menedżerze certyfikatów, używając składni obsługiwanej przez zainstalowaną wersję:
/opt/zimbra/bin/zmcertmgr viewdeployedcrt
Użyj menedżera certyfikatów Zimbra do sprawdzenia certyfikatów zainstalowanych dla usług lokalnych, w tym usług proxy i skrzynek pocztowych, jeśli są dostępne.
Sprawdź szczegóły certyfikatu dla usługi obsługującej nieudaną trasę, w tym daty ważności oraz nazwę hosta lub alternatywne nazwy podmiotu. Jeśli przeglądarka dociera do portu 443 przez zewnętrzny terminator TLS, sprawdź również tam certyfikat i konfigurację routingu; Zimbra może nie być komponentem prezentującym ten certyfikat publiczny. W przypadku wdrożenia wieloserwerowego sprawdź odpowiednie węzły proxy i skrzynki pocztowej. Zimbra raportuje viewdeployedcrtserwer lokalny, więc sprawdzenie jednego węzła nie jest dowodem na to, że każdy węzeł ma odnowiony certyfikat.
Jeśli wdrożony jest prawidłowy certyfikat, a jedynym objawem jest błąd HTTP 404, kontynuuj sprawdzanie ścieżki i routingu proxy zamiast wielokrotnie odnawiać certyfikat. Jeśli wdrożony certyfikat jest nieaktualny, nieprawidłowy lub niezgodny z kluczem prywatnym lub łańcuchem, postępuj zgodnie ze ścieżką wdrożenia certyfikatu dla konkretnej wersji Zimbra.
5. Ponownie wdróż certyfikat tylko wtedy, gdy sprawdzenie wykaże, że jest to konieczne
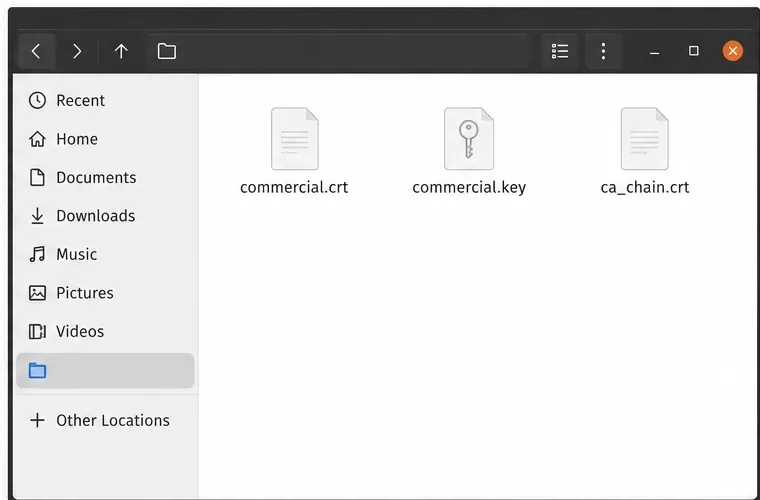
Przed zmianą certyfikatów upewnij się, że posiadasz pasujący klucz prywatny, odnowiony certyfikat serwera oraz cały łańcuch CA od swojego dostawcy. Chroń klucz prywatny. W fikcyjnym przykładzie Jordana pliki noszą nazwy commercial.key, commercial.crt, i ca_chain.crt; zastąp rzeczywiste ścieżki na serwerze. Poniższe nazwy plików są przykładami, a nie plikami tworzonymi automatycznie przez Zimbrę.
Przykładowe składniki pakietu certyfikatów: certyfikat serwera, pasujący klucz prywatny i łańcuch urzędu certyfikacji.
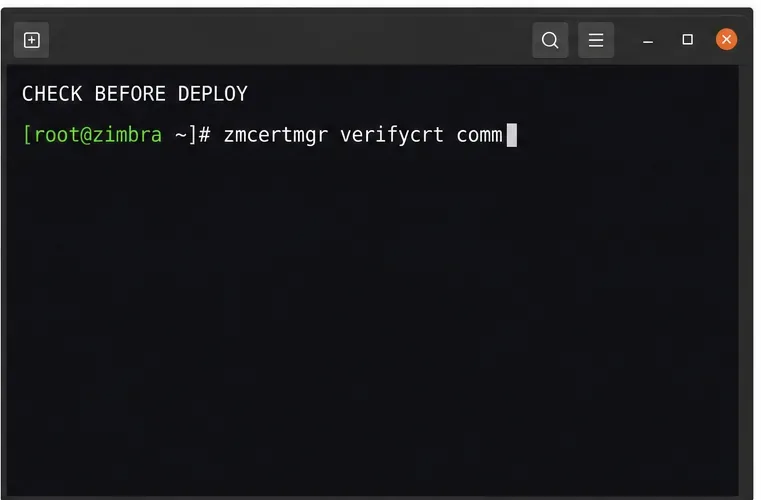
W przypadku certyfikatu komercyjnego Zimbra dokumentuje weryfikację zgodności certyfikatu z kluczem i łańcuchem przed wdrożeniem. Dostosuj polecenie do ścieżek i uprawnień użytkownika wymaganych przez wersję:
/opt/zimbra/bin/zmcertmgr verifycrt comm \
  /opt/zimbra/ssl/zimbra/commercial/commercial.key \
  /tmp/commercial.crt \
  /tmp/ca_chain.crt
Przed wdrożeniem sprawdź poprawność certyfikatu, klucza i łańcucha. Na tym obrazku widoczny jest tylko prefiks polecenia, a nie ukończone sprawdzanie.
Kontynuuj tylko wtedy, gdy wynik weryfikacji potwierdzi zgodność kluczy i prawidłowy łańcuch certyfikatów. Jeśli weryfikacja się nie powiedzie, zatrzymaj ją i popraw klucz, certyfikat lub łańcuch pośredni. Nie wdrażaj niezgodnego certyfikatu, aby sprawdzić, czy rozwiąże to problem 404.
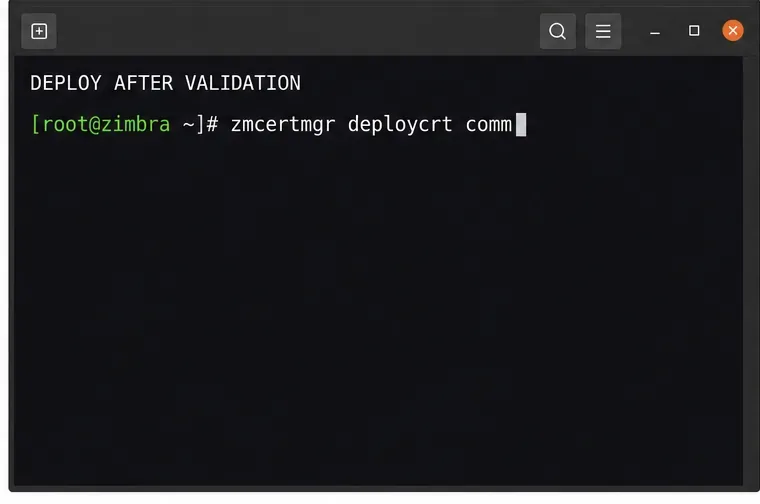
Po pomyślnej weryfikacji udokumentowany wzorzec wdrożenia certyfikatu komercyjnego wygląda następująco:
/opt/zimbra/bin/zmcertmgr deploycrt comm \
  /tmp/commercial.crt \
  /tmp/ca_chain.crt
Wdrażaj dopiero po pomyślnym zakończeniu weryfikacji. Pokazany prefiks polecenia ma charakter poglądowy i nie oznacza ukończonego wdrożenia.
Te polecenia nie stanowią uniwersalnych instrukcji odnawiania. Dokumentacja certyfikatu Zimbra zawiera uwagi dotyczące uprawnień dla poszczególnych wydań, a wdrożenie wielowęzłowe wymaga zainstalowania i zweryfikowania certyfikatu na węzłach obsługujących odpowiedni ruch. Zapoznaj się z Konsolą Administracyjną i Narzędziami Certyfikatów CLI , a w przypadku konfiguracji opartej na Let's Encrypt – z aktualnymi instrukcjami dotyczącymi certyfikatu Zimbra Let's Encrypt . Nie kopiuj poleceń ze starszej wersji bez sprawdzenia ich z zainstalowaną kompilacją.
6. Uruchom ponownie usługę, której dotyczy problem, a następnie przetestuj oba punkty końcowe
Notatki dotyczące wdrażania certyfikatu od Zimbra wymagają ponownego uruchomienia usług, aby załadować nowy certyfikat. Wybierz najwęższy restart obsługiwany przez Twoją topologię i zwolnij. Jeśli konieczne jest ponowne załadowanie tylko certyfikatu proxy Zimbra lub wygenerowanej konfiguracji proxy, polecenie usługi proxy wygląda następująco:
zmproxyctl restart
Serwer proxy należy uruchomić ponownie tylko wtedy, gdy jest on komponentem, którego dotyczy problem, a ponowne uruchomienie serwera proxy jest właściwe dla danego wdrożenia.
Pełny zmcontrol restartrestart wpływa na usługi Zimbra na tym hoście i może przerwać dostęp do poczty. Użyj go podczas okresu konserwacyjnego, gdy wymaga tego procedura wdrażania certyfikatu dla Twojej wersji, i zaplanuj go dla każdego węzła, którego dotyczy problem. Przewodnik po certyfikatach Zimbra dokumentuje pełny restart usługi w ramach przepływu certyfikacji komercyjnej dla pojedynczego serwera; przewodnik po serwerach proxy wyjaśnia, że restart serwera proxy regeneruje konfigurację serwera proxy przed jego ponownym uruchomieniem. Nie uruchamiaj obu ścieżek restartu automatycznie.
Po przywróceniu wybranej usługi ponownie przetestuj te same adresy URL: najpierw docelowy adres konsoli administracyjnej (Direct Console) lub proxy z autoryzowanej sieci, a następnie adres publiczny lub adres URL z równoważeniem obciążenia. Sprawdź, czy załadowała się oczekiwana strona logowania, przeglądarka wyświetliła odnowiony certyfikat dla nazwy hosta, a odpowiednie logi nie pokazują już błędu trasy ani błędu upstream dla tego żądania. W fikcyjnym przykładzie Jordana sprawdzane jest, czy zapisana zakładka wskazuje teraz skonfigurowany punkt końcowy, a nie czy uzyskano zmyślony wynik testu.
Kiedy warto zbadać sprawę poza systemem Zimbra?
Jeśli zarówno bezpośrednie, jak i skonfigurowane punkty końcowe proxy Zimbra odpowiadają poprawnie, ale publiczny adres URL nadal zwraca błąd 404, prawdopodobnym problemem jest zewnętrzny front-end lub jego reguła hosta wirtualnego. Sprawdź nazwę hosta i port upstream odwrotnego proxy, ustawienia zakończenia TLS, przekierowany nagłówek hosta oraz reguły przepisywania adresów URL. Jeśli certyfikat publiczny wygasa poza Zimbrą, samo odnowienie wewnętrznego certyfikatu Zimbra nie zaktualizuje zewnętrznego odbiornika.
W przypadku odpowiedzi obsługiwanej przez serwer proxy Zimbra, porównaj znacznik czasu i status nginx.access.logz danymi w pliku nginx.log. Jeśli w tych logach nie ma odpowiedzi, sprawdź zewnętrzny serwer proxy lub moduł równoważenia obciążenia. Unikaj bezpośredniej edycji wygenerowanych plików Zimbra NGINX; usługa proxy Zimbra regeneruje swoją konfigurację po ponownym uruchomieniu, dlatego trwałe zmiany powinny być zgodne z obsługiwanymi metodami konfiguracji serwera proxy dla zainstalowanej wersji.
Skąd wiadomo, że naprawa została zakończona?
Zakładka używa skonfigurowanej nazwy hosta, schematu, portu i trasy.
Przeznaczony punkt końcowy konsoli administracyjnej odpowiada z autoryzowanej sieci; celowo zablokowany port bezpośredni pozostaje zablokowany.
Uruchomiono odpowiedni raport usług Zimbra, a wdrożony certyfikat jest zgodny z nazwą hosta i bieżącym okresem ważności.
Serwer proxy lub zewnętrzny interfejs użytkownika zwraca oczekiwaną stronę konsoli administracyjnej, a nie kod błędu 404.
Dzienniki pokazują, że żądanie dotarło do oczekiwanego komponentu i żaden inny węzeł nie przedstawił już starego certyfikatu.
Oficjalna dokumentacja Zimbra, z którą zapoznano się w tym przewodniku, identyfikuje 7071 jako domyślny bezpośredni port konsoli administracyjnej, a 9071 jako opcjonalny port proxy konsoli administracyjnej. Ponieważ błąd 404 może wystąpić na różnych warstwach, należy wykorzystać te wartości domyślne jako wskazówki diagnostyczne i zweryfikować rzeczywiste wartości w wersji i topologii Zimbra.