Jak naprawić ostrzeżenie o sesji „Nie można zweryfikować tożsamości” w elemencie
Jeśli Element wyświetla ostrzeżenie „Nie można zweryfikować tożsamości” lub podobne ostrzeżenie dotyczące sesji, najbezpieczniejszym rozwiązaniem jest weryfikacja bieżącej sesji w sekcji Wszystkie ustawienia > Sesje . Użyj innej, już zweryfikowanej sesji Element lub swojego klucza odzyskiwania. Nie resetuj swojej tożsamości kryptograficznej, chyba że nie masz zweryfikowanej sesji ani działającego klucza odzyskiwania, ponieważ resetowanie może uniemożliwić dostęp do starszej, zaszyfrowanej historii wiadomości.
W aktualnej dokumentacji Elementu używane są sformułowania takie jak „niezweryfikowana sesja” , „Urządzenie niezweryfikowane” i „Zweryfikuj sesję” . Dokładny tekst ostrzeżenia może się różnić w zależności od wersji i platformy Elementu, dlatego ten przewodnik koncentruje się na zweryfikowanym stanie bazowym, a nie na jednej etykiecie.
Szybka naprawa: sprawdź bieżącą sesję elementu
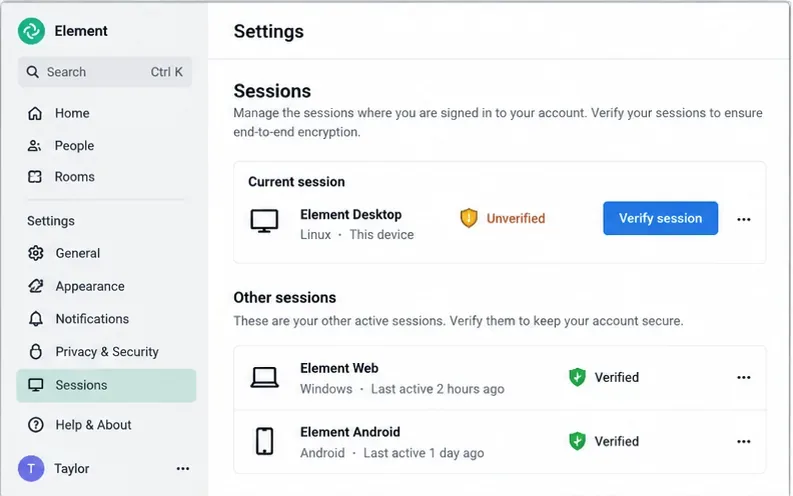
W Element Web lub Element Desktop otwórz menu profilu, wybierz Wszystkie ustawienia , a następnie Sesje . W sekcji Bieżąca sesja znajdź aktualnie używaną sesję. Aktualna dokumentacja pomocy technicznej Element podaje, że zweryfikowana bieżąca sesja powinna wyświetlać zieloną tarczę.
Otwórz Wszystkie ustawienia, wybierz Sesje i zidentyfikuj bieżącą niezweryfikowaną sesję przed rozpoczęciem weryfikacji.
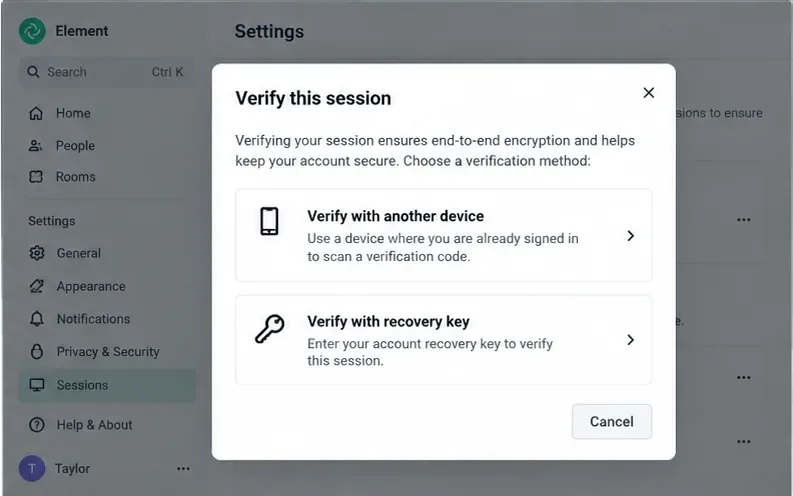
Jeśli bieżąca sesja jest niezweryfikowana, wybierz opcję Weryfikuj sesję . Element dokumentuje dwa standardowe sposoby ukończenia weryfikacji: zatwierdzenie nowej sesji z innego zweryfikowanego urządzenia lub użycie klucza odzyskiwania.
Wybierz inne zweryfikowane urządzenie, jeśli jest dostępne, lub użyj klucza odzyskiwania zapisanego na Twoim koncie Matrix.
Opcja 1: zweryfikuj za pomocą innej zaufanej sesji
To zazwyczaj najlepszy wybór, gdy nadal masz otwartą aplikację Element na telefonie, w innej przeglądarce lub na innym komputerze, który został już zweryfikowany. Pozostaw zweryfikowane urządzenie online i otwarte, a następnie rozpocznij weryfikację z sesji niezweryfikowanej. Postępuj zgodnie z instrukcjami na obu urządzeniach i porównaj informacje weryfikacyjne wyświetlane przez aplikację Element. Zatwierdź tylko wtedy, gdy wartości będą się zgadzać.
Ta metoda pasuje do typowego przykładu: logujesz się do Element Desktop na nowym laptopie, podczas gdy Element X na Twoim telefonie jest już zweryfikowany. Telefon może potwierdzić, że sesja na nowym laptopie należy do Ciebie, bez konieczności wpisywania klucza odzyskiwania.
Opcja 2: zweryfikuj za pomocą klucza odzyskiwania
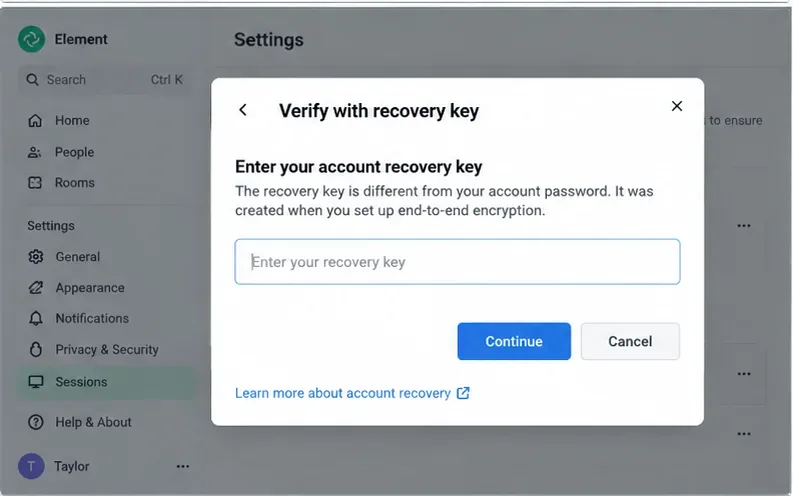
Jeśli nie masz odpowiedniego zweryfikowanego urządzenia, ale zapisałeś klucz odzyskiwania, wybierz opcję „Zweryfikuj za pomocą klucza odzyskiwania” i wprowadź go po wyświetleniu monitu. Element wyraźnie zaznacza, że klucz odzyskiwania jest niezależny od hasła do konta. Twoje zwykłe hasło potwierdza, że możesz zalogować się na konto; klucz odzyskiwania służy do odzyskania lub potwierdzenia tożsamości kryptograficznej i dostępu do zaszyfrowanych danych powiązanych z tym kontem.
Klucz odzyskiwania należy wprowadzać tylko w zaufanym kliencie Element, którego zamierzasz użyć; różni się on od hasła konta.
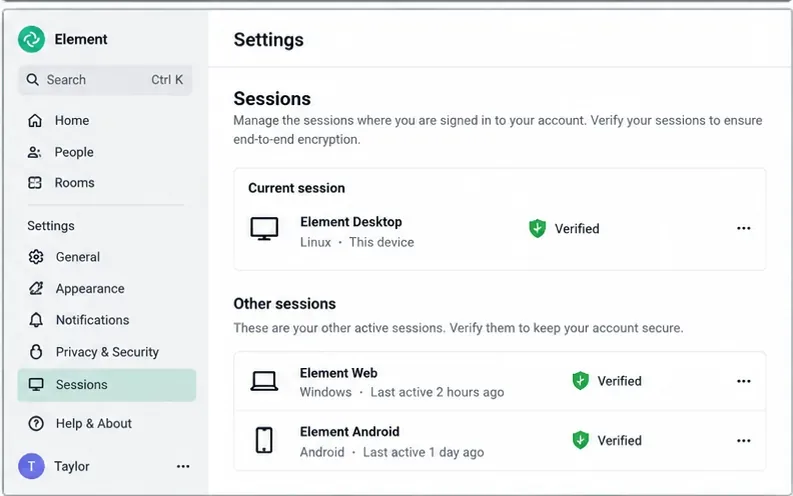
Po pomyślnej weryfikacji wróć do sekcji Wszystkie ustawienia > Sesje . Bieżąca sesja powinna być wyświetlana jako zweryfikowana, zazwyczaj z zieloną tarczą opisaną w dokumentacji Element.
Po zakończeniu procesu weryfikacji sprawdź, czy bieżąca sesja jest oznaczona jako Zweryfikowana.
Co zwykle oznacza ostrzeżenie
W Matrixie każde logowanie jest traktowane jako osobna sesja lub „urządzenie”, nawet jeśli dwa logowania mają miejsce na tym samym komputerze fizycznym. Na przykład Element Web w Chrome i Element Desktop na tym samym laptopie mogą być wyświetlane jako dwie różne sesje. Nowy profil przeglądarki może również utworzyć kolejną sesję.
Weryfikacja łączy tę sesję z kryptograficzną tożsamością Twojego konta. Ma to znaczenie w przypadku szyfrowania typu end-to-end, ponieważ Element używa weryfikacji z podpisem krzyżowym, aby odróżnić sesje zatwierdzone od sesji, które posiadają jedynie prawidłowe dane logowania.
Ostrzeżenie o weryfikacji tożsamości nie oznacza automatycznie, że Twoje hasło jest nieprawidłowe i samo w sobie nie dowodzi, że Twoje konto zostało naruszone. Oznacza to, że bieżąca sesja nie osiągnęła stanu zaufanej weryfikacji, którego oczekuje Element. Prawidłowym działaniem jest sprawdzenie strony „Sesje”, zweryfikowanie rozpoznawanych sesji oraz usunięcie lub wylogowanie sesji, których nie rozpoznajesz.
Wybierz rozwiązanie odpowiadające Twojej sytuacji
Sytuacja
Zalecane działanie
Dlaczego
Masz kolejną zweryfikowaną sesję Element
Sprawdź bieżącą sesję z tego urządzenia
Pozwala to zachować Twoją obecną tożsamość kryptograficzną i jest zazwyczaj najmniej uciążliwą metodą.
Masz działający klucz odzyskiwania
Użyj opcji Zweryfikuj z kluczem odzyskiwania
Klucz odzyskiwania umożliwia weryfikację nowej sesji i przywrócenie dostępu do chronionego, zaszyfrowanego materiału.
Nie masz ani zweryfikowanej sesji, ani klucza odzyskiwania
Użyj udokumentowanej ścieżki odzyskiwania/resetowania „Nie można potwierdzić” dopiero po zrozumieniu konsekwencji
Element ostrzega, że zresetowanie tożsamości kryptograficznej może spowodować utratę dostępu do historii poprzednich zaszyfrowanych wiadomości.
Widzisz sesję, której nie rozpoznajesz
Nie weryfikuj go, wyloguj się lub usuń i zabezpiecz konto
Weryfikacja powinna być przyznawana wyłącznie sesjom, które kontrolujesz.
Jeśli inne zweryfikowane urządzenie nie otrzyma żądania weryfikacji
Najpierw sprawdź, czy drugie urządzenie jest rzeczywiście zweryfikowane, a nie tylko zalogowane. W wersji Element Web/Desktop, aktualna dokumentacja Element zaleca sprawdzenie opcji Wszystkie ustawienia > Sesje i poszukanie zielonej tarczy przy tej sesji. Jeśli starsze urządzenie samo w sobie nie jest zweryfikowane, nie może pełnić funkcji zaufanego punktu odniesienia w oczekiwany sposób.
Następnie utrzymuj obu klientów online i spróbuj ponownie przeprowadzić weryfikację z niezweryfikowanej sesji. Jeśli możesz użyć znanego, dobrego klucza odzyskiwania, jest to praktyczna alternatywa, gdy interaktywny przepływ danych między urządzeniami nie dobiega końca.
Należy również odróżnić problem z weryfikacją sesji od problemu z serwerem, logowaniem jednokrotnym (SSO) lub logowaniem do sieci. Jeśli w ogóle nie możesz się zalogować, problem leży na wcześniejszym etapie łańcucha uwierzytelniania. Jeśli możesz się zalogować, ale sesja pozostaje niezweryfikowana, należy zastosować się do kroków opisanych w tym artykule.
Jeśli klucz odzyskiwania zostanie odrzucony lub go brakuje
Nie zastępuj hasła do konta Element, chyba że interfejs wyraźnie o to poprosi. W dokumentacji pomocy technicznej Element podano, że klucz odzyskiwania jest oddzielny od hasła do konta.
Jeśli uważasz, że zapisałeś klucz odzyskiwania, ale nie masz pewności, czy nadal działa, Element zaleca przetestowanie go poprzez zalogowanie się do Element Web w innej przeglądarce i próbę weryfikacji nowej sesji z kluczem. Jeśli nadal masz zweryfikowane urządzenie, możesz również użyć tego zaufanego urządzenia do utworzenia lub zastąpienia klucza odzyskiwania w ustawieniach szyfrowania.
Jeśli zgubiłeś klucz odzyskiwania i nie masz już żadnych zweryfikowanych sesji, udokumentowanym rozwiązaniem w Element jest zresetowanie tożsamości kryptograficznej. Traktuj to jako operację odzyskiwania, a nie rutynowy krok rozwiązywania problemów. Element informuje, że po tym zresetowaniu możesz utracić dostęp do historii zaszyfrowanych wiadomości, a kontakty mogą zostać powiadomione o zmianie Twojej tożsamości.
Co zrobić ze starymi lub nieznanymi sesjami
Weryfikacja nie jest powodem do zatwierdzania każdego wpisu na liście sesji. Przejrzyj listę pod kątem starych przeglądarek, wycofanych telefonów, poprzednich instalacji lub urządzeń, których nie rozpoznajesz. Zachowaj sesje, które nadal kontrolujesz i których potrzebujesz. Wyloguj sesje, które są przestarzałe lub podejrzane, zamiast je weryfikować.
Jest to szczególnie ważne, jeśli ostrzeżenie pojawiło się nieoczekiwanie, bez wcześniejszego logowania. Normalnym wytłumaczeniem może być nowy profil przeglądarki, wyczyszczenie pamięci przeglądarki lub nowa instalacja pulpitu, ale nietypowa sesja wymaga uwagi w kontekście bezpieczeństwa konta.
Dlaczego naprawa tego jest ważna, nawet jeśli szyfrowane czaty nadal działają
Element i ekosystem Matrix zaostrzają sposób traktowania niezweryfikowanych sesji. Aktualna dokumentacja Element dotycząca weryfikacji urządzeń podaje, że data wdrożenia funkcji wykluczania niezabezpieczonych urządzeń została przesunięta i wciąż nie jest znana, z miesięcznym wyprzedzeniem. Matrix udokumentował również decyzję o zaprzestaniu wysyłania szyfrowanych wiadomości do urządzeń bez podpisu krzyżowego.
Praktyczny wniosek jest prosty: nie polegaj na tym, że niezweryfikowana sesja będzie zachowywać się dokładnie tak samo jak obecnie. Weryfikuj sesje, z których aktywnie korzystasz, przechowuj klucz odzyskiwania w bezpiecznym miejscu i usuwaj sesje, nad którymi nie masz już kontroli.
Lista kontrolna weryfikacji
Otwórz Wszystkie ustawienia > Sesje w Element Web lub Desktop.
Potwierdź, który wpis dotyczy bieżącej sesji.
Jeśli to możliwe, zweryfikuj urządzenie przy użyciu innego, już zweryfikowanego urządzenia.
W przeciwnym wypadku użyj zapisanego klucza odzyskiwania.
Sprawdź, czy bieżąca sesja ma stan zweryfikowany/zielona tarcza.
Nie weryfikuj nieznanych sesji.
Zresetuj tożsamość kryptograficzną tylko wtedy, gdy nie ma już zweryfikowanej sesji ani działającego klucza odzyskiwania.
Po odzyskaniu zapisz nowy klucz odzyskiwania w bezpiecznym miejscu.