Jak skonfigurować aplikację pocztową Nextcloud z uwierzytelnianiem OAuth2
Protokół OAuth2 jest preferowaną metodą łączenia wielu hostowanych kont pocztowych z usługą Nextcloud Mail, ponieważ dostawca poczty wydaje tokeny zamiast wymagać od Nextcloud korzystania ze standardowego hasła użytkownika do skrzynki pocztowej. W praktyce jednak, o dobrej konfiguracji nie świadczy pomyślne zamknięcie okna dialogowego zgody na uwierzytelnianie OAuth. Zaletą jest to, że Nextcloud Mail może ładować foldery przez IMAP, wysyłać pocztę przez SMTP, odświeżać uwierzytelnianie bez wielokrotnych monitów użytkownika i kontynuować te działania po wygaśnięciu pierwszego tokena dostępu.
W tym przewodniku omówiono dwie integracje OAuth, które aplikacja Nextcloud Mail dokumentuje bezpośrednio: konta Google oraz hostowane konta Microsoft Outlook/Microsoft 365. Na dzień 6 października 2026 r. w sklepie z aplikacjami Nextcloud App Store aplikacja Mail 5.12.3 była wymieniana jako stabilna wersja dla wersji Nextcloud od 32 do 35, natomiast w aktualnym podręczniku administratora opisano konfigurację Google OAuth i Microsoft XOAUTH2. Jeśli korzystasz ze starszej wersji aplikacji Mail, zaktualizuj ją w zakresie kompatybilności obsługiwanym przez serwer Nextcloud przed rozwiązywaniem problemów, które mogły już ulec zmianie.
Co powinna osiągnąć udana konfiguracja Nextcloud Mail OAuth2
Przed zmianą ustawień dostawcy zdefiniuj oczekiwany rezultat. Działająca konfiguracja powinna przejść wszystkie poniższe kontrole:
Dostawca przekierowuje użytkownika z powrotem do dokładnego adresu URI przekierowania Nextcloud skonfigurowanego dla klienta OAuth.
Nextcloud Mail otwiera skrzynkę pocztową i wyświetla listę folderów bez konieczności ponownego podawania hasła do skrzynki pocztowej.
Nowe wiadomości docierają poprzez IMAP, a ręcznie odświeżona skrzynka odbiorcza jest aktualizowana bez błędu uwierzytelniania.
Wiadomość testowa wysłana z usługi Nextcloud Mail zostaje zaakceptowana przez SMTP i pojawia się w folderze Wysłane.
Po upływie określonego czasu, w którym krótkotrwały token dostępu wygaśnie, konto będzie nadal działać za pomocą odświeżonego tokena, zamiast wymuszać za każdym razem nowe logowanie.
Jeśli konfiguracja przejdzie tylko etap akceptacji, ale nie testy IMAP i SMTP, należy ją uznać za niekompletną. Autoryzacja OAuth i dostęp do protokołu pocztowego to powiązane, ale oddzielne etapy.
Krok 1: Sprawdź, czy Twój dostawca obsługuje ścieżkę OAuth
Usługa Nextcloud Mail udostępnia obecnie wbudowaną obsługę protokołu OAuth dla kont Google i Microsoft. Serwery pocztowe Google obsługują protokół OAuth 2.0 z protokołem SASL XOAUTH2 dla protokołów IMAP i SMTP. Firma Microsoft dokumentuje obsługę protokołu OAuth2 dla protokołów IMAP, POP i SMTP w usługach Microsoft 365 i Outlook.com. Następnie usługa Nextcloud używa tokenu wydanego przez dostawcę podczas uwierzytelniania w protokołach pocztowych.
Nie należy zakładać, że każdy serwer pocztowy obsługujący OpenID Connect lub OAuth2 można umieścić w tym samym interfejsie. Prośba o rozszerzenie usługi Nextcloud Mail z 2026 r. dotycząca ogólnych zewnętrznych dostawców OAuth/OpenID pozostała rozszerzeniem, a nie udokumentowaną, ogólną ścieżką konfiguracji. Jeśli Twoim dostawcą nie jest ani Google, ani Microsoft, sprawdź obsługę tego konkretnego dostawcy przed wdrożeniem produkcyjnym opartym na OAuth2. Dyskusja na temat projektu jest dostępna w numerze dotyczącym ogólnego rozszerzenia usługi Nextcloud Mail dotyczącego OAuth2 .
Skonfiguruj Gmaila z OAuth2
Krok 2: Skopiuj adres URI przekierowania Gmaila z NextCloud
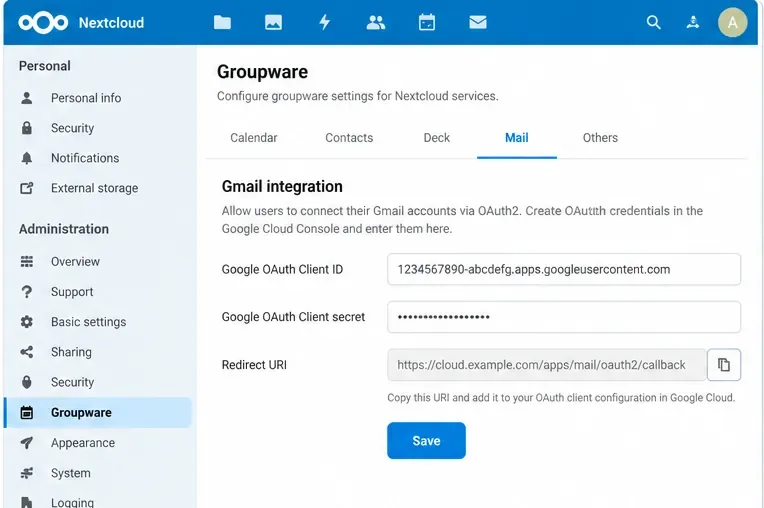
Zaloguj się jako administrator Nextcloud, otwórz ustawienia administracyjne, przejdź do Groupware i znajdź integrację z Gmailem . Instrukcja administracji Nextcloud zaleca wprowadzenie w tej sekcji identyfikatora klienta Google i tajnego klucza klienta. Podczas konfigurowania Google użyj adresu URI przekierowania wyświetlanego przez Twoją instancję; nie rekonstruuj ścieżki na podstawie przykładu, ponieważ odwrotne proxy, zmiany w katalogu głównym witryny i układ wdrożenia mogą wpłynąć na zewnętrznie widoczny adres URL.
W administracji Nextcloud, Gmail OAuth jest skonfigurowany w Groupware. Skopiuj adres URI przekierowania wyświetlany przez własną instancję Nextcloud zamiast go wymyślać.
Kontrola jakości: adres URI przekierowania powinien używać produkcyjnej nazwy hosta HTTPS i być dostępny z przeglądarki użytkownika. Jeśli Nextcloud wyświetla wewnętrzną nazwę hosta, gdy użytkownicy uzyskują dostęp do publicznej nazwy hosta, należy najpierw poprawić konfigurację adresu URL Nextcloud/serwera proxy. OAuth nie zrekompensuje niezgodności publicznego adresu URL.
Krok 3: Utwórz klienta Google OAuth
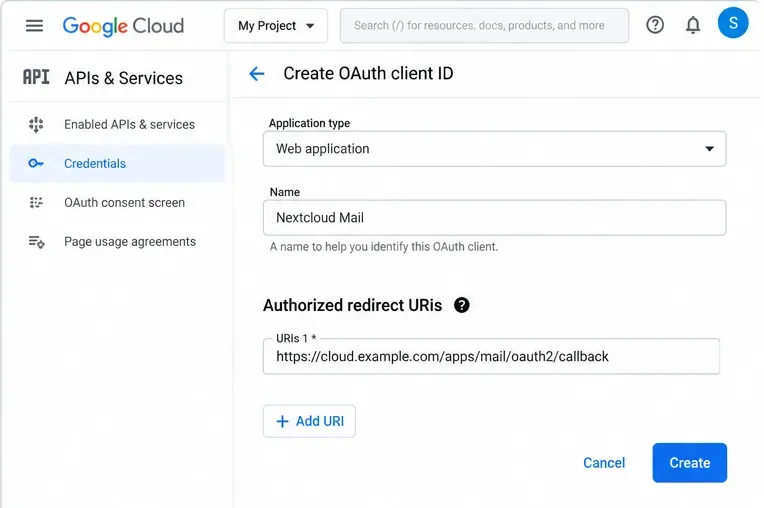
W Google Cloud skonfiguruj ustawienia Google Auth Platform/zgody dla projektu i utwórz klienta OAuth dla aplikacji internetowej . Dodaj adres URI przekierowania skopiowany z NextCloud jako autoryzowany adres URI przekierowania. Google wymaga, aby adres URI przekierowania w żądaniu autoryzacji dokładnie odpowiadał autoryzowanej wartości; schemat, wielkość liter, ścieżka i ukośnik na końcu mają znaczenie. Google dokumentuje to zachowanie w dokumencie „ Using OAuth 2.0 for Web Server Applications” .
Utwórz klienta Google OAuth dla aplikacji internetowej i upewnij się, że autoryzowany adres URI przekierowania dokładnie odpowiada wartości wyświetlanej przez Nextcloud.
Dostęp do poczty Gmail jest ważny z punktu widzenia zgodności. Google klasyfikuje szeroki zakres, obejmujący użycie protokołów IMAP, SMTP i POP3, jako zakres ograniczony. W zależności od tego, czy aplikacja jest wewnętrzna, testowana, czy przeznaczona do szerszego użytku produkcyjnego, mogą obowiązywać wymagania weryfikacji Google. Przed wdrożeniem dużej grupy użytkowników https://mail.google.com/zapoznaj się z dokumentacją Google dotyczącą zakresów ograniczonych oraz wskazówkami dotyczącymi weryfikacji aplikacji OAuth .
Krok 4: Zapisz identyfikator klienta Google i klucz tajny w NextCloud
Wróć do Ustawień administracyjnych > Groupware > Integracja z Gmailem , wklej identyfikator klienta Google i tajny klucz klienta, a następnie zapisz. Unikaj ujawniania tajnego klucza na zrzutach ekranu, zgłoszeniach, historii powłoki ani udostępnionych notatkach. Jeśli później zmienisz tajny klucz klienta OAuth, zaktualizuj NextCloud niezwłocznie i zaplanuj kontrolowaną weryfikację istniejących kont.
Krok 5: Dodaj konto Gmail i wyraź zgodę
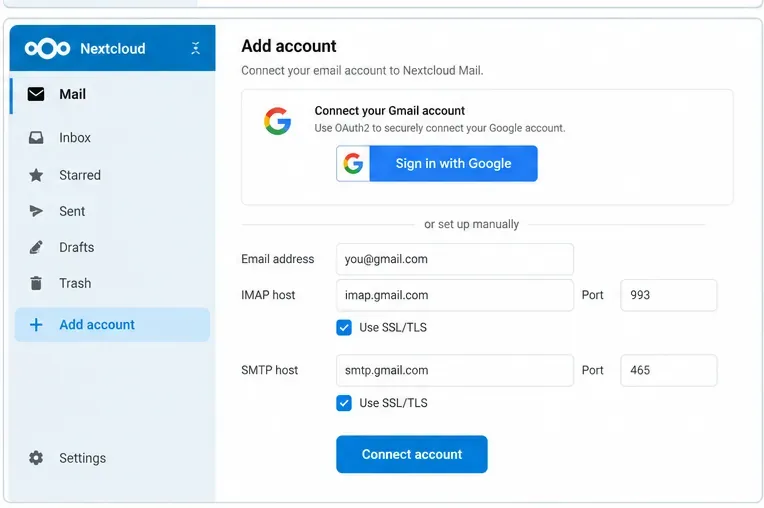
Otwórz Nextcloud Mail jako użytkownik i dodaj konto Gmail. Aktualny kod pocztowy rozpoznaje Gmaila przez standardowe hosty IMAP/SMTP Gmaila i przełącza metodę uwierzytelniania na XOAUTH2, gdy administrator skonfigurował Google OAuth. Dokumenty Google imap.gmail.com:993obsługują IMAP przez SSL i smtp.gmail.comTLS na obsługiwanych portach SMTP.
Po zapisaniu przez administratora danych uwierzytelniających Google OAuth konto Gmail powinno korzystać z przepływu autoryzacji Google zamiast przechowywać standardowe hasło do konta.
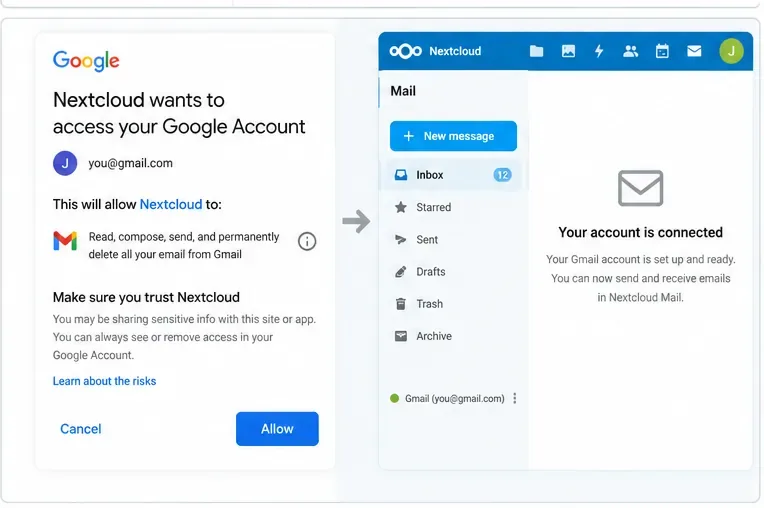
Zaloguj się do Google i sprawdź ekran akceptacji. Dostawca może wyświetlić ostrzeżenia lub ograniczyć dostęp, jeśli aplikacja OAuth nie została skonfigurowana lub zweryfikowana pod kątem używanych zakresów i odbiorców.
Udziel tylko uprawnień przedstawionych przez dostawcę, a następnie wróć do Nextcloud i sprawdź, czy skrzynka pocztowa faktycznie się załadowała. Sama strona przekierowania nie jest wystarczającym testem powodzenia.
Nie zatrzymuj się na „koncie połączonym”. Otwórz skrzynkę odbiorczą, otwórz co najmniej jedną wiadomość, wyślij wiadomość do drugiej skrzynki pocztowej, którą kontrolujesz, odpowiedz na nią i potwierdź połączenie w obie strony. Ten test dowodzi znacznie więcej niż samo przekierowanie OAuth.
Konfigurowanie usługi Microsoft 365 lub Outlook z protokołem OAuth2
Krok 6: Zarejestruj aplikację w Microsoft Entra
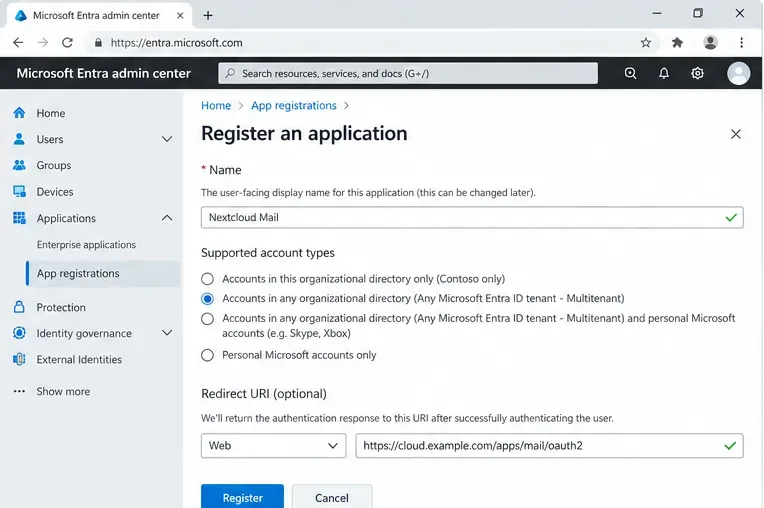
Otwórz centrum administracyjne Microsoft Entra i utwórz rejestrację aplikacji. Przewodnik Nextcloud zaleca administratorom wybór typów kont, które umożliwiają korzystanie z kont Microsoft (zarówno organizacyjnych, jak i osobistych) oraz skonfigurowanie adresu URI przekierowania internetowego skopiowanego z Nextcloud. Jeśli Twoja organizacja celowo korzysta z jednego dzierżawcy, nie kopiuj bezmyślnie przykładu z wieloma dzierżawcami: dopasuj obsługiwane typy kont i ustawienia dzierżawcy do swojej polityki tożsamości.
W przypadku usługi Microsoft 365 lub Outlook.com zarejestruj aplikację internetową w usłudze Microsoft Entra i wybierz obsługiwane typy kont odpowiadające strategii dzierżawy, której zamierzasz użyć.
Krok 7: Zapisz identyfikator klienta i utwórz tajny klucz klienta
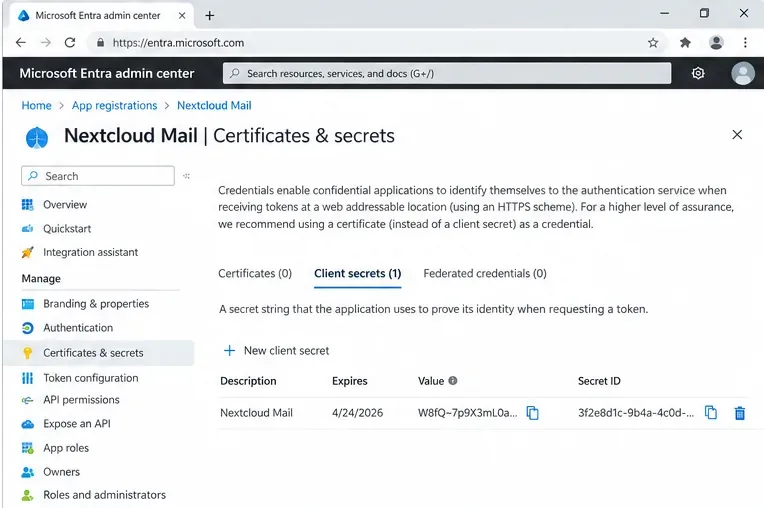
Skopiuj identyfikator aplikacji (klienta) . Następnie otwórz sekcję Certyfikaty i klucze tajne , utwórz nowy klucz tajny klienta i natychmiast skopiuj jego wartość . Microsoft zapewnia, że wartość nie jest wyświetlana ponownie po opuszczeniu strony. Firma ogranicza również czas życia klucza tajnego klienta do 24 miesięcy lub mniej i zaleca krótszy okres wygaśnięcia w aktualnej dokumentacji rejestracji aplikacji.
Utwórz i bezpiecznie zapisz wartość tajnego klucza klienta. Microsoft zaznacza, że wartości tajne są wyświetlane tylko raz i mają ograniczony czas ważności.
Ta data wygaśnięcia jest zależnością operacyjną, a nie jednorazowym szczegółem instalacji. Umieść datę wygaśnięcia hasła w procesie rotacji danych uwierzytelniających w swojej organizacji. W przeciwnym razie pozornie stabilne wdrożenie Nextcloud Mail może później zakończyć się niepowodzeniem, ponieważ nie będzie można dokończyć odświeżania tokena.
Krok 8: Wprowadź dane logowania Microsoft w NextCloud
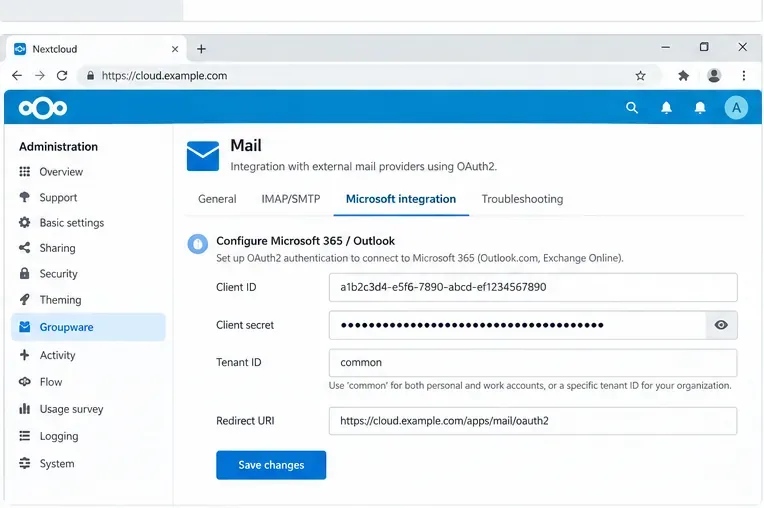
W ustawieniach administracyjnych Nextcloud otwórz Groupware i obszar integracji z Microsoft. Wprowadź identyfikator klienta i tajny klucz klienta. Oficjalny przewodnik Nextcloud używa wartości dzierżawy commondla szerokiej konfiguracji hostowanego programu Outlook i wyraźnie ostrzega, że niestandardowy identyfikator dzierżawy wykracza poza ten podstawowy przewodnik, chyba że zmieniono również obsługiwane typy kont.
Wprowadź dane logowania do aplikacji Microsoft w programie Nextcloud Groupware. Oficjalny przewodnik Nextcloud używa domyślnej wartości dzierżawy „common” w ogólnym przykładzie hostowanego programu Outlook.
W przypadku uprawnień protokołu bazowego, Microsoft dokumentuje zakresy delegowane, w tym https://outlook.office.com/IMAP.AccessAsUser.Alldla IMAP i https://outlook.office.com/SMTP.SendSMTP, a także informacje o offline_accesstym, kiedy potrzebny jest token odświeżania. Nextcloud konstruuje przepływ dostawcy; nadal należy potwierdzić, czy zasady dzierżawy i reguły dostępu warunkowego zezwalają na żądany delegowany dostęp.
Krok 9: Połącz konto Microsoft i zweryfikuj skrzynkę pocztową
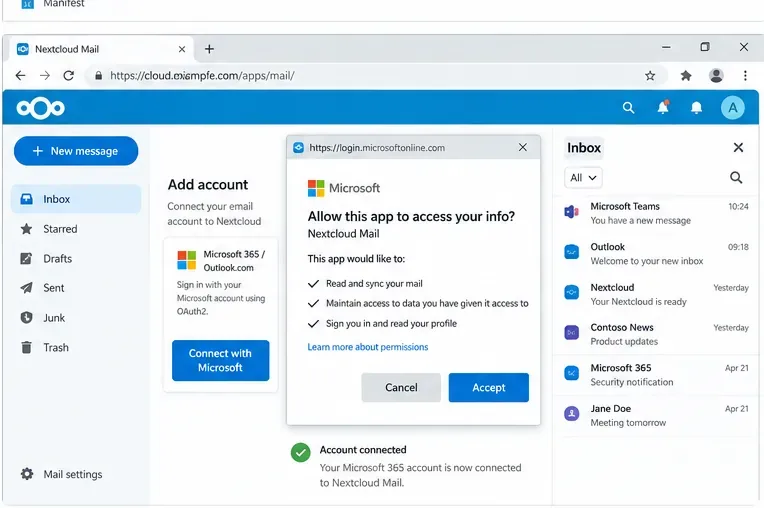
Dodaj adres Outlook lub Microsoft 365 w aplikacji Poczta Nextcloud i kontynuuj proces logowania/wyrażania zgody w systemie Microsoft. W podręczniku administratora Nextcloud wyjaśniono, że po skonfigurowaniu protokołu OAuth hasło wprowadzone podczas konfiguracji konta zostaje odrzucone, a użytkownik zostaje poproszony o wyrażenie zgody w systemie Microsoft.
Wypełnij formularz zgody firmy Microsoft, a następnie sprawdź, czy foldery zostały załadowane i czy zarówno odbieranie, jak i wysyłanie działają, zanim uznasz konfigurację protokołu OAuth za zakończoną.
Ponownie, widoczny wynik zgody to tylko sygnał pośredni. Sprawdź, czy lista folderów się załaduje, czy wiadomość testowa może zostać odczytana, czy wiadomość może zostać wysłana, a folder Wysłane zawiera oczekiwaną kopię.
Jak stwierdzić, czy OAuth2 jest rzeczywiście sprawny
Sygnał
Co to znaczy
Co robić dalej
Wyrażenie zgody powiodło się, a skrzynka odbiorcza została załadowana
Autoryzacja i IMAP prawdopodobnie działają
Przetestuj wysyłanie i odświeżanie SMTP
Wyrażenie zgody powiodło się, ale foldery nie ładują się
Przekierowanie mogło zostać zakończone z powodu awarii połączenia pocztowego
Sprawdź politykę dostawcy, dostęp IMAP, logi Nextcloud i ustawienia konta
Odbieranie działa, ale wysyłanie się nie udaje
Protokół IMAP działa; autoryzacja SMTP lub polityka serwera mogą nie działać
Zweryfikuj usługę SMTP, uprawnienia delegowane i ograniczenia dzierżawcy/dostawcy
Na początku działa, ale później ciągle prosi o zalogowanie
Możliwe, że użycie tokena odświeżającego, ważność klucza tajnego, stan aplikacji lub polityka dostawcy nie działają
Sprawdź datę wygaśnięcia sekretu, stan publikacji/weryfikacji aplikacji OAuth, błędy tokena i ostatnie zmiany zasad
Błąd niezgodności przekierowania
Zarejestrowany adres URL wywołania zwrotnego nie jest dokładnie zgodny z żądaniem
Skopiuj ponownie URI z Nextcloud i porównaj go znak po znaku
Kiedy zmienić podejście
Zmień konfigurację aplikacji OAuth, jeśli adres URI przekierowania, obsługiwana grupa odbiorców konta, ustawienie dzierżawcy lub konfiguracja zgody nie pasują do wdrożenia. Wielokrotne próby nie naprawią niezgodności strukturalnej.
Zmień adres URL wdrożenia/konfigurację serwera proxy, gdy Nextcloud generuje wewnętrzny, HTTP lub inny niepoprawny publiczny adres zwrotny. Najpierw popraw kanoniczny zewnętrzny adres URL, a następnie utwórz ponownie lub zaktualizuj adres URI przekierowania dostawcy.
Używaj administracji specyficznej dla dostawcy zamiast ogólnych założeń OAuth, gdy dostęp warunkowy, zasady zgody administratora, weryfikacja aplikacji Google lub ograniczone zakresy uniemożliwiają użytkownikom ukończenie autoryzacji. Te mechanizmy kontroli są celowo egzekwowane przez dostawcę tożsamości.
Rozważ inną metodę uwierzytelniania tylko wtedy, gdy dostawca i Twoja polityka bezpieczeństwa wyraźnie na to zezwalają. Na przykład, interfejs Nextcloud Mail informuje, że hasło Google App może być alternatywą, gdy Google OAuth nie jest skonfigurowane, a konto Google korzysta z uwierzytelniania dwuskładnikowego. Nie jest to równoważne z OAuth2 i nie powinno być traktowane jako preferowany zamiennik w całej organizacji tylko dlatego, że jest prostsze w konfiguracji.
Znane ograniczenia i środki ostrożności dotyczące rozwiązywania problemów w 2026 r.
W historii projektu Nextcloud Mail występuje istotne zastrzeżenie diagnostyczne. W lipcu 2026 roku opiekunowie potwierdzili zgłoszenie błędu, w którym błędy OAuth po stronie dostawcy mogły nadal powodować wyświetlanie tej samej strony przekierowania „Połączono z kontem” co w przypadku pomyślnej autoryzacji. Raport dotyczył bezpośrednio firmy Microsoft i zidentyfikował ten sam wzorzec kontrolera dla Google. W oddzielnym raporcie z 2026 roku opisano trudności z ponownym połączeniem konta po tym, jak jego token odświeżania stał się bezużyteczny. Zgłoszenia te dotyczyły kodu z ery Mail 5.10.7; nie zakładaj, że każda wersja będzie miała ten problem na zawsze, ale nie używaj też strony przekierowania jako jedynego dowodu powodzenia.
Sprawdź, czy zainstalowana wersja aplikacji Mail jest obsługiwana przez wersję serwera Nextcloud.
Użyj przekierowania URI wyświetlanego przez rzeczywistą instancję Nextcloud i zarejestruj je dokładnie u dostawcy.
W przypadku Google sprawdź odbiorców OAuth, konfigurację zgody, wymagania dotyczące ograniczonego zakresu oraz status produkcji/testowania.
W przypadku kont Microsoft sprawdź obsługiwane typy kont, wybór dzierżawcy, identyfikator klienta, ważność tajnego klucza klienta oraz wszelkie zasady dostępu warunkowego lub zgody administratora.
Podłącz jedno konto pilotażowe przed szerokim wdrożeniem konfiguracji.
Przetestuj ładowanie skrzynki odbiorczej, odczytywanie wiadomości, wysyłanie, przechowywanie w folderze Wysłane i później odświeżanie tokena.
Rejestruj datę wygaśnięcia i własność tajnych informacji klienta, aby rotacja danych uwierzytelniających nie stała się nieplanowaną przerwą w działaniu.
OAuth2 ulepsza model uwierzytelniania dla Nextcloud Mail, ale nie eliminuje konieczności zarządzania polityką dostawcy, identyfikatorami URI przekierowań, poświadczeniami aplikacji i dostępem do protokołu pocztowego. Konfiguracja jest gotowa do produkcji, gdy cała ścieżka – autoryzacja dostawcy, odświeżanie tokenów, pobieranie IMAP i wysyłanie SMTP – działa przewidywalnie zgodnie z politykami obowiązującymi użytkowników.