Strona główna
» ADMINISTRATOR SIECI
»
Jak skonfigurować tworzenie kopii zapasowej klucza i podpisywanie krzyżowe w elemencie: opcje, kompromisy i odzyskiwanie
Jak skonfigurować tworzenie kopii zapasowej klucza i podpisywanie krzyżowe w elemencie: opcje, kompromisy i odzyskiwanie
Tworzenie kopii zapasowych kluczy i podpisywanie krzyżowe rozwiązują różne problemy
W Element, tworzenie kopii zapasowej klucza i podpisywanie krzyżowe są ze sobą ściśle powiązane, ale nie można ich stosować zamiennie. Tworzenie kopii zapasowej klucza chroni dostęp do kluczy kryptograficznych potrzebnych do odszyfrowania zaszyfrowanej historii pokoju. Podpisywanie krzyżowe tworzy tożsamość kryptograficzną, która pozwala zaufanym sesjom poręczać za inne sesje, a po weryfikacji użytkowników – również za ich tożsamość. Dla większości użytkowników najlepszym rozwiązaniem jest korzystanie z zaszyfrowanego magazynu kluczy, skonfigurowanie klucza odzyskiwania i utrzymywanie sesji weryfikowanych.
Aktualne strony pomocy Element opisują przechowywanie kluczy jako mechanizm, który przechowuje zaszyfrowane kopie kluczy wiadomości na serwerze dostawcy konta, umożliwiając nowym urządzeniom odzyskiwanie historii. Klucz odzyskiwania odblokowuje te zapisane sekrety i może również pomóc w weryfikacji nowego urządzenia. Element informuje, że klucze opuszczają urządzenie dopiero po zaszyfrowaniu. Zapoznaj się z oficjalnymi FAQ pomocy Element i wskazówkami dotyczącymi odzyskiwania kluczy .
Istnieje jedno utrudnienie w interfejsie użytkownika: klienci Element Web/Desktop, Element X/Pro i starsi klienci Element Classic nie zawsze używają tych samych etykiet. Aktualna dokumentacja internetowa wskazuje na Wszystkie Ustawienia → Szyfrowanie , podczas gdy inna dokumentacja Element może nadal odnosić się do Bezpieczeństwo i Prywatność , Bezpieczna Kopia Zapasowa lub dedykowanej sekcji Podpisywanie Krzyżowe . Używaj nazw funkcji opisanych poniżej, zamiast zakładać, że każdy ekran będzie pasował piksel po pikselu.
Nowe sesje mogą odzyskać zaszyfrowaną historię; odzyskiwanie danych może przetrwać utratę wszystkich istniejących urządzeń; możliwe jest również odzyskanie tajnych danych tożsamości
Musisz chronić potężny klucz odzyskiwania; zaszyfrowany klucz jest przechowywany na serwerze domowym
Większość użytkowników, zwłaszcza tych korzystających z wielu urządzeń
Przechowywanie kluczy włączone, brak klucza odzyskiwania
Zapisane klucze wiadomości mogą usprawnić migrację urządzenia, gdy nadal masz zaufaną sesję
Utrata wszystkich zaufanych urządzeń może uniemożliwić odzyskanie tożsamości i starej historii
Tymczasowe lub ściśle kontrolowane wdrożenia, dla których istnieje inny plan odzyskiwania
Przechowywanie kluczy wyłączone
Na serwerze nie jest przechowywana kopia zapasowa kluczy do pokoi
Nowe lub wymienione urządzenia mogą nie być w stanie odszyfrować starszych wiadomości; utrata urządzenia staje się znacznie bardziej kosztowna
Specjalne modele zagrożeń, w których minimalizacja zaszyfrowanego klucza przechowywanego na serwerze ma pierwszeństwo przed możliwością odzyskania
To porównanie jest zgodne z obecnym wyjaśnieniem Elementu dotyczącym przechowywania i odzyskiwania kluczy. Nie twierdzono, że jedna konfiguracja jest uniwersalnie najbezpieczniejsza: dostępność i poufność to różne cele. Zaszyfrowana kopia zapasowa zmniejsza ryzyko trwałej utraty danych, a wyłączenie kopii zapasowej zmniejsza ilość zaszyfrowanych kluczy przechowywanych przez dostawcę konta.
Krok 1: Otwórz ustawienia szyfrowania Elementu
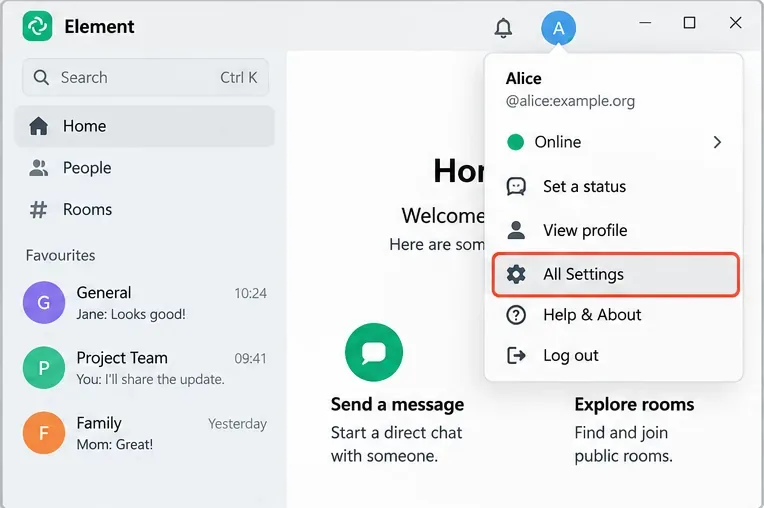
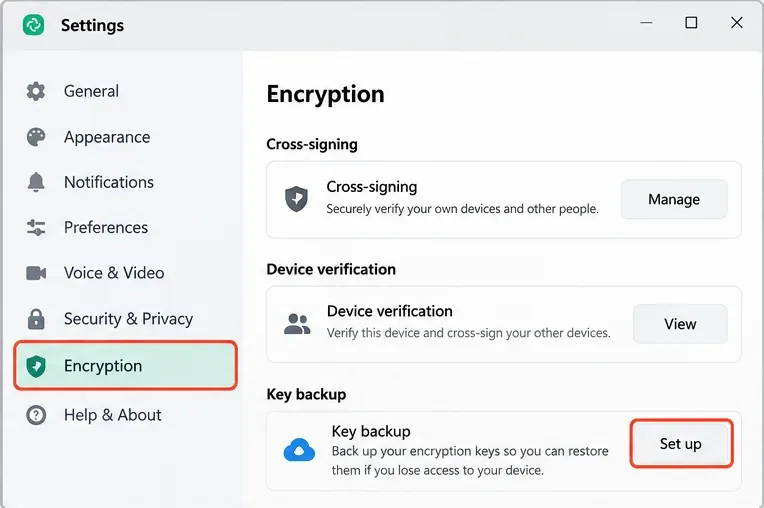
W Element Web lub Desktop otwórz menu awatara, wybierz Wszystkie ustawienia , a następnie Szyfrowanie . W niektórych klientach mobilnych i starszych odpowiedni obszar nosi nazwę Bezpieczeństwo i prywatność . Oficjalny przewodnik odzyskiwania Element wyraźnie informuje, że instrukcje dotyczące wersji Web dotyczą również aplikacji desktopowych dla systemów Windows, macOS i Linux.
Otwórz menu konta i wybierz Wszystkie ustawienia. W aktualnej dokumentacji Element Web/Desktop, kontrola szyfrowania jest dostępna z głównego obszaru ustawień.Na stronie Szyfrowanie możesz sprawdzić weryfikację urządzenia, status podpisu krzyżowego i kopię zapasową klucza. Dokładne etykiety mogą się różnić w zależności od klienta i wersji Element.
Przed wprowadzeniem jakichkolwiek zmian sprawdź status bieżącej sesji. Jeśli na stronie pojawi się informacja, że urządzenie nie zostało zweryfikowane, zweryfikuj je z poziomu zaufanego urządzenia lub użyj prawidłowego klucza odzyskiwania. Przewodnik po weryfikacji urządzeń firmy Element opisuje obie ścieżki.
Krok 2: Sprawdź, czy kopia zapasowa klucza jest już aktywna
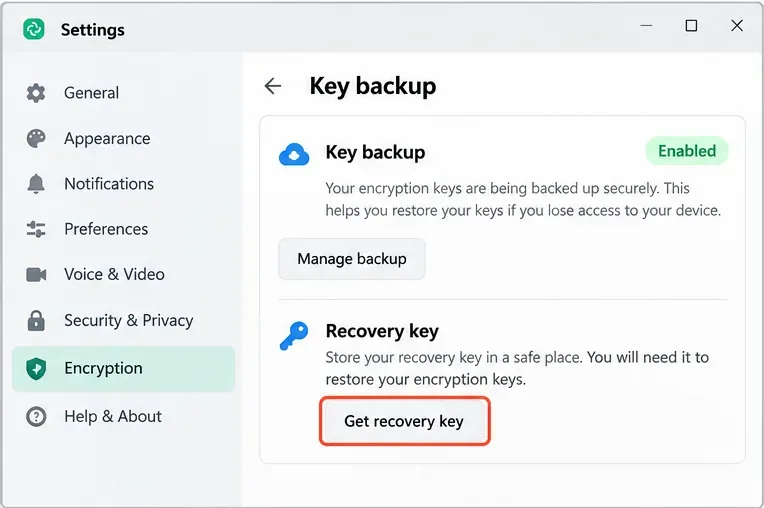
Nie twórz nowej kopii zapasowej tylko dlatego, że widzisz menu szyfrowania. Najpierw sprawdź sekcję Kopia zapasowa lub Bezpieczna kopia zapasowa. Jeśli Element zgłasza, że sesja tworzy kopię zapasową kluczy, kolejnym ważnym pytaniem jest, czy nadal posiadasz klucz odzyskiwania. Jeśli interfejs użytkownika oferuje opcję Pobierz klucz odzyskiwania , aktualna instrukcja internetowa Elementa informuje, że jeszcze go nie uzyskałeś. Jeśli oferuje opcję Zmień klucz odzyskiwania , odzyskiwanie zostało już skonfigurowane.
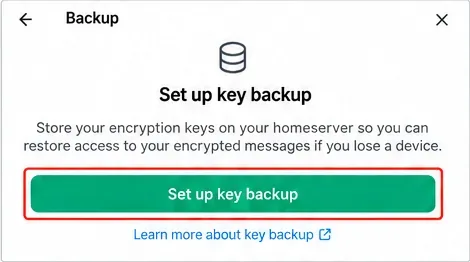
Po aktywowaniu kopii zapasowej sprawdź, czy klient zgłasza, że kopia zapasowa kluczy szyfrujących jest tworzona i że opcje kontroli kluczy odzyskiwania są dostępne.
Jeśli używasz klienta, który nadal wyświetla opcję Rozpocznij używanie kopii zapasowej klucza lub Skonfiguruj bezpieczną kopię zapasową , jest to starsze sformułowanie oznaczające ten sam praktyczny cel: utworzenie zaszyfrowanej kopii kluczy po stronie serwera, potrzebnych do przywrócenia historii wiadomości.
Krok 3: Skonfiguruj lub uzyskaj klucz odzyskiwania
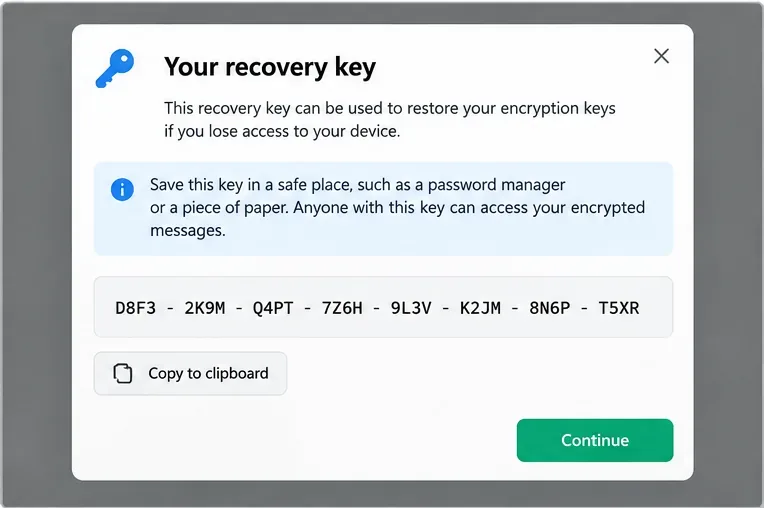
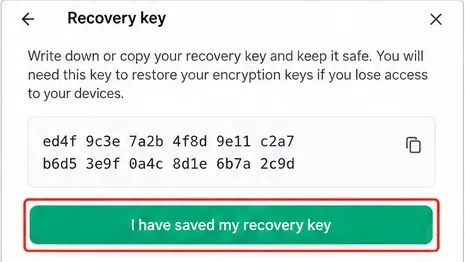
Postępuj zgodnie z instrukcjami konfiguracji odzyskiwania i pozwól Elementowi wygenerować klucz odzyskiwania, gdy ta opcja będzie dostępna. Aktualne FAQ Elementu opisuje go jako unikalny, 48-znakowy klucz odzyskiwania i zaleca przechowywanie go w menedżerze haseł, na sprzętowo szyfrowanym dysku USB lub w formie papierowej w bezpiecznym miejscu fizycznym. Jest on niezależny od hasła do konta.
Zapisz klucz odzyskiwania w innym miejscu niż urządzenie. Podana tutaj wartość przykładowa ma charakter poglądowy i nie wolno jej ponownie używać.Jeśli klient nadal wyświetla oddzielny ekran konfiguracji kopii zapasowej klucza, uruchom szyfrowaną kopię zapasową po stronie serwera z tego elementu sterującego.
Wygenerowany klucz odzyskiwania jest preferowany, gdy można go bezpiecznie przechowywać, ponieważ charakteryzuje się wysoką entropią i nie jest zależny od hasła użytkownika. Niektóre wdrożenia Element lub klienci mobilni mogą zezwalać na frazę/klucz odzyskiwania dostarczony przez użytkownika, ale dokumentacja pakietu serwerowego Element ostrzega, że fraza wybrana przez użytkownika może być słabsza i nigdy nie należy jej po prostu ponownie wykorzystywać do hasła konta. Zapoznaj się z poradnikiem Element dotyczącym klucza odzyskiwania dostarczonego przez użytkownika .
Krok 4: Sprawdź, czy klucz odzyskiwania jest rzeczywiście użyteczny
Zapisanie ciągu znaków nie wystarczy, jeśli nie masz pewności, czy należy on do aktualnej tożsamości kryptograficznej. Element zaleca praktyczną metodę weryfikacji: zaloguj się do Element Web w innej przeglądarce, rozpocznij weryfikację urządzenia i użyj klucza odzyskiwania. Jeśli nowa sesja go zaakceptuje, klucz będzie zgodny z bieżącą konfiguracją odzyskiwania.
Przed ukończeniem konfiguracji sprawdź, czy zapisałeś klucz odzyskiwania. Utrata każdego zweryfikowanego urządzenia i klucza odzyskiwania może spowodować, że odzyskanie starej zaszyfrowanej historii stanie się niemożliwe.
Ten test wiąże się z kosztami operacyjnymi: tworzy kolejną sesję, którą należy później przejrzeć. Jeśli nie chcesz jej zachować, wyloguj się po zakończeniu weryfikacji. Nie wykonuj resetów destrukcyjnych wyłącznie w celu przetestowania odzyskiwania.
Krok 5: Zrozum, jak wpisuje się w to podpisywanie krzyżowe
Podpisywanie krzyżowe to warstwa zaufania, a nie kopia zapasowa historii. Matrix definiuje trzy klucze podpisywania krzyżowego: klucz główny, klucz samopodpisujący dla własnych urządzeń oraz klucz podpisujący użytkownika dla kluczy głównych innych użytkowników. Zmniejsza to potrzebę ręcznej weryfikacji każdej pary urządzeń. Przewodnik techniczny Matrix szczegółowo wyjaśnia łańcuch zaufania w dokumentacji implementacji podpisywania krzyżowego .
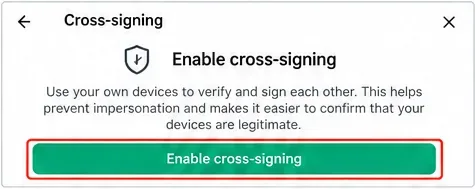
W obecnych klientach Element zazwyczaj nie tworzy się ani nie zarządza tymi trzema kluczami ręcznie. Aplikacja inicjuje tożsamość kryptograficzną poprzez procesy odzyskiwania i weryfikacji urządzenia. Starsza dokumentacja Element udostępnia dedykowany ekran konfiguracji podpisu krzyżowego, więc nie zdziw się, jeśli we wdrożeniu hostowanym samodzielnie lub z długoterminowym wsparciem pojawi się takie sformułowanie.
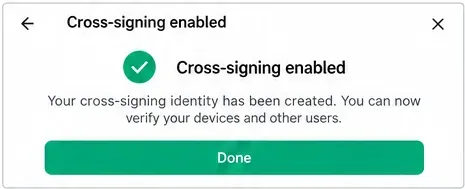
Niektóre wersje Elementu udostępniają podpisywanie krzyżowe jako osobny krok konfiguracji; nowsze wersje mogą uwzględniać je jako część odzyskiwania i weryfikacji urządzenia.Ukończona tożsamość podpisująca krzyżowo umożliwia zaufanym sesjom podpisywanie i weryfikowanie innych sesji bez konieczności ręcznego ufania każdej parze urządzeń.
Krok 6: Zweryfikuj drugie urządzenie
Zaloguj się na drugim urządzeniu. Element może zweryfikować sesję za pomocą klucza odzyskiwania lub prosząc o zatwierdzenie już zweryfikowanej sesji. Podczas korzystania z innej zaufanej sesji, Element może oferować skanowanie kodów QR lub porównywanie emoji. Bezpieczeństwo wynika z porównywania danych weryfikacyjnych z dwóch niezależnych sesji, a nie z prostego klikania w monity.
Po weryfikacji otwórz zaszyfrowany pokój ze starszymi wiadomościami. Pomyślna konfiguracja powinna spowodować, że historyczne wiadomości staną się czytelne, gdy nowa sesja uzyska wymagane klucze zapasowe. Dokumentacja wdrożeniowa Elementu opisuje wdrażanie zweryfikowanej sesji i bezpieczne działanie kopii zapasowej.
Krok 7: Wybierz pomiędzy kluczem odzyskiwania a innym zweryfikowanym urządzeniem
Jeśli zależy Ci na wygodzie, użyj innego zweryfikowanego urządzenia
Jeśli nadal masz zaufaną sesję na telefonie lub komputerze, zatwierdzenie nowego logowania z tego urządzenia jest szybkie i pozwala uniknąć wpisywania długiego klucza odzyskiwania. Wadą jest konieczność posiadania tej zaufanej sesji dostępnej i nienaruszonej.
Użyj klucza odzyskiwania, gdy liczy się odporność
Klucz odzyskiwania jest przeznaczony na wypadek braku dostępu do urządzenia. To sprawia, że jest ważniejszy niż standardowe dane logowania. Przechowuj go oddzielnie od laptopa lub telefonu z systemem Element. Menedżer haseł z silną ochroną konta jest praktyczny dla wielu osób; papierowa lub zaszyfrowana kopia offline może zapewnić niezależność od kont online.
Używaj zapadających w pamięć fraz tylko wtedy, gdy Twój klient i polityka to potwierdzają
Fraza może być łatwiejsza do zapamiętania, ale jej siła zależy od samej frazy. Element szczególnie ostrzega organizacje przed ryzykiem związanym z kluczami odzyskiwania dostarczonymi przez użytkowników, ponieważ słabe frazy lub ponowne użycie hasła może osłabić ochronę przechowywanych tajemnic kryptograficznych.
Krok 8: Sprawdź ukończoną konfigurację
Bieżąca sesja wyświetlana jest jako zweryfikowana.
Funkcja przechowywania kopii zapasowych/kluczy informuje, że klucze są tworzone w celu ich kopii zapasowej, zamiast czekać na konfigurację.
Posiadasz klucz odzyskiwania zapisany w innym miejscu, niezależnie od bieżącego urządzenia.
Nowo zweryfikowana sesja może odszyfrować przynajmniej próbkę starszej zaszyfrowanej historii, która powinna być dostępna na Twoim koncie.
Stare lub nieznane sesje są przeglądane i wylogowywane, jeśli nie są już potrzebne.
Nie stosuj resetu destrukcyjnego jako rutynowego kroku rozwiązywania problemów. Element ostrzega, że jeśli nie masz zweryfikowanych urządzeń ani działającego klucza odzyskiwania, zresetowanie tożsamości kryptograficznej może spowodować utratę dostępu do poprzednich zaszyfrowanych wiadomości i może wymagać ponownej weryfikacji kontaktów. Oficjalny poradnik dotyczący bezpieczeństwa konta i klucza odzyskiwania wyjaśnia tę konsekwencję.
Co zrobić, jeśli magazyn kluczy wskazuje, że nie jest zsynchronizowany
W aktualnym FAQ firmy Element podano, że aplikacje monitorują lokalną obecność kluczy identyfikujących tożsamość cyfrową. Jeśli brakuje jednego lub kilku, może pojawić się ostrzeżenie o braku synchronizacji magazynu kluczy i prośba o podanie klucza odzyskiwania. Wprowadzenie prawidłowego klucza odzyskiwania umożliwia klientowi odzyskanie brakujących sekretów tożsamości z zaszyfrowanego magazynu kluczy. Jeśli same przechowywane dane są niekompletne, Element informuje, że może być konieczne zresetowanie tożsamości cyfrowej.
Przed zresetowaniem sprawdź każde urządzenie, na którym nadal jesteś zalogowany. Zweryfikowana sesja może nadal zawierać potrzebne sekrety lub klucze do pomieszczeń. W bardziej zaawansowanych przypadkach Element dokumentuje również ręczny eksport/import kluczy do pomieszczeń z szyfrowaniem end-to-end, ale jest to odrębna ścieżka kopii zapasowej od normalnego przechowywania kluczy.
Zalecana konfiguracja według przypadku użycia
Przypadek użycia
Zalecenie
Dlaczego
Konto osobiste na telefonie + laptopie
Włączono przechowywanie kluczy, wygenerowany klucz odzyskiwania zapisano w menedżerze haseł, oba urządzenia zostały zweryfikowane
Dobre odzyskiwanie bez utrudniania rutynowych zmian urządzeń
Mały zespół z częstą wymianą urządzeń
Wymagaj zweryfikowanych sesji i konfiguracji odzyskiwania; poinformuj użytkowników, gdzie przechowywany jest klucz odzyskiwania
Zmniejsza liczbę zgłoszeń do pomocy technicznej spowodowanych utratą zaszyfrowanej historii
Środowisko o wysokim poziomie poufności z rygorystyczną minimalizacją danych serwerowych
Rozważ wyłączenie przechowywania kluczy dopiero po zaakceptowaniu ryzyka dostępności i zdefiniowaniu innego procesu transferu kluczy
Minimalizuje ilość zaszyfrowanego klucza przechowywanego na serwerze, ale znacznie zwiększa ryzyko utraty urządzenia
Użytkownik, który ma jedno zweryfikowane urządzenie, ale zgubił klucz odzyskiwania
Wygeneruj/zmień odzyskiwanie ze zweryfikowanego urządzenia przed jego wylogowaniem
Zachowuje istniejącą tożsamość kryptograficzną, jednocześnie przywracając niezależną metodę odzyskiwania
Podsumowanie
Kopia zapasowa klucza chroni dostęp do zaszyfrowanej historii ; podpisywanie krzyżowe chroni zaufanie do urządzeń i tożsamości . W nowoczesnym systemie Element współpracują one ze sobą poprzez szyfrowane przechowywanie kluczy, odzyskiwanie i weryfikację sesji. Dla większości użytkowników praktyczna konfiguracja jest prosta: włącz przechowywanie kluczy, uzyskaj wygenerowany klucz odzyskiwania, przechowuj go bezpiecznie z dala od bieżącego urządzenia i weryfikuj każdą aktywnie używaną sesję. Alternatywne konfiguracje są poprawne tylko wtedy, gdy ich kompromisy – zwłaszcza trwała utrata starych zaszyfrowanych wiadomości po utracie urządzenia – są akceptowalne dla danego modelu zagrożeń.