Jak skonfigurować uwierzytelnianie dwuskładnikowe (2FA) w konsoli administracyjnej Zimbra
Najważniejsza informacja: w aktualnej dokumentacji Zimbra Daffodil, Konsola Administracyjna to miejsce, w którym włącza się lub wymaga uwierzytelniania dwuskładnikowego dla konta lub Klasy Usług (COS), ale administrator rejestruje własny drugi składnik w kliencie internetowym Zimbra. Po rejestracji, ten sam administrator jest proszony o włączenie drugiego składnika podczas logowania do Konsoli Administracyjnej. Traktowanie tych dwóch etapów jako dwóch oddzielnych pozwala uniknąć najczęstszych błędów konfiguracji.
Niniejszy przewodnik jest zgodny z aktualną dokumentacją administratora Zimbra Daffodil (v10), dostępną w październiku 2026 r. Etykiety menu mogą się nieznacznie różnić między wersjami Classic i Modern Web App, dlatego Zimbra wyraźnie zaznacza, że strona rejestracji może pojawić się w Preferencjach > Konta lub Zabezpieczenia . Szczegółowy opis przepływu pracy można znaleźć w Podręczniku administratora Zimbra Daffodil .
Co właściwie konfigurujesz
Zimbra oddziela zasady od rejestracji. Zasady określają, czy uwierzytelnianie dwuskładnikowe (2FA) jest dostępne lub obowiązkowe oraz z jakich metod mogą korzystać użytkownicy. Rejestracja wiąże dane konto administratora z aplikacją uwierzytelniającą lub, jeśli pozwala na to wdrożenie, z metodą weryfikacji za pomocą adresu e-mail odzyskiwania. Zimbra dokumentuje zasady uwierzytelniania dwuskładnikowego (2FA) zarówno na poziomie konta indywidualnego, jak i na poziomie COS.
W przypadku szerokiego wdrożenia, COS jest zazwyczaj bardziej przejrzystym punktem wyjścia, ponieważ stosuje spójne ustawienia do każdego konta przypisanego do danej klasy. W przypadku pilotażu, pojedyncze konto administratora może być bezpieczniejsze, ponieważ można zweryfikować zachowanie logowania przed rozszerzeniem polityki. Jeśli zarządzasz delegowanymi administratorami, Zimbra obsługuje również uwierzytelnianie dwuskładnikowe (2FA) dla tych kont, pod warunkiem posiadania odpowiednich uprawnień.
Zanim zaczniesz
Użyj konta administratora, które umożliwia dostęp do konsoli administracyjnej. W typowej instalacji Zimbra dokumentuje konsolę pod adresem https://server.domain.com:7071/.
Upewnij się, że administrator może również zalogować się do klienta internetowego Zimbra, ponieważ rejestracja jest tam przeprowadzana.
Jeśli planujesz korzystać z TOTP, przygotuj kompatybilną aplikację uwierzytelniającą. TOTP to skrót od „time-based one-time password” (hasło jednorazowe, czasowe): aplikacja generuje krótkotrwałe kody weryfikacyjne na podstawie współdzielonego hasła.
Jeśli planujesz zezwolić na weryfikację adresu e-mail, upewnij się, że konfiguracja adresu odzyskiwania jest odpowiednia dla Twojego wdrożenia. Zimbra Daffodil dokumentuje pocztę e-mail jako dodatkowy czynnik uwierzytelniania dwuskładnikowego.
Przed wymuszeniem uwierzytelniania dwuskładnikowego (2FA) w dużym systemie COS, przetestuj go z co najmniej jednym administratorem i udokumentuj ścieżkę odzyskiwania. Nieprawidłowe wdrożenie może zablokować dostęp do konsoli, nawet gdy sam serwer jest sprawny.
Krok 1: Zaloguj się do konsoli administracyjnej Zimbra
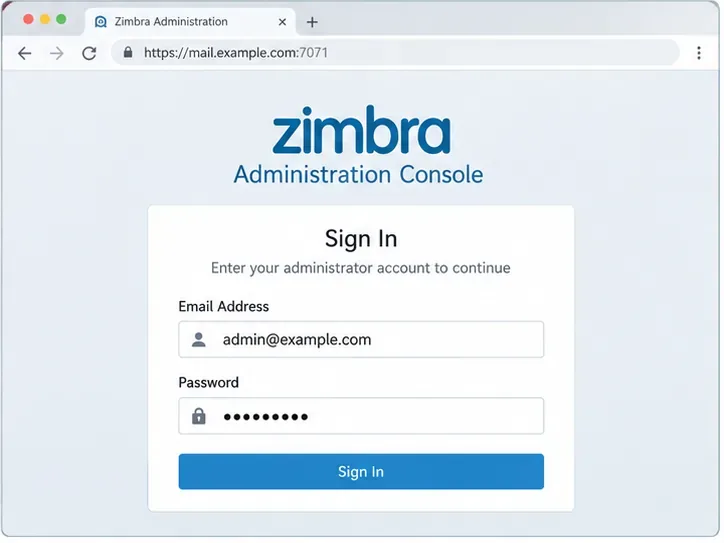
Otwórz Konsolę Administracyjną przez HTTPS i zaloguj się, używając pełnego adresu i hasła administratora. Zimbra domyślnie ustawia port 7071 jako port Konsoli Administracyjnej w typowej instalacji. Twoje wdrożenie może znajdować się za odwrotnym serwerem proxy lub korzystać z innego wzorca dostępu, dlatego użyj standardowego adresu URL administratora swojej organizacji, jeśli jest inny.
Logowanie administratora to punkt wyjścia do zmiany zasad uwierzytelniania dwuskładnikowego. Dokładna nazwa hosta może się różnić od podanej w tym przykładzie.
Krok 2: Otwórz klasę usług, którą chcesz chronić
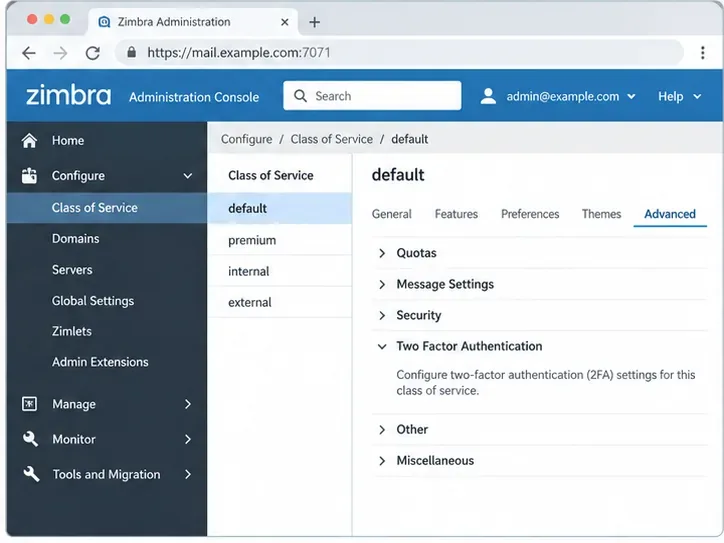
Aby skonfigurować politykę obejmującą cały COS, przejdź do sekcji Konfiguruj > Klasa usługi , wybierz odpowiednią usługę COS, otwórz sekcję Zaawansowane i znajdź opcję Uwierzytelnianie dwuskładnikowe . Oficjalny przewodnik podaje tę ścieżkę: Strona główna > Konfiguruj > Klasa usługi > COS > Zaawansowane > Uwierzytelnianie dwuskładnikowe .
Jeśli chcesz chronić tylko jedno istniejące konto, użyj opcji Zarządzaj > Konta , edytuj konto, otwórz Zaawansowane i przewiń do sekcji Uwierzytelnianie dwuskładnikowe. Rozpoczęcie od jednego konta to rozsądny sposób na sprawdzenie działania uwierzytelniania dwuskładnikowego przed jego wymuszeniem dla całej klasy.
Na stronie COS Advanced Zimbra udostępnia ustawienia zasad uwierzytelniania dwuskładnikowego.
Krok 3: Włącz dostępność 2FA, zanim będzie to potrzebne
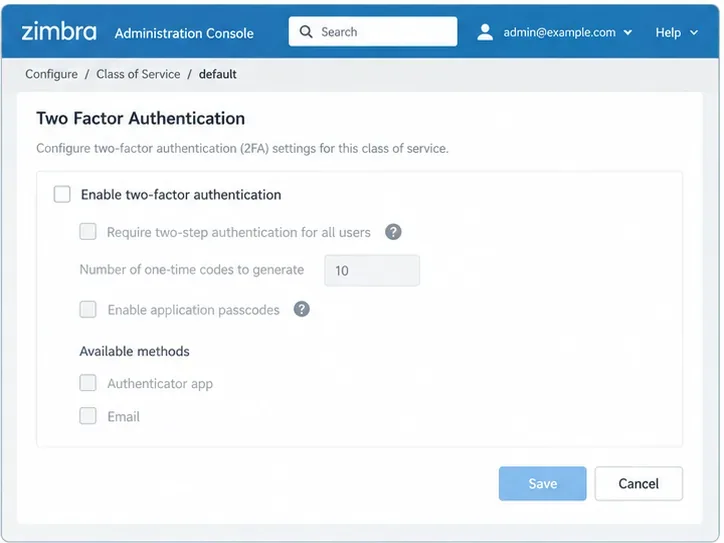
Zaznacz opcję „Włącz uwierzytelnianie dwuskładnikowe ”. Spowoduje to, że funkcja będzie dostępna dla wybranego konta lub COS. Nie należy mylić tego ustawienia z opcją „Wymagaj uwierzytelniania dwuskładnikowego” : włączenie umożliwia rejestrację, a wymaganie jej powoduje, że jest ona obowiązkowa.
To rozróżnienie ma znaczenie podczas wdrażania etapowego. Na przykład, można najpierw włączyć uwierzytelnianie dwuskładnikowe (2FA) dla administratora COS, zarejestrować i przetestować dwa lub trzy konta administratora, a dopiero potem włączyć wymaganie. Oficjalna dokumentacja 2FA firmy Zimbra opisuje obie opcje osobno.
Przed aktywacją zależne opcje 2FA są niedostępne. Najpierw włącz tę funkcję, a następnie wybierz politykę, której faktycznie potrzebujesz.
Krok 4: Wybierz metody i powiązane ustawienia zasad
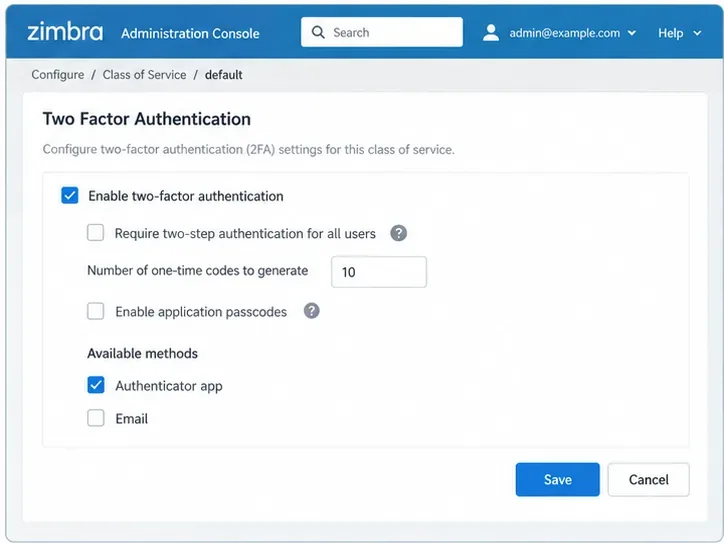
Po włączeniu tej funkcji wybierz metody uwierzytelniania dwuskładnikowego dozwolone w Twojej wersji i wdrożeniu. Aktualna dokumentacja Zimbra Daffodil wymienia aplikację uwierzytelniającą i e-mail jako obsługiwane metody po ich włączeniu. Oficjalne wytyczne Zimbra z 2024 roku pokazują również, że administratorzy mogą zezwolić na korzystanie z aplikacji uwierzytelniającej, poczty e-mail lub obu tych metod.
Ten sam obszar zasad może obejmować opcje „Wymagaj uwierzytelniania dwuetapowego” , liczbę jednorazowych kodów odzyskiwania do wygenerowania oraz „Włącz kody dostępu aplikacji” . Kody dostępu aplikacji są przeznaczone dla starszych klientów, którzy nie mogą ukończyć interaktywnego procesu uwierzytelniania dwuetapowego (2FA). Nie włączaj ich automatycznie tylko dlatego, że istnieją; używaj ich tylko wtedy, gdy masz wymaganie klienta i istnieje proces operacyjny umożliwiający ich unieważnienie.
Zapisz konfigurację, gdy ustawienia będą zgodne z planem wdrożenia. Aktualne odpowiedniki wiersza poleceń i metody kontroli znajdziesz w oficjalnym poradniku administratora 2FA Zimbra .
Przykładowa polityka włącza uwierzytelnianie dwuskładnikowe (2FA) i zezwala na aplikację uwierzytelniającą. Wymaganie uwierzytelniania dwuskładnikowego (2FA) to osobna decyzja i może zostać wdrożone później.
Krok 5: Zarejestruj administratora w kliencie internetowym Zimbra
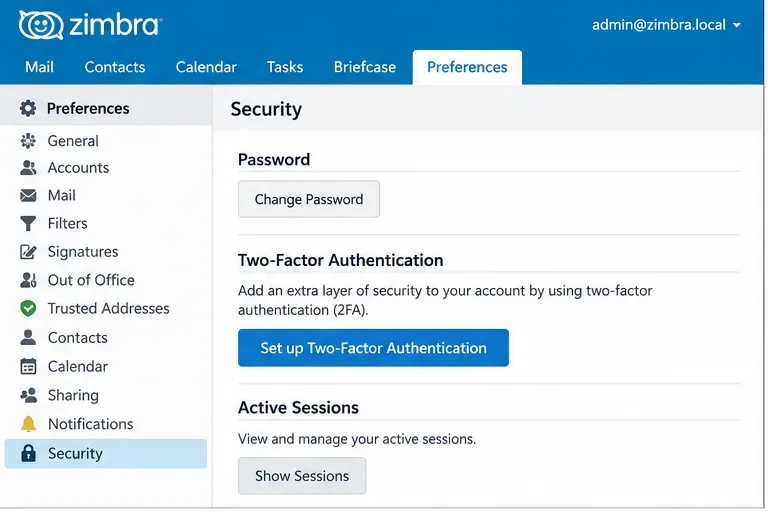
Teraz opuść Konsolę Administracyjną i zaloguj się do klienta internetowego Zimbra na tym samym koncie administratora. To jest część, którą łatwo przeoczyć: przewodnik Zimbra Daffodil mówi, że konta administratorów muszą skonfigurować własną autoryzację dwuetapową (2FA) z poziomu interfejsu klienta internetowego.
Otwórz Preferencje , następnie Konta lub Bezpieczeństwo, w zależności od wersji interfejsu użytkownika, znajdź Uwierzytelnianie dwuskładnikowe i rozpocznij konfigurację. Jeśli nie pojawi się żadna opcja konfiguracji, najpierw sprawdź, czy uwierzytelnianie dwuskładnikowe zostało udostępnione dla tego konta w jego ustawieniach lub odziedziczonej polityce COS.
Rejestracja administratora odbywa się w kliencie internetowym, a nie wyłącznie w Konsoli administracyjnej.
Krok 6: Wybierz metodę weryfikacji
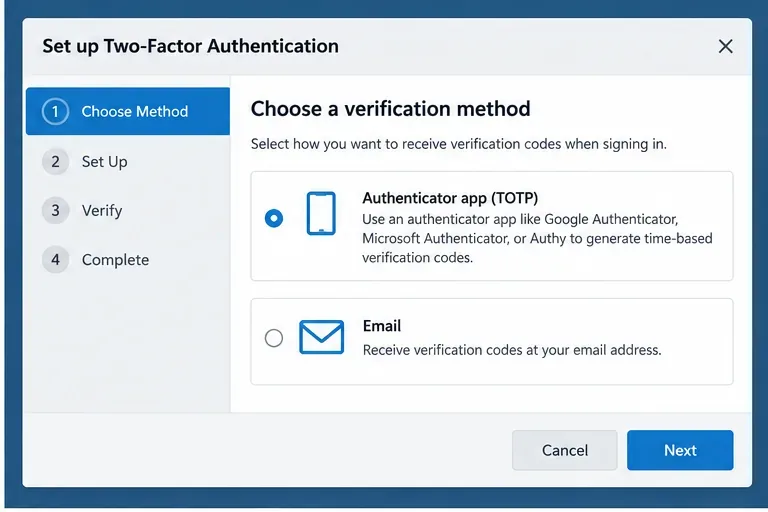
Wybierz metodę dozwoloną przez Twoją politykę. Aplikacja uwierzytelniająca używa kodów TOTP i nie jest uzależniona od otrzymania wiadomości podczas logowania. Weryfikacja oparta na e-mailu wykorzystuje adres e-mail odzyskiwania jako dodatkowy czynnik, jeśli ta metoda została włączona i skonfigurowana. Jeśli Twoja organizacja dopuszcza obie metody, zdecyduj, która z nich odpowiada Twoim potrzebom odzyskiwania i operacyjnym, zamiast zakładać, że są one zamienne.
W przypadku kont administratorów z uprawnieniami, należy również rozważyć, co się stanie, jeśli drugi czynnik dostępu stanie się niedostępny. Metoda jest przydatna tylko wtedy, gdy można odzyskać dostęp bez osłabiania konta lub tworzenia niebezpiecznego obejścia.
Wybierz metodę dozwoloną przez politykę administratora. Dostępne opcje mogą się różnić w zależności od wersji Zimbra i ustawień wdrożenia.
Krok 7: Zakończ konfigurację uwierzytelniacza i zweryfikuj kod
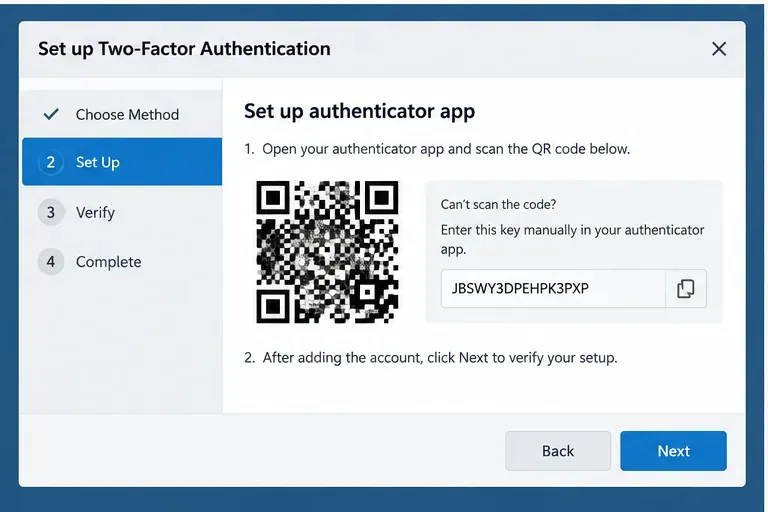
Jeśli wybierzesz aplikację uwierzytelniającą, postępuj zgodnie z instrukcjami konfiguracji wyświetlanymi na ekranie, dodaj konto Zimbra do aplikacji i wprowadź kod weryfikacyjny żądany przez Zimbra. Interfejs może wyświetlić kod QR lub ręcznie wpisany klucz, w zależności od wersji klienta. Klucz konfiguracyjny należy traktować jako poufny dokument uwierzytelniający; każdy, kto go uzyska, będzie mógł wygenerować prawidłowe kody TOTP.
Po rejestracji przechowuj jednorazowe kody odzyskiwania w bezpiecznym miejscu, jeśli Twoja konfiguracja je przewiduje. Aktualny podręcznik Modern Web App wyjaśnia, że każdy kod odzyskiwania może być użyty tylko raz i zaleca przechowywanie kodów w bezpiecznym miejscu. Ten sam podręcznik opisuje kody dostępu do aplikacji dla programów pocztowych, które nie mogą monitować o uwierzytelnianie dwuskładnikowe: Podręcznik użytkownika aplikacji Zimbra Daffodil Modern Web App .
Rejestracja uwierzytelniacza łączy konto Zimbra z aplikacją TOTP, po czym Zimbra prosi o kod w celu potwierdzenia konfiguracji.
Krok 8: Przetestuj nowe logowanie do konsoli administracyjnej
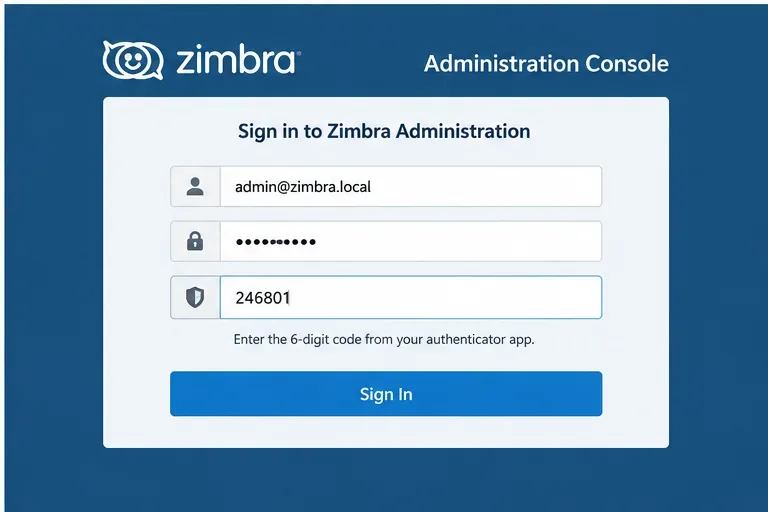
Wyloguj się z Konsoli administracyjnej i Klienta internetowego, a następnie rozpocznij nową sesję Konsoli administracyjnej. Wprowadź nazwę użytkownika i hasło administratora. Prawidłowo zarejestrowany administrator powinien następnie wykonać dodatkowy krok weryfikacji. W podręczniku administratora Zimbra podano, że po włączeniu uwierzytelniania dwuskładnikowego (2FA) dla konta administratora, kod jest wymagany do logowania zarówno do Klienta internetowego, jak i Konsoli administracyjnej.
Nie uznawaj zmiany za zakończoną, dopóki ten test nie zakończy się pomyślnie. Jeśli nadal logujesz się tylko przy użyciu hasła, sprawdź ponownie, czy zmieniłeś docelowe konto lub COS, czy konto faktycznie zakończyło rejestrację i czy odziedziczyło oczekiwany COS. Jeśli logowanie nie powiedzie się po etapie hasła, skorzystaj z udokumentowanej procedury odzyskiwania, zamiast wielokrotnie zmieniać niezwiązane z tym ustawienia.
Warunkiem powodzenia jest ponowne zalogowanie się do Konsoli administracyjnej, wymagające wpisania drugiego czynnika uwierzytelniającego po haśle.
Czy należy włączyć lub wymagać uwierzytelniania dwuskładnikowego?
Ustawienie
Co to robi
Kiedy pasuje
Włącz uwierzytelnianie dwuskładnikowe
Umożliwia korzystanie z uwierzytelniania dwuskładnikowego (2FA) na koncie lub COS.
Programy pilotażowe, etapowe wdrażanie, dobrowolne zapisy przed wejściem w życie.
Wymagaj uwierzytelniania dwuetapowego
Ustawia drugi czynnik jako obowiązkowy dla wybranego zakresu.
Po zarejestrowaniu administratorów i przetestowaniu procedur odzyskiwania.
Aplikacja uwierzytelniająca
Używa jednorazowych kodów czasowych.
Dobrze, gdy administratorzy mogą utrzymywać dedykowaną metodę uwierzytelniania.
E-mail
Używa skonfigurowanego adresu e-mail odzyskiwania jako dodatkowego czynnika.
Tylko jeśli obsługuje to Twoja wersja Zimbra, konfiguracja adresu e-mail odzyskiwania i polityka bezpieczeństwa.
Kody dostępu do aplikacji
Zapewnia dane uwierzytelniające klientom, którzy nie mogą wykonać interaktywnego procesu uwierzytelniania dwuskładnikowego.
Zgodność ze starszymi wersjami klientów, z kontrolowanym wydawaniem i unieważnianiem.
Co sprawdzić, jeśli brakuje opcji 2FA
Najpierw sprawdź faktyczną wersję i edycję Zimbry, z której korzystasz, zamiast zakładać, że zrzuty ekranu z innej wersji działają. Następnie sprawdź, czy uwierzytelnianie dwuskładnikowe (2FA) jest dostępne dla konta za pośrednictwem COS lub ustawień na poziomie konta oraz czy administrator posiada wymagane uprawnienia. Zimbra dokumentuje również licencje i uprawnienia do funkcji w Daffodil, dlatego środowisko z brakującymi funkcjami bezpieczeństwa należy sprawdzić pod kątem aktywowanej licencji i oficjalnych informacji o pomocy technicznej, zamiast na siłę wprowadzać atrybuty.
Starsze materiały wiki Zimbra również wskazują, że uwierzytelnianie dwuskładnikowe (2FA) zostało wprowadzone w erze 8.7 i że starsze serwery pocztowe nie były z nim kompatybilne. Dotyczy to głównie środowisk starszych lub mieszanych; w przypadku bieżącego wdrożenia należy postępować zgodnie z dokumentacją odpowiadającą zainstalowanej wersji Daffodil.
Jak sprawdzić, czy konfiguracja została zakończona
Operacja jest zakończona, gdy spełnione są wszystkie cztery warunki: wybrane konto lub COS ma włączoną weryfikację dwuskładnikową (2FA); administrator zarejestrował dozwoloną metodę w kliencie internetowym; w stosownych przypadkach udokumentowano kody odzyskiwania lub zatwierdzone procedury awaryjne; a ponowne logowanie do konsoli administracyjnej przy użyciu samego hasła nie jest możliwe.
Jeśli Twoim celem jest ochrona tylko jednego administratora z wysokimi uprawnieniami, użyj ustawień na poziomie konta i przetestuj to konto. Jeśli Twoim celem jest egzekwowanie w całej organizacji, najpierw zweryfikuj pilotażowy COS, a następnie rozszerz zasady. Podstawowa konfiguracja jest prosta; częścią, na którą należy zwrócić uwagę, jest sekwencjonowanie wdrażania, odzyskiwanie i kompatybilność z klientami, którzy nie mogą ukończyć standardowego przepływu uwierzytelniania dwuskładnikowego.
Oficjalne referencje
Podręcznik administratora Zimbra Daffodil (v10) — dostęp do konsoli administracyjnej, ustawienia konta/COS 2FA, rejestracja administratora, poczta e-mail jako 2FA i logowanie do konsoli administracyjnej 2FA.