Jak skonfigurować uwierzytelnianie LDAP i Active Directory w Nextcloud
Jeśli logowanie do Nextcloud ma korzystać z tych samych kont katalogowych, co w Twojej organizacji, włącz wbudowane zaplecze użytkowników i grup LDAP i skonfiguruj je tak, aby łączyło się z LDAP lub Active Directory (AD). Najbezpieczniejsza konfiguracja obejmuje dedykowane konto katalogowe do wyszukiwania, szyfrowany transport, celowo ograniczony zakres użytkowników oraz testowe logowanie przed wdrożeniem.
Poniższy przewodnik jest oparty na Podręczniku administratora Nextcloud 35, sprawdzonym 7 października 2026 r. Wersje Nextcloud i pakiety hostingowe mogą mieć różne etykiety i rozmieszczać kontrolki. Obrazy interfejsu to wizualne przewodniki po udokumentowanych ustawieniach, a nie dowody z serwera produkcyjnego; należy korzystać z etykiet i podręcznika administratora zainstalowanej wersji.
Co się zmieni, gdy Nextcloud zacznie używać LDAP lub Active Directory?
Nextcloud weryfikuje uprawnienia użytkowników w katalogu, dzięki czemu użytkownicy mogą logować się za pomocą swoich danych uwierzytelniających LDAP lub AD bez konieczności używania oddzielnych lokalnych haseł Nextcloud. Zaplecze LDAP może również udostępniać grupy katalogowe. Nextcloud odczytuje informacje o katalogu; nie zarządza, nie edytuje ani nie usuwa kont katalogowych. Administrator LDAP pozostaje odpowiedzialny za te konta i członkostwo w grupach.
Jest to przydatne, gdy organizacja zarządza już kontami centralnie. Dodaje to zależność: Nextcloud musi mieć dostęp do katalogu i zweryfikować jego certyfikat TLS. Awaria katalogu, reguła sieciowa lub problem z certyfikatem mogą zakłócić logowanie do katalogu, dlatego podczas konfigurowania integracji należy zachować sprawdzone konto administratora Nextcloud i ścieżkę do serwera.
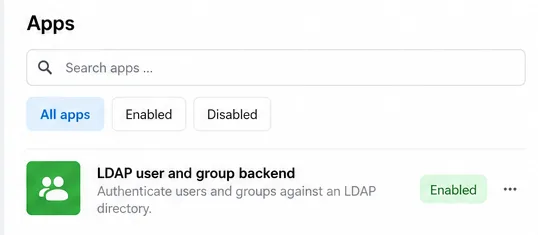
Ustawienia aplikacji pokazują, że zaplecze użytkownika i grupy LDAP jest oznaczone jako Włączone przed skonfigurowaniem połączenia z serwerem.
Co należy przygotować przed podłączeniem?
Punkt końcowy katalogu: nazwa hosta LDAP lub AD, dozwolona metoda szyfrowanego połączenia i jego port. Nextcloud akceptuje nazwę hosta LDAPS, taką jak ldaps://directory.example.com; port 636 jest standardową domyślną nazwą LDAPS.
Konto wyszukiwania: dedykowane konto usługi, którego uprawnienia do katalogów umożliwiają wyszukiwanie wymagane przez NextCloud. Używaj tylko dostępu wymaganego do wyszukiwania. Hasło należy przechowywać w chronionym interfejsie administratora i nie wklejać go do zgłoszenia ani publicznego dziennika.
Nazwa wyróżniająca (DN): poddrzewo katalogu, w którym przeprowadzane jest wyszukiwanie, na przykład dc=example,dc=com. Zapytaj administratora katalogu o prawidłową nazwę wyróżniającą, zamiast zgadywać na podstawie domeny e-mail.
Zakres i tożsamości testowe: zdecyduj, które osoby i grupy powinny być widoczne, a także wskaż jedno dozwolone konto testowe i, jeśli to możliwe, jedno konto, które powinno być wykluczone.
Obsługa PHP LDAP: w przypadku serwera instalowanego ręcznie należy sprawdzić, czy rozszerzenie PHP LDAP jest włączone dla środowiska wykonawczego PHP obsługującego NextCloud. Wiele dystrybucji Linuksa pakuje je jako php-ldap. Instalacje gotowe mogą już zawierać wymagane moduły; należy postępować zgodnie z dokumentacją danego pakietu.
Użyj protokołu LDAPS lub innego protokołu LDAP z zabezpieczeniem TLS, zatwierdzonego dla Twojego katalogu. Zainstaluj łańcuch certyfikatów wystawiających na hoście Nextcloud i upewnij się, że biblioteka LDAP PHP mu ufa. Nie rozwiązuj błędów certyfikatów, wyłączając walidację certyfikatów w środowisku produkcyjnym.
Jak włączyć zaplecze LDAP i wprowadzić dane serwera?
Zaloguj się na konto administratora Nextcloud. Otwórz Aplikacje i włącz zaplecze użytkownika i grupy LDAP, jeśli nie jest jeszcze włączone.
Otwórz ustawienia administracyjne i wybierz sekcję zaplecza użytkowników i grup LDAP. Zacznij od zakładki Serwer . Nowa konfiguracja może wymagać pomyślnego testu serwera, zanim pozostałe zakładki staną się dostępne.
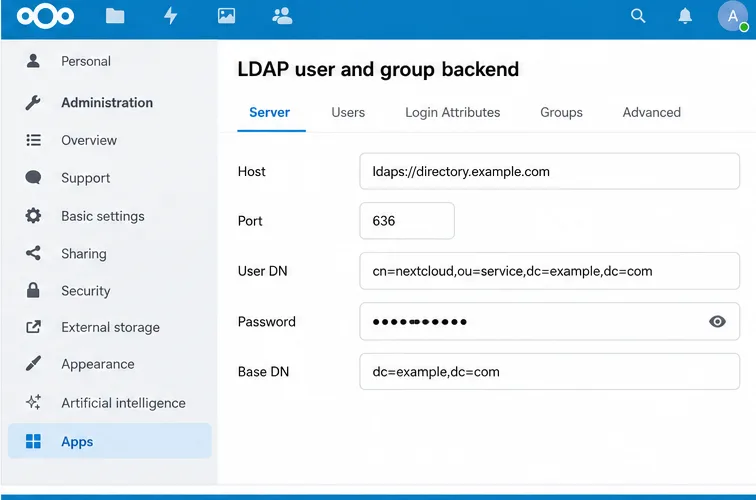
Wprowadź host katalogu. W przypadku szyfrowanego połączenia LDAPS typową wartością jest ldaps://directory.example.com. Wprowadź prawidłowy port, jeśli Nextcloud nie wykryje go automatycznie; 636 to typowy port LDAPS. Postępuj zgodnie z ustawieniami zespołu ds. katalogu, jeśli Twoja organizacja korzysta z innego bezpiecznego protokołu LDAP.
Wprowadź pełną nazwę użytkownika i hasło do konta wyszukiwania. Instrukcja NextCloud zaleca użycie w tym celu dedykowanego użytkownika systemu LDAP. Pozostaw puste pola poświadczeń tylko wtedy, gdy katalog wyraźnie zezwala na anonimowe wyszukiwanie.
Wprowadź nazwę bazową, np. dc=example,dc=com. Jeśli użytkownicy lub grupy znajdują się w oddzielnych gałęziach, możesz doprecyzować ich drzewa bazowe w ustawieniach zaawansowanych po nawiązaniu połączenia podstawowego.
Karta Serwer zawiera informacje o hoście LDAPS, porcie, poświadczeniach konta wyszukiwania i podstawowej nazwie wyróżniającej katalogu używanej do wyszukiwania.
Nextcloud może automatycznie wykrywać wartości takie jak port i Base DN, a jego proces konfiguracji rozpoznaje typowe ustawienia Active Directory. Traktuj wykrywanie jako punkt wyjścia: sprawdź, czy wyświetlana Base DN i zwróceni użytkownicy odpowiadają zamierzonemu zakresowi katalogu.
Którzy użytkownicy mogą być wymienieni, a którzy mogą się logować?
Są to powiązane, ale odrębne decyzje. Karta Użytkownicy kontroluje, którzy użytkownicy katalogów pojawiają się na listach użytkowników Nextcloud. Karta Atrybuty logowania kontroluje, który atrybut katalogu Nextcloud porównuje z nazwą użytkownika podaną podczas logowania. Samo wykrycie użytkownika nie dowodzi, że atrybut logowania jest skonfigurowany zgodnie z oczekiwaniami.
Na karcie Użytkownicy zacznij od wykrytych klas obiektów i filtra użytkowników NextCloud. Aby ograniczyć dostęp do grupy katalogów, użyj opcji wyboru grupy lub surowego zapytania LDAP obsługiwanego przez katalog. Na przykład filtr w stylu AD może wyglądać tak: (&(objectCategory=person)(objectClass=user)(memberOf=CN=Nextcloud Users,OU=Groups,DC=example,DC=com)). Zastąp nazwę wyróżniającą grupy i bazę rzeczywistymi wartościami katalogu; nie wklejaj tego przykładu bez zmian.
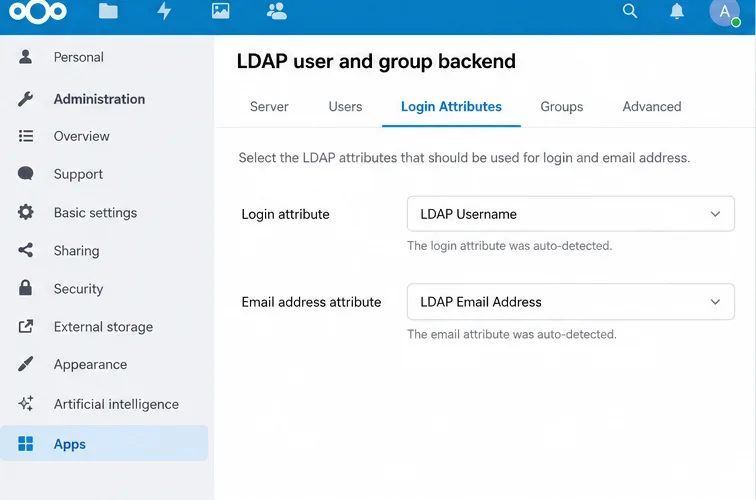
W sekcji „Atrybuty logowania” wybierz docelowy identyfikator logowania organizacji. W przypadku Active Directory zazwyczaj jest to atrybut nazwy konta, często sAMAccountName; niektóre organizacje mogą również zezwalać na logowanie za pomocą adresu e-mail. Zachowaj zgodność wyborów z polityką i przetestuj dokładny format nazwy użytkownika, którego będzie używać personel. Na karcie „Grupy” wybierz grupy katalogowe, które mają być dostępne dla NextCloud. Zakres wykrywania grup i uprawnień do logowania nie zawsze jest taki sam.
Karta Atrybuty logowania kontroluje, które atrybuty katalogu mogą odpowiadać nazwie użytkownika wprowadzonej na stronie logowania Nextcloud.
Czy należy zmienić ustawienia zaawansowane przed testowaniem?
Zazwyczaj nie. Najpierw sprawdź podstawowe połączenie i zakres katalogu. Karta „Zaawansowane” zawiera opcje połączenia, katalogu, atrybutów specjalnych i profilu; zmień tylko ustawienia wymagane przez Twoje środowisko.
Zwróć szczególną uwagę na mapowanie tożsamości. Nextcloud przypisuje każdemu użytkownikowi LDAP stabilną, wewnętrzną nazwę użytkownika, zazwyczaj pochodzącą z identyfikatora UUID katalogu, i mapuje tę tożsamość na wpis w katalogu. Wewnętrzna nazwa użytkownika może być używana w nazwach folderów domowych i adresach URL usług. Zmiana reguł UUID lub wewnętrznych nazw użytkowników po mapowaniu kont może sprawić, że Nextcloud będzie traktować osoby jako różnych użytkowników i utrudni dostęp do istniejących plików. Określ te wartości przed rozpoczęciem produkcji i nie czyść mapowań LDAP na serwerze produkcyjnym.
Podczas pierwszego wdrożenia należy unikać włączania zmiany hasła LDAP, chyba że specjalnie skonfigurowano uprawnienia do katalogu i szyfrowany transport dla tej operacji. Nextcloud dokumentuje dodatkowe wymagania dotyczące zmiany hasła, w tym uprawnienia do zapisu i TLS. Zwykłe uwierzytelnianie LDAP nie wymaga udzielenia kontu wyszukiwania uprawnień do zmiany haseł użytkowników.
Jak przetestować połączenie i je zapisać?
Na karcie Serwer wybierz opcję Konfiguracja testu . Test używa wartości aktualnie znajdujących się w formularzu; NextCloud informuje, że nie trzeba ich wcześniej zapisywać.
Jeśli test się powiedzie, zapisz konfigurację. Dokumentacja NextCloud ostrzega, że konfiguracja musi być aktywna; wyłączona konfiguracja może generować mylący komunikat „błędne hasło”, nawet jeśli pozostałe wartości są poprawne. Udany test zazwyczaj aktywuje ją automatycznie.
Otwórz stronę „Użytkownicy” Nextcloud i sprawdź, czy pojawiają się oczekiwani użytkownicy i grupy katalogu. Porównaj wynik z oczekiwanym zakresem dostępu.
Przetestuj prawdziwe logowanie przy użyciu dozwolonego konta, a następnie sprawdź, czy konto wykluczone nie może się zalogować, jeśli skonfigurowano listę dozwolonych. Sprawdź, czy oczekiwane grupy mogą być używane w udostępnianiu oraz czy wyświetlana nazwa konta i adres e-mail są poprawne.
Pomyślny wynik konfiguracji testowej potwierdza, że Nextcloud może nawiązać połączenie i powiązać się z bieżącymi ustawieniami serwera; następnie można zapisać i zweryfikować użytkowników.
Co się stanie, jeśli test się nie powiedzie lub użytkownicy się nie pojawią?
Objaw
Co sprawdzić
Przekroczono limit czasu połączenia lub nie można nawiązać połączenia z serwerem
Sprawdź DNS hosta Nextcloud, reguły routingu i zapory sieciowej, nazwę hosta oraz port LDAP. Upewnij się, że katalog nasłuchuje na wybranym bezpiecznym punkcie końcowym.
Błąd certyfikatu lub TLS
Zainstaluj łańcuch certyfikatów katalogu, w którym stos PHP LDAP serwera może mu zaufać. Sprawdź konfigurację urzędu certyfikacji LDAP w systemie oraz, w przypadku LDAPS, czy port jest zgodny z punktem końcowym. Pozostaw włączoną weryfikację certyfikatów.
Powiązania lub nieprawidłowe dane uwierzytelniające
Sprawdź pełną nazwę wyróżniającą (DN), hasło i uprawnienia do przeszukiwania skonfigurowanego poddrzewa konta wyszukiwania. Upewnij się, że konfiguracja jest aktywna, zanim potraktujesz błąd logowania jako nieprawidłowe hasło użytkownika.
Połączenie powiodło się, ale strona Użytkownicy jest pusta
Sprawdź podstawową nazwę wyróżniającą, klasę obiektu użytkownika, filtr użytkownika i wszelkie ograniczenia grupy. Filtr może być poprawny składniowo i nadal nie pasować do żadnych zamierzonych kont.
Użytkownicy są wyświetlani, ale nie mogą się zalogować
Sprawdź atrybuty logowania i dokładny identyfikator logowania wprowadzany przez użytkowników. Upewnij się również, że konto znajduje się w filtrze logowania, a konfiguracja LDAP jest aktywna.
Zagnieżdżone grupy AD nie udzielają dostępu
Nextcloud wskazuje, że samo włączenie grup zagnieżdżonych może nie wystarczyć do utworzenia listy użytkowników i logowania. Filtry użytkowników i logowania mogą również wymagać reguły dopasowania Active Directory w łańcuchu; skonsultuj dokładny filtr z administratorem katalogu.
W celu diagnostyki z poziomu wiersza poleceń, Nextcloud udostępnia polecenia LDAP, gdy aplikacja zaplecza LDAP jest włączona. Uruchom polecenie, occ ldap:show-configaby znaleźć identyfikator konfiguracji, a następnie przetestuj je za pomocą occ ldap:test-config s01, zastępując s01go identyfikatorem wyświetlanym na serwerze. W typowej instalacji systemu Linux polecenie może wyglądać następująco:
Dostosuj użytkownika serwera WWW i ścieżkę NextCloud dla swojej instalacji. Dane diagnostyczne traktuj jako poufne, ponieważ szczegóły konfiguracji mogą pomóc w zidentyfikowaniu struktury katalogów.
Ostateczna kontrola wdrożenia
Serwer Nextcloud może nawiązać połączenie z punktem końcowym LDAP, korzystając z zatwierdzonego przez organizację szyfrowanego transportu.
Konto usługi może wyszukiwać tylko to, czego potrzebuje, a certyfikat zostanie pomyślnie zweryfikowany.
Widoczna lista użytkowników i filtry logowania odpowiadają docelowej grupie dostępu.
Użytkownik konta testowego może zalogować się przy użyciu zaplanowanego identyfikatora, natomiast wykluczone konto zostanie odrzucone.
Nazwa użytkownika i zachowanie UUID są ustalane przed rozpoczęciem przechowywania danych produkcyjnych przez użytkowników.
Konto administratora lokalnego i udokumentowana ścieżka odzyskiwania pozostają dostępne.