Jak włączyć audyt dziennika aktywności w ownCloud Enterprise
Włączenie strumienia aktywności plików w ownCloud samo w sobie nie tworzy ścieżki audytu administratora. W przypadku ownCloud Server Enterprise odpowiednim komponentem jest aplikacja audytu Enterprise-only . Rejestruje ona szerszy zestaw działań użytkowników i administratorów w systemie rejestrowania zdarzeń serwera, skąd można kierować te rekordy do dedykowanego pliku, a w razie potrzeby również do platformy analizy logów.
Niniejszy przewodnik dotyczy klasycznego wdrożenia serwera ownCloud Server udokumentowanego dla wersji 11.0. Etykiety menu i metody konfiguracji mogą się różnić w zależności od wersji i pakietu. Usługa ownCloud Infinite Scale (oCIS) korzysta z oddzielnej usługi audytu, dlatego nie należy stosować tych instrukcji dotyczących serwera do wdrożenia oCIS.
Co rejestruje audyt ownCloud?
Aplikacja Auditing może rejestrować zdarzenia, takie jak logowanie i wylogowywanie użytkowników, tworzenie, usuwanie i przenoszenie plików, operacje związane z koszem i wersjami, udostępnianie i zmiany uprawnień, zarządzanie grupami i użytkownikami, komentarze, tagi, zmiany ustawień użytkownika, włączanie i wyłączanie aplikacji, podszywanie się pod inną osobę oraz wykonywanie poleceń OCC. Wpisy obejmują typowe pola, takie jak czas, użytkownik, szczegóły żądania, adres zdalny, aplikacja, wiadomość i unikalna nazwa akcji. Dokładne pola zdarzeń różnią się w zależności od akcji.
Audyt różni się od aplikacji Aktywność. Aktywność to strumień zdarzeń plików i folderów widoczny dla użytkownika. Audyt jest przeznaczony do przeglądu administracyjnego, procedur zgodności z przepisami oraz analizy zdarzeń istotnych dla bezpieczeństwa. Włącz aplikację Audyt przedsiębiorstwa, gdy potrzebujesz rekordu po stronie serwera; użyj Aktywności, gdy użytkownicy potrzebują wygodnego źródła informacji o zmianach w treści.
Przed włączeniem audytu
Sprawdź, czy wdrożenie dotyczy ownCloud Server Enterprise i czy aplikacja Auditing jest dostępna dla instancji.
Użyj konta administratora ownCloud, aby włączyć aplikację. Administrator systemu może również potrzebować dostępu do powłoki lub kontenera, aby skonfigurować rejestrowanie.
Wybierz dedykowane miejsce zapisu logów z wystarczającą ilością miejsca na dysku. Upewnij się, że serwer WWW lub kontener może do niego zapisywać i zdecyduj, kto ma uprawnienia do odczytu.
Ustaw zasady przechowywania i rotacji przed włączeniem strumienia audytu o dużej objętości. Rekordy audytu mogą obejmować identyfikatory użytkowników, adresy IP, ścieżki plików, dane klientów i metadane udostępniania.
Krok 1: Włącz aplikację Auditing
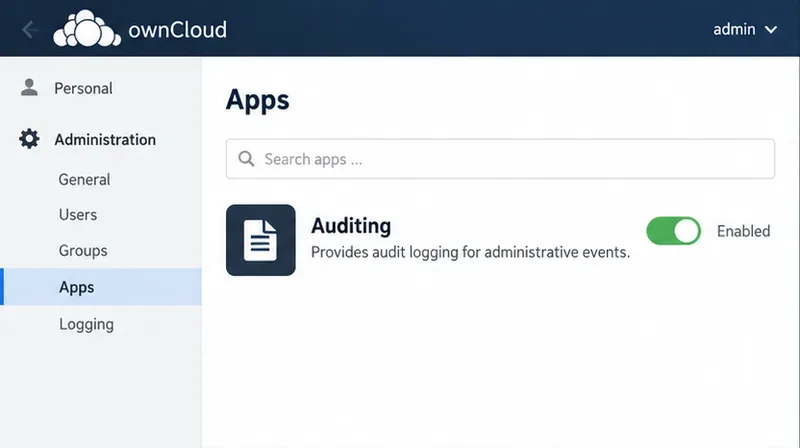
Zaloguj się jako administrator ownCloud i otwórz sekcję Aplikacje w interfejsie administracyjnym. Znajdź opcję Audyt i włącz ją. Jeśli aplikacja jest niedostępna, sprawdź uprawnienia Enterprise, wersję serwera oraz w sklepie ownCloud Marketplace lub kanale pomocy technicznej dostawcy, aby znaleźć kompatybilny pakiet aplikacji. Nie zakładaj, że standardowa aplikacja Aktywność jest zamiennikiem.
Widok aplikacji ilustracyjnych: wiersz Audyt jest włączony, co stanowi pierwszy krok włączania aplikacji audytu przedsiębiorstwa.
Krok 2: Kieruj komunikaty audytu do dedykowanego pliku
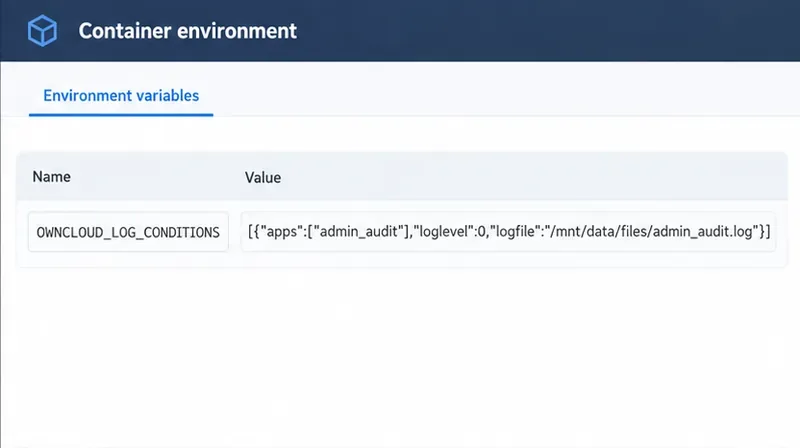
Firma ownCloud zaleca oddzielenie komunikatów audytu od ogólnego dziennika serwera. Dedykowany plik ułatwia ustawianie uprawnień, retencji i reguł gromadzenia danych audytu. Aktualna dokumentacja serwera 11.0 zawiera przykład zmiennej środowiskowej kontenera. Dostosuj miejsce docelowe do ścieżki istniejącej we wdrożeniu i dostępnej do zapisu przez usługę ownCloud:
Ten warunek kieruje komunikaty z admin_auditaplikacji do wskazanego pliku. W udokumentowanym przykładzie kierowanie komunikatów audytu do osobnego pliku omija globalny filtr na poziomie dziennika i rejestruje komunikaty niezależnie od ich poziomu. Pokazana ścieżka jest powiązana z woluminem danych zamontowanym w Dockerze; jest to przykład, a nie ścieżka uniwersalna. Utrwal zmianę środowiska, używając metody konfiguracji dla swojego wdrożenia, i zrestartuj lub utwórz usługę tylko wtedy, gdy jest to wymagane przez proces orkiestracji kontenerów.
W przypadku instalacji skonfigurowanych za pośrednictwem config.php, dokumentacja konfiguracji aplikacji ownCloud również dokumentuje log.conditionsklucz. Dostosuj ścieżkę do rzeczywistego katalogu danych hosta i zachowaj istniejące wpisy konfiguracji zamiast zastępować całą tablicę:
Jeśli przechowujesz dane wyjściowe audytu w standardowym dzienniku ownCloud zamiast kierować je osobno, zgodnie z przewodnikiem po audytach ownCloud, poziom logu serwera musi być ustawiony na 1(INFO) lub 0(DEBUG), w przeciwnym razie komunikaty audytu mogą nie być zapisywane. Warunek oddzielnego pliku pozwala uniknąć polegania na globalnym poziomie logu, ale nie eliminuje konieczności monitorowania dostępnego miejsca na dysku.
Ilustratywny widok konfiguracji udokumentowanego ustawienia OWNCLOUD_LOG_CONDITIONS; użyj ścieżki, która jest prawidłowa i zapisywalna w Twoim własnym wdrożeniu.
Krok 3: Sprawdź, czy do pliku dotarło prawdziwe zdarzenie
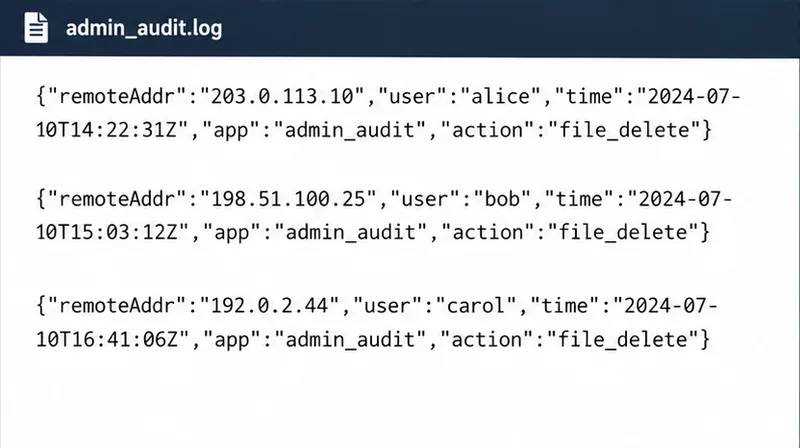
Po włączeniu aplikacji i zastosowaniu konfiguracji rejestrowania, wygeneruj jedno kontrolowane zdarzenie dozwolone przez Twoją politykę – na przykład utwórz lub usuń tymczasowy plik testowy na wyznaczonym koncie testowym. Następnie sprawdź skonfigurowany dziennik audytu na serwerze. Typowy wpis to dane strukturalne, a nie oś czasu aktywności zorientowana na użytkownika. Zwróć uwagę na czas zdarzenia, aktora, aplikację, akcję i istotne szczegóły. Operacje na plikach mogą również obejmować ścieżkę, właściciela lub identyfikator pliku; inne typy zdarzeń mają własne pola.
Sprawdź, czy nowo wygenerowana akcja pojawia się po zmianie konfiguracji, czy jej znacznik czasu jest odpowiedni dla strefy czasowej serwera oraz czy akcja i użytkownik są zgodne z testem. Unikaj używania poufnego pliku produkcyjnego do testowania rejestrowania usuwania danych. Jeśli nic się nie pojawi, upewnij się, że aplikacja Auditing jest włączona, miejsce docelowe logu jest poprawne i możliwe do zapisu, zmienna środowiskowa lub konfiguracja PHP zostały faktycznie załadowane, poziom logu serwera jest odpowiedni w przypadku korzystania z domyślnego logu, a typ akcji jest jednym z rejestrowanych przez zainstalowaną wersję aplikacji Auditing.
Przykładowa struktura rekordu audytu. Własna chmura dokumentuje pola wspólne, takie jak czas, użytkownik, aplikacja, adres zdalny i identyfikator akcji; pola specyficzne dla zdarzenia różnią się.
Krok 4: Chroń, zachowaj i przejrzyj plik audytu
Rejestrowanie audytu jest przydatne tylko wtedy, gdy rekordy pozostają dostępne, a dostęp jest kontrolowany. Ogranicz uprawnienia do plików i katalogów do kont systemu operacyjnego i ról audytu, które wymagają dostępu. Zaplanuj rotację lub gromadzenie logów, aby obciążona instancja nie mogła zapełnić swojej pamięci. Zdecyduj, jak długo przechowywać rekordy, kierując się wewnętrzną polityką i obowiązkami prawnymi; ownCloud nie ustala uniwersalnego okresu przechowywania dla każdej organizacji.
Aby zapewnić lepszy podział obowiązków, w miarę możliwości przechowuj plik audytu poza standardowym obszarem plików dostępnym z internetu i zdefiniuj, którzy administratorzy systemu i audytorzy mogą go odczytywać lub nim zarządzać. Własna chmura dokumentuje rolę audytora i opisuje sposób oddzielenia dzienników audytu od ogólnych dzienników Własnej chmury, w tym konfiguracje, w których administrator systemu nie ma dostępu do pliku audytu. Wynik zależy od konfiguracji uprawnień hosta i wdrożenia, dlatego należy to zweryfikować z zespołem ds. bezpieczeństwa, zamiast zakładać, że osobna nazwa pliku sama w sobie tworzy podział.
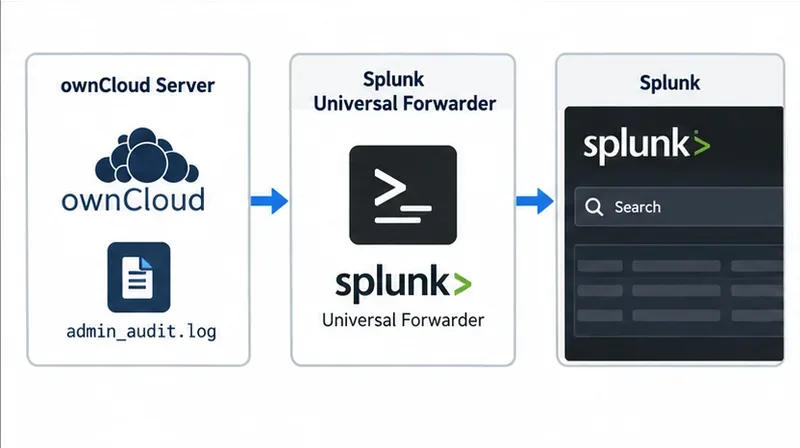
Jeśli korzystasz ze Splunk, dokumentacja audytu ownCloud opisuje monitorowanie admin_audit.logza pomocą Splunk Universal Forwarder i przetwarzanie danych wyjściowych w formacie JSON. Dokumentacja zawiera przykład inputs.confi props.confustawienia. Traktuj system przekazujący i system odbierający jako część granicy audytu: chroń dane uwierzytelniające, szyfruj transmisję tam, gdzie obsługuje to Twoja architektura rejestrowania, potwierdzaj nadejście zdarzeń i wysyłaj alerty o lukach lub błędach przetwarzania.
Omówienie gromadzenia logów: dokumentacja ownCloud opisuje przekazywanie dedykowanego logu audytu do Splunk w celu przeszukiwania i analizowania.
Opcjonalnie: ogranicz nazwy grup, które pojawiają się we wpisach
Domyślnie kontekst audytu może obejmować użytkowników powiązanych ze zdarzeniem oraz grupy, do których należą ci użytkownicy. Ustawienie to OWNCLOUD_ADMIN_AUDIT_GROUPSmoże ograniczać nazwy grup, które mają być uwzględniane. Należy go używać tylko wtedy, gdy celowe jest zastosowanie zasad filtrowania; ograniczenie kontekstu grupy może również sprawić, że późniejsze dochodzenia będą mniej rzetelne. Przed zastosowaniem filtra należy sprawdzić uzyskane rekordy i wymagania dotyczące prywatności.
Typowe problemy z konfiguracją
Brak rekordów audytu: sprawdź, czy aplikacja Enterprise Auditing jest włączona. Jeśli używasz standardowego dziennika, sprawdź, czy poziom globalny to INFO (1) lub DEBUG (0). Jeśli używasz osobnego pliku, sprawdź stan aplikacji i ścieżkę zapisu.
Brak oczekiwanego pliku: udokumentowana ścieżka Dockera zakłada zamontowany wolumin. Sprawdź efektywną konfigurację kontenera, mapowanie woluminów i uprawnienia użytkownika usługi.
Rekordy pojawiają się w niewłaściwym miejscu: sprawdź aktywność OWNCLOUD_LOG_CONDITIONSlub log.conditionskonfigurację i unikaj duplikatów lub sprzecznych reguł.
Kanał wygląda na niekompletny: Aktywność i Audyt to różne aplikacje, a zasięg aplikacji audytu zależy od typu i wersji zdarzenia. Zanim stwierdzisz, że rejestrowanie jest uszkodzone, sprawdź znane zdarzenie obsługiwane przez zainstalowaną wersję.
Brak zdarzeń wiersza poleceń: ownCloud domyślnie uwzględnia zdarzenia wyzwalane przez CLI. Sprawdź, czy admin_audit ignore_cli_eventsustawiono opcję yes.
Ostateczna lista kontrolna weryfikacji
Wdrożono ownCloud Server Enterprise, a kompatybilna aplikacja Auditing jest włączona.
Skonfigurowany cel istnieje, jest zapisywalny przez ownCloud i nie jest udostępniany jako zwykła zawartość użytkownika.
Dozwolona akcja testowa tworzy pasujący rekord z wiarygodnym znacznikiem czasu i aktorem.
Dokumentowane są uprawnienia, rotacja, przechowywanie i obowiązki dotyczące dostępu.
Jeśli logi są przesyłane na zewnątrz, system odbiorczy pokazuje ostatnie zdarzenia, a monitorowanie może wykryć przerwy.