Jak włączyć przekierowanie HTTPS na serwerze proxy Zimbra
Użyj atrybutu proxy Zimbra zimbraReverseProxyMailMode, aby przekierować żądania internetowe z HTTP na HTTPS. Ustaw go redirectna każdym węźle proxy Zimbra, a następnie uruchom ponownie usługę proxy i sprawdź, czy odpowiedź HTTP zawiera nagłówek Location: https://.... Przed wykonaniem tej czynności upewnij się, że publiczna nazwa hosta HTTPS jest już rozpoznawana przez serwer proxy lub moduł równoważenia obciążenia i przedstawia prawidłowy certyfikat.
To ustawienie służy do dostępu do sieci przez serwer proxy Zimbra. Samo w sobie nie konfiguruje protokołu HTTPS w magazynie poczty, nie instaluje certyfikatu ani nie gwarantuje, że każda aplikacja pocztowa będzie podążać za przekierowaniem. Jeśli chcesz, aby żądania HTTP były odrzucane od razu, rozważ tryb proxy tylko HTTPS zamiast przekierowania.
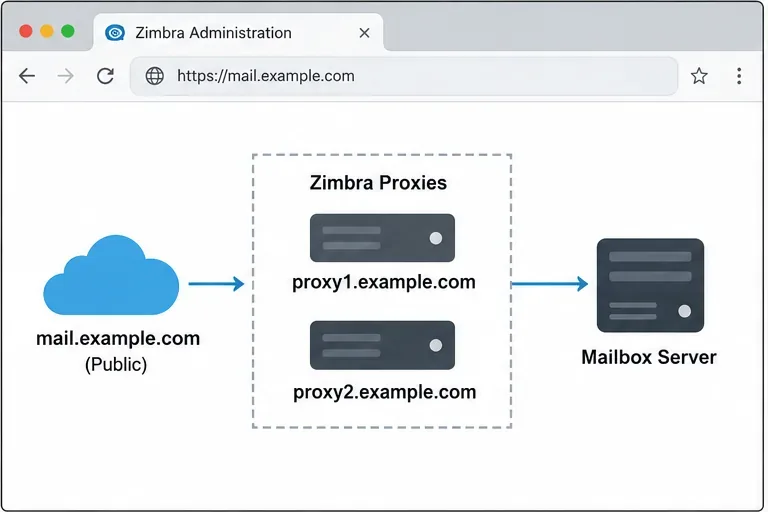
Przykładowa topologia: publiczna nazwa hosta poczty dociera do warstwy proxy przed przekazaniem żądań do serwera skrzynki pocztowej.
Wybierz zachowanie, które pasuje do Twojego wdrożenia
Przydatne, gdy ludzie nadal wpisują adres URL HTTP i powinno zostać przekierowane na bezpieczny adres internetowy.
https
Serwer proxy obsługuje klienta internetowego za pośrednictwem protokołu HTTPS. Nie zapewnia takiego samego przepływu przekierowań HTTP-HTTPS.
Wybierz tę opcję, jeśli klienci nigdy nie powinni rozpoczynać sesji przez HTTP.
bothLubmixed
Są to oddzielne tryby proxy z różnym zachowaniem HTTP/HTTPS.
Należy używać wyłącznie wtedy, gdy wdrożenie wyraźnie wymaga udokumentowanego zachowania; nie należy zakładać, że wymuszają przekierowanie HTTP.
Wskazówki bezpieczeństwa firmy Zimbra ostrzegają, że niektórzy klienci, w tym klienci ActiveSync, mogą nie akceptować przekierowania HTTP i wysyłać dane uwierzytelniające w początkowym, niezaszyfrowanym żądaniu. Przekierowanie jest zatem pomocne dla wygody przeglądarek, ale nie zastępuje dostępu wyłącznie przez HTTPS, gdy wszyscy klienci muszą unikać HTTP. Jeśli wybierzesz tryb przekierowania, zabezpiecz odpowiednio odbiornik HTTP na brzegu sieci i przekaż użytkownikom adres URL HTTPS.
Przed zmianą zachowania serwera proxy sprawdź, czy publiczna nazwa hosta poczty internetowej otwiera się przez HTTPS i wyświetla wskaźnik zaufanej blokady.
Przed zmianą serwera proxy
Potwierdź zakres. Ta procedura zmienia ruch sieciowy obsługiwany przez serwer proxy Zimbra. Wdrożenie musi mieć już włączoną i działającą usługę proxy.
Sprawdź publiczny punkt końcowy. Nazwa hosta odwiedzana przez użytkowników, taka jak mail.example.com, musi być kojarzona z publicznym serwerem proxy lub modułem równoważenia obciążenia. Protokół HTTPS musi działać na oczekiwanej nazwie hosta i porcie.
Sprawdź certyfikat. Zainstaluj i zweryfikuj łańcuch certyfikatów dla publicznej nazwy hosta przed przekierowaniem użytkowników. Przekierowanie do protokołu HTTPS z uszkodzonym lub niezgodnym certyfikatem powoduje jedynie przeniesienie błędu do następnego żądania.
Zidentyfikuj każdy węzeł proxy. W środowisku z równoważeniem obciążenia zanotuj nazwę serwera Zimbra każdego serwera proxy. Zmiany wprowadzone na jednym serwerze proxy nie powodują automatycznej konfiguracji innego.
W razie potrzeby zaplanuj okno konserwacyjne. Ponowne uruchomienie usługi proxy może na krótko przerwać połączenia przez ten węzeł. W przypadku wdrożenia redundantnego wprowadzaj zmiany po jednym węźle na raz i monitoruj stan usługi.
Użyj konta Zimbra do poniższych poleceń administracyjnych. Zastąp je proxy1.example.comdokładną nazwą serwera Zimbra dla swojego węzła proxy i mail.example.compubliczną nazwą hosta poczty internetowej. Nie wklejaj przykładowych nazw dosłownie do systemu produkcyjnego.
Włącz przekierowanie HTTP-do-HTTPS
1. Zapisz aktualny tryb proxy
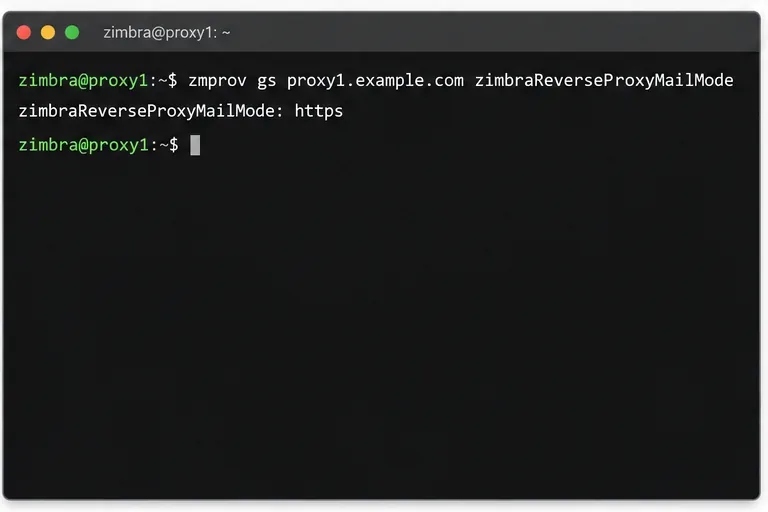
Na hoście Zimbra z dostępnymi narzędziami wiersza poleceń sprawdź bieżące ustawienia serwera proxy:
Zapisz dane wyjściowe, aby móc je porównać po zmianie lub w razie potrzeby przywrócić poprzedni tryb. Polecenie gsodczytuje atrybuty serwera; msużyte poniżej modyfikuje je.
Przykładowe polecenie odczytuje bieżący tryb poczty na jednym węźle proxy; Twój serwer może pokazywać inną wartość.
2. Ustaw tryb proxy na przekierowanie
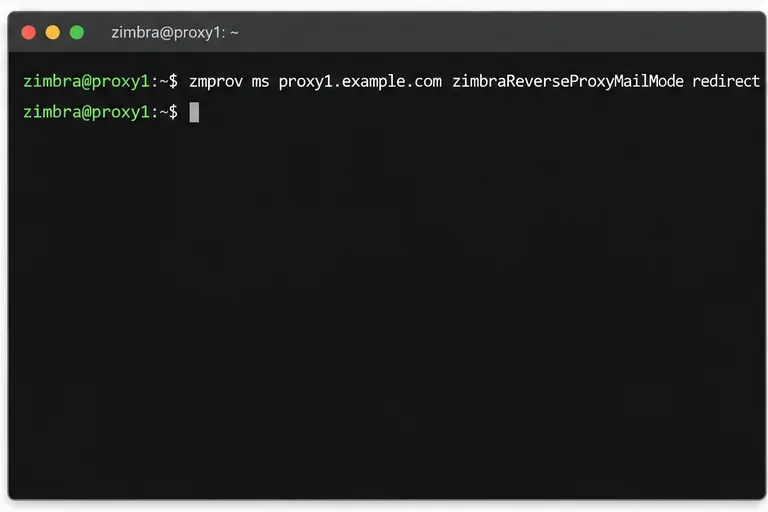
Ustaw atrybut na obiekcie serwera proxy:
zmprov ms proxy1.example.com zimbraReverseProxyMailMode redirect
Dokumentacja konfiguracji serwera proxy Zimbra identyfikuje redirecttryb przekierowywania żądań HTTP do HTTPS. Należy zastosować to samo polecenie do każdego węzła proxy akceptującego publiczny ruch sieciowy. Jeśli moduł równoważenia obciążenia może wysyłać żądania HTTP do kilku serwerów proxy, każdy kwalifikujący się serwer proxy musi działać spójnie.
Nie należy mylić tego ustawienia z zimbraMailModedokumentami Zimbra, które osobno przypisują połączenie z serwerem pocztowym. Zmiana trybu magazynu poczty nie jest krokiem, który włącza przekierowanie HTTP w przeglądarce na serwerze proxy.
Ustaw tryb poczty serwera proxy na redirect; powtórz tę czynność dla każdej nazwy serwera proxy w przypadku wdrożenia wielowęzłowego.
3. Zastosuj zmianę na każdym serwerze proxy
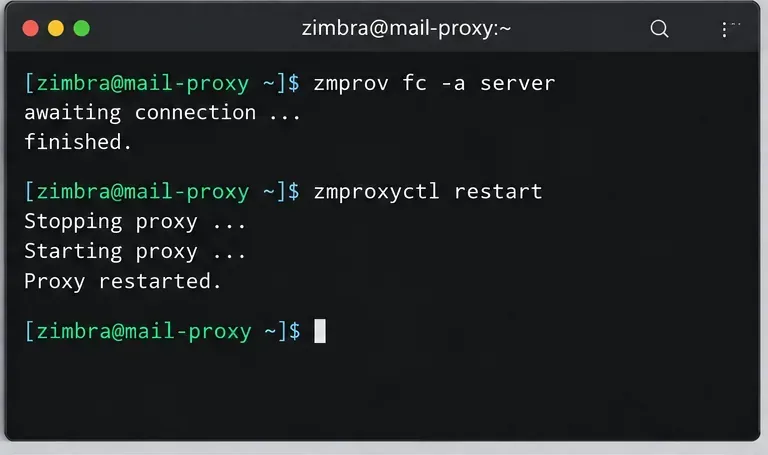
Uruchom ponownie usługę proxy na węźle, na którym zmieniłeś ustawienie:
zmproxyctl restart
Następnie sprawdź status usługi:
zmproxyctl status
Uruchom restart na każdym węźle proxy, po jednym na raz, jeśli masz warstwę redundantną. Postępuj zgodnie ze wskazówkami operacyjnymi zainstalowanej wersji Zimbry, jeśli w Twoim środowisku obowiązuje określony proces odświeżania pamięci podręcznej konfiguracji lub koordynacji usług. Unikaj bezpośredniej edycji wygenerowanych plików Nginx: Zimbra zarządza konfiguracją proxy z poziomu ustawień serwera, a ręczne zmiany mogą zostać nadpisane.
W przykładach wykorzystano Zimbra Daffodil v10 Admin Guide oraz opublikowaną dokumentację Zimbra dotyczącą proxy/zabezpieczeń. Starsze wersje ZCS mogą różnić się pakietami lub obsługiwanymi procedurami, dlatego przed wprowadzeniem zmiany należy sprawdzić w podręczniku administratora, która wersja jest zainstalowana w danym środowisku.
Przykładowa sekwencja operacji odświeża dane konfiguracyjne i ponownie uruchamia serwer proxy. Należy postępować zgodnie z procedurą obsługiwaną dla zainstalowanej wersji.
Zweryfikuj przekierowanie i odpowiedź HTTPS
4. Sprawdź nagłówek odpowiedzi HTTP
Z systemu, który może dotrzeć do publicznego punktu końcowego, zażądaj adresu URL HTTP bez przekierowań:
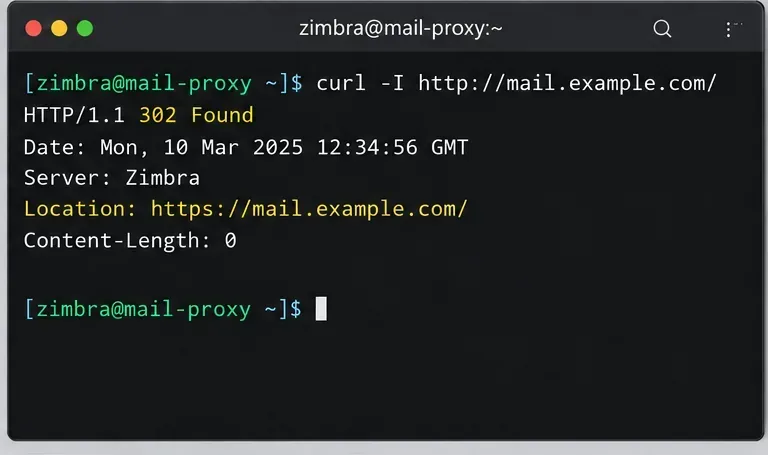
W trybie przekierowania poszukaj odpowiedzi 302 i Locationnagłówka, którego wartość zaczyna się od https://mail.example.com/. Dokładne nagłówki i obsługa statusu mogą się różnić w zależności od wersji Zimbra, ścieżki oraz dowolnego modułu równoważenia obciążenia lub bramy sieciowej przed serwerem proxy. Poniższy ekran jest ilustracją oczekiwanego wzorca nagłówka, a nie przechwyconym testem z serwera na żywo.
Oczekiwany wzorzec przekierowania: HTTP zwraca odpowiedź 302 i kieruje przeglądarkę do nazwy hosta HTTPS. Rzeczywiste nagłówki i daty odpowiedzi mogą się różnić.
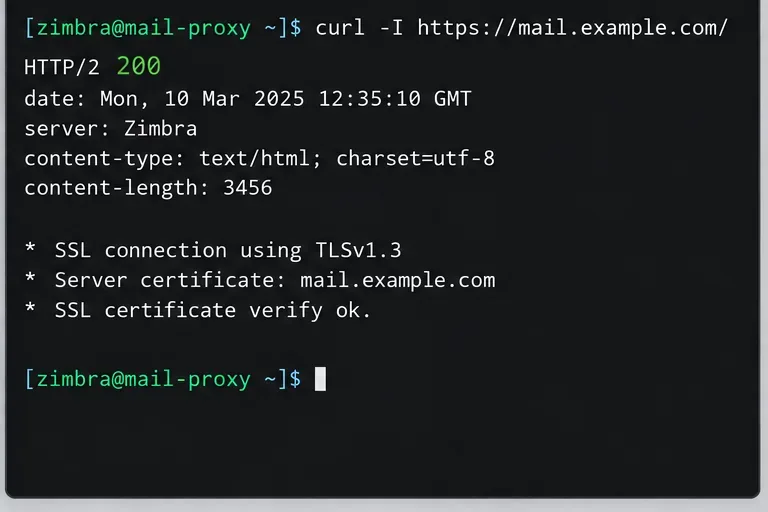
Sprawdź, czy certyfikat TLS jest walidowany dla nazwy hosta i czy odpowiedź jest oczekiwanym przekierowaniem na stronę poczty internetowej lub aplikację. Nie używaj tej opcji curl -kdo pomijania weryfikacji certyfikatu: ukrywa to problem z certyfikatem, który użytkownicy mogliby zauważyć. Strona logowania może zwrócić przekierowanie lub status inny niż 200, w zależności od wersji produktu i procesu uwierzytelniania, dlatego oceń odpowiedź w powiązaniu z kontrolą przeglądarki.
Przykład ilustruje protokół HTTPS docierający do usługi z certyfikatem pasującym do nazwy hosta; sprawdź rzeczywisty łańcuch certyfikatów na swoim punkcie końcowym.
6. Przetestuj w przeglądarce
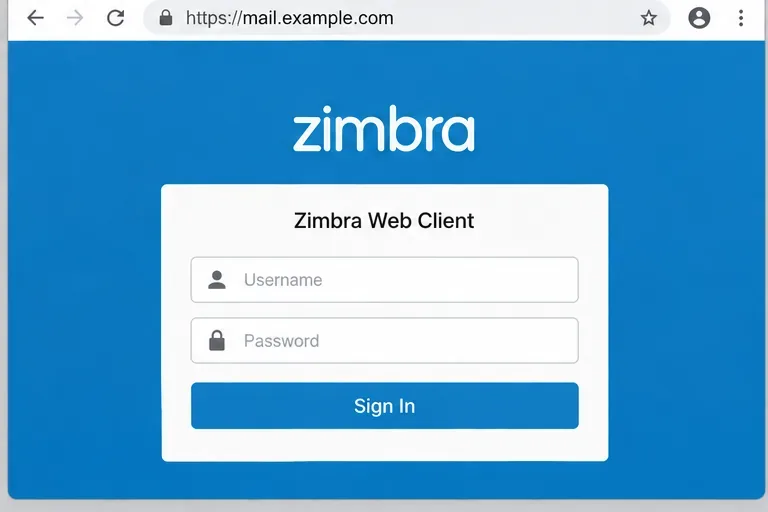
Otwórz http://mail.example.comw nowej sesji przeglądarki. Adres powinien zmienić się na adres URL HTTPS przed wprowadzeniem danych logowania. Następnie otwórz adres URL HTTPS bezpośrednio i sprawdź, czy strona logowania ładuje się bez ostrzeżenia o certyfikacie. Powtórz spoza sieci wewnętrznej, jeśli publiczny serwer DNS, reguły zapory sieciowej lub moduł równoważenia obciążenia mogą dawać różne rezultaty.
Nie testuj, wpisując prawdziwe hasło, gdy pasek adresu nadal wyświetla HTTP. Jeśli przekierowanie się nie powiedzie, najpierw zatrzymaj je i popraw konfigurację serwera proxy, krawędzi lub certyfikatu.
Ostateczna kontrola przeglądarki: strona logowania jest obsługiwana pod nazwą hosta HTTPS po przekierowaniu.
Krótki przewodnik rozwiązywania problemów
Objaw
Co sprawdzić
HTTP pozostaje na tym samym adresie URL
Zapytaj zimbraReverseProxyMailModeserwer proxy, który obsłużył żądanie; sprawdź, czy każdy węzeł z równoważeniem obciążenia ma zamierzoną wartość i został ponownie uruchomiony.
Nagłówek lokalizacji używa nieprawidłowej nazwy hosta lub portu
Sprawdź publiczny adres URL, reguły odwrotnego serwera proxy lub modułu równoważenia obciążenia oraz ustawienia nazwy hosta/protokołu/portu publicznej usługi Zimbra używane do generowania łączy publicznych.
Przeglądarka zgłasza ostrzeżenie dotyczące certyfikatu
Sprawdź, czy certyfikat jest zainstalowany w punkcie końcowym TLS, obejmuje publiczną nazwę hosta i zawiera niezbędne certyfikaty łańcuchowe.
Użytkownicy widzą pętlę przekierowania
Sprawdź, czy moduł równoważenia obciążenia front-end kończy TLS, ale przekierowuje HTTP do Zimbry, i upewnij się, że serwer proxy może poprawnie zidentyfikować protokół żądania zewnętrznego. Dostosuj konfigurację TLS i przekierowania na brzegu sieci.
Klient poczty nadal wysyła HTTP
Nie zakładaj, że klient korzysta z protokołu 302. Preferuj dostęp wyłącznie za pomocą protokołu HTTPS w przypadku klientów, którzy nigdy nie mogą wysyłać danych uwierzytelniających przez protokół HTTP, i skonfiguruj każdego klienta przy użyciu adresu URL serwera HTTPS.
Lista kontrolna wdrożenia
Publiczny adres URL HTTPS kieruje do docelowego serwera proxy lub modułu równoważenia obciążenia.
Certyfikat TLS jest ważny dla publicznej nazwy hosta i klienci mu ufają.
zimbraReverseProxyMailModejest ustawiony redirectna każdym stosownym węźle proxy.
Usługa proxy została uruchomiona ponownie zgodnie z procedurą zainstalowanej wersji Zimbra.
Użytkownicy i klienci poczty są konfigurowani do obsługi protokołu HTTPS. Tryb przekierowania nie jest traktowany jako gwarancja, że każdy klient zabezpieczy swoje pierwsze żądanie.