Jak zainstalować Jitsi Meet na Ubuntu 24.04 z Let's Encrypt SSL
Instalacja Jitsi Meet na Ubuntu 24.04 jest prosta, jeśli nazwa DNS, zapora sieciowa i plan TLS są poprawne przed uruchomieniem instalatora pakietów. Oficjalny poradnik samodzielnego hostingu Jitsi, ostatnio aktualizowany 10 sierpnia 2026 r., obsługuje Ubuntu 22.04 i nowsze, więc Ubuntu 24.04 LTS mieści się w udokumentowanym zakresie wsparcia. Ten sam poradnik zaleca korzystanie z zaufanego certyfikatu TLS i oferuje Let's Encrypt jako preferowany certyfikat podczas instalacji.
W tym przewodniku użyto meet.example.orgprzykładowej nazwy hosta. Zastąp ją wszędzie w pełni kwalifikowaną nazwą domeny, która faktycznie wskazuje na Twój serwer.
Co powinno być gotowe przed instalacją Jitsi Meet?
Powinieneś posiadać serwer Ubuntu 24.04 z dostępem sudo, publiczną nazwą DNS i przychodzącym dostępem sieciowym do wymaganych portów Jitsi. Jitsi to usługa WebRTC w czasie rzeczywistym, więc serwer, który może obsługiwać stronę internetową, ale nie może odbierać ruchu multimedialnego UDP, nie jest kompletnym wdrożeniem.
Ubuntu 24.04 LTS z dostępem administracyjnym.
Rekord DNS, np. meet.example.orgwskazujący na publiczny adres IPv4 serwera.
Porty TCP 80 i 443 dostępne z Internetu.
Port UDP 10000 jest osiągalny dla normalnego ruchu multimedialnego Jitsi.
Dostęp SSH, normalnie TCP 22, chyba że zmieniłeś.
Wystarczająca kontrola nad dowolną chmurową zaporą sieciową, grupą zabezpieczeń, routerem lub urządzeniem NAT w celu przekierowania tych samych portów.
Dokumentacja Jitsi wymienia również protokół UDP 3478 dla zapytań STUN po włączeniu oraz protokół TCP 5349 dla ruchu zapasowego TURN. Jeśli serwer znajduje się za NAT-em, konfiguracja zapory sieciowej musi być poprawna zarówno na Ubuntu, jak i na routerze lub w sieci chmurowej.
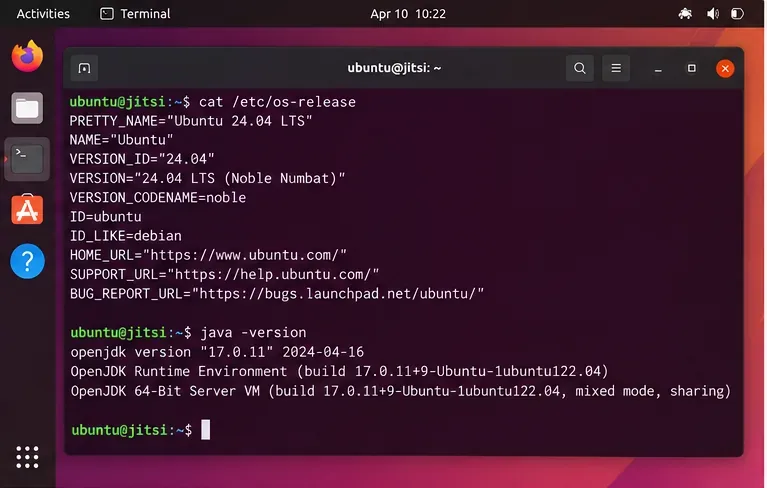
Przed rozpoczęciem instalacji Jitsi Meet sprawdź, czy na serwerze działa system Ubuntu 24.04 i sprawdź środowisko uruchomieniowe Java.
Czy nazwa hosta musi zostać rozwiązana, aby Let's Encrypt mógł działać?
Tak. Najpierw utwórz rekord DNS i poczekaj, aż publiczne resolvery zwrócą publiczny adres serwera. Let's Encrypt musi być w stanie zweryfikować kontrolę nad nazwą hosta, a konfiguracja Nginx Jitsi również będzie używać tej nazwy hosta.
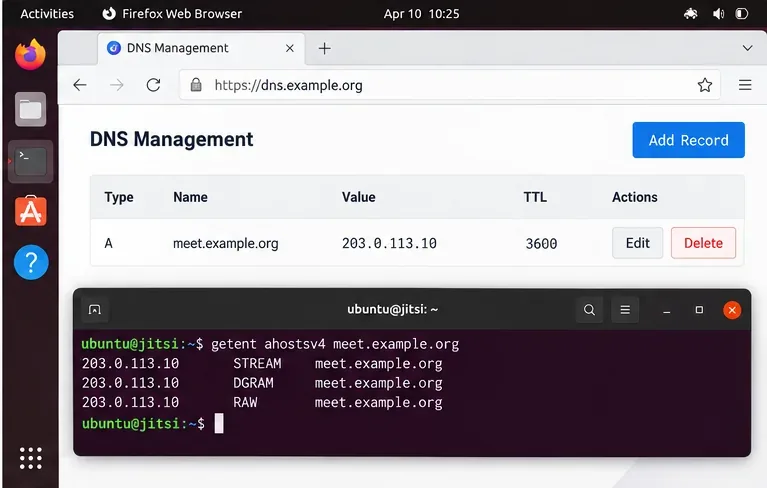
W przypadku typowego wdrożenia utwórz rekord A:
Typ
Nazwa
Wartość
A
poznaj.example.org
Publiczny adres IPv4 Twojego serwera
Na serwerze sprawdź, czy nazwa jest rozpoznawana zgodnie z oczekiwaniami:
getent ahostsv4 meet.example.org
Jeśli zwróci błędny adres, przerwij i napraw DNS. Wydanie certyfikatu przed poprawnym DNS zazwyczaj prowadzi do możliwych do uniknięcia błędów walidacji.
Przed zażądaniem certyfikatu Let's Encrypt sprawdź, czy nazwa hosta spotkania jest rozwiązywana na adres publiczny serwera Ubuntu.
Które pakiety bazowe i repozytoria Ubuntu są wymagane?
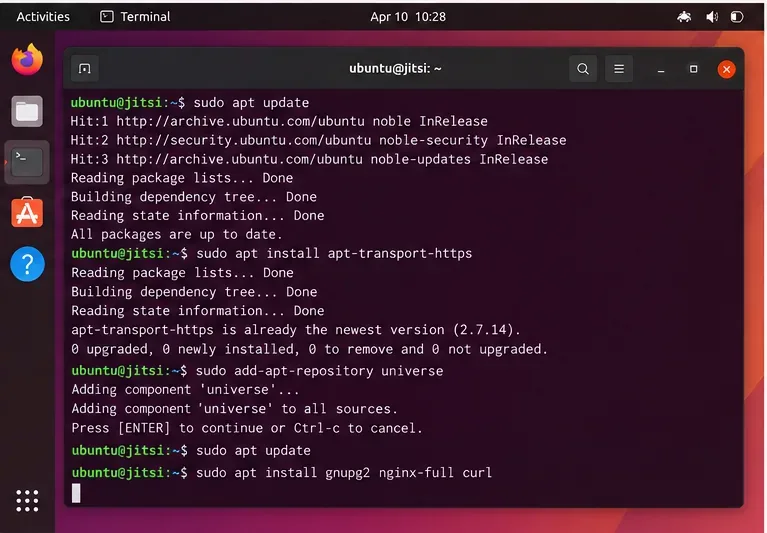
Aktualny podręcznik Jitsi dla systemu Debian/Ubuntu zawiera informacje o komendach gnupg2, nginx-full, curllub wget, a także sudoo używaniu sudo. Mówi również, że należy używać OpenJDK 17. Jitsi korzysta z pakietów z universerepozytorium Ubuntu.
Pakiet apt-transport-httpszostał tutaj zachowany, ponieważ jest nadal dostępny w aktualnej instrukcji szybkiego startu Jitsi. W nowoczesnym Ubuntu transport HTTPS jest już zintegrowany z APT, więc instalacja tego pakietu może być krokiem w kierunku zapewnienia zgodności, a nie włączeniem funkcji, która w innym przypadku byłaby niedostępna.
Przygotuj źródła pakietów Ubuntu i zainstaluj pakiety wymagane w bieżącym przewodniku samodzielnego hostingu Jitsi.
Jak dodać repozytoria Prosody i Jitsi?
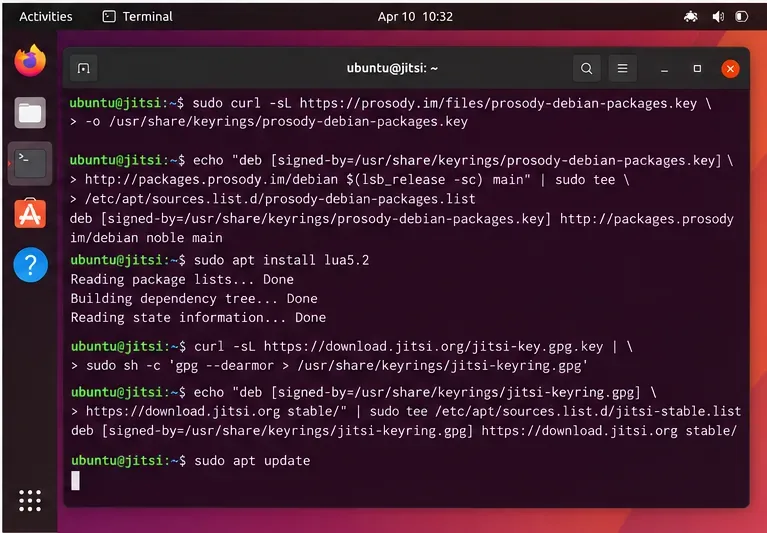
Jitsi używa Prosody do sygnalizacji XMPP. Oficjalny przewodnik szybkiego startu obecnie instruuje administratorów, aby dodali zarówno repozytorium pakietów Prosody, jak i stabilne repozytorium Jitsi.
Nie zastępuj tych repozytoriów dowolnym pakietem PPA innej firmy. Korzystanie ze źródeł pakietów udokumentowanych przez Jitsi zmniejsza ryzyko mieszania niekompatybilnych pakietów Jitsi, Prosody i Ubuntu.
Dodaj źródła pakietów używane w bieżącym podręczniku instalacji Jitsi Debian i Ubuntu, a następnie odśwież metadane APT.
Które porty zapory sieciowej należy otworzyć przed instalacją?
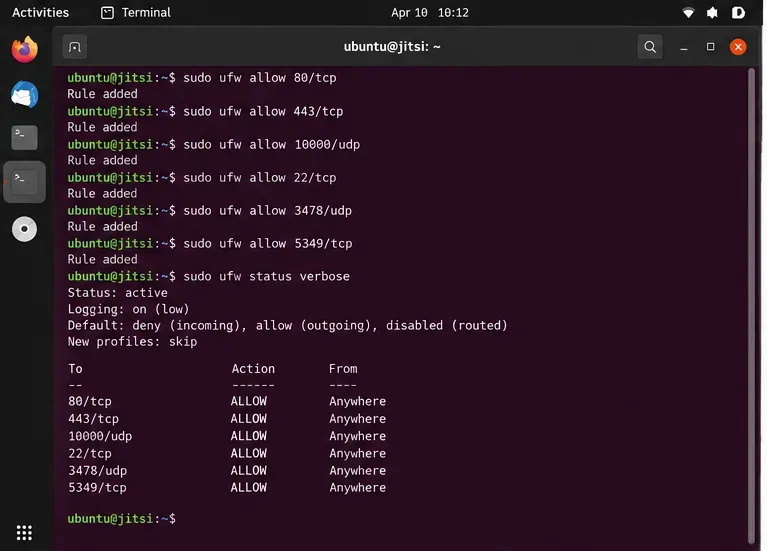
Otwórz wymagane porty przed żądaniem certyfikatu, aby walidacja HTTP mogła dotrzeć do serwera i umożliwić przepływ multimediów po instalacji. Aktualny podręcznik Jitsi dla UFW zawiera następujące zasady:
Jeśli SSH używa innego portu, zezwól na ten port zamiast bezmyślnie dodawać TCP 22. Na maszynie wirtualnej w chmurze zduplikuj niezbędne reguły w zaporze dostawcy lub grupie zabezpieczeń. Na serwerze za routerem przekieruj wymagane porty do hosta Ubuntu.
Otwórz udokumentowane przez Jitsi porty internetowe, multimedialne, SSH, STUN i TURN w UFW, dostosowując regułę SSH, jeśli Twój serwer używa niestandardowego portu.
Jak zainstalować Jitsi Meet i wybrać Let's Encrypt?
Zainstaluj metapakiet z repozytorium Jitsi:
sudo apt install jitsi-meet
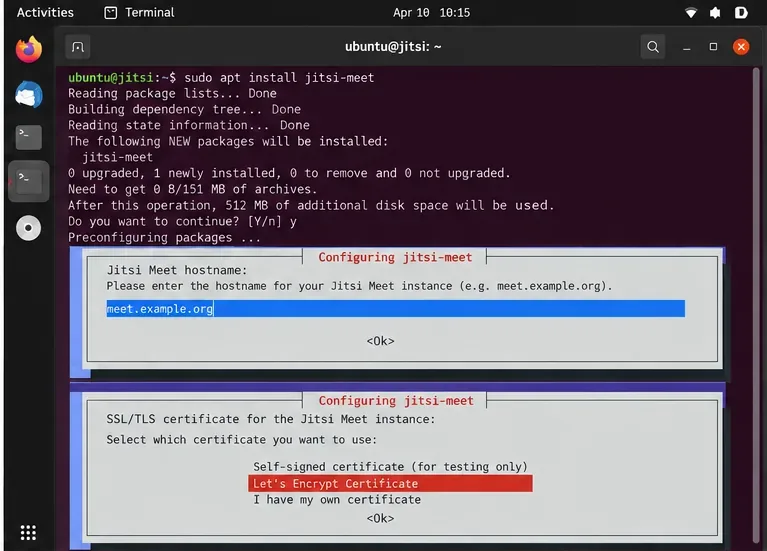
Instalator pyta o nazwę hosta Jitsi. Wprowadź publiczną nazwę DNS, na przykład meet.example.org. Aktualna dokumentacja Jitsi informuje, że instalacja oferuje również możliwość wyboru certyfikatu SSL/TLS i zaleca opcję Let's Encrypt. Wybierz opcję Certyfikat Let's Encrypt, gdy ta opcja zostanie wyświetlona.
Jest to lepsze rozwiązanie niż traktowanie starszego, samodzielnego skryptu certyfikatu jako uniwersalnego kroku. Obecny szybki start koncentruje wybór certyfikatu w procesie instalacji pakietu. Jeśli zainstalowany pakiet zachowuje się inaczej niż w obecnej dokumentacji, nie wymyślaj ścieżki: sprawdź komunikaty dotyczące pakietu i dokumentację Jitsi dla konkretnej wersji przed ręczną zmianą plików Nginx lub certyfikatów.
Podczas konfiguracji pakietu wprowadź nazwę hosta spotkania publicznego i wybierz opcję certyfikatu Let's Encrypt, gdy instalator ją przedstawi.
Jak sprawdzić, czy protokół HTTPS i strona spotkania działają?
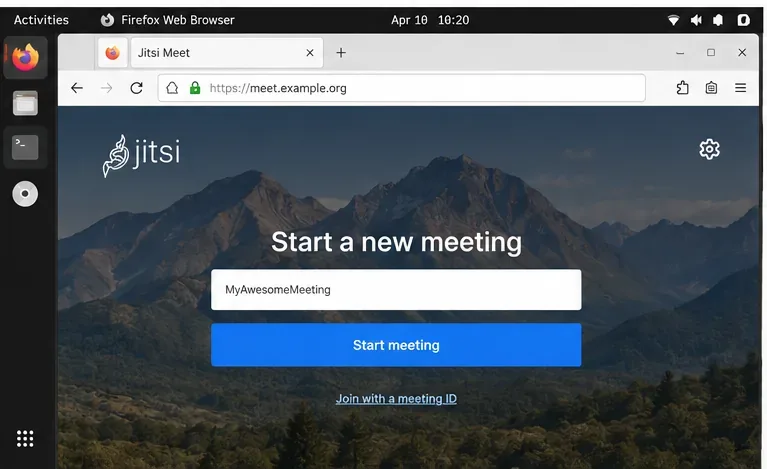
Otwórz https://meet.example.orgz przeglądarki spoza serwera. Pomyślne wdrożenie powinno załadować stronę Jitsi Meet bez ostrzeżenia o certyfikacie przeglądarki. Utwórz tymczasowy pokój i dołącz do niego z innego urządzenia lub sieci.
Ten test drugiego klienta ma znaczenie, ponieważ załadowanie strony docelowej dowodzi jedynie, że protokół HTTPS działa. Nie dowodzi on jednak, że ruch multimedialny Jitsi Videobridge jest osiągalny. Jeśli dwóch uczestników może dołączyć, ale nie mogą się słyszeć ani widzieć, należy najpierw sprawdzić protokół UDP 10000 oraz wszelkie reguły NAT lub zapory sieciowej w chmurze.
Załaduj publiczny adres URL HTTPS i utwórz spotkanie testowe. Prawidłowy certyfikat Let's Encrypt powinien pomóc uniknąć ostrzeżeń o zaufaniu przeglądarki.
Które usługi należy sprawdzić po instalacji?
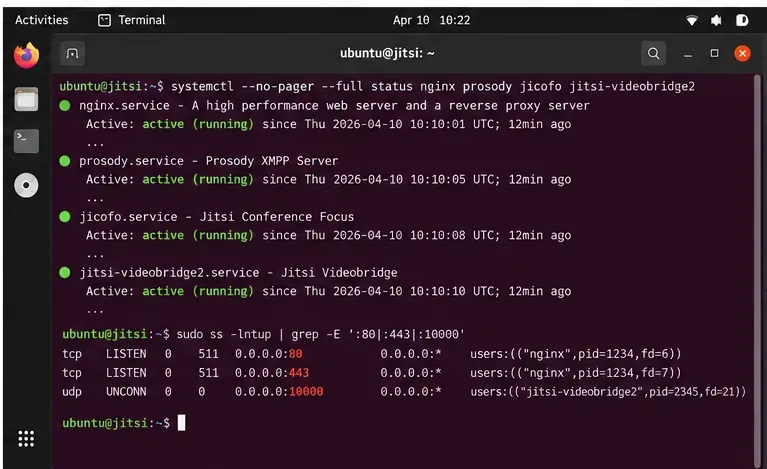
Jitsi Meet składa się z kilku komponentów, a nie z jednej monolitycznej usługi. Typowe komponenty w instalacji pakietowej to Nginx, Prosody, Jicofo i Jitsi Videobridge. Sprawdź je pojedynczo:
sudo systemctl --no-pager --full status nginx prosody jicofo jitsi-videobridge2
Można również sprawdzić gniazda podsłuchowe:
sudo ss -lntup | grep -E ':80|:443|:10000'
Jeśli usługa jest nieaktywna, przeczytaj jej logi przed ponowną instalacją pakietów. Szybki start Jitsi wskazuje administratorom /var/log/jitsi/jvb.log, /var/log/jitsi/jicofo.logi /var/log/prosody/prosody.logw celu rozwiązywania problemów.
Sprawdź poszczególne komponenty Jitsi i upewnij się, że oczekiwane gniazda sieciowe i multimedialne nasłuchują po instalacji.
A co jeśli serwer jest za NAT-em?
Dokumentacja Jitsi podaje, że Videobridge powinien zazwyczaj konfigurować się automatycznie podczas rozruchu, gdy serwer znajduje się za NAT-em, pod warunkiem przekierowania wymaganych portów. Jeśli połączenia trójstronne nadal się nie powiodą, w podręczniku opisano statyczne mapowanie adresów lokalnych na publiczne w następujący sposób /etc/jitsi/videobridge/jvb.conf:
Używaj tego tylko wtedy, gdy pasuje do topologii Twojej sieci. Hostowana maszyna wirtualna z bezpośrednio przypisanym adresem publicznym może nie wymagać mapowania, natomiast prywatna maszyna wirtualna za NAT-em jeden do jednego lub routerem domowym – tak.
Czy serwer Jitsi z dostępem do Internetu powinien pozwalać każdemu na tworzenie pokoi?
Niekoniecznie. Domyślna instalacja pakietu pozwala każdemu, kto ma dostęp do serwera, na rozpoczęcie konferencji. W przypadku organizacji prywatnej, klasy lub usługi wewnętrznej może to być zbyt liberalne. Aktualna dokumentacja Jitsi zaleca skonfigurowanie dostępu uwierzytelnionego, gdy zachodzi potrzeba ograniczenia uprawnień do tworzenia pokoi. Uwierzytelnianie należy traktować jako oddzielny krok wzmacniania zabezpieczeń po potwierdzeniu podstawowego wdrożenia protokołu HTTPS.
Szybka lista kontrolna rozwiązywania problemów
Objaw
Sprawdź najpierw
Nieudana emisja Let's Encrypt
Rekord DNS, dostępność publiczna TCP 80 oraz informacja, czy inna usługa już posiada oczekiwane porty internetowe.
Strona Jitsi się nie ładuje
Status Nginx, TCP 443, rozwiązywanie problemów DNS i błędy instalacji pakietów.
Przeglądarka wyświetla ostrzeżenie o certyfikacie
Nazwa hosta certyfikatu musi dokładnie odpowiadać nazwie hosta Jitsi i zostać wydana przez zaufany urząd certyfikacji.
Dołączają dwaj użytkownicy, ale nie mają dźwięku/wideo
UDP 10000, reguły zapory sieciowej w chmurze, przekazywanie adresów routerów i mapowanie adresów NAT.
Aplikacja mobilna nie może się połączyć
Sprawdź, czy serwer używa zaufanego certyfikatu. Dokumentacja Jitsi ostrzega, że klienci mobilni nie akceptują wdrożeń podpisanych samodzielnie w normalnej konfiguracji.
Każdy może tworzyć spotkania
Jest to domyślne zachowanie; jeśli nie jest ono akceptowalne, należy skonfigurować uwierzytelnianie dostępu.
Jak powinno wyglądać udane wdrożenie Ubuntu 24.04?
Prawidłowy wynik to coś więcej niż „instalator zakończony”. Nazwa DNS powinna być adresowana do zamierzonego adresu publicznego, przeglądarka powinna załadować Jitsi przez zaufany protokół HTTPS, Nginx i komponenty Jitsi powinny być aktywne, a drugi uczestnik powinien móc wymieniać dane audio i wideo. Jeśli te kontrole zakończą się pomyślnie, zweryfikowano ścieżki internetowe, TLS, sygnalizacyjne i podstawowe ścieżki multimedialne, które są najważniejsze we wdrożeniu na jednym serwerze.