Jak zaktualizować Zimbrę 9 do Zimbry 10 (Daffodil) krok po kroku
Zimbra 9 nie jest już wspieraną wersją produkcyjną platformy pocztowej. W październiku 2026 roku Zimbra 9.0 osiągnęła koniec wsparcia, Zimbra 10.0 również zakończyła okres wsparcia, a aktywną gałęzią Daffodil jest Zimbra 10.1. Z tego powodu obecny plan aktualizacji Zimbry 9 powinien zazwyczaj obejmować wspieraną wersję Zimbra 10.1, a nie kończyć się na wersji 10.0. W momencie pisania tego tekstu, Zimbra 10.1.21 została wydana 24 września 2026 roku. Przed zaplanowaniem prac produkcyjnych należy zapoznać się z oficjalnymi informacjami o wydaniu Zimbra 10.1.21, ponieważ wymagania dotyczące poprawek i znane problemy mogą ulec zmianie.
Sama aktualizacja może być prosta w przypadku standardowej instalacji, ale właściwa metoda zależy od systemu operacyjnego, topologii, modułów NG, niestandardowego uwierzytelniania, licencji i tolerancji na przestoje. Ten przewodnik koncentruje się na tych wyborach równie mocno, jak na poleceniach, dzięki czemu możesz wybrać ścieżkę dopasowaną do środowiska, zamiast wymuszać tę samą procedurę dla każdego wdrożenia.
Wybierz strategię modernizacji przed rozpoczęciem produkcji
Zbliżać się
Zalety
Kompromisy
Najlepiej pasuje
Aktualizacja na miejscu
Zachowuje istniejącą tożsamość serwera, ścieżki danych i większość konfiguracji. Oficjalna dokumentacja Zimbra obsługuje aktualizacje w miejscu instalacji w przypadku wdrożeń jedno- i wielowęzłowych.
Wymaga okna konserwacyjnego i pozostawia mniej miejsca na przeprojektowanie starego systemu operacyjnego lub układu pamięci masowej.
Sprawny, obsługiwany system operacyjny ze standardową konfiguracją Zimbra 9.
Ciągła aktualizacja wielu serwerów
Można ograniczyć przerwy w świadczeniu usług poprzez uaktualnianie ról w kontrolowanej kolejności.
Wymagana jest większa koordynacja. Zachowanie magazynu poczty w wersji mieszanej oraz konfiguracja serwera logowania proxy wymagają szczególnej uwagi.
Większe środowiska wielowęzłowe, w których ciągłość usług ma znaczenie.
Nowa instalacja Zimbra 10.1 i migracja
Umożliwia przejście na nowszy obsługiwany system operacyjny, nową pamięć masową lub przeprojektowaną topologię bez konieczności przenoszenia wszystkich starszych zależności.
Wymaga planowania migracji, tymczasowej pojemności, prac nad DNS/przełączeniem na nową usługę i dalszych walidacji.
Starsze systemy operacyjne, gruntowne modernizacje sprzętu, znaczące dostosowania lub wdrożenia, których nie chcesz uaktualniać na miejscu.
Aktualna dokumentacja Zimbry wymienia ścieżki aktualizacji na miejscu i aktualizacji ciągłej, w tym środowiska z modułami NG, ale kieruje użytkowników modułów NG do dedykowanych zasobów migracji. Jeśli instalator wykryje moduły NG, nie pomijaj tego sprawdzenia: instalator ostrzega, że kontynuacja może spowodować usunięcie pakietów NG i powiązanych danych. Najpierw zapoznaj się z oficjalnymi instrukcjami aktualizacji Daffodil i odpowiednim przewodnikiem migracji NG.
Krok 1: Zarejestruj aktualną wersję Zimbra i stan usługi
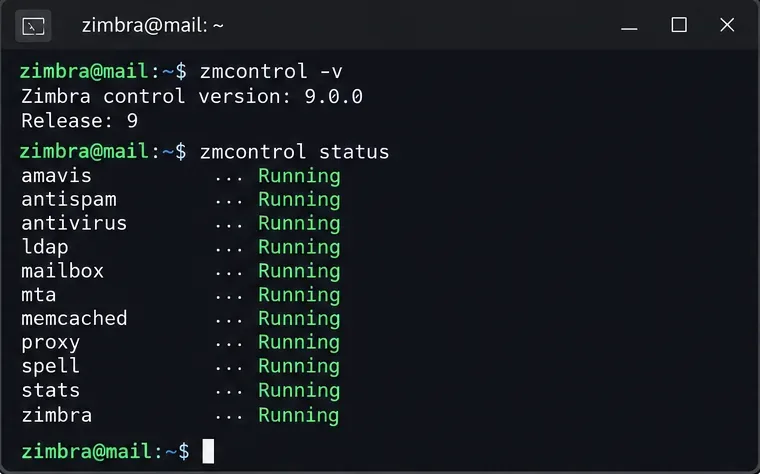
Zacznij od ustalenia punktu odniesienia. Zaloguj się jako zimbraużytkownik i zapisz zainstalowaną wersję oraz aktualny stan usługi:
su - zimbra
zmcontrol -v
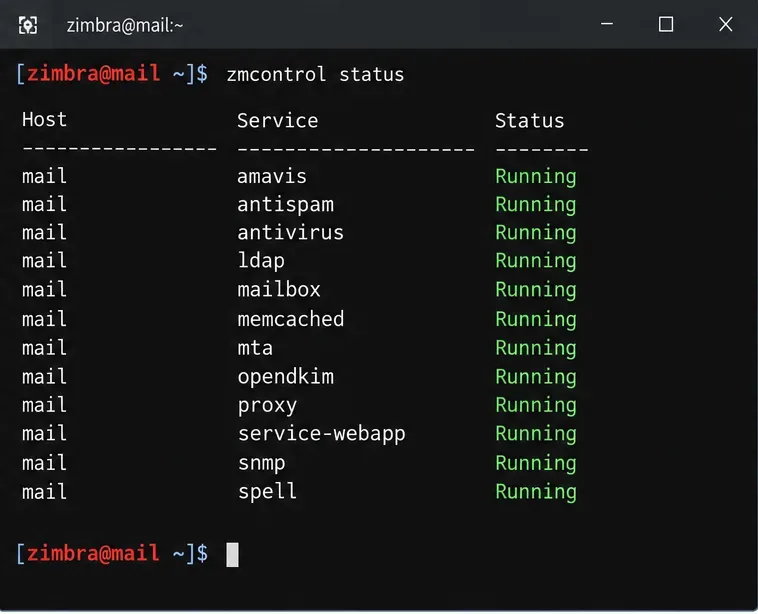
zmcontrol status
Przed zmianą pakietów zapisz aktualne wydanie i stan usługi. Przedstawiony terminal to przykładowy widok poleceń, a nie przechwycony serwer produkcyjny.
Jeśli usługi już nie działają, należy rozwiązać ten problem przed gruntowną aktualizacją. Aktualizacja to zły moment na odkrycie, że problemy z LDAP, skrzynką pocztową, MTA lub proxy występują już przed okresem konserwacji. Należy również zinwentaryzować niestandardowe Zimlety, uwierzytelnianie zewnętrzne, integracje, certyfikaty, reguły przekaźnikowe, skrypty i wszelkie zmiany lokalne w /opt/zimbra.
Krok 2: Uruchom sprawdzanie integralności bazy danych i potwierdź kopie zapasowe
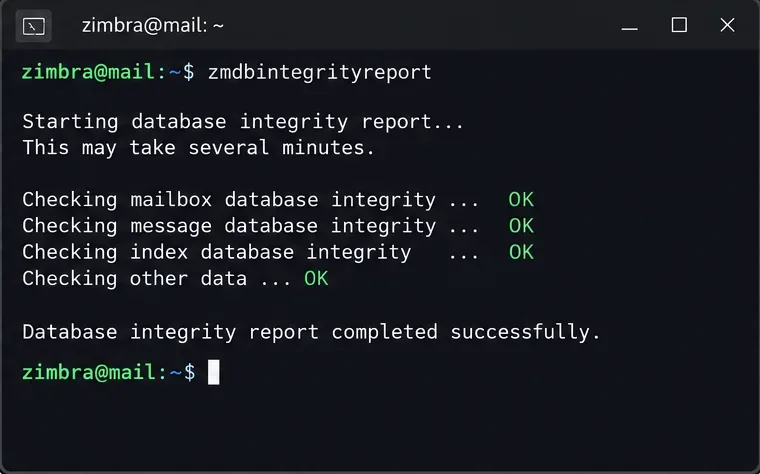
Zimbra jest szczególnie polecana zmdbintegrityreportjako przydatna kontrola przed aktualizacją, ponieważ istniejące wcześniej uszkodzenia MariaDB mogą być trudniejsze do zdiagnozowania podczas zmiany wersji głównej. Uruchom ją jako użytkownik zimbrana węzłach magazynu:
su - zimbra
zmdbintegrityreport
Przed uaktualnieniem należy uruchomić raport integralności bazy danych i zbadać ewentualne błędy zamiast traktować uaktualnienie jako procedurę naprawczą.
Zimbra zauważa, że generowanie raportu może zająć od kilku minut do godziny, w zależności od rozmiaru bazy danych i wydajności pamięci masowej. Nie planuj tego na ostatnią chwilę w przypadku dużego magazynu poczty.
Następnie wykonaj pełną, odzyskiwalną kopię zapasową, używając metody tworzenia kopii zapasowych odpowiedniej dla Twojej edycji i środowiska. Kopia zapasowa jest przydatna tylko wtedy, gdy wiesz, gdzie się znajduje, została pomyślnie wykonana i masz praktyczny plan przywracania. Zimbra zaleca wykonanie pełnej kopii zapasowej przed poważną aktualizacją oraz kolejnej pełnej kopii zapasowej po aktualizacji, ponieważ mogą wystąpić zmiany w schemacie bazy danych.
Należy również osobno wykonać kopię zapasową dostosowań SAML i SPNEGO. Zimbra ostrzega, że te dostosowania mogą zostać nadpisane podczas aktualizacji. Jeśli korzystasz z niestandardowych salocal.cf.inreguł SpamAssassin lub innych plików przechowywanych lokalnie, porównaj aktualne informacje o wydaniu pod kątem plików, które mogą zostać zastąpione, i zapisz kopie przed rozpoczęciem.
Krok 3: W przypadku wdrożeń wieloserwerowych należy przestrzegać kolejności ról
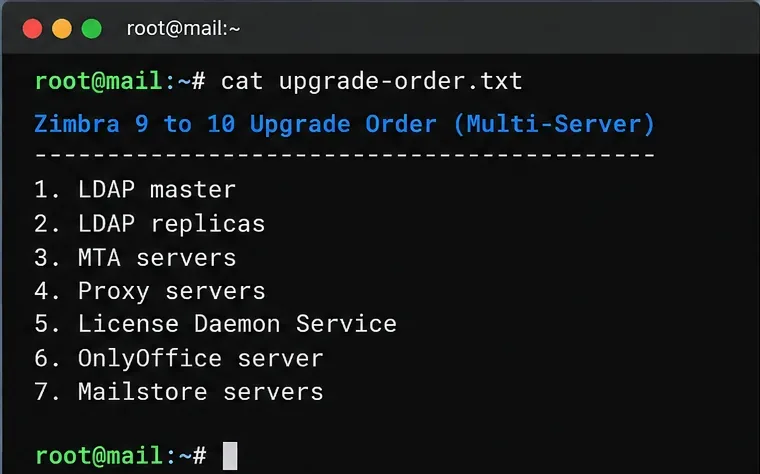
Instalacja na pojedynczym serwerze może zostać przeniesiona bezpośrednio do instalatora po wstępnych sprawdzeniach. Wdrożenia wieloserwerowe wymagają dyscypliny w zakresie kolejności. Udokumentowana sekwencja Zimbra to najpierw serwer główny LDAP, następnie repliki LDAP, serwery MTA, serwery proxy, usługa License Daemon Service, serwer OnlyOffice i na końcu serwery pocztowe.
W przypadku środowisk wieloserwerowych należy zachować widoczną udokumentowaną kolejność ról w trakcie okna konserwacji, aby zależne od siebie usługi nie zostały uaktualnione w niewłaściwej kolejności.
Przed przejściem do innych ról należy zaktualizować i uruchomić serwery główne LDAP. Podczas aktualizacji kroczących Zimbra ostrzega również, że w przypadku współistnienia magazynów pocztowych Zimbra 10 i starszych, serwery zimbraReverseProxyUpstreamLoginServerspowinny zawierać wyłącznie serwery skrzynek pocztowych Zimbra 10; w przeciwnym razie użytkownicy magazynów pocztowych Zimbra 10 mogą napotkać problemy z logowaniem do Modern Web App.
Krok 4: Sprawdź system operacyjny, wolne miejsce i licencję
Nie zakładaj, że system operacyjny serwera Zimbra 9 nadal będzie dobrym celem w 2026 roku. Aktualna dokumentacja Zimbra wskazuje na nowsze obsługiwane platformy, takie jak RHEL/Rocky/Oracle Linux 9 i Ubuntu 22.04, podczas gdy obsługa Ubuntu 24.04 stała się powszechnie dostępna od wersji Zimbra 10.1.17. W informacjach o wydaniu Zimbra 10.1.21 podano również, że obsługa Ubuntu 18.04 będzie wycofywana od następnej wersji. Jeśli Twój host Zimbra 9 działa na starej platformie, podejście polegające na nowej instalacji i migracji może być bardziej rozsądne niż łączenie znaczącej zmiany Zimbra ze zmianą systemu operacyjnego.
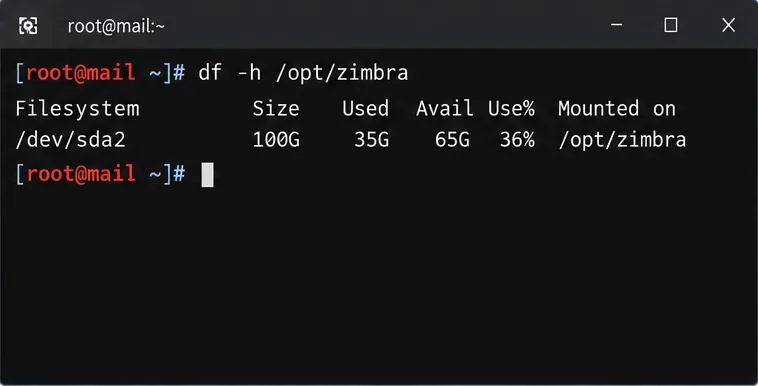
Przed uruchomieniem instalatora sprawdź, czy masz wystarczająco dużo wolnego miejsca. Instalator Zimbry sprawdza dostępne miejsce i zatrzymuje się, jeśli w systemie go brakuje.
Sprawdź dostępną przestrzeń dyskową w systemach plików, w których przechowywane są dane i oprogramowanie Zimbra. Podane liczby mają charakter poglądowy i nie stanowią wskazówek dotyczących rozmiaru.
W wersji Zimbra 10.1 zmieniono również zasady licencjonowania. Stary license.xmlformat nie jest obsługiwany przez wersję 10.1. Przed instalacją lub aktualizacją potrzebny jest nowszy, alfanumeryczny klucz licencyjny, składający się z 18–26 znaków. Przed rozpoczęciem okresu konserwacji należy uzyskać prawidłowy klucz od Zimbry. Oficjalna strona pobierania Zimbry wyraźnie ostrzega klientów o konieczności posiadania nowej licencji w wersji 10.1 przed rozpoczęciem instalacji.
Krok 5: Pobierz prawidłową kompilację Zimbra 10.1
Pobierz pakiet odpowiadający Twojemu systemowi operacyjnemu i architekturze procesora z oficjalnej sekcji pobierania Zimbra. Nie używaj ponownie pakietu stworzonego dla innej dystrybucji. Przechowuj archiwum w katalogu roboczym, takim jak /var/tmp.
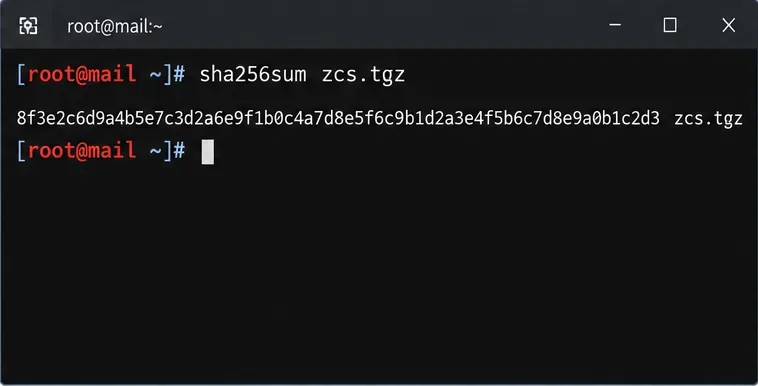
Jeśli Zimbra publikuje sumę kontrolną dla pobranego pakietu, zweryfikuj ją przed rozpakowaniem archiwum. Obliczenie lokalnej sumy kontrolnej wygląda następująco:
sha256sum zcs.tgz
Oblicz sumę kontrolną pakietu lokalnie i porównaj ją z wartością opublikowaną dla konkretnego pobrania, które wybrałeś.
Suma kontrolna pokazana na ilustracji nie jest sumą kontrolną wydania. Używaj wyłącznie sumy kontrolnej dostarczonej dla Twojego pakietu.
Krok 6: Wypakuj archiwum i uruchom instalator aktualizacji
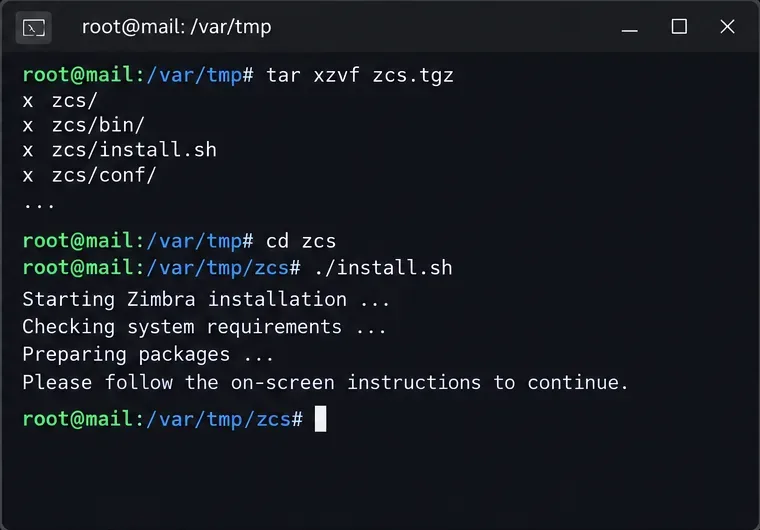
Udokumentowany proces instalacji Zimbry nie wymaga ręcznego zatrzymywania usług przed aktualizacją. Instalator zatrzymuje i uruchamia usługi w razie potrzeby. rootWypakuj pobrane archiwum, wejdź do rozpakowanego katalogu i uruchom install.sh:
cd /var/tmp
tar xzvf zcs.tgz
cd <expanded-directory>
./install.sh
Wypakuj archiwum Zimbra, wejdź do jego katalogu i uruchom install.sh jako root. Nazwy katalogów różnią się w zależności od pobranej wersji.
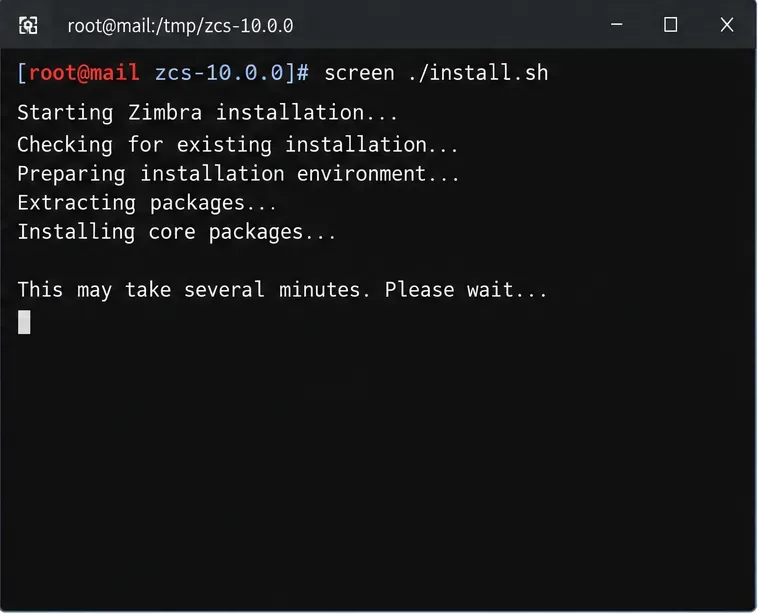
Zimbra zaleca przeprowadzenie aktualizacji w multiplekserze terminala, takim jak screen, szczególnie w przypadku zdalnych sesji SSH, aby zerwane połączenie nie przerwało długiego procesu aktualizacji:
screen ./install.sh
Sesja ekranowa zmniejsza ryzyko, że rozłączenie SSH przerwie proces aktualizacji.
Krok 7: Odpowiadaj świadomie na monity instalatora
Instalator wykrywa istniejącą instalację Zimbry i wyświetla ścieżkę aktualizacji. Aktualne instrukcje Zimbry zalecają zaakceptowanie użycia repozytorium pakietów Zimbry po wyświetleniu monitu, a następnie potwierdzenie chęci aktualizacji. W przypadku aktualizacji pojedynczego węzła do wersji 10.1 pakiet zimbra-license-daemonjest wymagany; jego odrzucenie uniemożliwia kontynuację aktualizacji.
Przed odpowiedzią na ostatnie pytanie przejrzyj listę pakietów. The system will be modified. Continue? [N]Wpisz kod Ydopiero wtedy, gdy będziesz pewien, że kopie zapasowe, licencja, źródło pakietów, pamięć masowa i komunikacja konserwacyjna są na swoim miejscu. Następnie instalator zatrzyma stare usługi, zastąpi pakiety, przywróci konfigurację, przeprowadzi aktualizację i ponownie uruchomi usługi. Duże środowiska mogą wymagać znacznie więcej czasu niż małe systemy testowe.
Jeśli korzystasz z licencji offline/ręcznej, postępuj zgodnie ze ścieżką aktywacji opisaną w aktualnym przewodniku aktualizacji Zimbra. Nie kopiuj instrukcji dotyczących licencjonowania online do środowiska offline. Podobnie, instrukcje dotyczące węzła skrzynki pocztowej różnią się w przypadku kontroli aktywacji, dlatego korzystaj z dokumentacji konkretnej wersji, a nie ze starego polecenia skopiowanego z poprzedniej wersji.
Krok 8: Zweryfikuj usługi, wersję, przepływ poczty i dostęp klienta
Po zakończeniu instalacji wróć do zimbraużytkownika i sprawdź stan usługi oraz zainstalowaną wersję:
su - zimbra
zmcontrol status
zmcontrol -v
Walidacja po uaktualnieniu zaczyna się od sprawdzenia statusu usługi, ale zielona lista usług to tylko pierwsze sprawdzenie.
Następnie przetestuj zachowania, od których użytkownicy faktycznie zależą: przychodzący i wychodzący protokół SMTP, dostarczanie wewnętrzne, IMAP/POP (jeśli włączone), logowanie do nowoczesnych i klasycznych aplikacji internetowych, delegowane skrzynki pocztowe, operacje kalendarza, synchronizacja urządzeń mobilnych, łączność z programem Outlook (jeśli objęta licencją), uwierzytelnianie zewnętrzne, Zimlety, kopie zapasowe, monitorowanie i wszelkie aplikacje korzystające z interfejsów Zimbra SOAP lub EWS.
Nie pomijaj działań po aktualizacji, specyficznych dla danej wersji. Informacje o wydaniu Zimbra 10.1.19 i nowszych zawierają zaktualizowane zabezpieczenia SNMP dla klientów aktualizujących z wersji 10.0.x, 9.0.x lub 8.8.15. W przypadku aktualizacji produkcyjnej z 2026 roku należy zapoznać się z aktualnymi informacjami o poprawkach i zastosować wszelkie wymagane zabezpieczenia po głównej aktualizacji. Wersja Zimbra 10.1.21 zawiera również poprawki bezpieczeństwa dotyczące klasycznego klienta internetowego, uwierzytelniania WebDAV, odzyskiwania hasła, OpenJDK, NGINX i integracji, co stanowi kolejny powód, dla którego nie należy poprzestawać na przestarzałej kompilacji 10.0.
Kiedy należy zmienić kurs zamiast kontynuować dotychczasowy?
Modernizacja na miejscu jest atrakcyjna, ponieważ wymaga wymiany mniejszej liczby ruchomych części, ale nie oznacza automatycznie niższego ryzyka. Rozważ ponownie plan, gdy zachodzi którykolwiek z poniższych warunków:
Obecny system operacyjny jest przestarzały lub jego wsparcie dla Zimbra dobiega końca.
Sprawdzanie integralności bazy danych zgłasza błędy, których nie możesz wyjaśnić.
Posiadasz moduły NG i nie zweryfikowałeś obsługiwanej procedury migracji.
SAML, SPNEGO, Zimlety, dostosowywanie oprogramowania antywirusowego/antyspamowego i integracje z rozwiązaniami innych firm mają kluczowe znaczenie dla działalności i nie były testowane w wersji 10.1.
Jednocześnie zmieniasz architekturę pamięci masowej, nazwy hostów, projekt sieci i sprzęt.
Nie możesz uzyskać wymaganej licencji 10.1 przed rozpoczęciem okresu konserwacji.
W takich przypadkach równoległe środowisko Zimbra 10.1 z kontrolowaną migracją może wymagać większych przygotowań, ale oferuje bardziej przejrzyste granice wycofywania zmian i lepsze możliwości modernizacji platformy bazowej.
Praktyczna lista kontrolna aktualizacji
Sprawdź dokładną wersję Zimbra 9 i aktualny stan usługi.
Przejrzyj najnowsze informacje o wydaniu 10.1 i oficjalny przewodnik aktualizacji.
Uruchamianie zmdbintegrityreportw węzłach sklepu i rozwiązywanie błędów.
Utwórz i zweryfikuj pełną kopię zapasową; zapisz niestandardową konfigurację uwierzytelniania i filtrowania.
Sprawdź, czy docelowy system operacyjny jest obsługiwany przez docelową wersję 10.1.
Uzyskaj nowy klucz licencyjny 10.1; nie polegaj na starym license.xml.
Sprawdź pojemność dysku i pobierz odpowiedni pakiet platformy.
W przypadku wdrożeń obejmujących wiele serwerów należy postępować zgodnie z udokumentowaną kolejnością ról.
Uruchom instalator w screensesji terminala trwałego.
Zastosuj środki zapobiegawcze specyficzne dla wersji po uaktualnieniu i utwórz nową pełną kopię zapasową.
Podsumowanie
W przypadku sprawnego serwera Zimbra 9 z obsługiwanym systemem operacyjnym i konwencjonalną konfiguracją, aktualizacja do obecnej gałęzi Zimbra 10.1 Daffodil jest zazwyczaj najszybszym rozwiązaniem. W przypadku starzejącego się systemu operacyjnego, złożonego wdrożenia modułu NG lub serwera wymagającego również istotnych zmian w infrastrukturze, nowa instalacja i migracja mogą zapewnić bardziej przejrzystą granicę operacyjną, nawet jeśli wymaga to więcej pracy.
Kluczową kontrolą jakości nie jest samo install.shdotarcie do celu. Pomyślna aktualizacja oznacza, że serwer korzysta z obsługiwanej poprawki 10.1, wszystkie wymagane usługi działają prawidłowo, przepływ poczty i dostęp użytkowników działają zgodnie z oczekiwaniami, niestandardowe integracje zostały ponownie przetestowane, licencjonowanie jest aktywne, środki zaradcze specyficzne dla danej wersji są w pełni wdrożone i masz nową kopię zapasową po aktualizacji. Podczas planowania aktualizacji należy mieć otwarty oficjalny przewodnik aktualizacji Zimbra Daffodil , aktualne informacje o wydaniu 10.1.21 oraz oficjalną dokumentację dla wielu serwerów, ponieważ te źródła powinny mieć pierwszeństwo przed starszymi fragmentami kodu poleceń.