Napraw jakość połączeń wideo NextCloud Talk i połączenie z serwerem TURN
Problemy z połączeniami w Nextcloud Talk są często opisywane jako „zła jakość obrazu”, ale ich przyczyny nie są takie same. Użytkownik może mieć wystarczającą przepustowość, a mimo to nie nawiązać połączenia, ponieważ zapora sieciowa blokuje ruch peer-to-peer WebRTC. Inne połączenie może nawiązać połączenie przez TURN, ale będzie wolniejsze, ponieważ wszystkie media są przekazywane. Większe spotkanie może mieć problemy nawet z idealnie działającym serwerem TURN, ponieważ wdrożenie nadal korzysta z wbudowanej topologii peer-to-peer zamiast wydajnego zaplecza.
Najbardziej użytecznym sposobem rozwiązywania problemów jest zatem oddzielenie łączności , ścieżki multimediów i skalowalności . Według stanu na 6 października 2026 r. dokumentacja Nextcloud Talk nadal opisuje TURN jako rozwiązanie awaryjne, gdy bezpośrednie połączenie z WebRTC nie jest możliwe, i zaleca port 443 dla zapewnienia maksymalnej kompatybilności. Zauważono również, że serwer TURN może być nadal wymagany, gdy używane jest zaplecze o wysokiej wydajności. Zobacz oficjalną dokumentację Nextcloud Talk dotyczącą TURN oraz oficjalne wskazówki dotyczące konfiguracji coturn dla Talk .
Co należy naprawić w pierwszej kolejności: przepustowość, TURN czy wydajne zaplecze?
Zamiast zmieniać kilka ustawień naraz, wybierz następną czynność na podstawie wzorca objawów.
Objaw
Najbardziej prawdopodobny obszar
Pierwsza akcja
Kompromis
Połączenie działa w jednej sieci, ale nie działa w sieci korporacyjnej lub hotelowej
Zapora sieciowa, NAT lub brakujące rozwiązanie awaryjne TURN
Sprawdź TURN przez UDP/TCP i, w razie potrzeby, TLS na porcie 443
Przekazywanie poprawia dostępność, ale zużywa pasmo TURN i może powodować opóźnienia
Rozmowy we dwoje są w porządku, ale większe rozmowy stają się niestabilne
Topologia połączeń i obciążenie procesora klienta/przesyłania danych
Oceń wysokowydajne zaplecze Nextcloud Talk
Więcej infrastruktury, ale lepsza skalowalność dla połączeń wieloosobowych
Wideo łączy się, ale jest pikselowane lub się zawiesza
Utrata pakietów, opóźnienie, Wi-Fi, przepustowość łącza w górę lub przeciążone punkty końcowe
Przed zmianą TURN przetestuj sieć przewodową lub sieć o znanej dobrej jakości
TURN nie może utworzyć niedostępnej przepustowości
Test TURN kończy się niepowodzeniem, mimo że coturn jest uruchomiony
Niezgodność tajnych informacji, zapora sieciowa, mapowanie NAT, DNS lub porty przekaźnikowe
Sprawdź dane uwierzytelniające, mapowanie publicznego adresu IP i zakres przekaźnika
Otwarcie dużego zakresu przekaźników jest prostsze; jego zawężenie zmniejsza liczbę odsłoniętych portów, ale wymaga przemyślanego planowania pojemności
Przykładowy układ grup rozmów i połączeń. Jeśli małe połączenia działają, ale większe powodują spadek wydajności, należy zbadać topologię i obciążenie punktów końcowych, zamiast zakładać, że sam TURN rozwiąże problem.
Krok 1: określ, czy przyczyną awarii jest łączność czy jakość nośnika
Zacznij od dwóch krótkich testów. Najpierw nawiąż połączenie między dwoma klientami w nieskomplikowanych sieciach, takich jak dwa standardowe łącza szerokopasmowe. Następnie powtórz z sieci z ograniczeniami, takiej jak firmowa sieć Wi-Fi, VPN lub mobilny hotspot. Jeśli zawiedzie tylko sieć z ograniczeniami, TURN jest podejrzane. Jeśli oba połączenia nawiążą połączenie, ale jakość obrazu będzie słaba, zbierz dowody dotyczące sieci i urządzenia przed zmianą architektury przekaźnika.
Udokumentowana sekwencja połączeń Nextcloud najpierw próbuje bezpośredniego połączenia peer-to-peer, używa protokołu STUN do wyszukiwania dostępnych adresów i opiera się na protokole TURN, gdy nie można nawiązać bezpośredniej ścieżki. Oznacza to, że TURN jest przede wszystkim awaryjnym rozwiązaniem , a nie uniwersalnym wzmacniaczem jakości wideo. Przekazywana ścieżka może być bardziej niezawodna, ale jest również dłuższa i przenosi pasmo multimediów na serwer TURN.
Krok 2: skonfiguruj coturn dla Nextcloud Talk
W przypadku wdrożeń hostowanych samodzielnie, coturn jest najczęstszą implementacją TURN udokumentowaną przez Nextcloud. Nextcloud zaleca uwierzytelnianie współdzielonym kluczem tajnym dla tej integracji. Wygeneruj silny, losowy klucz tajny i użyj tej samej wartości zarówno w ustawieniach coturn, jak i w ustawieniach administracyjnych Talk.
openssl rand -hex 32
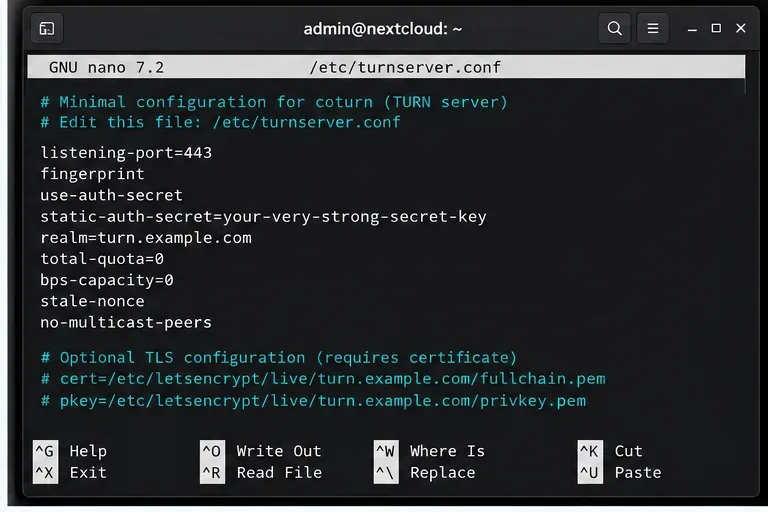
Minimalna konfiguracja zazwyczaj obejmuje port nasłuchujący, odcisk palca, uwierzytelnianie za pomocą współdzielonego hasła, domenę i ograniczenia peer-to-peer. Dokładna lokalizacja pliku zależy od systemu operacyjnego i pakietu. Typowa konfiguracja to:
Starsze wersje Coturn mogą wymagać opcji, których nowsze wersje już nie potrzebują, dlatego nie kopiuj starej konfiguracji bezmyślnie. Utrzymywany dokument Nextcloud Coturn wyraźnie określa dyrektywy zależne od wersji. Sprawdź zainstalowaną wersję Coturn pod kątem aktualnych instrukcji Nextcloud Coturn .
Jeśli Coturn znajduje się za NAT, należy poprawnie skonfigurować mapowanie adresów publicznych na prywatne. Własny podręcznik konfiguracji Coturn wyjaśnia mapowanie external-ipi wymaga spójnego mapowania portów przekaźnikowych przez NAT. Zobacz przykładową konfigurację Coturn dla nadrzędnego urządzenia .
Przykładowe elementy konfiguracji coturn dla Nextcloud Talk: port 443, uwierzytelnianie za pomocą wspólnych tajnych kluczy, ustawienia domeny i opcjonalne ścieżki certyfikatów TLS.
UDP, TCP czy TLS: który protokół należy włączyć?
W przypadku mediów w czasie rzeczywistym, UDP jest zazwyczaj preferowanym sposobem transportu, ponieważ pozwala uniknąć retransmisji TCP i blokowania na początku linii. Jednak niektóre sieci korporacyjne i sieci dla gości całkowicie blokują UDP. TCP lub TURN przez TLS mogą stanowić praktyczne rozwiązanie awaryjne w sieciach, które dopuszczają jedynie ruch podobny do internetowego.
Aby zapewnić maksymalną dostępność, Nextcloud zaleca nasłuchiwanie na porcie 443 i obsługuje protokół TURN/TLS. Korzystanie z obu protokołów turn:poprawia turns:kompatybilność, ale oznacza również zarządzanie certyfikatami i dodatkowymi ścieżkami transportu. Jeśli wszyscy użytkownicy znajdują się w kontrolowanych sieciach, w których wiadomo, że UDP działa, prostsza konstrukcja oparta na UDP może być łatwiejsza w obsłudze. Jeśli użytkownicy regularnie łączą się z hoteli, siedzib klientów, zamkniętych biur lub sieci VPN, dodatkowa konfiguracja zazwyczaj jest warta zastosowania zapasowego protokołu TCP/TLS.
Krok 3: prawidłowe otwieranie portów nasłuchujących i przekaźnikowych
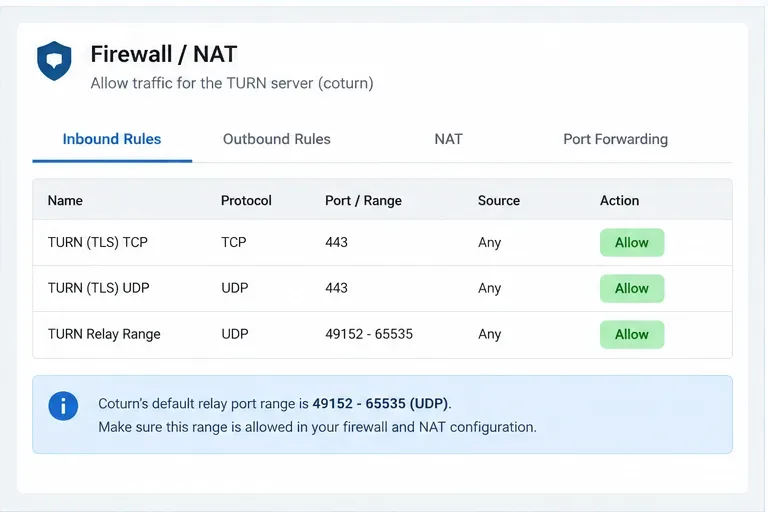
Częstym błędem jest otwieranie tylko portu nasłuchującego TURN. Klient najpierw kontaktuje się z Coturn na swoim odbiorniku, ale Coturn przydziela również punkty końcowe przekaźnika dla mediów. Domyślne ustawienia upstream Coturn używają portów UDP 49152-65535do alokacji przekaźników. Jeśli ten zakres jest blokowany przez zaporę hosta, grupę zabezpieczeń chmury, router upstream lub urządzenie NAT, uwierzytelnianie może się powieść, ale media nadal nie zostaną zaakceptowane.
Możesz zachować domyślny zakres przekaźników lub celowo go zmniejszyć za pomocą min-porti max-port. Kompromis jest prosty: szeroki zakres jest prosty w obsłudze i oferuje dużą pojemność alokacji; wąski zakres jest łatwiejszy do opisania w polityce zapory, ale może stać się wąskim gardłem pojemności, jeśli zbyt wiele równoczesnych przekaźników potrzebuje portów. Wybierz rozmiar zmniejszonego zakresu od oczekiwanej współbieżności, zamiast wybierać dowolną małą liczbę.
Jeśli host TURN ma prywatny adres za routerem, zachowaj mapowanie portów jeden do jednego dla wybranego zakresu przekaźników i ustaw mapowanie adresów publicznych w parametrze coturn. Jeśli host ma publiczny adres IP bezpośrednio na swoim interfejsie, mapowanie NAT jest zbędne.
Planowanie zapory sieciowej dla coturn: zezwól na nasłuchiwanie TURN i skonfigurowany zakres przekaźników. Podany zakres to udokumentowana wartość domyślna coturn, a nie wartość obowiązkowa.
Krok 4: dodaj serwer TURN w Nextcloud Talk
Otwórz panel administracyjny Nextcloud i przejdź do ustawień Talk. Dodaj serwer TURN, używając gołego hosta i portu, a nie adresu http://URL https://. Aktualna dokumentacja Talk Nextcloud podaje, że schemat TURN jest wybierany oddzielnie, więc pole serwera powinno mieć format turn.example.com:443.
Wprowadź ten sam współdzielony klucz tajny skonfigurowany w coturn i włącz protokoły, które Twój serwer faktycznie akceptuje. Jeśli używasz TLS, wybierz odpowiedni schemat TURN i upewnij się, że certyfikat jest zgodny z nazwą hosta TURN. Możesz również użyć własnej usługi TURN jako serwera STUN, co upraszcza zarządzanie hostem, chociaż oddzielne STUN i TURN może być przydatne, gdy potrzebujesz niezależnych domen awaryjnych lub geograficznie rozproszonych przekaźników.
Nie ujawniaj współdzielonego klucza tajnego na zrzutach ekranu, zgłoszeniach ani publicznych przykładach konfiguracji. Nextcloud używa go do generowania tymczasowych danych uwierzytelniających TURN dla klientów.
Krok 5: przetestuj kandydatów ICE, a następnie przetestuj z sieci o ograniczonej dostępności
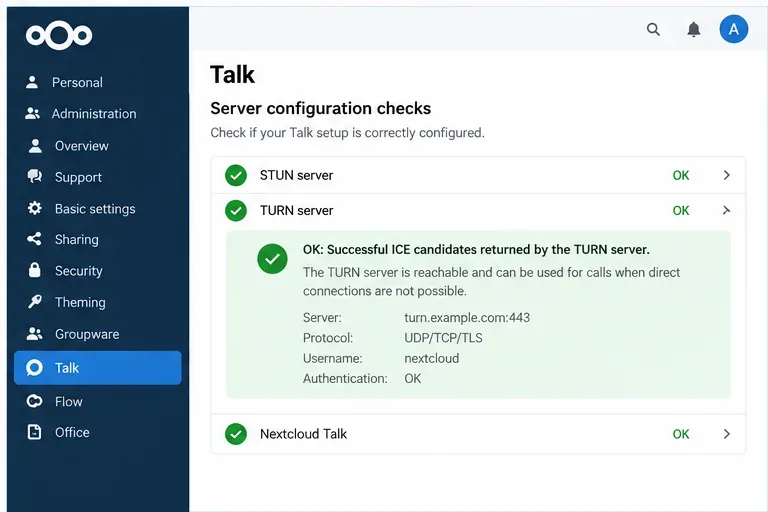
Po zapisaniu konfiguracji Talk, należy wykonać kontrolę administracyjną, która weryfikuje, czy serwer TURN zwraca użyteczne kandydatury ICE. Pozytywny wynik dowodzi, że przeglądarka mogła uzyskać działające kandydatury ze skonfigurowanej usługi TURN. Nie dowodzi to jednak , że każda sieć użytkownika, każda ścieżka przekaźnikowa i każde duże wywołanie będzie działać poprawnie.
Powtórz rzeczywiste połączenie z co najmniej jednej sieci z ograniczeniami. Ma to znaczenie, ponieważ sprawdzenie po stronie serwera może zakończyć się pomyślnie, podczas gdy sieć użytkownika nadal blokuje UDP, rozpoznawanie nazw domen (DNS) lub określony transport. Jeśli UDP się nie powiedzie, ale TCP/TLS na porcie 443 zakończy się powodzeniem, zachowaj ścieżkę zapasową. Jeśli wszystkie ścieżki zawiodą, sprawdź logi zapory, logi coturn, DNS, ważność certyfikatu, współdzielony klucz tajny i mapowanie NAT.
Pomyślne sprawdzenie kandydata ICE jest silnym sygnałem konfiguracji, ale do weryfikacji pełnej dostępności od początku do końca nadal konieczne są rzeczywiste połączenia z sieci o ograniczonym dostępie.
Kiedy należy dodać zaplecze o wysokiej wydajności?
TURN i wysokowydajne zaplecze rozwiązują różne problemy. TURN przekazuje ruch, gdy klienci nie mogą nawiązać wymaganej ścieżki WebRTC. Wysokowydajne zaplecze zmienia sposób obsługi multimediów wielodostępnych, dzięki czemu każdy uczestnik nie musi przesyłać osobnego strumienia do każdego innego uczestnika.
Własny interfejs Talk Nextcloud ostrzega, że działanie bez wysokowydajnego zaplecza jest przeznaczone tylko dla bardzo małych wywołań, zazwyczaj opisywanych w projekcie jako obejmujące około dwóch do trzech uczestników. Jeśli problem pojawia się tylko wraz ze wzrostem liczby uczestników, dodanie TURN może zwiększyć dostępność większej liczby klientów, ale nie usunie obciążenia procesora i przesyłania danych w trybie peer-to-peer. Przed skalowaniem wywołań grupowych należy zapoznać się z wymaganiami systemowymi Talk Nextcloud oraz wskazówkami dotyczącymi wysokowydajnego zaplecza projektu.
Nawet w przypadku wydajnego zaplecza, TURN powinien być dostępny, gdy użytkownicy łączą się z sieci o ograniczonym dostępie. Nextcloud dokumentuje domyślny zakres multimediów WebRTC 20000-40000dla zaplecza i wyraźnie zaznacza, że klient ograniczony do portu 443 może nadal wymagać TURN do przekazywania pakietów do tego zakresu zaplecza.
TURN hostowany samodzielnie kontra TURN zarządzany
Opcja
Zalety
Koszty i ograniczenia
Najlepiej pasuje
Samodzielnie hostowany coturn
Pełna kontrola, ścieżka danych pod Twoją administracją, przewidywalna konfiguracja
Organizacje posiadające umiejętności infrastrukturalne lub rygorystyczne wymagania kontroli
Zarządzany TURN
Mniejszy wysiłek operacyjny i potencjalnie łatwiejszy zasięg geograficzny
Koszty bieżącej usługi i media mogą być przesyłane przez zewnętrznego dostawcę usług przekaźnikowych
Zespoły, które stawiają na prostotę operacyjną i zasięg wieloregionalny
Brak skrętu
Najniższy koszt serwera i najkrótsza ścieżka, gdy bezpośredni WebRTC zawsze działa
Połączenia mogą się nie powieść w przypadku symetrycznych NAT-ów i restrykcyjnych zapór sieciowych
Kontrolowane środowiska, w których znane i przetestowane są sieci klientów
Praktyczna lista kontrolna strojenia
W miarę możliwości preferuj bezpośrednie połączenie WebRTC. Zazwyczaj minimalizuje to koszty i opóźnienia przekaźnika.
Zapewnij niezawodność dzięki funkcji TURN. Traktuj ją jako ścieżkę zapasową w przypadku trudnych warunków NAT i zapory sieciowej.
Aby zapewnić zgodność, najpierw użyj protokołu UDP i TCP/TLS. Port 443 to najbardziej przyjazny dla zapory wybór nasłuchu, rekomendowany przez NextCloud.
Otwórz zakres przekaźników, a nie tylko odbiornik. Dopasuj reguły zapory sieciowej i NAT do rzeczywistej min-portkonfiguracji max-port.
Monitoruj przepustowość TURN. Połączenia retransmisyjne mogą przesyłać znaczny ruch multimedialny przez host TURN, dlatego pojemność sieci często ma większe znaczenie niż moc obliczeniowa procesora.
Oddziel problemy ze skalą od problemów z łącznością. W przypadku większych spotkań, zamiast wymuszać większy ruch przez TURN, oceń wydajność zaplecza.
Przeprowadź weryfikację w rzeczywistych sieciach użytkowników. Test ICE jest konieczny, ale sieci hotelowe, korporacyjne, VPN i komórkowe mogą zachowywać się inaczej.
Podsumowanie
Jeśli Nextcloud Talk działa w niektórych sieciach, ale nie w innych, należy skonfigurować prawidłowo dostępną usługę TURN i zweryfikować nasłuchiwacza, współdzielony klucz tajny, mapowanie NAT i porty przekaźnikowe. Jeśli połączenia nawiązują połączenie, ale jakość jest słaba, należy najpierw zmierzyć obciążenie sieci klienta i punktów końcowych, ponieważ TURN może zwiększyć opóźnienie, a nie je zmniejszyć. Jeśli problem narasta wraz z liczbą uczestników, bardziej odpowiednim rozwiązaniem architektonicznym jest zazwyczaj wysokowydajne zaplecze, a TURN pozostaje ścieżką zgodności dla sieci o ograniczonym dostępie.