Serwer Zimbra może wydawać się sprawny, dopóki użytkownicy nie zobaczą nagle ostrzeżenia w przeglądarce, takiego jak „certyfikat wygasł”, klienci poczty nie odrzucą połączenia SSL/TLS lub administrator nie odkryje, że upłynęła data ważności certyfikatu. Najszybszym bezpiecznym rozwiązaniem nie jest natychmiastowa wymiana każdego komponentu certyfikatu. Najpierw określ, który wygasł, a następnie odnów najmniejszą potrzebną część.
Aktualna procedura Centrum Technicznego Zimbra dla wdrożenia z podpisem własnym na pojedynczym serwerze służy zmcertmgrdo tworzenia i wdrażania certyfikatów. Co ważne, Zimbra informuje, że utworzenie nowego Urzędu Certyfikacji (CA) jest opcjonalne w przypadku standardowego odnawiania certyfikatu z podpisem własnym; nie ma potrzeby wymiany urzędu certyfikacji za każdym razem, gdy certyfikat serwera wygaśnie. Oficjalne źródła użyte w tym przewodniku zostały sprawdzone 6 października 2026 r.: Regeneracja certyfikatu SSL z podpisem własnym — narzędzia do obsługi certyfikatów na pojedynczym serwerze i konsoli administracyjnej oraz interfejsu CLI .
Dlaczego wygasły certyfikat Zimbra powoduje rzeczywiste problemy z usługą
Zimbra używa certyfikatów TLS w usługach takich jak interfejs webowy, serwer proxy, LDAP i protokoły pocztowe. Gdy certyfikat przekroczy okres ważności, klienci mogą odrzucić połączenie, mimo że procesy bazowe Zimbra nadal działają. Ostrzeżenie w przeglądarce to tylko jeden z objawów. W zależności od topologii i polityki klienta, mogą również wystąpić nieudane połączenia IMAP/POP/SMTP, błędy serwera proxy lub problemy z LDAP/TLS.
Należy rozróżnić dwa przypadki wygaśnięcia:
Tylko certyfikat serwera wygasł. To jest łatwiejszy przypadek. Zachowaj istniejący urząd certyfikacji Zimbra, jeśli jest nadal ważny, wygeneruj nowy certyfikat serwera, wdróż go i zrestartuj usługi.
Sam urząd certyfikacji Zimbra wygasł. Utwórz i wdróż urząd certyfikacji ponownie, a następnie utwórz i wdróż nowy certyfikat serwera podpisany przez ten urząd. W przypadku wdrożenia wieloserwerowego spójność urzędu certyfikacji między węzłami ma znaczenie, dlatego nie traktuj środowiska wielowęzłowego jak pojedynczego serwera.
Przed wprowadzeniem zmian należy wykonać aktualną kopię zapasową lub migawkę, odpowiednią dla danego środowiska. Regeneracja certyfikatu jest zazwyczaj prosta, ale kopia zapasowa zapewnia punkt odzyskiwania, jeśli serwer ma starsze dostosowania, ręcznie zainstalowane certyfikaty lub mieszaną topologię.
Krok 1: Sprawdź, czy wdrożony certyfikat rzeczywiście wygasł
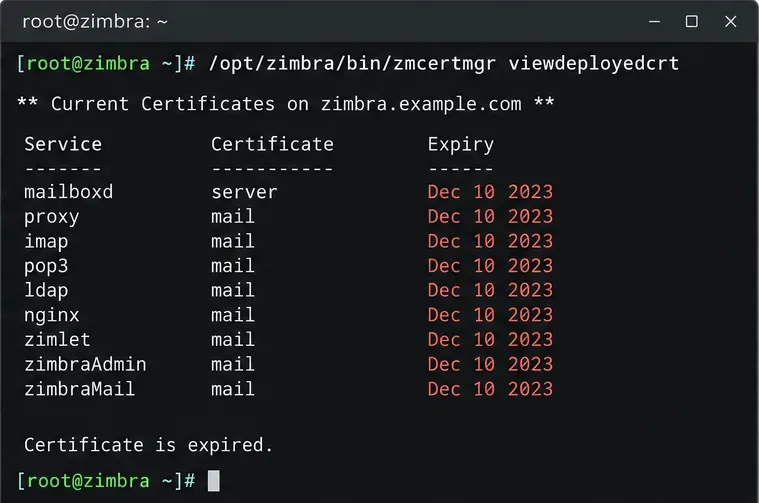
Przejdź do konta Zimbra i sprawdź certyfikat aktualnie wdrożony w usługach lokalnych:
su - zimbra
/opt/zimbra/bin/zmcertmgr viewdeployedcrt
Sprawdź daty ważności i podmiot certyfikatu. Jeśli certyfikat nadal obowiązuje, sprawdź niezgodność nazwy hosta, niezaufany samopodpisany urząd certyfikacji, stary certyfikat nadal obsługiwany przez serwer proxy lub nieprawidłowy czas serwera/klienta, zamiast niepotrzebnie regenerować certyfikaty.
Przykładowy widok terminala wygasłego wdrożonego certyfikatu. Rzeczywiste nazwy usług i formatowanie danych wyjściowych różnią się w zależności od wersji Zimbra.
Możesz również sprawdzić certyfikat, który klient zdalny faktycznie otrzymuje przez HTTPS. Zastąp go mail.example.comnazwą hosta, z którym łączą się użytkownicy:
Zdalne sprawdzanie jest przydatne, gdy viewdeployedcrtwszystko wydaje się poprawne, ale przeglądarki nadal widzą stary certyfikat, ponieważ sprawdzany jest certyfikat przedstawiony w sieci, a nie tylko pliki na dysku.
Krok 2: Sprawdź stan usługi i zdecyduj, czy urząd certyfikacji również wymaga odnowienia
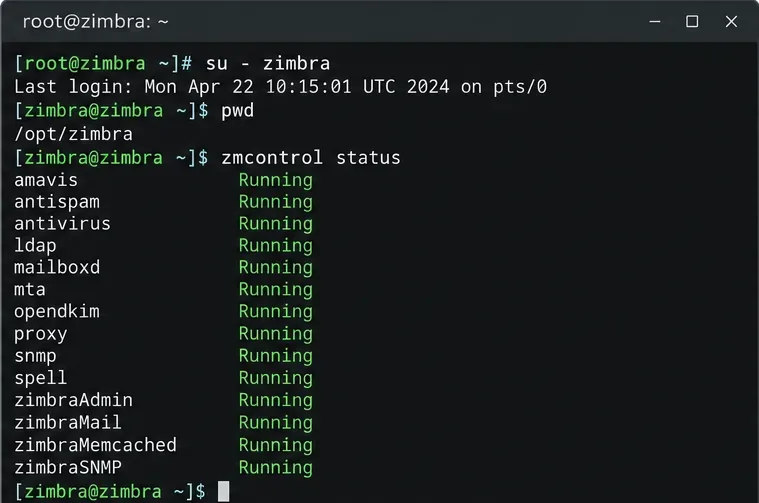
Przed zmianą certyfikatów sprawdź aktualny stan usługi Zimbra, aby mieć punkt odniesienia:
zmcontrol status
Zapisz stan usługi przed rozpoczęciem pracy nad certyfikatem, aby móc go porównać po ponownym uruchomieniu.
Jeśli sam certyfikat serwera wygasł, a urząd certyfikacji Zimbra jest nadal ważny, pomiń odtworzenie urzędu certyfikacji i przejdź bezpośrednio do poleceń server-certificate w następnej sekcji. Minimalizuje to zmiany w łańcuchu zaufania. Dokumentacja Zimbra dla pojedynczego serwera wyraźnie stwierdza, że utworzenie nowego urzędu certyfikacji jest opcjonalne i nie jest wymagane przy każdym odnawianiu certyfikatu z podpisem własnym.
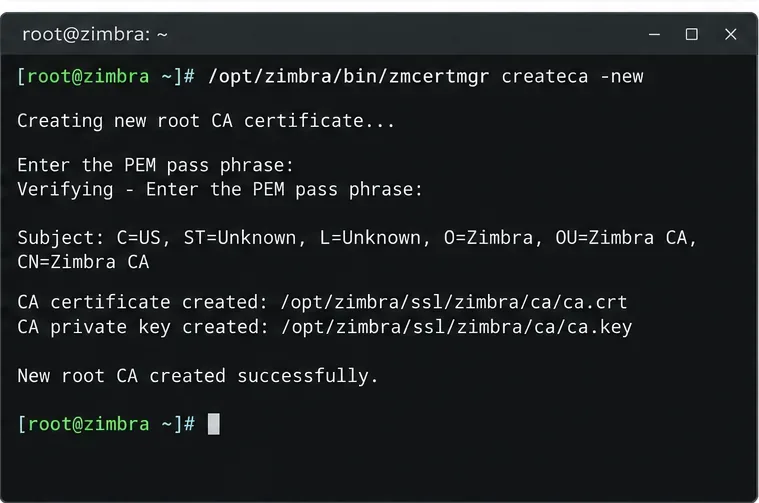
Jeśli urząd certyfikacji wygasł lub masz udokumentowany powód, aby go wymienić, utwórz nowy:
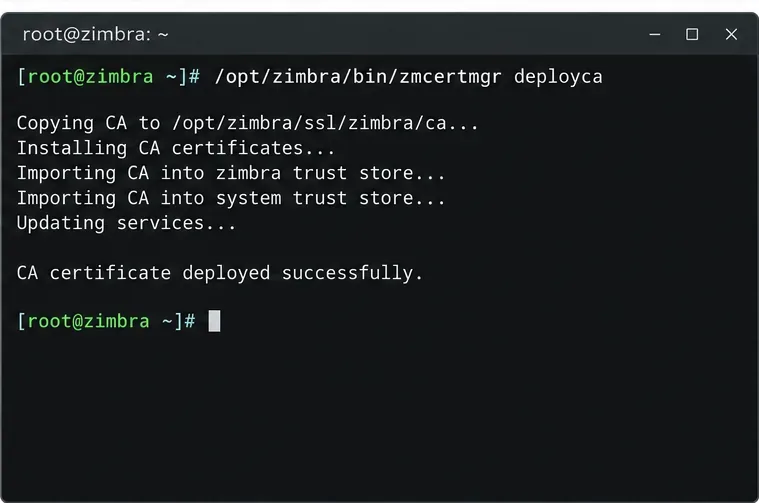
Polecenie createca -newto służy do wymiany urzędu certyfikacji Zimbra CA, gdy zachodzi taka potrzeba, a nie jest czynnością obowiązkową przy każdym rutynowym odnawianiu certyfikatu typu leaf.Po utworzeniu zastępczego urzędu certyfikacji należy go wdrożyć przed utworzeniem nowego certyfikatu serwera z podpisem własnym.
Krok 3: Wygeneruj i wdróż nowy certyfikat serwera z podpisem własnym
Aby ułatwić odnowienie pojedynczego serwera, Zimbra dokumentuje następującą sekwencję. Przykład tworzy certyfikat ważny przez 365 dni:
Jeśli klienci łączą się przez więcej niż jedną nazwę DNS, wygeneruj certyfikat z wymaganymi alternatywnymi nazwami podmiotu, zamiast zakładać, że domyślna nazwa hosta jest wystarczająca. Narzędzie do obsługi certyfikatów Zimbra obsługuje -subjectAltNames. Na przykład:
Używaj nazw, które rzeczywiście odpowiadają tej usłudze Zimbra i których faktycznie używają Twoi użytkownicy lub integracje. Certyfikat może nie mieć wygasłego terminu ważności, ale mimo to nie przejść walidacji, jeśli żądana nazwa hosta nie jest objęta wartościami podmiotu/SAN.
Nie używaj tej procedury podpisu własnego do przypadkowego nadpisania komercyjnego/publicznie zaufanego certyfikatu. Jeśli Twój serwer ma używać certyfikatu komercyjnego, przerwij w tym miejscu i zamiast tego postępuj zgodnie z procedurą wdrażania certyfikatu komercyjnego Zimbra.
Krok 4: Zweryfikuj wdrożenie, uruchom ponownie Zimbrę i przetestuj po stronie klienta
Sprawdź, czy Zimbra wdrożyła nowy certyfikat:
/opt/zimbra/bin/zmcertmgr viewdeployedcrt
Następnie uruchom ponownie Zimbrę, aby usługi załadowały nowy certyfikat:
zmcontrol restart
Po zakończeniu ponownego uruchamiania uruchom:
zmcontrol status
/opt/zimbra/bin/zmcertmgr viewdeployedcrt
Oczekiwany rezultat jest prosty: oczekiwane usługi działają, a wdrożony certyfikat ma teraz przyszłą datę wygaśnięcia. Na koniec powtórz zdalny test OpenSSL dla nazwy hosta, do której użytkownicy faktycznie uzyskują dostęp. To potwierdzi, co jest obsługiwane w sieci po ponownym uruchomieniu.
Jeśli przeglądarka nadal wyświetla stary lub wygasły certyfikat
Nie generuj od razu kolejnego certyfikatu. Przejdź przez pozostałe warstwy w kolejności:
Potwierdź DNS i nazwę hosta. Upewnij się, że testujesz tę samą nazwę hosta, która jest objęta nowym certyfikatem i dociera do docelowego serwera Zimbra.
Sprawdź ścieżkę proxy. Dokumentacja Zimbra dotycząca rozwiązywania problemów z certyfikatami informuje, że w niektórych przypadkach proxy może nadal prezentować stary certyfikat. Sprawdź certyfikat prezentowany zdalnie, a nie tylko lokalne pliki certyfikatów. Zobacz Błędy certyfikatów Zimbra .
Sprawdź zaufanie klienta. Odnowiony certyfikat podpisany samodzielnie może być ważny do daty ważności, ale nadal nie być zaufany przez przeglądarki lub klientów poczty. Wygaśnięcie i zaufanie to odrębne kwestie.
Sprawdź czas systemowy. Nieprawidłowy zegar na serwerze lub kliencie może sprawić, że certyfikat, który w innym przypadku byłby ważny, będzie wydawał się nieważny lub wygasł.
Sprawdź urząd certyfikacji. Jeśli certyfikat potomny jest nowy, ale wystawiający urząd certyfikacji Zimbra wygasł, wymień urząd certyfikacji i ponownie wygeneruj certyfikat serwera z nowego urzędu certyfikacji.
Wieloserwerowa Zimbra wymaga innego poziomu opieki
W przypadku instalacji wielowęzłowej należy zastosować procedurę wieloserwerową zamiast bezmyślnie powtarzać polecenia dla pojedynczego serwera na każdym hoście. Zimbra dokumentuje tworzenie/wdrażanie urzędu certyfikacji, a następnie wdrażanie certyfikatu z podpisem własnym na węzłach za pomocą [brakuje kontekstu] deploycrt self -allserver. Wyświetla również ostrzeżenie, że viewdeployedcrtraportuje tylko serwer lokalny. Oficjalne odniesienie to [brakuje kontekstu]. Regenerate Self-Signed SSL Certificate — Multi-Server [brakuje kontekstu] .
Niezgodność urzędu certyfikacji między serwerem głównym LDAP a replikami może powodować problemy z TLS i replikacją. W przypadku topologii wieloserwerowej należy zweryfikować łańcuch urzędu certyfikacji na każdym węźle, którego to dotyczy, i postępować zgodnie z udokumentowaną kolejnością wdrażania.
Samodzielna kontrola: jak sprawdzić, czy naprawa została zakończona
Przed zamknięciem incydentu należy sprawdzić wszystkie poniższe elementy:
zmcertmgr viewdeployedcrtpokazuje certyfikat, którego data ważności przypada w przyszłości.
Zdalne openssl s_clientsprawdzenie zwraca te same daty nowych certyfikatów dla publicznej/wewnętrznej nazwy hosta, której faktycznie używają użytkownicy.
Podmiot certyfikatu lub SAN obejmuje tę nazwę hosta.
Poczta internetowa i protokoły pocztowe używane w Twoim środowisku mogą nawiązywać połączenia TLS.
Jeśli celowo wymieniłeś urząd certyfikacji Zimbra, klienci lub systemy wewnętrzne, które przypinają lub ufają staremu urzędowi certyfikacji, zostały zaktualizowane zgodnie z wymaganiami.
W przypadku rutynowego wygaśnięcia pojedynczego serwera, najmniej uciążliwą metodą jest zazwyczaj zachowanie wciąż ważnego urzędu certyfikacji Zimbra, utworzenie nowego, samopodpisanego certyfikatu serwera, wdrożenie go, ponowne uruchomienie usług i weryfikacja certyfikatu spoza serwera. Urząd certyfikacji należy wymieniać tylko wtedy, gdy wygasł lub istnieje inny wyraźny powód do jego rotacji. Takie podejście rozwiązuje problem natychmiastowej awarii, jednocześnie unikając niepotrzebnych zmian w łańcuchu zaufania.