Strona główna
» ADMINISTRATOR SIECI
»
Porównanie narzędzi monitorujących o otwartym kodzie źródłowym i o zamkniętym kodzie źródłowym
Porównanie narzędzi monitorujących o otwartym kodzie źródłowym i o zamkniętym kodzie źródłowym
Zarówno narzędzia do monitorowania o otwartym kodzie źródłowym, jak i te o zamkniętym kodzie źródłowym mogą być doskonałym wyborem. Praktyczna różnica nie polega na tym, że jedna kategoria jest automatycznie tańsza, szybsza czy bezpieczniejsza. Chodzi o to, kto kontroluje kod, w jaki sposób świadczone jest wsparcie, ile pracy operacyjnej akceptuje Twój zespół oraz jak skalowalność licencji rośnie wraz z rozwojem środowiska.
Otwarte oprogramowanie oznacza również coś więcej niż tylko możliwość przeglądania kodu. Definicja Open Source Initiative wymaga między innymi warunków licencjonowania, które zezwalają na dostęp do kodu źródłowego i jego redystrybucję. Produkty o zamkniętym kodzie źródłowym zazwyczaj zachowują prywatność kodu źródłowego i są używane na podstawie licencji dostawcy lub subskrypcji.
Monitorowanie oprogramowania typu open source kontra oprogramowanie typu closed source: główne kompromisy
Czynnik
Oprogramowanie typu open source
Źródło zamknięte
Koszt licencji
Podstawowe oprogramowanie jest często bezpłatne, ale hosting, praca personelu, wsparcie techniczne i dodatki mogą nadal kosztować.
Zwykle wymaga subskrypcji lub licencji komercyjnej, często uzależnionej od liczby węzłów, czujników, urządzeń lub pojemności.
Wsparcie
Wsparcie społeczności jest powszechne; niektóre projekty oferują także profesjonalne wsparcie.
Wsparcie dostawcy, konserwacja i określone poziomy usług są powszechnie dostępne.
Personalizacja
Dostęp do źródła, interfejsy API, wtyczki i pliki konfiguracyjne mogą zapewnić dogłębną kontrolę.
Personalizacja zwykle ogranicza się do obsługiwanych interfejsów API, pulpitów nawigacyjnych, integracji i ustawień produktu.
Operacje
Twój zespół może odpowiadać za instalacje, aktualizacje, tworzenie kopii zapasowych, dostrajanie baz danych i prace integracyjne.
Produkty komercyjne często wymagają mniejszej konfiguracji, jednak produkty hostowane samodzielnie nadal wymagają administrowania.
Blokada
W zależności od projektu, dane i konfiguracja mogą być łatwiejsze do sprawdzenia lub przeniesienia.
Migracja może w większym stopniu zależeć od formatów eksportowych dostawcy, licencji i zastrzeżonych funkcji.
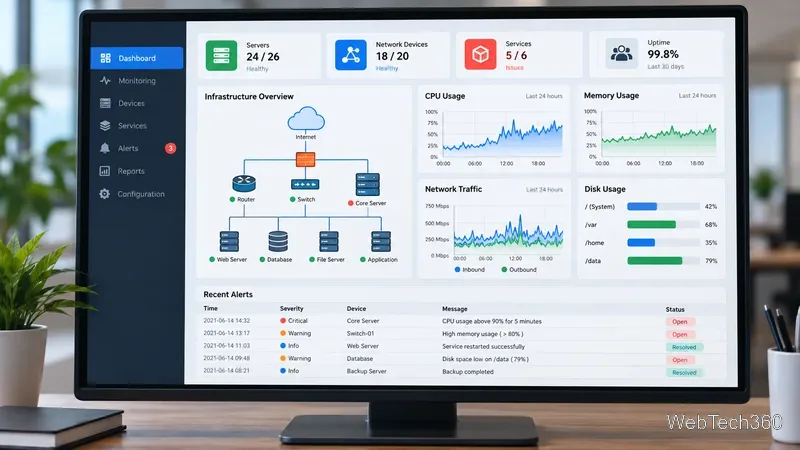
Platforma monitorująca zazwyczaj łączy w jednym widoku operacyjnym stan infrastruktury, trendy wydajności, topologię i alerty.
Solidne narzędzia do monitorowania typu open source
Zabbix
Zabbix to rozproszona platforma monitorowania klasy korporacyjnej, wydana na licencji AGPLv3. Umożliwia ona monitorowanie sieci, serwerów, aplikacji, usług i innej infrastruktury za pośrednictwem agentów, SNMP, interfejsów API, szablonów, serwerów proxy i integracji. W dokumentacji Zabbix, stan na październik 2026 roku, wskazuje się na wersję 7.4 jako aktualną wersję obsługiwaną, podczas gdy wersja 8.0 jest nadal w fazie rozwoju. Zabbix to idealne rozwiązanie, jeśli potrzebujesz kompleksowej, samodzielnie hostowanej platformy z rozbudowanymi szablonami i bez licencji oprogramowania na urządzenie.
Nagios Core
Nagios Core pozostaje elastycznym, open-source'owym silnikiem monitorującym hosty, usługi sieciowe, aplikacje i niestandardowe testy. Jego model wtyczek jest jego główną zaletą: jeśli warunek można sprawdzić za pomocą skryptu, zazwyczaj można go zintegrować z Nagios. Wadą jest to, że konfiguracja i zarządzanie interfejsem są bardziej praktyczne niż w przypadku wielu produktów komercyjnych.
LibreNMS i Icinga
LibreNMS jest szczególnie atrakcyjny dla środowisk zorientowanych na sieć. Jego obecny zestaw funkcji obejmuje automatyczne wykrywanie, konfigurowalne alerty, rozproszone sondowanie, interfejsy API, integrację przepływów, rozliczanie ruchu, obsługę syslogów oraz szeroki zakres obsługiwanych urządzeń. Icinga kładzie nacisk na wysoce konfigurowalne monitorowanie infrastruktury, rozproszone konfiguracje, wtyczki, automatyzację i interfejsy API; aktualna dokumentacja zawiera Icinga 2 w wersji 2.16.5.
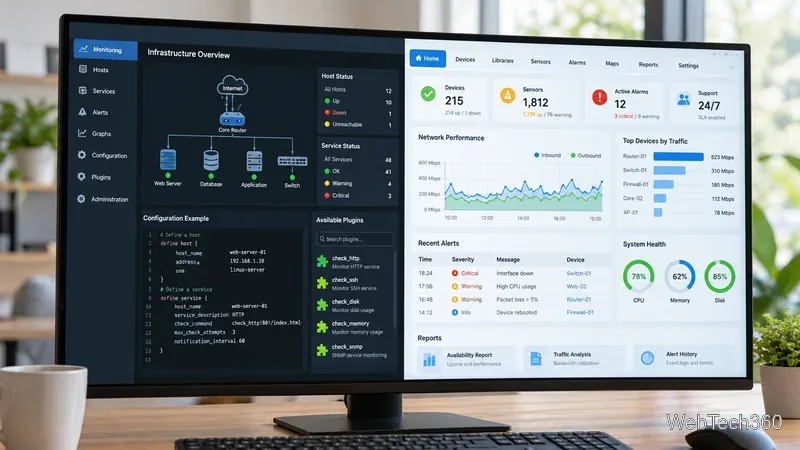
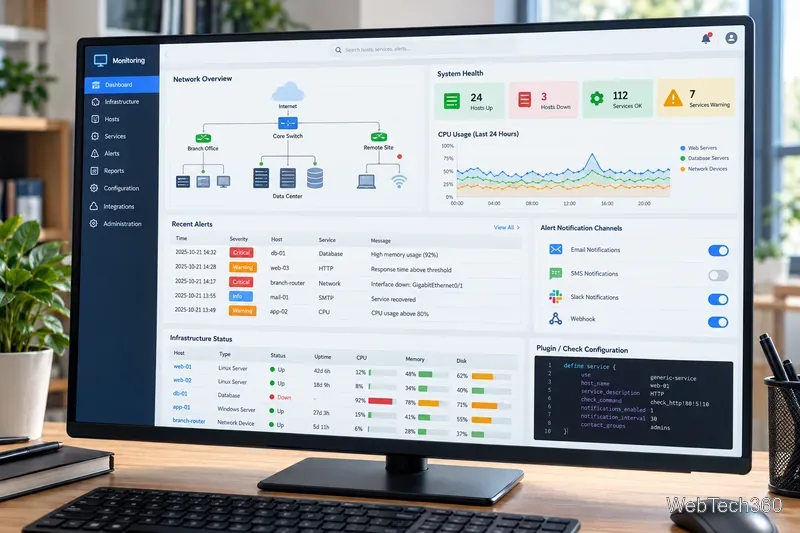
Monitorowanie oparte na otwartym kodzie źródłowym często kładzie nacisk na wtyczki i kontrolę konfiguracji, natomiast narzędzia komercyjne zwykle łączą funkcje wykrywania, pulpitów nawigacyjnych, raportowania i wsparcia w bardziej ukierunkowane środowisko.
Alternatywy o zamkniętym kodzie źródłowym i komercyjne
Nagios XI
Nagios XI wykorzystuje Nagios Core, ale dodaje konfigurację internetową, wyszukiwanie, pulpity nawigacyjne, raportowanie, API, kreatory konfiguracji i wsparcie komercyjne. Aktualne licencjonowanie jest na węzeł z nieograniczoną liczbą usług na licencjonowanych węzłach. Nagios oferuje również niewielką, samowystarczalną, darmową licencję.
Monitor wydajności sieci SolarWinds
SolarWinds Network Performance Monitor jest przeznaczony do monitorowania błędów i wydajności sieci wielu dostawców. Aktualne materiały produktowe podkreślają funkcje automatycznego wykrywania, monitorowania SNMP/API/WMI, mapowania sieci, alertów, NetPath oraz analizy historycznej wydajności. Jest to rozsądne rozwiązanie dla zespołów, które cenią sobie dojrzały, komercyjny przepływ pracy i wsparcie dostawcy bardziej niż dostęp do kodu źródłowego.
Monitor sieciowy Paessler PRTG
Monitor sieci PRTG wykorzystuje czujniki do śledzenia metryk urządzeń i usług, a także obejmuje funkcje wykrywania, pulpity nawigacyjne, powiadomienia, raporty i zdalne sondy. Paessler oferuje obecnie 30-dniowy nieograniczony okres próbny, darmową edycję z limitem 100 czujników oraz płatne poziomy subskrypcji, których rozmiar zależy od liczby czujników.
Bezpieczeństwo nie jest ustalane przez model źródłowy
Nie wybieraj systemu monitorowania z założeniem, że otwarty kod jest z natury niebezpieczny, a kod zastrzeżony z natury bezpieczny. Dostępność źródeł może umożliwić niezależny przegląd, ale bezpieczeństwo nadal zależy od architektury, zarządzania zależnościami, szybkości wdrażania poprawek, uwierzytelniania, wzmacniania zabezpieczeń, praktyk ujawniania informacji oraz szybkości wdrażania aktualizacji w organizacji. Wytyczne CISA dotyczące bezpieczeństwa w projektowaniu (Secure by Design) jednoznacznie traktują komponenty komercyjne, open source i inne komponenty stron trzecich jako oprogramowanie, które musi być pozyskiwane i utrzymywane w bezpieczny sposób.
Przed wyborem platformy należy sprawdzić cały proces: zbieranie danych, kierowanie alertami, kontrolę dostępu, integracje, konfigurację i konserwację.
Który model monitorowania powinieneś wybrać?
Wybierz narzędzie do monitorowania typu open source, jeśli Twój zespół chce mieć maksymalną kontrolę, czuje się komfortowo w obsłudze stosu, potrzebuje niestandardowych testów lub integracji albo chce uniknąć licencjonowania na urządzenie. Wybierz narzędzie do monitorowania typu closed source, jeśli szybkie wdrożenie, dopracowany interfejs, formalne wsparcie dostawcy, przewidywalna konserwacja i wbudowane raportowanie są ważniejsze niż dostęp do kodu.
Aby uzyskać rzetelne porównanie, przeprowadź pilotaż z tymi samymi urządzeniami i scenariuszami alertów. Zmierz zasięg wykrywania, nakład pracy związany z konfiguracją, liczbę fałszywych alertów, użyteczność pulpitu nawigacyjnego, prace modernizacyjne, jakość API, wymagania dotyczące wsparcia oraz całkowity koszt posiadania w ciągu trzech lat. Taka ocena powie Ci znacznie więcej niż samo określenie „open source kontra zastrzeżony”.