How to Set Up ONLYOFFICE Workspace on Ubuntu 24.04 LTS
ONLYOFFICE Workspace combines online document editing with a broader collaboration portal. On Ubuntu 24.04 LTS, the most approachable server setup is to use the official ONLYOFFICE Workspace Community installation script with Docker. Docker runs the Workspace components in isolated containers, which makes the deployment easier to reproduce and update than a hand-built stack.
This guide uses the Community edition and starts with a practical choice for first-time administrators: install Workspace without the optional ONLYOFFICE Mail server. That removes DNS and mail-delivery requirements from the first deployment. You can add Mail later from the Control Panel if you need it.
As of October 2026, Docker officially supports Ubuntu 24.04 LTS (Noble). ONLYOFFICE's current Workspace Community documentation lists an amd64 Linux host with at least a 4-core CPU, 8 GB of RAM, 40 GB of free disk space, and 6 GB of swap. The vendor recommends more CPU and RAM for a smoother deployment. Check the current ONLYOFFICE Workspace Community Docker installation guide and Docker's Ubuntu installation documentation before deploying on a production server.
What you need before you begin
You need an Ubuntu 24.04 LTS server or virtual machine, an account with sudo privileges, outbound Internet access to download packages and container images, and enough free resources for the Workspace services. If you want the portal to be reachable from other computers, the server also needs a stable LAN address or public IP address.
amd64 means the common 64-bit x86 server architecture used by Intel and AMD processors. Do not assume that Docker support for another architecture automatically means ONLYOFFICE Workspace supports it; the current Workspace requirements specifically name amd64 Linux.
Item
Practical target
Why it matters
CPU
4 cores minimum; 6 recommended by ONLYOFFICE
Several services run at the same time.
Memory
8 GB minimum; 12 GB recommended
Document editing, databases, and collaboration services are memory-intensive.
Disk
At least 40 GB free
Container images, logs, databases, and user files all consume storage.
Swap
At least 6 GB according to the script-based guide
Provides additional virtual memory during heavier workloads.
Architecture
amd64
Matches the current ONLYOFFICE Workspace requirement.
Step 1: Confirm the Ubuntu host has enough resources
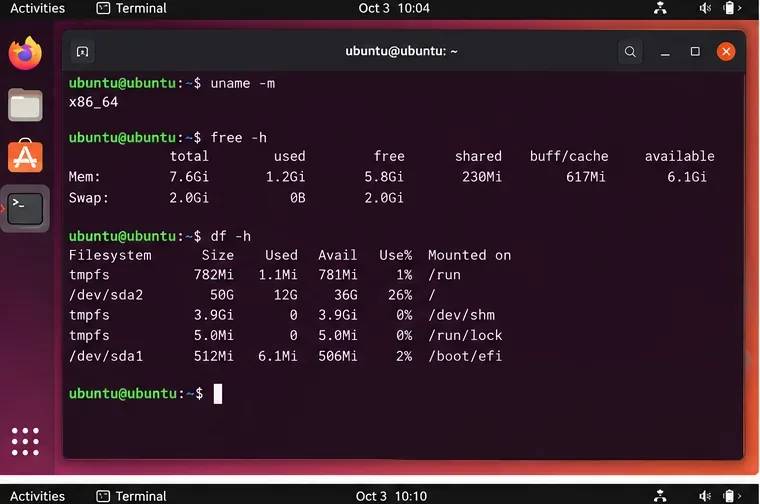
Open Terminal or connect to the server over SSH. Run:
uname -m
free -h
df -h
uname -m reports the processor architecture. On a compatible x86-64 host, you will normally see x86_64. free -h shows RAM and swap, while df -h shows free disk space in human-readable units.
Przed zainstalowaniem usług obszaru roboczego sprawdź architekturę, pamięć, wymianę i pojemność dysku.
Unikaj kontynuowania na serwerze, który ma już mało pamięci lub miejsca na dane. Instalacja może się zakończyć, ale później nie powieść się podczas edycji lub indeksowania, co jest trudniejsze do zdiagnozowania niż wcześniejsze skorygowanie pojemności.
Krok 2: Zainstaluj Docker Engine z oficjalnego repozytorium Dockera w Ubuntu
Docker Engine to usługa, która tworzy i uruchamia kontenery używane podczas wdrażania obszaru roboczego. Aktualne instrukcje Dockera dla Ubuntu obsługują Ubuntu 24.04 LTS i zalecają korzystanie z repozytorium APT Dockera w przypadku standardowej instalacji na serwerze.
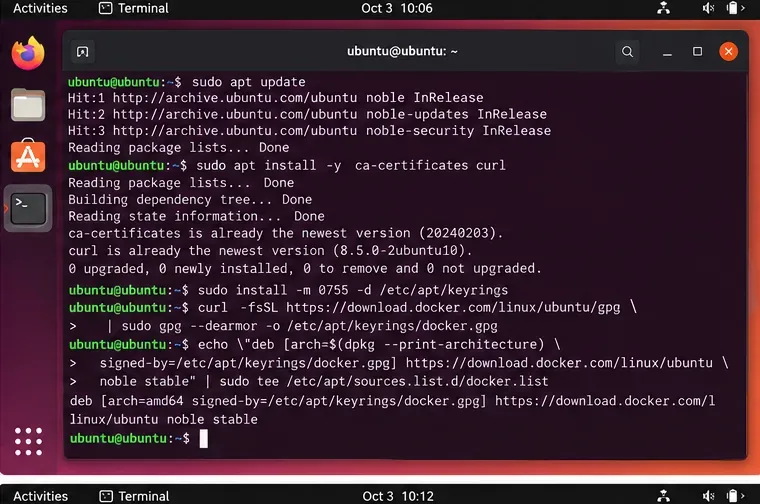
Najpierw zainstaluj podstawowe narzędzia repozytorium:
Przygotuj źródło pakietu Dockera przed zainstalowaniem silnika. Postępuj zgodnie z bieżącymi poleceniami w tekście, ponieważ formaty konfiguracji repozytorium mogą się zmieniać z czasem.
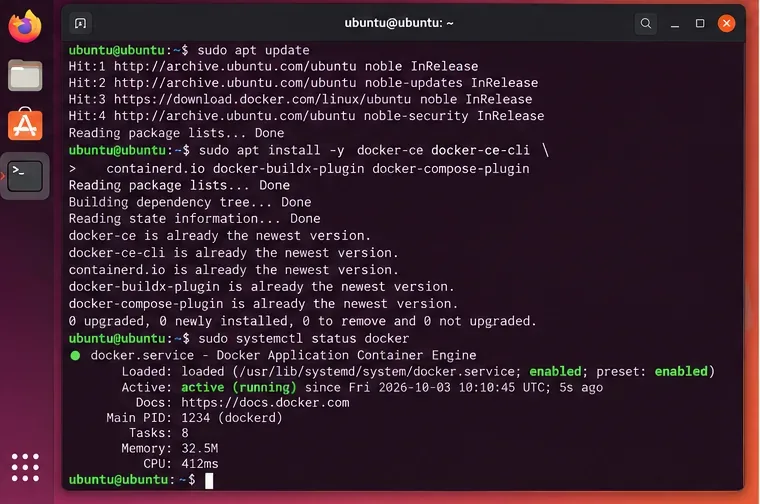
Następnie zainstaluj Docker Engine i wtyczkę Compose:
Prawidłowa instalacja Dockera powinna zgłaszać usługę Docker jako aktywną przed uruchomieniem instalatora Workspace.
Krok 3: Zweryfikuj Docker przed zaangażowaniem ONLYOFFICE
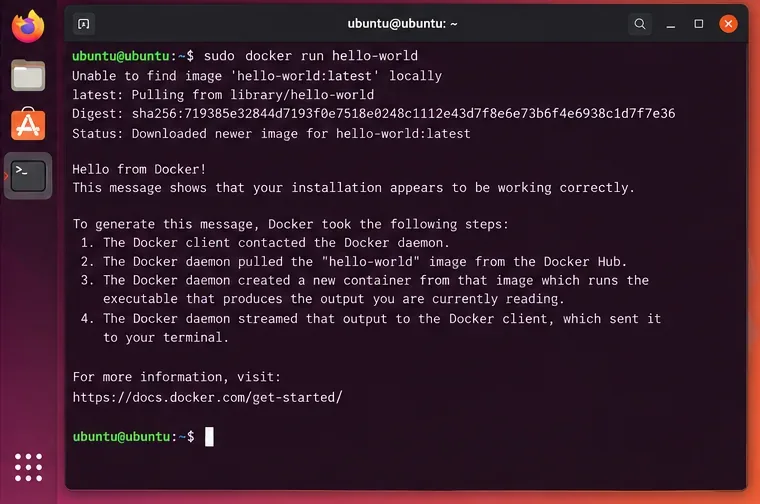
To małe sprawdzenie oddziela problemy z Dockerem od problemów z Workspace. Uruchom:
sudo docker run --rm hello-world
Docker pobiera niewielki obraz testowy, uruchamia kontener, wyświetla komunikat potwierdzający i kończy działanie. Jeśli to się nie powiedzie, najpierw napraw Dockera, zamiast kontynuować wykonywanie skryptu Workspace.
Test hello-world potwierdza, że klient Docker może komunikować się z demonem Docker i uruchomić kontener.
Częstym błędem początkującego jest traktowanie błędu uprawnień dockerjako błędu ONLYOFFICE. W tym przewodniku celowo użyto sudo docker, więc nie musisz dodawać swojego konta do grupy Docker. Docker ostrzega, że przynależność do tej grupy skutecznie przyznaje kontrolę na poziomie roota, więc nie dodawaj użytkowników pochopnie, tylko po to, by skrócić czas wykonywania poleceń.
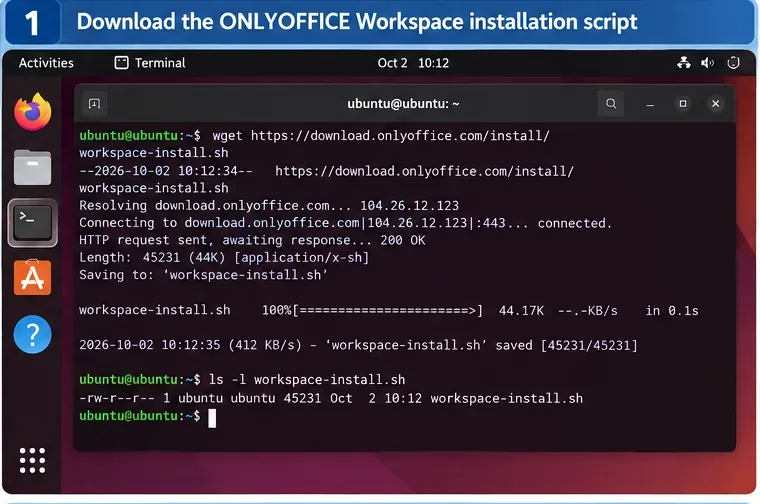
Przed uruchomieniem jakiegokolwiek pobranego skryptu administracyjnego, warto go sprawdzić:
less workspace-install.sh
Naciśnij q, aby wyjść less. Nie dowodzi to bezpieczeństwa skryptu, ale daje Ci szansę na sprawdzenie źródła i wykrycie nieoczekiwanych poleceń przed nadaniem mu uprawnień roota.
Pobierz instalator Workspace z oficjalnej domeny pobierania ONLYOFFICE, a następnie przejrzyj go przed uruchomieniem.
Krok 5: Zainstaluj najpierw Workspace bez serwera poczty
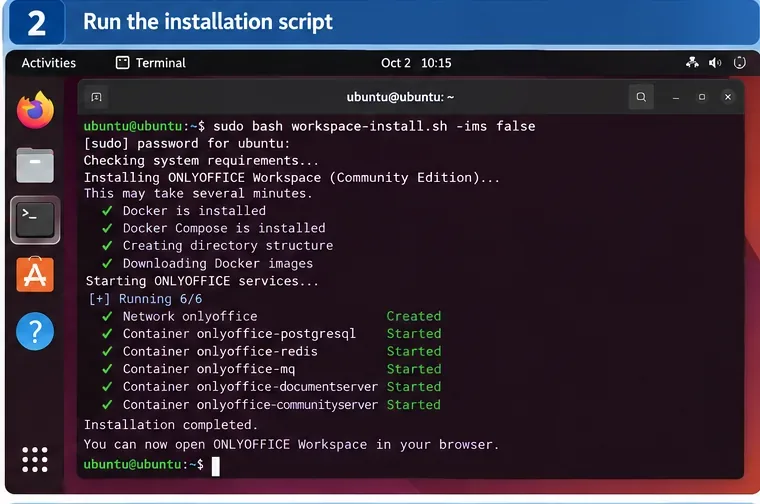
W przypadku pierwszego wdrożenia uruchom oficjalny skrypt, pomijając ONLYOFFICE Mail:
sudo bash workspace-install.sh -ims false
Parametr -ims falseoznacza „nie instaluj komponentu serwera poczty”. Dzięki temu początkowa konfiguracja koncentruje się na portalu Workspace, edytorach dokumentów i komponentach administracyjnych. Tylko dokumenty pakietu OFFICE umożliwiają późniejszą instalację programu Mail z Panelu sterowania.
Uruchomienie instalatora bez programu Mail pozwala uniknąć konieczności konfiguracji DNS domeny pocztowej podczas pierwszego wdrożenia obszaru roboczego. Wiersze statusu i nazwy kontenerów mogą się różnić w zależności od wersji.
Jeśli posiadasz już prawidłowo skonfigurowaną domenę usługi pocztowej i chcesz przeprowadzić pełną instalację, ONLYOFFICE dokumentuje ten formularz:
Zastąp ją mx1.example.comprawdziwą nazwą hosta usługi pocztowej. Nazwa hosta musi być nazwą serwera, a domena pocztowa musi mieć odpowiednie rekordy DNS. Nie używaj wymyślonej nazwy hosta tylko po to, aby instalator mógł kontynuować działanie. Nieprawidłowy DNS to jeden z najprostszych sposobów, aby pomyślnie wdrożony Workspace stał się problemem z dostarczaniem poczty.
Krok 6: Sprawdź, czy kontenery faktycznie działają
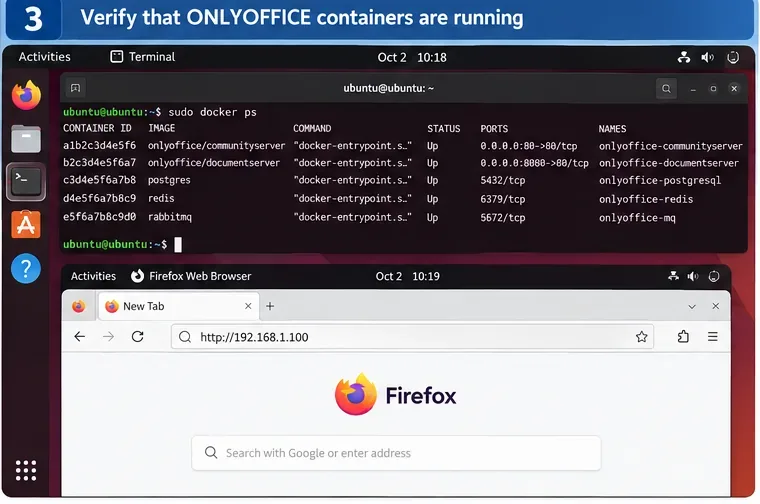
Po zakończeniu skryptu sprawdź uruchomione kontenery:
sudo docker ps
Nie martw się, jeśli nazwy Twoich kontenerów różnią się od przykładów, które widzisz online. Nazwy i komponenty wewnętrzne mogą się zmieniać w zależności od wersji. Przydatnym sygnałem jest obecność oczekiwanych kontenerów ONLYOFFICE i ich status to „działanie”, a nie ciągłe ponowne uruchamianie lub zamykanie.
Użyj tego przycisku docker ps, aby potwierdzić, że wdrożenie jest uruchomione, a następnie otwórz prawdziwy adres IP serwera w przeglądarce. Wyświetlane nazwy kontenerów mają charakter poglądowy i mogą różnić się od wersji, w której pracujesz.
Jeśli kontener ciągle się restartuje, sprawdź jego prawdziwą nazwę docker ps -ai uruchom:
sudo docker logs --tail 100 CONTAINER_NAME
Zastąp CONTAINER_NAMEnazwą wyświetlaną przez Dockera. Jest to bezpieczniejsze niż kopiowanie starej nazwy kontenera z samouczka.
Z przeglądarki, która ma dostęp do serwera, otwórz:
http://SERVER_IP
Przewodnik ONLYOFFICE dotyczący Dockera wyraźnie zaleca używanie adresu IP sieciowego maszyny zamiast localhostlub 127.0.0.1podczas weryfikacji portalu. Pierwsze uruchomienie może zająć kilka minut po instalacji, więc krótkie opóźnienie nie oznacza automatycznie niepowodzenia wdrożenia.
Krok 8: Zakończ konfigurację administratora
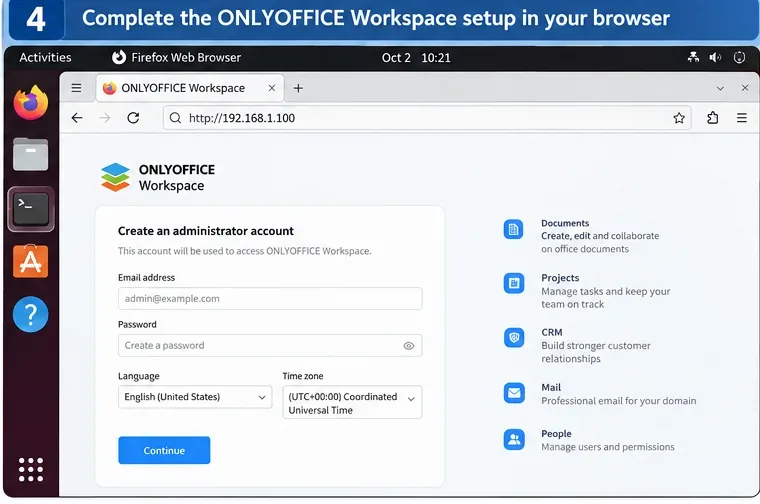
Strona pierwszego uruchomienia prosi o utworzenie konta administratora portalu. Ustaw silne hasło, wprowadź prawidłowy adres e-mail, wybierz odpowiedni język i strefę czasową oraz zaakceptuj warunki licencji. ONLYOFFICE zaznacza, że domyślne zasady dotyczące haseł wymagają od 8 do 120 znaków; ustawienia bezpieczeństwa można później zaostrzyć.
Zakończ konfigurację pierwszego uruchomienia portalu, podając adres e-mail administratora, silne hasło oraz ustawiając prawidłowy język i strefę czasową.
Po uruchomieniu kreatora sprawdź, czy możesz otworzyć moduł Dokumenty i utworzyć dokument testowy. Samo pomyślne zalogowanie dowodzi, że portal jest dostępny; otwieranie i edytowanie dokumentu sprawdza również, czy komponent do edycji dokumentów jest poprawnie połączony.
Zabezpiecz instalację przed zaproszeniem użytkowników
Jeśli serwer będzie używany poza tymczasowym laboratorium, należy przejść ze zwykłego protokołu HTTP na HTTPS. Panel sterowania ONLYOFFICE może wygenerować i zastosować certyfikat Let's Encrypt lub zaakceptować istniejący certyfikat i klucz prywatny. W przypadku wbudowanego procesu Let's Encrypt, port 80 musi być dostępny podczas wydawania certyfikatu. Zobacz oficjalny przewodnik konfiguracji HTTPS ONLYOFFICE .
Sprawdź również, których portów sieciowych faktycznie potrzebujesz. ONLYOFFICE publikuje referencje portów w Workspace Community . Nie udostępniaj portów baz danych ani portów usług wewnętrznych w Internecie tylko dlatego, że pojawiają się w tej tabeli.
Ubuntu zawiera UFW, zaporę hosta, ale istnieje ważne zastrzeżenie specyficzne dla Dockera: dokumentacja Dockera ostrzega, że opublikowane porty kontenerów mogą omijać reguły UFW. Oznacza to, że stwierdzenie „zablokowałem to w UFW” nie jest wystarczającym dowodem na to, że opublikowany port Dockera jest niedostępny. Zapoznaj się z działaniem zapory Dockera i w przypadku serwera skierowanego do Internetu, użyj odpowiednio zaprojektowanej polityki zapory hosta lub serwera nadrzędnego, zamiast zakładać, że UFW kontroluje każdy port kontenera samodzielnie. Informacje na temat własnej zapory Ubuntu można znaleźć w dokumentacji zapory Ubuntu Server .
Typowe problemy i co należy sprawdzić w pierwszej kolejności
Instalator informuje, że wymagany port jest już używany
Sprawdź nasłuchiwaczy przed zatrzymaniem losowych usług:
sudo ss -ltnp | grep -E ':(80|443)\b'
Jeśli Apache, Nginx, inny kontener lub panel zarządzania już posiada port, zdecyduj, która usługa powinna go zachować. Nie wyłączaj bezmyślnie serwera WWW produkcyjnego.
Portal nie ładuje się po instalacji
Najpierw sprawdź Dockera:
sudo systemctl is-active docker
sudo docker ps -a
Jeśli Docker jest nieaktywny, uruchom go i przejrzyj jego dziennik. Jeśli kontenery Workspace są aktywne, ale strona jest niedostępna, sprawdź, czy używasz prawidłowego adresu IP serwera i czy routing, grupy zabezpieczeń w chmurze i zapory sieciowe zezwalają na wymagany ruch sieciowy.
Podczas instalacji zabrakło pamięci na serwerze
Sprawdź ponownie free -h. Przewodnik oparty na skryptach Workspace wymaga co najmniej 6 GB pamięci wymiany i podaje 8 GB pamięci RAM jako minimum. Bardzo mała maszyna wirtualna może stać się niestabilna podczas jednoczesnej inicjalizacji kilku obrazów. Przejście na większą maszynę wirtualną jest zazwyczaj bardziej efektywne niż próba dostrojenia każdej usługi przy niewystarczającej ilości pamięci.
Wolisz Docker Compose zamiast skryptu instalacyjnego
To dobra alternatywa, gdy chcesz mieć większą kontrolę nad definicją wdrożenia. Aktualne instrukcje dotyczące Compose w ONLYOFFICE wymagają Docker Compose w wersji 2.16.0 lub nowszej dla Ubuntu 22.04 i nowszych oraz instruują administratorów, aby włączyli odpowiedni cgroupwiersz w pliku YAML Workspace. Ubuntu 24.04 należy do tej kategorii „22.04 i nowsze”. Postępuj zgodnie z oficjalnym przewodnikiem dotyczącym Docker Compose w ONLYOFFICE, zamiast kopiować stary plik Compose z niezwiązanego z nim samouczka.
Jak rozpoznać, że konfiguracja została faktycznie zakończona
Prawidłowa instalacja ma kilka niezależnych oznak prawidłowego działania: Docker jest aktywny; kontenery Workspace pozostają uruchomione; portal otwiera się z innej maszyny, używając rzeczywistego adresu sieciowego serwera; administrator może się zalogować; a w edytorze przeglądarki otwiera się dokument testowy. Jeśli planujesz udostępnić usługę publicznie, protokół HTTPS powinien również działać z certyfikatem, któremu przeglądarki ufają.
W przypadku pierwszego wdrożenia Ubuntu 24.04, przerwanie po tych sprawdzeniach jest lepszym rozwiązaniem niż natychmiastowe dodawanie poczty, niestandardowych serwerów proxy odwrotnych, pamięci masowej innych firm i integracji uwierzytelniania. Dodawaj po jednej funkcji na raz, weryfikuj ją i zapisuj zmiany w DNS, zaporze sieciowej i kontenerach. Dzięki temu późniejsze rozwiązywanie problemów będzie znacznie bardziej przewidywalne.