Jak dodać szyfrowanie dokumentów w stanie spoczynku do konfiguracji Collabora CODE
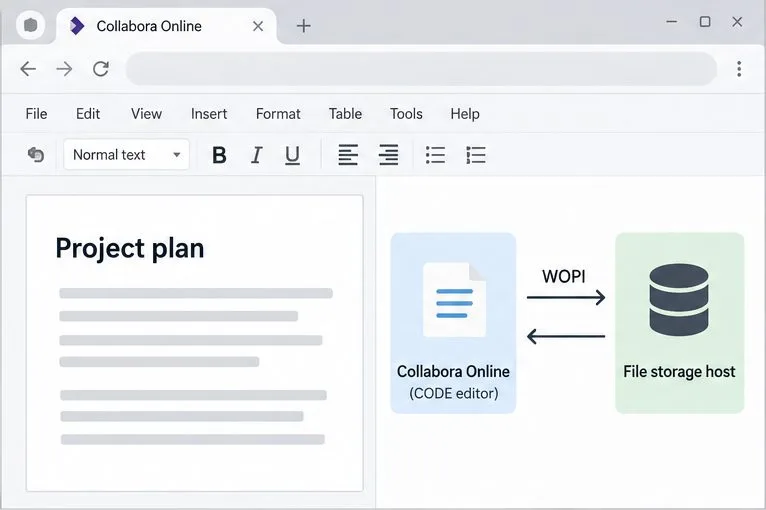
Collabora CODE nie ma ustawienia szyfrującego przechowywaną kopię każdego dokumentu w stanie spoczynku. CODE to edytor online w integracji WOPI; za zapisanie dokumentu odpowiada połączona platforma plików lub usługa pamięci masowej. Aby chronić pliki po ich zapisaniu, skonfiguruj szyfrowanie na tej warstwie pamięci masowej. Jeśli hostem WOPI jest NextCloud, jedną z opcji jest szyfrowanie po stronie serwera; jeśli obawiasz się kradzieży dysku serwera, użyj szyfrowania blokowego na pamięci masowej hosta.
To rozróżnienie ma znaczenie, ponieważ CODE musi przetwarzać zawartość dokumentu podczas jego edycji przez użytkownika. Collabora twierdzi, że dokumenty są usuwane z pamięci po zakończeniu sesji i nie są trwale przechowywane na serwerach Collabora Online, ale szyfrowanie w stanie spoczynku nie ukrywa otwartego dokumentu przed edytorem ani autoryzowaną aplikacją do przechowywania danych. Poniższe instrukcje wykorzystują NextCloud jako konkretny przykład; hosty ownCloud, Seafile i niestandardowe hosty WOPI mają własne mechanizmy szyfrowania pamięci masowej.
Która warstwa powinna szyfrować plik?
Bramka
Gdzie to skonfigurować
Czego nie rozwiązuje
Chroń pliki zapisane na zdalnym serwerze pamięci masowej
Szyfrowanie po stronie serwera Nextcloud lub własne szyfrowanie dostawcy pamięci masowej, w zależności od architektury
Klucze serwerowe Nextcloud są dostępne dla serwera i nie ukrywają otwartego dokumentu przed serwerem.
Zabezpiecz dyski serwera lokalnego w przypadku demontażu sprzętu
Szyfrowanie dysku systemu operacyjnego lub urządzenia blokowego, np. LUKS w systemie Linux
Po odblokowaniu i uruchomieniu systemu uprawnione procesy będą mogły odczytywać pliki.
Nie pozwól dostawcy pamięci masowej ani administratorowi serwera na odczytanie zawartości pliku
Obsługiwany przepływ pracy szyfrowania po stronie klienta lub typu end-to-end
Edycja online może wymagać odszyfrowania treści w celu dotarcia do KODU; przed wyborem tego modelu należy sprawdzić kompatybilność z platformą plików.
Chroń ruch między użytkownikami, hostem WOPI i KODEM
HTTPS/TLS na odpowiednich połączeniach
TLS chroni dane w trakcie przesyłu, a nie ich kopię zapisaną na dysku.
Aktualne wytyczne administracyjne Nextcloud opisują szyfrowanie po stronie serwera jako szczególnie przydatne w przypadku pamięci zewnętrznych. Szyfruje ono zawartość plików, a nie ich nazwy ani strukturę katalogów, a jego klucze są przechowywane na serwerze Nextcloud. Nie zastępuje ono szyfrowania typu end-to-end, gdy celem jest uniemożliwienie administratorowi Nextcloud odczytu plików, ani szyfrowania dysków, gdy celem jest ochrona przed kradzieżą fizyczną.
Przed włączeniem szyfrowania po stronie serwera Nextcloud
Zidentyfikuj rzeczywistą ścieżkę zapisu. Sprawdź, czy NextCloud zapisuje pliki na dysku lokalnym, zewnętrznym dysku montowanym, czy w usłudze obiektowego przechowywania danych. Wybierz szyfrowanie dla warstwy przechowującej trwałą kopię.
Najpierw wykonaj kopię zapasową. Wykonaj przetestowaną kopię zapasową bazy danych Nextcloud, konfiguracji, danych i kluczy szyfrujących. Przechowuj instancję w tajemnicy, a klucze w bezpiecznej lokalizacji kopii zapasowych. Bez kluczy zaszyfrowane pliki mogą być nieodzyskalne.
Zaplanuj istniejące pliki. Włączenie szyfrowania po stronie serwera domyślnie szyfruje nowe i zmienione pliki. Szyfrowanie całej istniejącej biblioteki to osobna operacja konserwacyjna.
Sprawdź dostęp i zgodność. Tryby kluczy, metody uwierzytelniania, udziały i działanie pamięci zewnętrznej Nextcloud różnią się. Zapoznaj się z instrukcją Nextcloud dostosowaną do wersji i upewnij się, że masz dostęp do wiersza poleceń occ.
Wybierz odpowiedni model zagrożenia. Szyfrowanie po stronie serwera nie uniemożliwia dostępu do plików zainfekowanemu serwerowi NextCloud ani administratorowi z dostępem do jego kluczy. Nie włączaj go, oczekując takiej ochrony.
Jak włączyć szyfrowanie, jeśli hostem WOPI jest Nextcloud?
1. Potwierdź, że NextCloud jest właścicielem zapisanego dokumentu
Otwórz dokument testowy za pomocą interfejsu plików Nextcloud i uruchom go w Collabora. W typowej konfiguracji WOPI, Nextcloud jest hostem pliku, a CODE edytorem. CODE żąda dokumentu do edycji i odsyła zapisane zmiany do hosta. Skonfiguruj szyfrowanie pamięci trwałej w Nextcloud lub w zapleczu pamięci masowej, a nie w menu edycji CODE.
Edytor i host pamięci masowej plików stanowią oddzielne części konfiguracji WOPI. Skonfiguruj szyfrowanie, w którym będzie przechowywany zapisany plik.
2. Włącz funkcję szyfrowania po stronie serwera
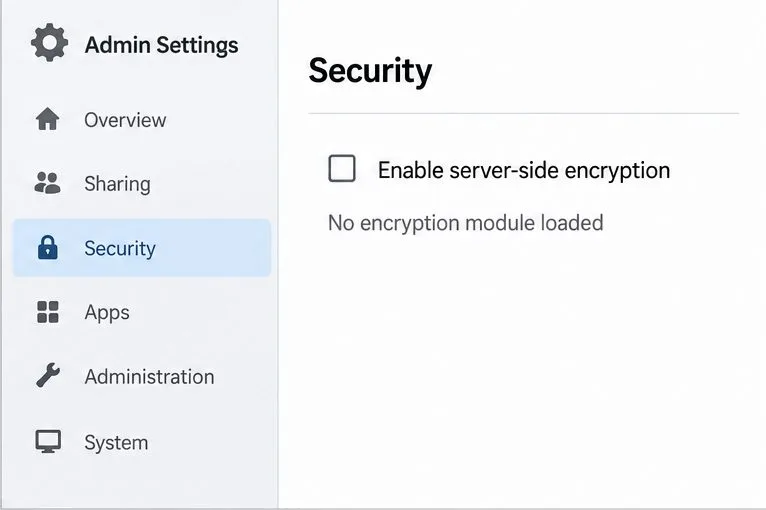
Zaloguj się jako administrator Nextcloud i otwórz sekcję „Szyfrowanie po stronie serwera” w ustawieniach administracji. Wybierz „Włącz szyfrowanie po stronie serwera” i postępuj zgodnie z instrukcjami wyświetlanymi na ekranie. Treść menu może się różnić w zależności od wersji Nextcloud. Funkcja szyfrowania i moduł szyfrowania to oddzielne funkcje: jeśli strona informuje, że żaden moduł nie został załadowany, przejdź do sekcji „Aplikacje”.
Strona ustawień zabezpieczeń udostępnia przełącznik szyfrowania po stronie serwera; moduł musi zostać również włączony, aby ta funkcja była gotowa.
3. Włącz domyślny moduł szyfrujący
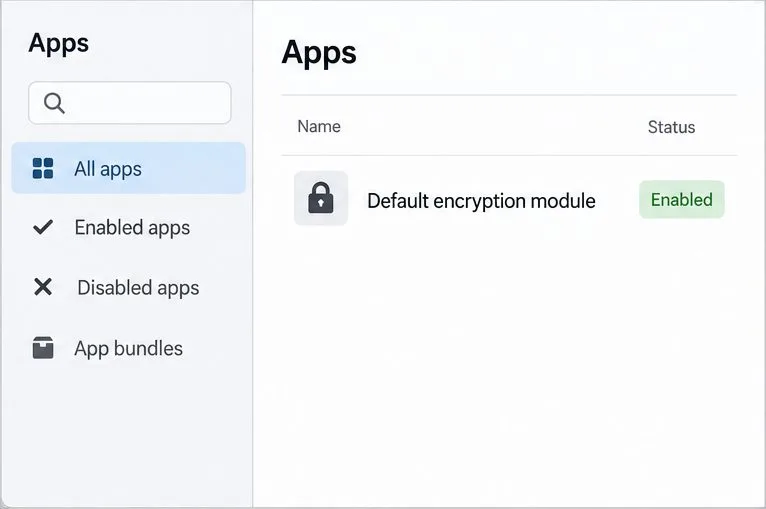
Otwórz Aplikacje , znajdź domyślny moduł szyfrowania (w instrukcji nazywany również domyślnym modułem szyfrowania Nextcloud) i włącz go. Wróć do ustawień szyfrowania i potwierdź, że moduł jest wybrany. Następnie przewodnik Nextcloud instruuje użytkowników, aby wylogowali się i zalogowali ponownie w celu zainicjowania kluczy szyfrowania.
Włącz domyślny moduł szyfrowania w aplikacjach, a następnie wróć do ustawień szyfrowania i potwierdź jego wybór.
4. Sprawdź status serwera Nextcloud
Uruchom polecenie status z konta serwera WWW Nextcloud z katalogu instalacyjnego Nextcloud. W typowej instalacji archiwum Debiana lub Ubuntu może to wyglądać następująco:
cd /var/www/nextcloud
sudo -u www-data php occ encryption:status
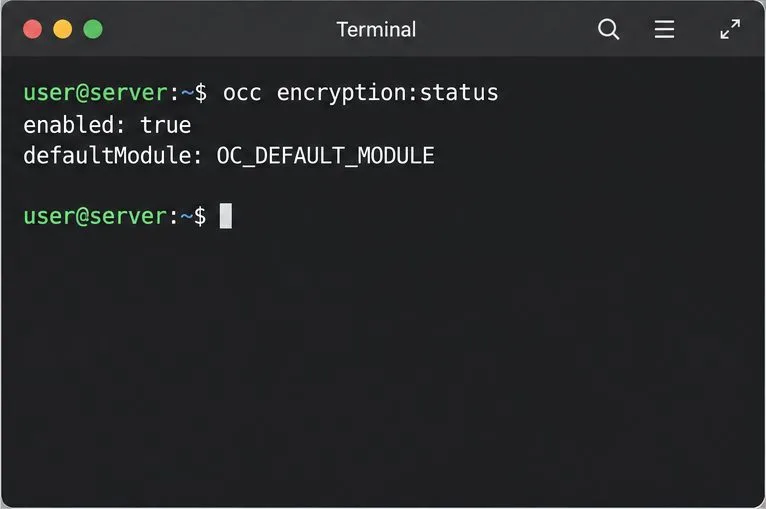
Użyj rzeczywistej ścieżki instalacji i użytkownika serwera WWW. W przypadku wdrożenia kontenera uruchom occw kontenerze Nextcloud polecenie udokumentowane dla tej instalacji. Status prawidłowy informuje o włączeniu szyfrowania i identyfikuje moduł domyślny. Potwierdza to status funkcji po stronie serwera; samo w sobie nie dowodzi, że wszystkie starsze pliki zostały zaszyfrowane.
Dane occ encryption:statuswyjściowe potwierdzają, że Nextcloud zgłasza szyfrowanie jako włączone i podaje nazwę aktywnego modułu domyślnego.
A co z dokumentami, które już znajdują się w bibliotece?
Domyślnie Nextcloud szyfruje pliki utworzone lub zmienione po włączeniu szyfrowania po stronie serwera. Jeśli potrzebujesz również zaszyfrowania istniejących plików, najpierw utwórz nową kopię zapasową, zaplanuj przerwę konserwacyjną i uniemożliwij użytkownikom zmienianie plików podczas operacji. Dokumentacja referencyjna poleceń Nextcloud occ encryption:encrypt-alldotyczy szyfrowania plików dla wszystkich użytkowników. Postępuj zgodnie z instrukcjami dla zainstalowanej wersji Nextcloud, uruchom polecenie z poziomu konta serwera WWW i poczekaj na jego zakończenie, zanim przywrócisz usługę do normalnego działania.
sudo -u www-data php occ encryption:encrypt-all
Nie należy używać occ encryption:disabletej flagi jako skrótu do wycofania. Wyłączenie flagi nie powoduje odszyfrowania istniejących plików. Nextcloud dokumentuje oddzielną procedurę odszyfrowania wszystkich plików i ostrzega, że wyłączenie szyfrowania bez odszyfrowania plików może spowodować nieprzewidywalne błędy. Przed zmianą stanu szyfrowania w środowisku produkcyjnym należy przetestować procedurę tworzenia kopii zapasowej i odzyskiwania.
Jak mogę sprawdzić ochronę magazynu?
Sprawdź occ encryption:statusi potwierdź, że wybrany moduł jest aktywny.
Aby utworzyć nowy plik testowy, prześlij nieszkodliwy dokument tekstowy przez NextCloud, edytuj go w Collabora, zapisz, zamknij sesję i otwórz ponownie przez NextCloud. W ten sposób sprawdzisz, czy normalny edytor i przepływ pracy z pamięcią masową nadal działają.
Jeśli chcesz udowodnić, że dane są szyfrowane w konkretnym systemie zaplecza, skorzystaj z udokumentowanej metody weryfikacji dostawcy pamięci masowej lub przeprowadź kontrolowany test poza usługą działającą na żywo. Nie zakładaj, że nazwa pliku, rozszerzenie lub jedno wyszukiwanie w wierszu poleceń jest wiarygodnym testem szyfrowania.
Kopie zapasowe należy przeglądać osobno. Czytelna kopia zapasowa nadal jest kopią niezaszyfrowaną, nawet jeśli ścieżka danych w chmurze Nextcloud jest zabezpieczona.
Potwierdź osobno protokół HTTPS/TLS dla ruchu między przeglądarką a usługą i między hostem a CODE. Jest to zabezpieczenie transportu, a nie szyfrowanie w stanie spoczynku.
Kiedy Nextcloud SSE nie jest właściwym wyborem
Jeśli Twoja instancja Nextcloud przechowuje pliki tylko na własnym dysku lokalnym, a Twoim głównym zmartwieniem jest kradzież lub wycofanie dysku z użytku, szyfrowanie dysku na poziomie systemu operacyjnego zazwyczaj zapewnia bardziej bezpośrednią kontrolę. Szyfruje ono urządzenie blokowe po wyłączeniu zasilania; po uruchomieniu i odblokowaniu, Nextcloud i CODE nadal mogą odczytywać dokumenty potrzebne do edycji. Skonfiguruj to podczas konfiguracji serwera lub za pomocą procedury przechowywania w systemie operacyjnym i przechowuj klucze odzyskiwania poza serwerem.
Jeśli wymagasz, aby administratorzy i dostawcy pamięci masowej nigdy nie widzieli zawartości dokumentów, skorzystaj z szyfrowania end-to-end obsługiwanego przez platformę i przed wdrożeniem zweryfikuj jego zgodność z platformą Collabora. Edytor w przeglądarce potrzebuje danych dokumentu dostępnych na potrzeby sesji edycji, więc samo szyfrowanie w stanie spoczynku w zapleczu pamięci masowej nie może zagwarantować takiej gwarancji, gdy użytkownik edytuje. Sam CODE nie dodaje uniwersalnego przełącznika szyfrowania dokumentów w stanie spoczynku.