Jak skonfigurować hasło do konsoli administracyjnej w usłudze Collabora Online
Jeśli możesz otworzyć Collabora Online, ale nie możesz zalogować się do konsoli administracyjnej, dane uwierzytelniające mogły nigdy nie zostać skonfigurowane dla serwera Collabora. Rozwiązanie problemu zależy od sposobu instalacji Collabora: instalacja pakietu Linux korzysta z tego coolconfignarzędzia, podczas gdy oficjalny obraz CODE Docker akceptuje zmienne środowiskowe usernamei password. Są to oddzielne ścieżki instalacyjne; wybierz tę, która odpowiada Twojemu wdrożeniu.
Konsola administracyjna to strona zarządzania po stronie serwera. Nie jest to to samo konto, co konto administratora Nextcloud, login użytkownika dokumentu ani poświadczenie integracji WOPI. Podręcznik SDK Collabora 24.04 opisuje adres konsoli, metodę konfiguracji Linuksa oraz zmienne obrazu Dockera. Ponieważ szczegóły wdrożenia mogą się zmieniać między wersjami, przed wprowadzeniem zmiany w środowisku produkcyjnym należy sprawdzić dokumentację używanej wersji: Podręcznik SDK Collabora Online 24.04 .
Instalacja pakietów Linux zarządzana przez systemd
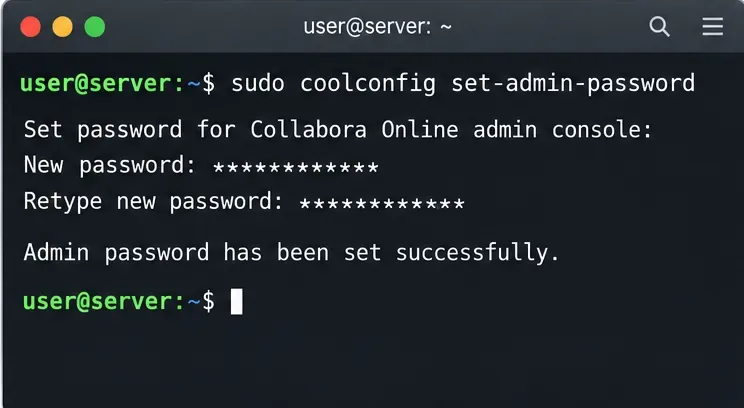
sudo coolconfig set-admin-password
Jeśli wymaga tego konfiguracja pakietu, uruchom ponownie coolwsd, a następnie sprawdź usługę
Obraz Collabora CODE Docker
Zmienne środowiskowe kontenera usernameipassword
Utwórz ponownie kontener z zaktualizowanym środowiskiem
Najpierw zidentyfikuj wdrożenie. Jeśli coolwsddziała bezpośrednio jako usługa systemowa, a host ma polecenie coolconfig, użyj metody „package”. Jeśli usługa działa w kontenerze opartym na collabora/code, skonfiguruj jej środowisko. Unikaj ustawiania hasła na hoście i oczekiwania, że zmieni ono już uruchomiony kontener.
W przypadku instalacji pakietu Linux ustaw hasło interaktywnie
Otwórz terminal na serwerze Collabora lub połącz się przez SSH, używając konta z dostępem sudo.
Uruchomić sudo coolconfig set-admin-password.
Po wyświetleniu monitu wprowadź nazwę użytkownika i hasło do konsoli administracyjnej, a następnie potwierdź hasło. Terminal nie powinien wyświetlać hasła podczas wpisywania.
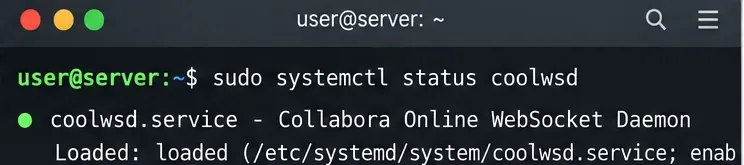
Jeśli instalacja wymaga ponownego uruchomienia usługi po zmianie konfiguracji, uruchom polecenie sudo systemctl restart coolwsd. Sprawdź stan usługi za pomocą polecenia sudo systemctl status coolwsd.
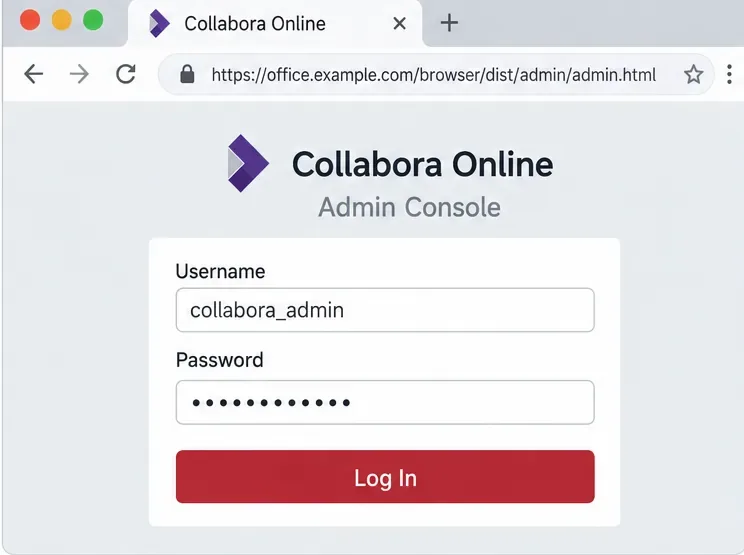
Otwórz adres URL konsoli administracyjnej i zaloguj się, używając właśnie ustawionych danych logowania.
Przykład terminala polecenia interaktywnego służącego do skonfigurowania hasła do konsoli administracyjnej podczas instalacji pakietu.
Udokumentowane narzędzie interaktywnie prosi o nazwę użytkownika i hasło, a następnie zapisuje je jako hash z solą w pliku konfiguracyjnym. Jest to lepsze rozwiązanie niż wpisywanie zwykłego hasła bezpośrednio w wierszu poleceń lub ręczne zapisywanie hasła w formacie XML. Potraktuj polecenie jako czynność administracyjną: uruchom je na hoście Collabora, a nie na hoście Nextcloud, chyba że Collabora jest tam również zainstalowana.
Jeśli coolconfignie zostanie znaleziony, sprawdź, czy jest to instalacja Collabora oparta na pakiecie i czy znajdujesz się na właściwym serwerze. Kontener CODE ma własny mechanizm konfiguracji. Jeśli polecenie zakończy się powodzeniem, ale uwierzytelnianie nadal się nie powiedzie, sprawdź nazwę hosta i port, spróbuj ponownie, używając dokładnie tej samej nazwy użytkownika, którą ustawiłeś, i sprawdź dzienniki usług przed zmianą niezwiązanych z tym ustawień proxy lub WOPI.
W przypadku obrazu CODE Docker ustaw obie zmienne środowiskowe
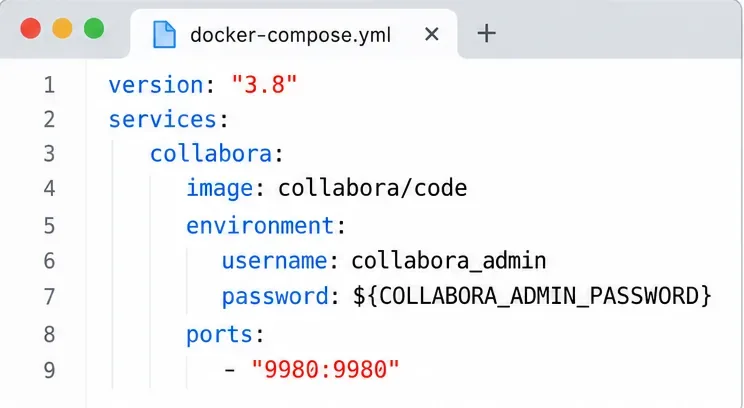
Oficjalny obraz CODE odczytuje usernamedane passwordze swojego środowiska podczas uruchamiania kontenera. Dodaj obie wartości do konfiguracji kontenera; samo ustawienie hasła nie wystarczy. W przypadku Docker Compose mapowanie może wyglądać następująco:
Przechowuj aktualne hasło w chronionym pliku środowiskowym lub magazynie sekretów wdrożenia, zamiast zapisywać je w repozytorium źródłowym lub wklejać do publicznego zgłoszenia pomocy technicznej. .envPlik Compose jest wygodny do podstawiania zmiennych, ale nadal zawiera poufne dane: należy ograniczyć dostęp do niego. Każdy z dostępem do demona Dockera może zazwyczaj inspekcję konfiguracji kontenera, więc zmienne środowiskowe nie zastępują kontroli dostępu na hoście.
Przykład Compose, który dostarcza dane uwierzytelniające konsoli administracyjnej CODE za pośrednictwem ustawień środowiska kontenera.
Zapisz plik Compose i utwórz ponownie kontener, aby Docker przekazał zaktualizowane środowisko podczas uruchamiania. W przypadku usługi o nazwie collabora, zazwyczaj jest to docker compose up -d --force-recreate collabora. Prosty restart kontenera nie zastępuje wartości środowiska zapisanych podczas jego tworzenia. Sprawdź wersję Compose i nazwę usługi przed uruchomieniem polecenia i unikaj wyświetlania dosłownego hasła w historii powłoki.
W przypadku wdrożenia bezpośredniego docker runrównoważnymi ustawieniami są zmienne środowiskowe przekazywane z -e, takie jak -e username=collabora_admini -e password=.... Użyj swojej metody zarządzania tajnymi danymi, aby podać wartość; nie kopiuj przykładowego hasła z samouczka do usługi dostępnej z poziomu Internetu.
Otwórz konsolę administracyjną i sprawdź logowanie
Udokumentowana ścieżka konsoli to /browser/dist/admin/admin.html. Na porcie domyślnym pełny adres URL to https://your-collabora-host:9980/browser/dist/admin/admin.html. Jeśli protokół TLS kończy się na odwrotnym serwerze proxy, należy użyć publicznej nazwy hosta HTTPS i portu udostępnianych przez ten serwer proxy. Adres może się różnić, jeśli administrator skonfigurował inny port lub routing adresu URL niż domyślny.
Strona logowania do Konsoli administracyjnej korzysta z danych uwierzytelniających skonfigurowanych na serwerze Collabora. Wyświetlona nazwa hosta jest przykładowa.
Zaloguj się i potwierdź, że konsola ładuje informacje monitorujące. Podręcznik SDK opisuje monitorowanie sesji na żywo, w tym otwartych dokumentów i użytkowników. Ponieważ konsola może ujawnić szczegóły operacyjne i umożliwia wykonywanie czynności administracyjnych, takich jak zamykanie sesji dokumentów, ograniczanie dostępu do zaufanych administratorów, korzystanie z protokołu HTTPS i unikanie udostępniania punktu końcowego zarządzania szerokiemu dostępowi do publicznego internetu. Zastosuj ograniczenia sieciowe na poziomie zapory sieciowej lub odwrotnego serwera proxy, jeśli Twoje wdrożenie je obsługuje.
W przypadku instalacji pakietu sprawdź, czy usługa jest sprawna, używając sudo systemctl status coolwsd. W przypadku Dockera sprawdź stan kontenera za pomocą docker compose ps, a jego ostatnie logi za pomocą docker compose logs --tail=100 collabora. Samo sprawne działanie usługi nie dowodzi, że hasło jest poprawne; ostatecznym sprawdzeniem jest pomyślne zalogowanie się pod adresem URL Konsoli administracyjnej.
Użyj polecenia service status, aby sprawdzić, czy usługa Collabora oparta na pakiecie działa po konfiguracji.
Typowe błędne przekonania i co zrobić zamiast tego
„Konsola administracyjna korzysta z mojego hasła Nextcloud”.
Domyślnie nie. Dane logowania do konsoli administracyjnej Collabora są konfigurowane na serwerze Collabora, niezależnie od kont użytkowników Nextcloud. Działanie: użyj ich coolconfig set-admin-passwordpodczas instalacji pakietu lub zaktualizuj środowisko kontenera CODE i utwórz kontener ponownie.
„Zmieniłem plik Docker Compose, więc działający kontener ma nowe hasło”.
Edycja pliku nie zmienia zapisanego środowiska istniejącego kontenera. Działanie: utwórz ponownie odpowiednią usługę Compose, a następnie przetestuj nowe dane uwierzytelniające. Nie podawaj hasła w wynikach poleceń ani w systemie kontroli wersji.
„Jeśli adres URL konsoli administracyjnej zostanie otwarty, serwer jest zabezpieczony”.
Dostęp do strony dowodzi jedynie, że trasa odpowiada; nie dowodzi on, że skonfigurowano silne poświadczenia ani że dostęp do sieci jest ograniczony. W podręczniku SDK opisano, że konsola jest wyłączona, gdy nie ustawiono wymaganej nazwy użytkownika lub hasła, oraz funkcje monitorowania administracyjnego. Działanie: ustaw unikalne hasło, potwierdź, że uwierzytelnianie jest wymagane i ogranicz dostęp do punktu końcowego konsoli.
„Konsola administracyjna to miejsce, w którym można ustawić uprawnienia do edycji dokumentów”.
Hasło konsoli chroni interfejs zarządzania. Nie zastępuje ono konfiguracji hosta WOPI ani systemu tożsamości używanego przez platformę plików. Działanie: pozostaw ustawienia WOPI i odwrotnego proxy bez zmian, chyba że rozwiązujesz problem z tymi oddzielnymi połączeniami.
Jeśli logowanie nadal się nie powiedzie
Sprawdź, czy Collabora działa jako usługa hosta czy w kontenerze CODE, a następnie użyj wyłącznie pasującej ścieżki konfiguracji.
Sprawdź dokładny adres URL konsoli publicznej, w tym protokół HTTPS, port i /browser/dist/admin/admin.html.
W przypadku Dockera sprawdź, czy oba elementy usernamei passwordsą obecne w efektywnej konfiguracji usługi, a następnie utwórz kontener ponownie po wprowadzeniu zmian.
Aby zainstalować pakiet, uruchom ponownie coolconfigpolecenie interaktywne na hoście Collabora i sprawdź coolwsdstatus oraz dzienniki.
Jeśli występuje odwrotny serwer proxy, poproś jego administratora o sprawdzenie, czy trasa do konsoli administracyjnej i wszelki wymagany ruch WebSocket są poprawnie przekazywane. Nie osłabiaj uwierzytelniania, aby obejść problem z serwerem proxy.
Gdy będziesz mógł się zalogować i usługa będzie działać prawidłowo, zapisz nowe dane uwierzytelniające w zatwierdzonym menedżerze haseł i udokumentuj, do którego hosta lub kontenera one należą. Konfiguracja konsoli administracyjnej Collabora może się różnić w zależności od wersji i metody pakowania; cytowany powyżej podręcznik zestawu SDK 24.04 jest specyficzny dla danej wersji, dlatego w przypadku nowszego wdrożenia lub wdrożenia dostosowanego do dostawcy należy skorzystać z odpowiedniej dokumentacji.