Jak skonfigurować synchronizację LDAP/Active Directory w ONLYOFFICE
Dobra integracja LDAP lub Active Directory z ONLYOFFICE nie kończy się pomyślnym zapisaniem połączenia. Oczekiwany rezultat jest bardziej konkretny: zamierzeni użytkownicy zostają zaimportowani, ich nazwy i adresy e-mail są poprawnie mapowane, członkostwo w grupie zapewnia oczekiwany model dostępu, użytkownicy domeny mogą logować się przy użyciu swoich danych uwierzytelniających do katalogu, a późniejsze zmiany w katalogu docierają do ONLYOFFICE bez nieoczekiwanego wyłączania niepowiązanych kont.
W tym przewodniku ścieżka główna opiera się na aktualnym przepływie pracy serwera ONLYOFFICE Workspace. ONLYOFFICE DocSpace również obsługuje LDAP, ale nawigacja i niektóre dostępne pola różnią się od siebie; LDAP w DocSpace jest obecnie udokumentowany jako funkcja planu biznesowego. Jeśli korzystasz z DocSpace, a nie z Workspace, skorzystaj z odpowiedniej dokumentacji LDAP serwera ONLYOFFICE DocSpace, zamiast zakładać, że każdy ekran Workspace jest identyczny.
W przypadku Workspace Server źródłem jest aktualny podręcznik konfiguracji LDAP w systemie ONLYOFFICE Workspace . Poniższe zrzuty ekranu przedstawiają konfiguracyjne widoki udokumentowanych ustawień; dokładne odstępy i nawigacja mogą się różnić w zależności od wersji i edycji produktu ONLYOFFICE.
Jak powinien wyglądać sukces zanim zaczniesz
Najpierw zdefiniuj oczekiwany wynik. Załóżmy na przykład, że Active Directory zawiera 420 pracowników, ale tylko 180 użytkowników poniżej OU=Staff,DC=example,DC=compowinno wejść do ONLYOFFICE. Chcesz również, ONLYOFFICE-Adminsaby grupa otrzymała dostęp administracyjny, podczas gdy zwykli pracownicy pozostaną standardowymi użytkownikami portalu.
Pomyślna konfiguracja powinna spełniać wszystkie poniższe wymagania:
Liczba importów jest zbliżona do liczby oczekiwanej na podstawie skonfigurowanej nazwy wyróżniającej użytkownika i filtru.
Profile użytkowników wyświetlają prawidłowe imię, nazwisko, adres e-mail, tytuł i inne zmapowane wartości.
Zaimportowane profile LDAP są oznaczane jako zarządzane przez katalog w ONLYOFFICE.
Użytkownik testowy może uwierzytelnić się przy użyciu skonfigurowanego formatu logowania do katalogu.
Członkostwo w grupie jest poprawne w przypadku kilku przykładowych użytkowników, a nie tylko jednego administratora.
Kontrolowana zmiana katalogu następuje po ręcznej lub zaplanowanej synchronizacji.
Użytkownicy spoza zamierzonego zakresu nie zostaną niespodziewanie wyłączeni.
Jeśli nie możesz określić oczekiwanej liczby użytkowników, liczby grup oraz dwóch lub trzech tożsamości testowych przed importem, wstrzymaj się i uzyskaj te wartości od administratora katalogu. Znacznie ułatwiają one walidację niż ocenę sukcesu na podstawie samego zielonego komunikatu o stanie.
Krok 1: Włącz uwierzytelnianie LDAP i wybierz zabezpieczenia transportu
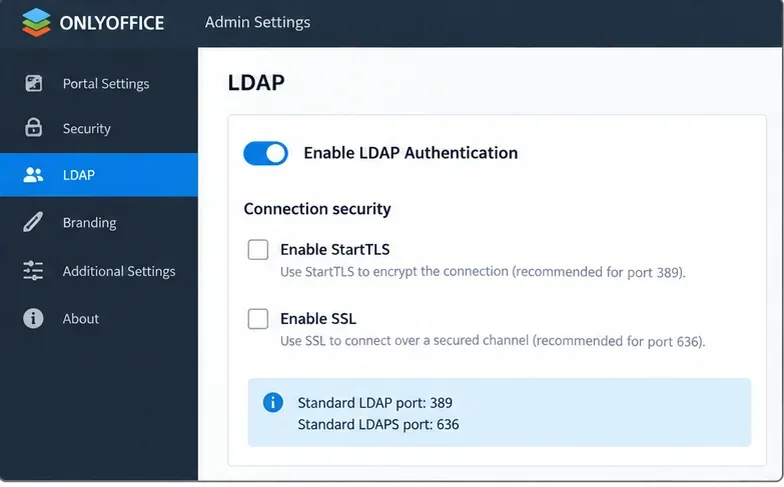
W systemie ONLYOFFICE Workspace Server otwórz Panel sterowania, a następnie stronę LDAP w Ustawieniach portalu i włącz uwierzytelnianie LDAP. Udokumentowane opcje połączenia to zwykły LDAP, StartTLS lub SSL/LDAPS. StartTLS zazwyczaj używa portu 389, natomiast SSL/LDAPS używa portu 636.
Najpierw włącz uwierzytelnianie LDAP, a następnie wybierz metodę transportu odpowiadającą serwerowi katalogowemu. Udokumentowane wartości domyślne to port 389 dla LDAP lub StartTLS oraz port 636 dla SSL/LDAPS.
Używaj szyfrowanego transportu, jeśli Twoja polityka katalogowa to obsługuje. Działające połączenie LDAP w postaci zwykłego tekstu nie jest równoznaczne z rezultatem gotowym do produkcji, jeśli dane uwierzytelniające lub katalogowe przechodzą przez niezaufaną sieć.
Kontrola jakości: potwierdź u administratora katalogu, czy serwer oczekuje protokołu StartTLS na porcie 389 lub protokołu LDAPS na porcie 636, a także czy host ONLYOFFICE ufa łańcuchowi certyfikatów serwera katalogu.
Krok 2: Ustaw serwer, nazwę wyróżniającą użytkownika, filtr i atrybut logowania
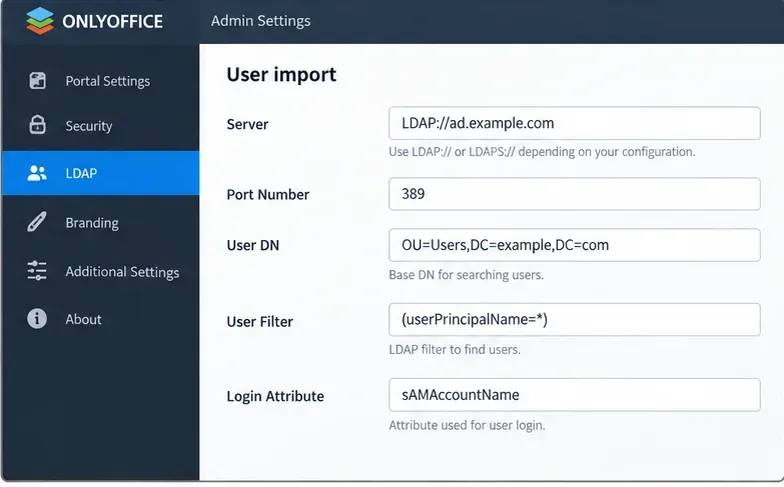
Podstawowe pola importu użytkowników określają, kto jest widoczny dla ONLYOFFICE i jak ci użytkownicy się logują. W przypadku usługi Active Directory ONLYOFFICE dokumentuje następujące ustawienia domyślne:
Filtr użytkownika:(userPrincipalName=*)
Atrybut logowania:sAMAccountName
Nazwa wyróżniająca użytkownika (DN) stanowi punkt wyjścia do przeszukiwania katalogu. Szeroka nazwa wyróżniająca, np. DC=example,DC=comprzeszukuje większe drzewo; węższa nazwa wyróżniająca, np. OU=Staff,DC=example,DC=comogranicza zakres przed zastosowaniem filtra.
W przypadku usługi Active Directory należy świadomie zdefiniować bazę wyszukiwania i użyć udokumentowanego (userPrincipalName=*)filtra sAMAccountNamejako atrybutu logowania, chyba że projekt katalogu wymaga czegoś innego.
Częstym problemem jakościowym jest rozpoczęcie od całego katalogu, ponieważ jest to wygodne, a następnie próba wykluczenia kont usług i przetestowania tożsamości za pomocą skomplikowanego filtra. Jeśli jednostki organizacyjne już oddzielają docelową populację, należy użyć najwęższej stabilnej nazwy wyróżniającej użytkownika (User DN), która reprezentuje zakres biznesowy.
Kontrola jakości: porównaj oczekiwaną populację z tej nazwy wyróżniającej i przefiltruj ją, uwzględniając osoby, które faktycznie zamierzasz obsadzić. Jeśli zakres jest błędny, popraw go przed importem.
Krok 3: Dokładnie zmapuj atrybuty użytkownika
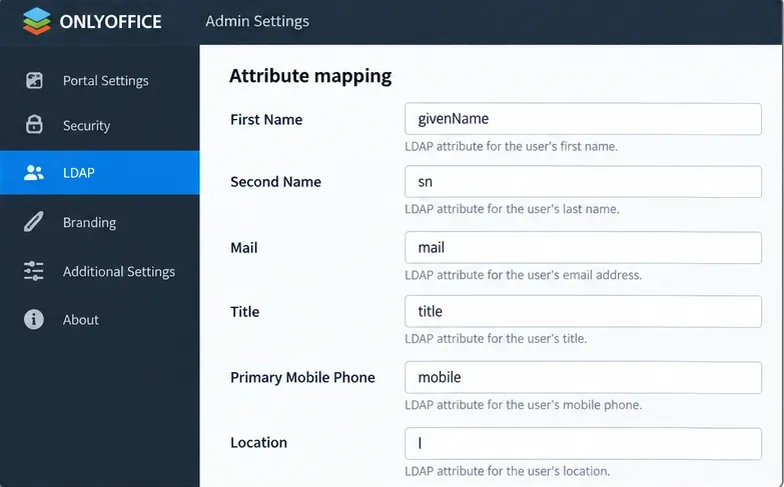
ONLYOFFICE umożliwia atrybutom katalogu wypełnianie pól portalu, takich jak imię, nazwisko, adres e-mail, tytuł, główny numer telefonu komórkowego i lokalizacja. Dokładne nazwy atrybutów zależą od schematu LDAP. W Active Directory typowe przykłady to givenName, sn, mail, titlei mobile.
Mapuj pola portalu do atrybutów, które są faktycznie wypełniane w Twoim katalogu. Technicznie poprawne mapowanie jest nadal niewystarczające, jeśli większość importowanych profili jest pusta lub wprowadza w błąd.
Na szczególną uwagę zasługuje adres e-mail. ONLYOFFICE stwierdza, że adres e-mail portalu jest pobierany z atrybutu poczty (Mail Attribute); jeśli go brakuje, adres można utworzyć z atrybutu logowania (Login Attribute) i domeny LDAP. Zauważa również, że istniejącego użytkownika portalu z tym samym adresem e-mail można zsynchronizować z użytkownikiem LDAP.
Kontrola jakości: przed importem sprawdź co najmniej pięć reprezentatywnych rekordów katalogu, w tym administratora, zwykłego pracownika i użytkownika z innej jednostki organizacyjnej. Sprawdź, czy mapowane atrybuty są wypełniane spójnie.
Krok 4: Zdecyduj, czy naprawdę potrzebujesz synchronizacji grupowej
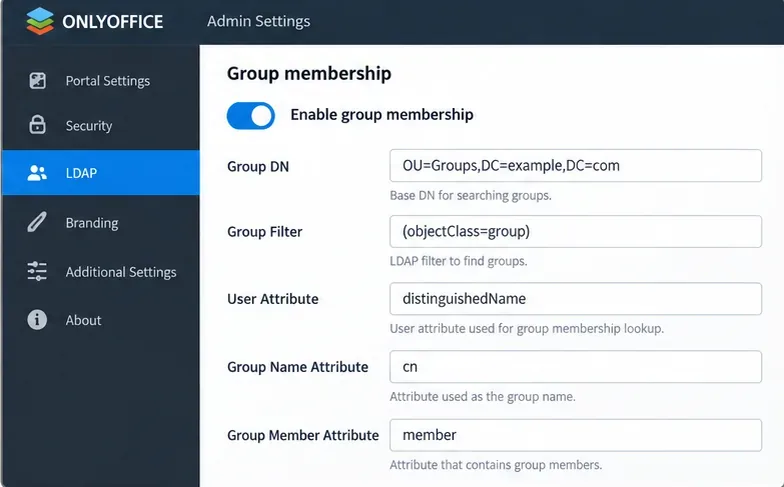
Włącz opcję „Członkostwo w grupie” tylko wtedy, gdy ONLYOFFICE ma importować grupy LDAP i używać ich do organizacji portalu lub uprawnień. W przypadku Active Directory dokumenty ONLYOFFICE:
Filtr grupy:(objectClass=group)
Atrybut użytkownika:distinguishedName
Atrybut członka grupy:member
Ustawienia grupy Active Directory muszą być zgodne ze sposobem, w jaki katalog reprezentuje członkostwo. Atrybut nazwy grupy powinien również być zgodny ze schematem; cnto typowy przykład, a nie uniwersalne wymaganie.
ONLYOFFICE dokumentuje ważne zachowanie: po włączeniu importu grupowego dodawani są tylko użytkownicy należący do co najmniej jednej wybranej grupy. Może to być przydatne przy określaniu zakresu dostępu, ale może też zaskoczyć administratorów, którzy oczekują, że sam DN użytkownika będzie kontrolował import.
Kontrola jakości: wybierz trzech użytkowników: jednego z grupy uwzględnionej, jednego z wielu grup i jednego spoza wszystkich zaimportowanych grup. Przewiduj wynik przed synchronizacją, a następnie porównaj rzeczywisty wynik.
Krok 5: Przypisz prawa administracyjne w sposób konserwatywny
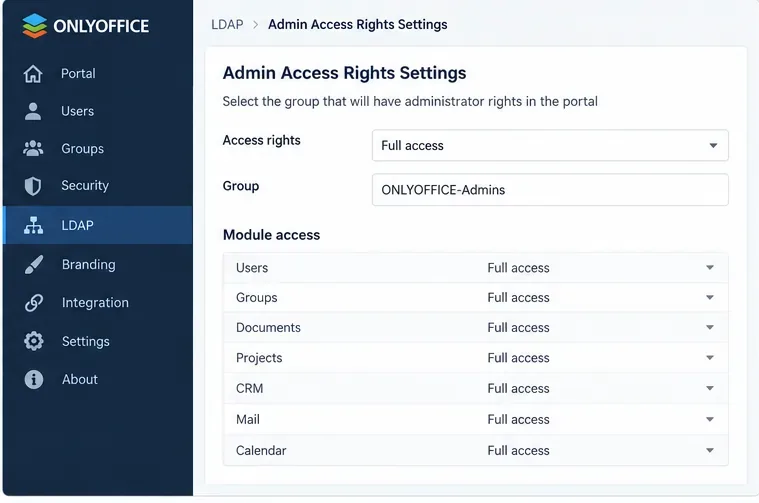
Serwer Workspace może mapować dostęp administracyjny do grup LDAP. Jest to wygodne w przypadku scentralizowanego administrowania, ale oznacza również, że zmiany w katalogach i grupach mogą wpływać na uprawnienia portalu.
Udzielaj uprawnień administracyjnych pochodzących z protokołu LDAP dedykowanej, ściśle kontrolowanej grupie katalogowej, a nie szerokiej grupie pracowników.
Zacznij od najmniejszej grupy administracyjnej, która pasuje do Twojego modelu operacyjnego. Sprawdź członkostwo i zachowanie grup zagnieżdżonych we własnym katalogu, zanim zaczniesz na nim polegać w celu uzyskania dostępu uprzywilejowanego.
Kontrola jakości: upewnij się, że jeden z docelowych administratorów otrzyma oczekiwane uprawnienia, a zwykły zaimportowany użytkownik nie. Jeśli uprawnienia są szersze niż oczekiwano, zatrzymaj konfigurację i popraw grupę katalogów lub mapowanie przed jej wdrożeniem.
Krok 6: Skonfiguruj konto do odczytu i opcjonalną wiadomość powitalną
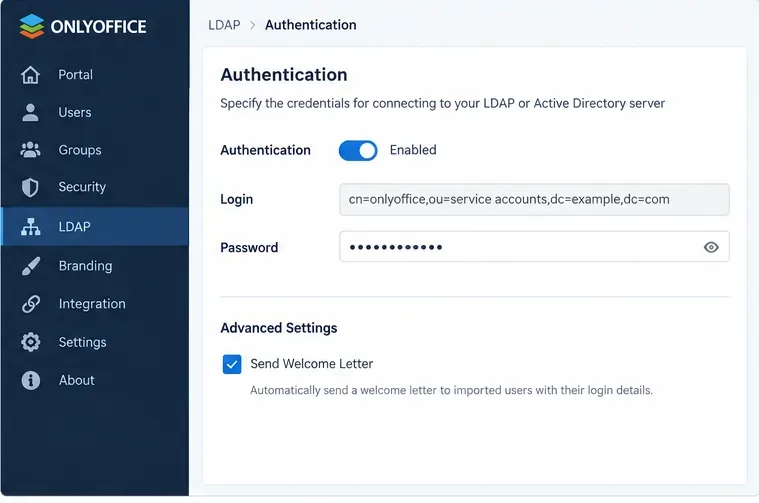
ONLYOFFICE Workspace oferuje opcję uwierzytelniania dla poświadczeń uprawniających do odczytu danych katalogowych. Użyj dedykowanego konta katalogowego z minimalnymi uprawnieniami do odczytu wymaganymi dla zakresu wyszukiwania, a nie konta administratora domeny.
Użyj dedykowanego konta do odczytu zapytań LDAP. Opcja „welcome-letter” jest przydatna tylko wtedy, gdy atrybut „Mail” jest skonfigurowany, a adresy wynikowe mogą faktycznie odbierać pocztę z portalu.
Przechowuj i zmieniaj te dane uwierzytelniające zgodnie z polityką kont usług w swojej organizacji. Jeśli hasło wygaśnie bez powiadomienia, synchronizacja może się nie powieść, nawet jeśli sama konfiguracja LDAP nie uległa zmianie.
Kontrola jakości: sprawdź, czy konto powiązania może przeszukiwać skonfigurowane nazwy wyróżniające użytkownika i grupy, ale nie ma zbędnych uprawnień do zapisu w katalogu lub uprawnień administracyjnych.
Krok 7: Zapisz, sprawdź zakres importu, a następnie potwierdź
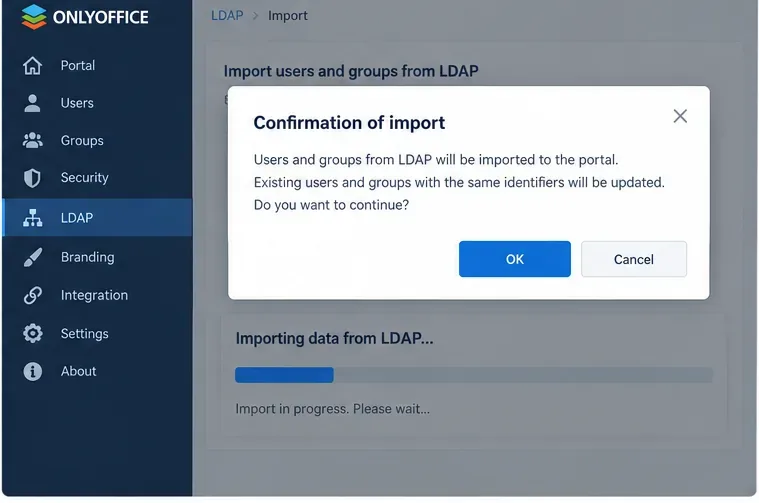
Podczas zapisywania ustawień LDAP, ONLYOFFICE wyświetla potwierdzenie przed zaimportowaniem użytkowników. Nie należy tego traktować jako rutynowego klikania. Zmiana serwera, filtra użytkownika, nazwy wyróżniającej użytkownika, filtra grupy lub nazwy wyróżniającej grupy po zaimportowaniu użytkowników może mieć znaczący wpływ: oficjalna dokumentacja Workspace ostrzega, że istniejących zaimportowanych użytkowników i ich dane, które nie są już zgodne z nowymi ustawieniami, można wyłączyć.
Użyj kroku potwierdzenia jako punktu kontrolnego: zweryfikuj zamierzony zakres wyszukiwania, filtry, mapowania i reguły grupy przed rozpoczęciem importu.
Przed zmianą ustalonego zakresu LDAP należy wykonać kopię zapasową portalu, zgodnie z wyraźnym zaleceniem ONLYOFFICE. W przypadku pierwszego wdrożenia rozważ rozpoczęcie od wąskiej testowej jednostki organizacyjnej lub grupy testowej, sprawdzenie wyników, a następnie rozszerzenie zakresu.
Kontrola jakości: po imporcie porównaj rzeczywistych użytkowników i grupy z oczekiwaną listą. Zamiast sprawdzać tylko całkowitą liczbę, wykonuj profile próbne.
Krok 8: Włącz automatyczną synchronizację dopiero po poprawnym pierwszym imporcie
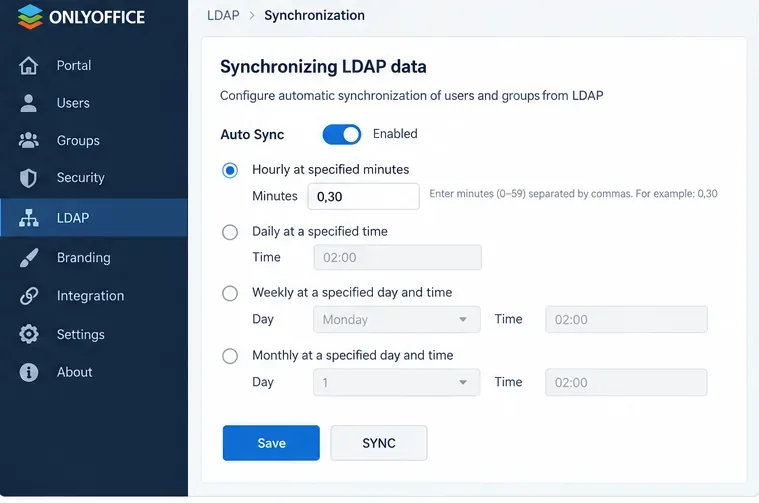
ONLYOFFICE może automatycznie synchronizować dane LDAP co godzinę o określonych minutach, codziennie o określonej godzinie, co tydzień lub co miesiąc. Oferuje również ręczną synchronizację. W dokumentacji zaznaczono, że informacje dotyczące indywidualnego użytkownika LDAP są synchronizowane również po zalogowaniu się tego użytkownika.
Zaplanuj automatyczną synchronizację dopiero wtedy, gdy ręczna synchronizacja wygeneruje oczekiwanych użytkowników, atrybuty, grupy i uprawnienia.
W większości organizacji warto zacząć od przewidywalnego harmonogramu, który da administratorom czas na zauważenie błędów w katalogu, zanim będą się one powtarzać. Częstsza synchronizacja nie jest automatycznie lepsza; wybierz interwał w oparciu o to, jak szybko zmiany tożsamości muszą dotrzeć do ONLYOFFICE i jak pewnie kontrolowane są procesy katalogowe.
Kontrola jakości: wprowadź jedną bezpieczną zmianę testową w katalogu, taką jak zmiana tytułu użytkownika testowego, uruchom ręczną synchronizację i zweryfikuj aktualizację. Następnie przetestuj osobno zaplanowaną synchronizację.
Jak zweryfikować logowanie LDAP po imporcie
ONLYOFFICE Workspace dokumentuje trzy formularze logowania dla importowanych użytkowników LDAP:
LoginAttribute, Na przykładAndrew.Stone
LoginAttribute@LDAPDomain, Na przykładAndrew.Stone@example.com
LDAPDomain\LoginAttribute, Na przykładexample\Andrew.Stone
Przeprowadź test zarówno z użytkownikiem bez uprawnień administratora, jak i z administratorem. Samo pomyślne powiązanie katalogu nie dowodzi, że zaimportowany użytkownik może uwierzytelnić się w portalu, używając zamierzonego formularza logowania.
Kiedy zmienić podejście
Zaobserwowany wynik
Co sugeruje
Następna akcja
Połączenie działa, ale pojawia się zbyt wielu użytkowników
Nazwa wyróżniająca użytkownika lub filtr użytkownika są zbyt szerokie
Przed importem produkcyjnym zawęż zakres wyszukiwania.
Liczba użytkowników jest prawidłowa, ale nazwy lub adresy e-mail są puste
Mapowanie atrybutów nie pasuje do danych w Twoim katalogu
Sprawdź prawdziwe rekordy katalogowe i popraw mapowania.
Włączenie synchronizacji grupowej powoduje usunięcie oczekiwanych użytkowników z importu
Ci użytkownicy nie należą do zaimportowanej grupy
Przejrzyj DN grupy, filtr grupy i projekt członkostwa.
Użytkownicy importują, ale nie mogą się zalogować
Atrybut logowania, domena LDAP, powiązanie/uwierzytelnianie lub polityka katalogowa mogą być nieprawidłowe
Przetestuj udokumentowane formaty logowania i zweryfikuj konto katalogu oraz ścieżkę TLS.
Synchronizacja ręczna działa, ale zaplanowane zmiany nie są widoczne
Należy sprawdzić harmonogram automatycznej synchronizacji lub wykonywanie zadań
Potwierdź harmonogram, uruchom ręczną synchronizację i porównaj znaczniki czasu oraz kontrolowaną zmianę testową.
Zmiana zakresu wykluczyłaby istniejących użytkowników LDAP
Zmiana może spowodować wyłączenie kont spoza nowego zakresu
Najpierw wykonaj kopię zapasową i przetestuj nowy zakres na małej, kontrolowanej populacji.
Ograniczenia, o których należy pamiętać
Synchronizacja LDAP to integracja tożsamości i katalogu, a nie zamiennik starannego projektowania autoryzacji. Umożliwia ona importowanie użytkowników, grup, atrybutów i uwierzytelnianie oparte na katalogu, ale jakość rezultatu w dużej mierze zależy od struktury i higieny katalogu źródłowego.
Należy również wyróżnić produkty ONLYOFFICE. Workspace Server udostępnia LDAP za pośrednictwem Panelu sterowania i obsługuje ustawienia opisane powyżej. DocSpace ma własną stronę LDAP i udokumentowane pola, w tym mapowania specyficzne dla DocSpace, takie jak typ użytkownika i początkowy limit użytkowników; funkcja ta jest obecnie oferowana przez ONLYOFFICE jako dostępna w płatnym planie Business. Nie zakładaj, że zrzut ekranu lub opcja Workspace pozostaną niezmienione w DocSpace.
Ostateczna lista kontrolna akceptacji
Połączenie katalogowe wykorzystuje przeznaczony do tego celu bezpieczny transport.
Nazwa wyróżniająca użytkownika i filtry importują tylko oczekiwaną populację.
Zamapowane pola profilu zawierają poprawne, użyteczne dane.
Członkostwo w grupie jest zgodne z kilkoma znanymi przykładami usługi Active Directory.
Uprawnienia administracyjne są ograniczone do grupy docelowej.
Zwykły użytkownik LDAP może zalogować się, korzystając z oczekiwanego formularza logowania.
Synchronizacja ręczna powoduje prawidłowe zastosowanie kontrolowanej zmiany katalogu.
Funkcja automatycznej synchronizacji powtarza to zachowanie zgodnie z wybranym harmonogramem.
Istnieje kopia zapasowa przed zmianą ustalonego zakresu LDAP.
Po pomyślnym zakończeniu tych kontroli integracja robi więcej niż tylko „łączenie się z LDAP”. Tworzy ona populację użytkowników, dane tożsamości, strukturę grup, sposób uwierzytelniania i oczekiwany wynik synchronizacji. Jeśli którykolwiek z tych wyników jest rozbieżny, należy poprawić zakres katalogu lub mapowanie przed zwiększeniem częstotliwości synchronizacji lub rozszerzeniem wdrożenia.