Como usar o Nmap para Traceroute e ler o caminho de rede.
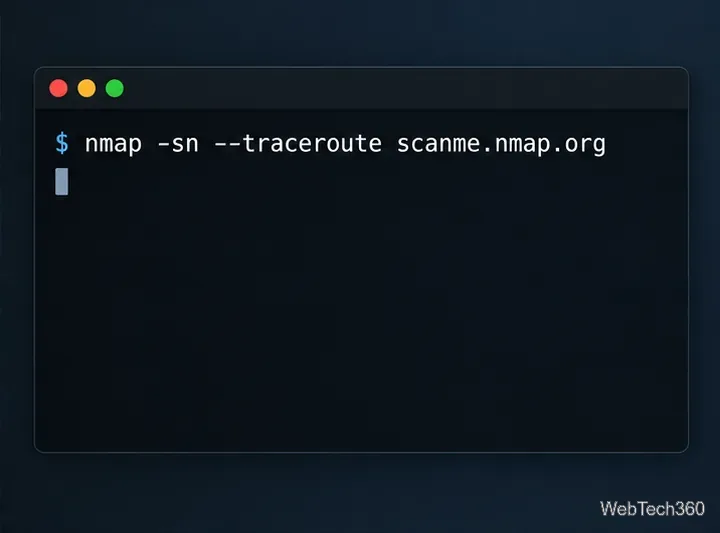
Para usar o Nmap para traceroute, execute o comando `nmap traceroute` nmap -sn --traceroute scanme.nmap.org. A -snopção `--skip` ignora a varredura de portas enquanto o Nmap verifica se o host está ativo; `--show` --traceroutesolicita que ele mostre a rota para um host que responda. Substitua `--sample` por um sistema que você possui, administra ou para o qual tem permissão de varredura. Este comando, que usa apenas o caminho, mantém o teste mais restrito do que a varredura de portas padrão do Nmap.
Um traceroute revela os roteadores que respondem entre o computador que está realizando a varredura e o destino.
O que o traceroute do Nmap mostra
Um traceroute estima o caminho na rede enviando pacotes com diferentes valores de tempo de vida (TTL) ou limite de saltos (hop-limit) do IP. Cada roteador reduz esse valor; quando ele chega a zero, um roteador pode retornar uma mensagem ICMP "Tempo Excedido". A ferramenta de varredura usa essas respostas para identificar os saltos e medir o tempo de ida e volta (RTT). O TTL conta os saltos, não os segundos.
O método do Nmap difere do método clássico tracerouteou do método do Windows tracert. O Nmap realiza um traceroute após a varredura e usa os resultados da varredura para selecionar uma porta e um protocolo com maior probabilidade de alcançar o alvo. Ele começa com um TTL alto e conta de trás para frente, enquanto muitas ferramentas tradicionais de traceroute começam em um e contam de frente para trás. Como resultado, a rota gerada pelo Nmap está vinculada à varredura e às sondagens realizadas; não se trata de um mapa completo de todas as rotas possíveis ou do caminho de retorno.
Execute um traceroute com o Nmap em quatro etapas.
1. Instale o Nmap e verifique se ele está funcionando.
Obtenha o Nmap na página oficial de downloads do Nmap . Escolha o instalador para Windows ou macOS, ou siga as instruções de instalação oficiais para sua distribuição Linux. Abra o Prompt de Comando, PowerShell, Terminal ou um shell do Linux e digite nmap --version`nmap`. Se o comando não for encontrado, conclua a instalação ou adicione o Nmap ao seu PATH.
Algumas funções de varredura e rastreamento de rota exigem privilégios elevados de captura de pacotes ou de socket bruto. No macOS ou Linux, tente prefixar o comando com ` sudo--sudo` se o Nmap reportar um problema de permissões; no Windows, abra o terminal com direitos de administrador quando necessário. Use apenas o nível de privilégio necessário para o seu teste autorizado.
2. Escolha um host que você tenha permissão para testar.
Para um alvo de prática seguro, o projeto Nmap permite explicitamente varreduras do Nmap em scanme.nmap.org. Essa permissão é limitada: não teste exploits ou execute testes de negação de serviço e limite as varreduras a no máximo uma dúzia por dia. Para outros hosts, obtenha a aprovação do proprietário da rede primeiro. As diretrizes legais e de uso do Nmap explicam o escopo do host de teste e por que as permissões de varredura são importantes.
3. Comece com um comando que utilize apenas o caminho.
Execute este comando no macOS ou Linux:
sudo nmap -sn --traceroute scanme.nmap.org
No Windows, omita sudoe use um terminal com privilégios elevados, se necessário:
nmap -sn --traceroute scanme.nmap.org
Use -sncom --traceroutepara solicitar descoberta de hosts e rastreamento de caminhos sem uma varredura de portas.
A documentação de referência sobre descoberta de hosts do Nmap apresenta ambas as opções. O Nmap ainda envia sondagens de rede; -snisso significa "sem varredura de portas", não "sem tráfego". Se você precisar investigar um serviço específico, use uma varredura de portas com escopo restrito contra um host autorizado, como `nmap -p nmap -p 443 --traceroute your-authorized-host.example443`. Isso verifica a porta TCP 443 antes de rastrear e pode enviar mais tráfego do que o comando que verifica apenas o caminho.
4. Leia a lista de lúpulos e salve-a se for útil.
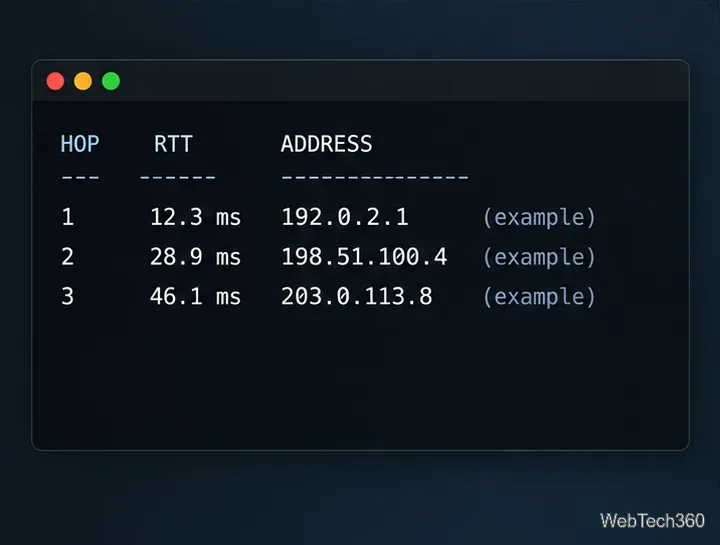
Procure a TRACEROUTEseção e suas colunas HOP, RTT, e ADDRESS. Um número de salto marca a posição observada ao longo da rota. O RTT é o tempo que uma sonda leva para alcançar esse salto e para uma resposta retornar; não é uma medição unidirecional nem uma medição direta apenas do link. Os endereços podem ser exibidos como números IP ou, quando a resolução de nomes é bem-sucedida, como nomes de host.
Layout meramente ilustrativo: os endereços de salto e os tempos de resposta variam conforme a rede e a hora do dia.
Para manter uma cópia em texto normal para comparação, adicione a opção de saída do Nmap:
Ao comparar os resultados, execute o mesmo comando a partir da mesma rede de origem. Uma alteração de rota pode refletir mudanças de roteamento, balanceamento de carga ou filtragem temporária, e não necessariamente uma falha em si.
Solucionar problemas de lúpulos ausentes ou confusos
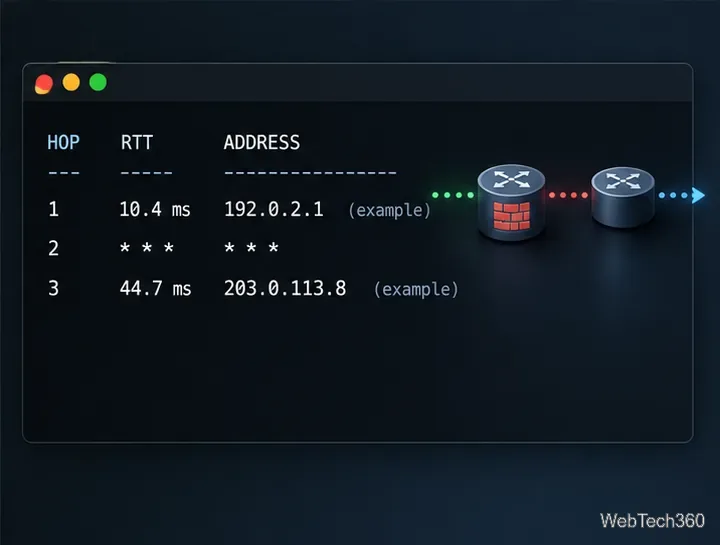
Um asterisco aparece:* * * significa que o Nmap não recebeu uma resposta utilizável para essa sonda antes do tempo limite. Um roteador pode filtrar ou limitar a taxa de respostas e ainda assim encaminhar o tráfego, portanto, um salto silencioso não prova que o caminho está interrompido.
O rastreamento não inicia: confirme se o nome do host é resolvido, se o destino responde às sondagens de descoberta e se você possui os privilégios necessários. Se você controla o alvo, verifique o firewall e as regras de rede entre ele e seu scanner.
Os nomes tornam a exibição mais lenta: adicione -npara ignorar pesquisas de DNS reverso, por exemplo sudo nmap -n -sn --traceroute scanme.nmap.org.
A latência aumenta em um único salto: considere isso como um indício, não como prova de congestionamento naquele roteador. As respostas ICMP podem ser atrasadas ou ter sua prioridade reduzida, e as rotas de ida e volta podem ser diferentes.
Um salto intermediário silencioso ainda pode encaminhar o tráfego; saltos posteriores podem responder normalmente.
O Nmap --tracerouteé útil quando você deseja informações de caminho juntamente com resultados de descoberta de hosts ou varredura de portas. Leia a lista de saltos como evidência de uma única origem, em um determinado momento, usando sondagens específicas. Firewalls, balanceamento de carga e roteamento assimétrico podem ocultar ou alterar partes dessa informação.