Início
» LINUX
»
Como bloquear anúncios via DNS no Linux
Como bloquear anúncios via DNS no Linux
Você pode bloquear muitos anúncios e rastreadores no Linux alterando o servidor DNS usado pela sua conexão de rede. Um serviço de DNS com filtragem, como o AdGuard DNS, se recusa a resolver domínios em suas listas de bloqueio, portanto, a alteração pode afetar navegadores e outros aplicativos sem a necessidade de instalar uma extensão de bloqueio de anúncios separada. Isso não removerá todos os anúncios: anúncios veiculados do mesmo domínio que o conteúdo, posts patrocinados e aplicativos com DNS integrado ou predefinido ainda poderão exibi-los.
Escolha um serviço de DNS com bloqueio de anúncios.
Este guia utiliza os endereços DNS públicos atuais do AdGuard. Os endereços antigos, por vezes repetidos em tutoriais desatualizados, já não são os padrões recomendados; utilize os valores oficiais atuais abaixo.
IPv4:94.140.14.14 e94.140.15.15
IPv6:2a10:50c0::ad1:ff e2a10:50c0::ad2:ff
Esses são os servidores DNS padrão do AdGuard, que bloqueiam anúncios e rastreadores. Os servidores de Proteção Familiar adicionam filtragem de conteúdo adulto, enquanto os servidores sem filtragem não bloqueiam anúncios. Consulte o guia oficial de DNS público do AdGuard se desejar outro perfil de filtragem ou um protocolo DNS criptografado.
Antes de alterar o DNS
Anote a configuração DNS atual ou faça uma captura de tela para que você possa restaurá-la, se necessário. Normalmente, não é preciso alterar o endereço IPv4, o gateway ou as configurações de máscara de sub-rede. Deixe o método de conexão definido como Automático (DHCP) ou equivalente; desative apenas a opção de DNS automático. Se sua rede exigir um servidor DNS corporativo, escolar, VPN ou fornecido pelo roteador, consulte o administrador primeiro.
Configurar o DNS do AdGuard no GNOME (Ubuntu e ambientes de desktop similares)
Os rótulos variam ligeiramente entre as versões do GNOME, mas o editor de conexões segue o mesmo padrão.
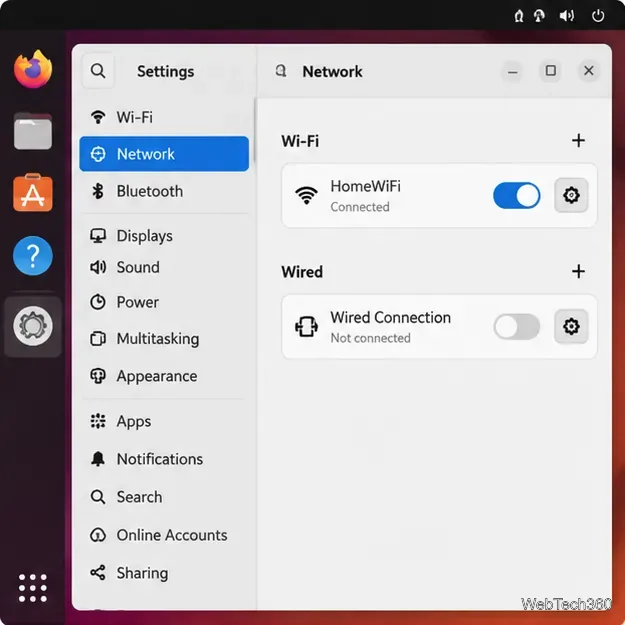
Abra as Configurações e, em seguida, escolha Rede para Ethernet ou Wi-Fi para uma conexão sem fio.
Abra as configurações da conexão Wi-Fi ou com fio ativa.
Clique no botão de engrenagem ao lado da conexão ativa para abrir as configurações.
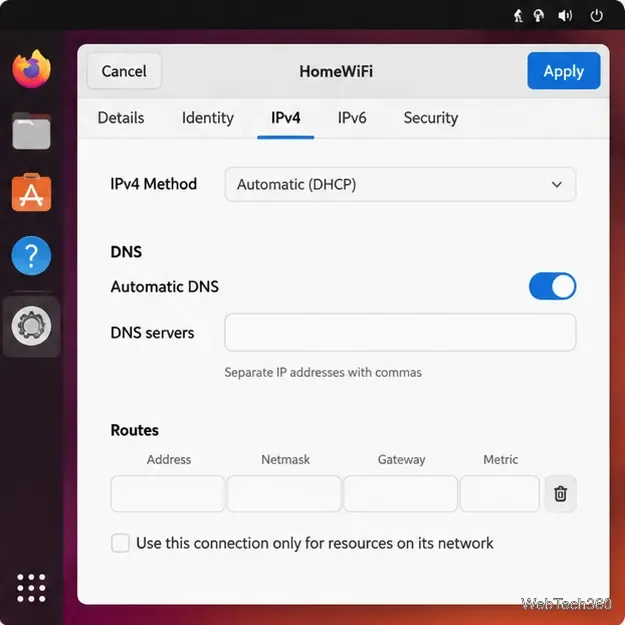
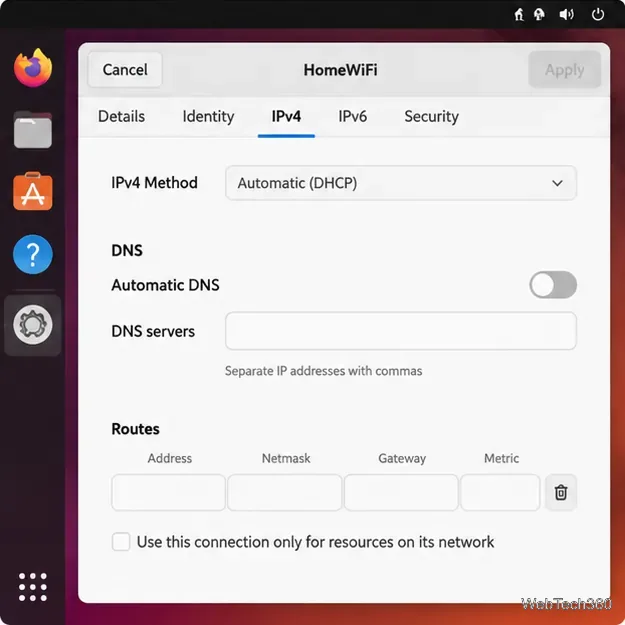
Abra a aba IPv4 . Localize a seção DNS e desative a opção Automático . Não altere o método IPv4 de DHCP, a menos que você realmente precise de um endereço estático.
Encontre as configurações de DNS na aba IPv4 da conexão.
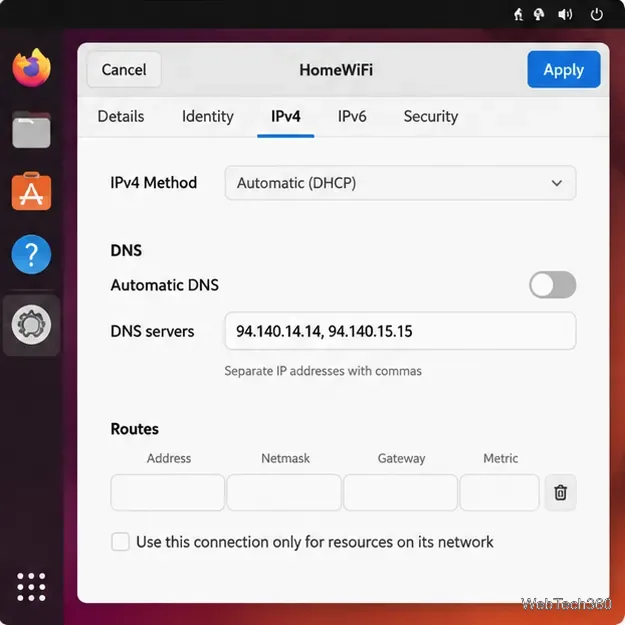
Insira 94.140.14.14, 94.140.15.15os servidores DNS no campo correspondente. Se o seu computador exibir entradas separadas, adicione um endereço e depois o outro.
Desative o DNS automático para inserir os endereços de resolução de sua preferência.
Clique em Aplicar . Se o IPv6 estiver ativado na sua rede, abra a guia IPv6 e configure também os endereços IPv6 do AdGuard; caso contrário, o sistema poderá continuar resolvendo algumas solicitações por meio de servidores DNS IPv6 fornecidos automaticamente.
Insira os dois endereços IPv4 do DNS do AdGuard e, em seguida, aplique as configurações.
Se as novas configurações não entrarem em vigor imediatamente, desconecte e reconecte à rede. Geralmente, não é necessário reiniciar o dispositivo completamente.
A documentação oficial do GNOME sobre configurações de rede explica onde os controles de DNS aparecem no editor de conexões.
Configurar DNS no KDE Plasma
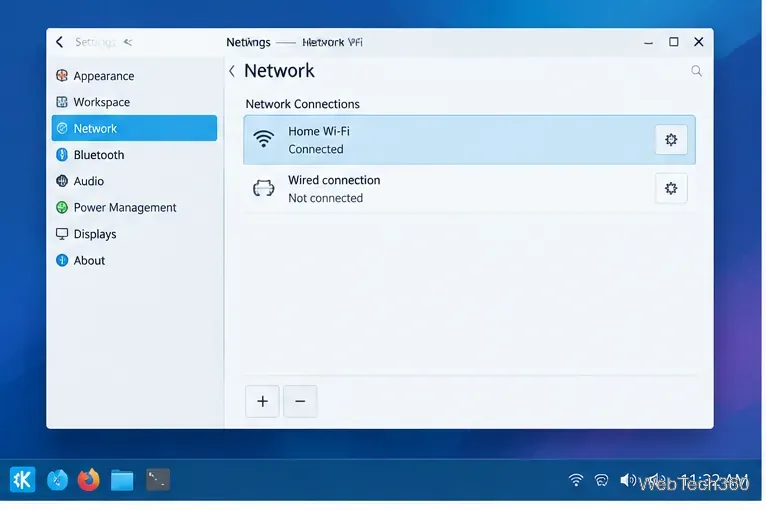
Abra as Configurações do Sistema e encontre a opção Rede ou o editor de conexões fornecido pela sua distribuição. Selecione o perfil de Wi-Fi ou de rede com fio ativo.
Selecione a conexão ativa nas Configurações de Rede do KDE.
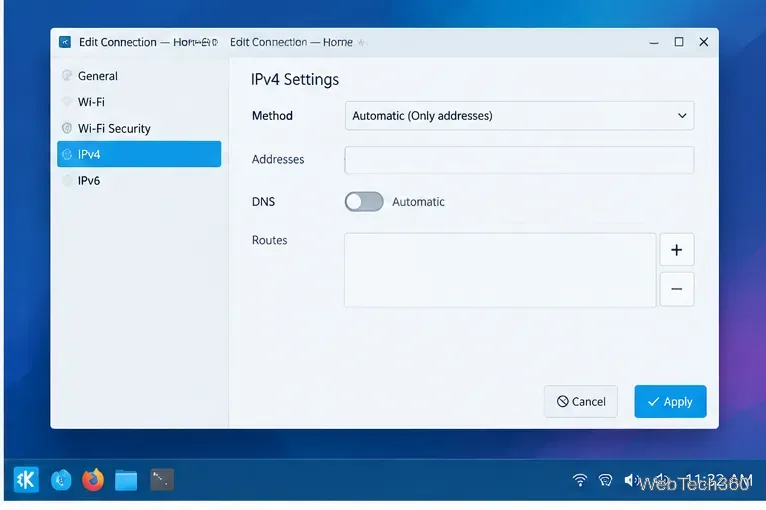
Edite a conexão e selecione IPv4 . Mantenha o método definido como endereços automáticos, geralmente identificado como Automático (somente endereços) .
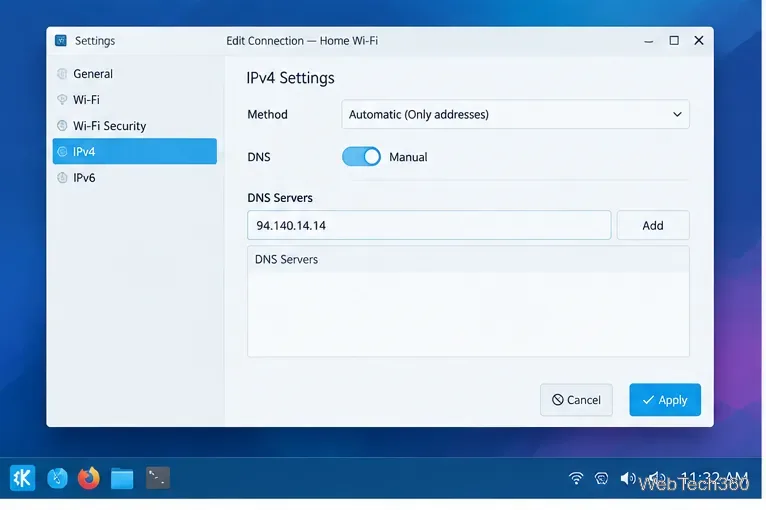
Altere o DNS de automático para manual e, em seguida, adicione 94.140.14.14os 94.140.15.15servidores DNS separadamente.
Abra as configurações de IPv4 e altere o DNS para manual.Adicione o primeiro endereço do servidor DNS do AdGuard.
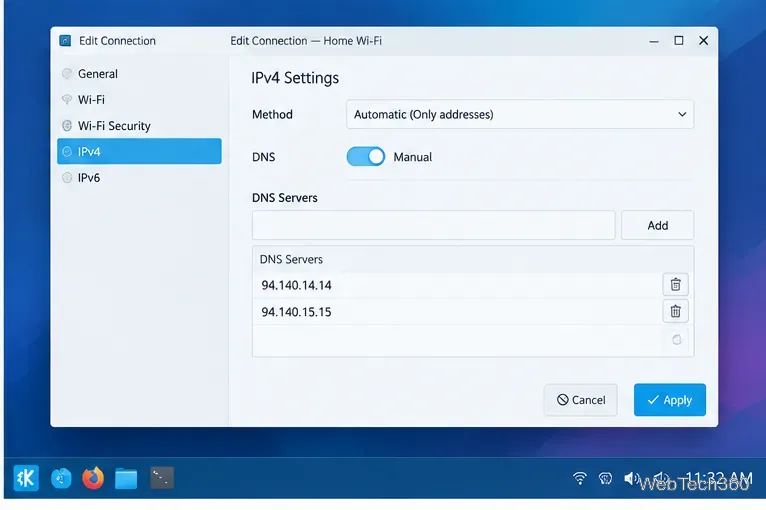
Salve ou aplique as alterações de conexão. Se o IPv6 estiver ativo, configure também os resolvedores IPv6 do AdGuard correspondentes em IPv6. Reconecte, se necessário.
Confirme se ambos os endereços DNS estão listados antes de aplicar.
O KDE e as diferentes versões de distribuição podem usar interfaces de gerenciamento de rede distintas, portanto, os nomes exatos dos botões podem variar. O importante é editar a conexão ativa e substituir os servidores DNS automáticos, evitando alterar acidentalmente o método de configuração do endereço IP para manual.
Outros ambientes de desktop Linux e NetworkManager
MATE, Xfce, Cinnamon e outros ambientes de desktop geralmente usam o NetworkManager. Abra o menu de rede, escolha Editar conexões , selecione o perfil ativo e abra as configurações de IPv4. Defina o método para Automático (DHCP) somente endereços ou o equivalente mais próximo, insira os dois endereços DNS no campo Servidores DNS e salve. Não edite /etc/resolv.confdiretamente em um sistema NetworkManager típico: ele pode ser gerado automaticamente e suas alterações manuais podem ser sobrescritas.
Teste a alteração e solucione o problema.
Verifique a resolução de DNS: execute o comando resolvectl statusem sistemas que utilizam systemd-resolved ou inspecione a conexão ativa no NetworkManager. Você também pode consultar um domínio com o nslookup example.comutilitário `netstat`, caso ele esteja instalado.
Os anúncios ainda aparecem: o filtro de DNS bloqueia solicitações para domínios listados, não todos os elementos de anúncio. Limpe o cache de DNS do navegador ou reinicie o aplicativo e verifique se o navegador está usando seu próprio provedor de DNS seguro/DoH.
Sites param de carregar: verifique se os endereços foram inseridos corretamente, reconecte-se ou restaure temporariamente o DNS automático para determinar se o problema foi causado pelo resolvedor.
VPN ou IPv6 ignoram a configuração: clientes VPN e configurações IPv6 podem fornecer servidores DNS separados. Configure o DNS no perfil VPN ou IPv6 conforme apropriado, em vez de presumir que a configuração IPv4 controla todas as solicitações.
Deseja filtrar o DNS para toda a sua rede?
Alterar o DNS no Linux afeta apenas o perfil de conexão específico. Para abranger vários dispositivos, configure um serviço de DNS compatível no seu roteador ou execute um resolvedor de filtragem local, como o Pi-hole . A configuração no nível do roteador pode abranger mais dispositivos, mas clientes que usam VPN ou seus próprios servidores DNS criptografados podem ignorá-la. A filtragem de DNS também não criptografa o tráfego DNS comum por si só; a AdGuard publica opções separadas de DNS sobre HTTPS e DNS sobre TLS em sua documentação oficial.