Acasă
» MS OFFICE
»
Cum se adaugă criptarea documentelor în repaus la o configurare CODE Collabora
Cum se adaugă criptarea documentelor în repaus la o configurare CODE Collabora
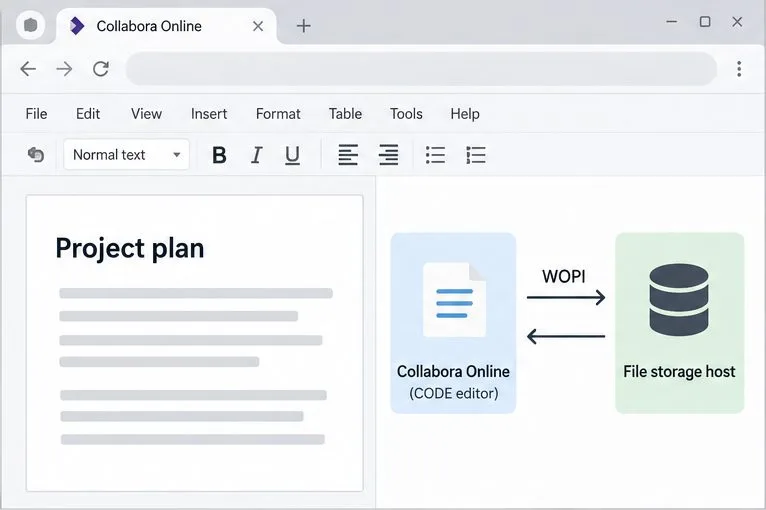
Collabora CODE nu are o setare care să cripteze copia stocată a fiecărui document aflat în repaus. CODE este editorul online dintr-o integrare WOPI; platforma de fișiere conectată sau serviciul de stocare este responsabil pentru salvarea documentului. Pentru a proteja fișierele după ce sunt salvate, configurați criptarea pe acel strat de stocare. Dacă gazda WOPI este Nextcloud, criptarea pe server este o opțiune; dacă problema dvs. este un disc de server furat, utilizați în schimb criptarea bloc-device pe spațiul de stocare al gazdei.
Această distincție este importantă deoarece CODE trebuie să proceseze conținutul documentelor în timp ce un utilizator le editează. Collabora spune că documentele sunt eliminate din memorie la sfârșitul sesiunilor și nu sunt stocate persistent pe serverele Collabora Online, dar criptarea în repaus nu ascunde un document deschis de editor sau de o aplicație de stocare autorizată. Instrucțiunile de mai jos folosesc Nextcloud ca exemplu concret; ownCloud, Seafile și gazdele WOPI personalizate au propriile controale de criptare a stocării.
Ce strat ar trebui să cripteze fișierul?
Gol
Unde se configurează
Ceea ce nu rezolvă
Protejarea fișierelor scrise pe un furnizor de stocare la distanță
Criptare pe server Nextcloud sau criptare proprie a furnizorului de stocare, în funcție de arhitectura dvs.
Cheile server-side ale Nextcloud sunt disponibile serverului; acesta nu ascunde un document deschis de server.
Protejați discurile serverului local dacă hardware-ul este dezinstalat
Criptare disc sau dispozitiv bloc pentru sistemul de operare, cum ar fi LUKS pe Linux
Odată ce sistemul este deblocat și funcționează, procesele autorizate pot citi fișiere.
Împiedicați furnizorul de stocare sau administratorul serverului să citească conținutul fișierelor
Un flux de lucru de criptare client-side sau end-to-end acceptat
Editarea online poate necesita conținut decriptat pentru a ajunge la CODE; verificați compatibilitatea cu platforma dvs. de fișiere înainte de a alege acest model.
Protejați traficul dintre utilizatori, gazda WOPI și CODE
HTTPS/TLS pe conexiunile relevante
TLS protejează datele în tranzit, nu copia stocată pe disc.
Ghidul de administrare actual al Nextcloud descrie criptarea pe server ca fiind deosebit de utilă pentru stocarea externă. Aceasta criptează conținutul fișierelor, nu numele fișierelor sau structura directoarelor, iar cheile sale sunt păstrate pe serverul Nextcloud. Nu înlocuiește criptarea end-to-end atunci când scopul este de a împiedica un administrator Nextcloud să citească fișierele și nu înlocuiește criptarea discului atunci când scopul este protecția împotriva furtului fizic.
Înainte de a activa criptarea pe server Nextcloud
Identificați calea reală de stocare. Confirmați dacă Nextcloud scrie fișierele pe discul local, pe o montare externă sau pe un serviciu de stocare a obiectelor. Alegeți criptarea pentru stratul care conține copia durabilă.
Mai întâi faceți o copie de rezervă. Faceți o copie de rezervă testată a bazei de date Nextcloud, a configurației, a datelor și a cheilor de criptare. Păstrați secretul instanței și cheile într-o locație de rezervă protejată. Fără chei, fișierele criptate ar putea fi irecuperabile.
Planificați pentru fișierele existente. Activarea criptării pe server criptează implicit fișierele noi și modificate. Criptarea întregii biblioteci existente este o operațiune de întreținere separată.
Verificați accesul și compatibilitatea. Modurile cheie, metodele de autentificare, partajările și comportamentul stocării externe ale Nextcloud diferă. Consultați manualul Nextcloud corespunzător versiunii și confirmați că aveți acces din linia de comandă la occ.
Alegeți modelul de amenințare potrivit. Criptarea pe server nu împiedică un server Nextcloud compromis sau un administrator cu acces la cheile sale să citească fișierele. Nu o activați așteptându-vă la această protecție.
Cum activez criptarea când Nextcloud este gazda WOPI?
1. Confirmați că Nextcloud deține documentul salvat
Deschideți un document de test prin interfața Nextcloud Files și lansați-l în Collabora. În configurația WOPI tipică, Nextcloud este gazda fișierelor, iar CODE este editorul. CODE solicită documentul pentru editare și trimite modificările salvate înapoi către gazdă. Configurați criptarea stocării persistente în Nextcloud sau în backend-ul de stocare, nu într-un meniu de editare CODE.
Editorul și gazda de stocare a fișierelor sunt părți separate ale unei configurații WOPI; configurați criptarea locului unde este stocat fișierul salvat.
2. Activați funcția de criptare pe server
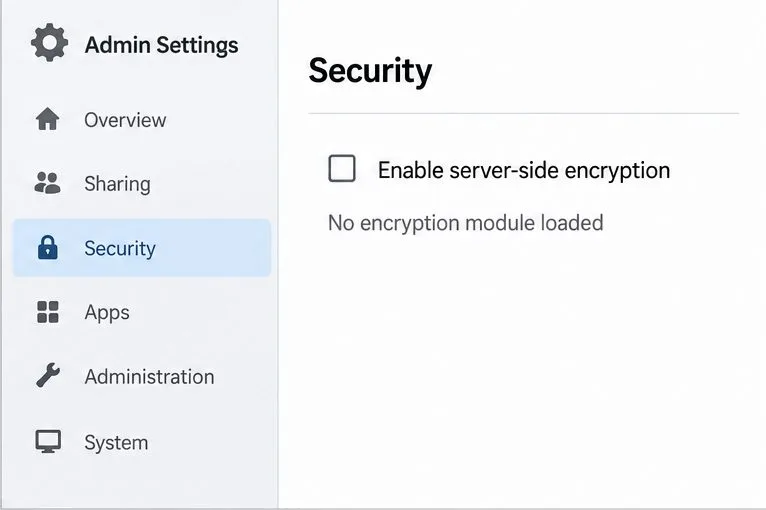
Conectați-vă ca administrator Nextcloud și deschideți secțiunea Criptare pe partea serverului din setările de Administrare. Selectați Activați criptarea pe partea serverului și urmați confirmarea de pe ecran. Textul meniului poate varia în funcție de versiunea Nextcloud. Funcția de criptare și modulul de criptare sunt separate: dacă pagina raportează că nu este încărcat niciun modul, continuați la secțiunea Aplicații.
Pagina de setări de securitate expune comutatorul de criptare pe server; modulul trebuie, de asemenea, activat înainte ca funcția să fie gata.
3. Activați modulul de criptare implicit
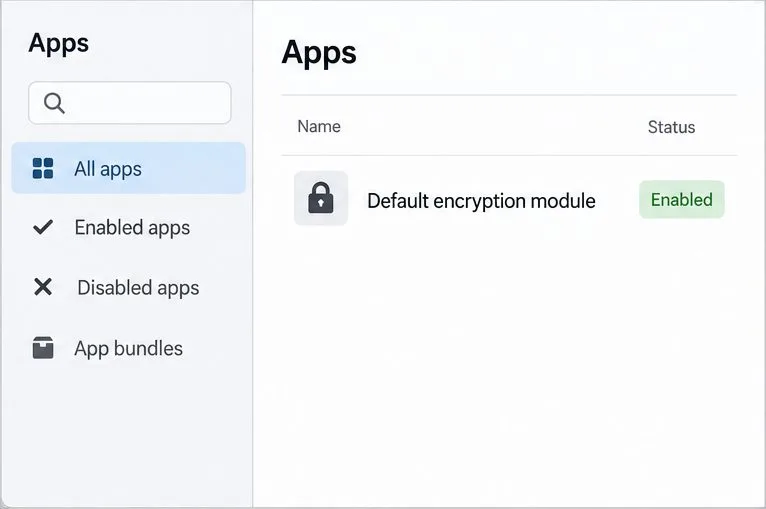
Deschideți Aplicații , găsiți modulul de criptare implicit (denumit în manual și Modulul de criptare implicit Nextcloud) și activați-l. Reveniți la setările de criptare și confirmați că modulul este selectat. Ghidul Nextcloud instruiește apoi utilizatorii să se deconecteze și să se conecteze din nou pentru a-și inițializa cheile de criptare.
Activați modulul de criptare implicit în Aplicații, apoi reveniți la setările de criptare și confirmați că este selectat.
4. Verificați starea de pe serverul Nextcloud
Executați comanda status ca și cont de server web Nextcloud din directorul de instalare Nextcloud. Într-o instalare tipică de arhivă Debian sau Ubuntu, aceasta poate arăta astfel:
cd /var/www/nextcloud
sudo -u www-data php occ encryption:status
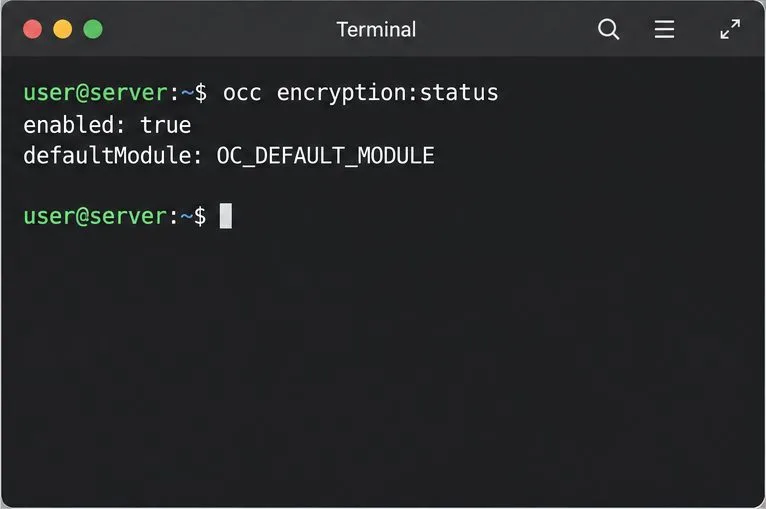
Folosește calea reală de instalare și utilizatorul serverului web. Pentru o implementare de container, rulează occîn interiorul containerului Nextcloud folosind comanda documentată a instalării respective. O stare sănătoasă raportează că criptarea este activată și identifică modulul implicit. Aceasta confirmă starea funcției de pe server; nu dovedește în sine că fiecare fișier mai vechi a fost criptat.
Rezultatul occ encryption:statusconfirmă că Nextcloud raportează criptarea ca fiind activată și denumește modulul implicit activ.
Dar documentele care se află deja în bibliotecă?
În mod implicit, Nextcloud criptează fișierele create sau modificate după activarea criptării pe server. Dacă aveți nevoie și de criptarea fișierelor existente, faceți mai întâi o copie de rezervă nouă, planificați o fereastră de întreținere și împiedicați utilizatorii să modifice fișierele în timpul operațiunii. Documentele de referință ale comenzilor Nextcloud occ encryption:encrypt-allprezintă criptarea fișierelor pentru toți utilizatorii. Urmați instrucțiunile pentru versiunea Nextcloud instalată, executați comanda ca și cont de server web și așteptați finalizarea înainte de a readuce serviciul la utilizare normală.
sudo -u www-data php occ encryption:encrypt-all
Nu utilizați occ encryption:disableca scurtătură pentru revenire la versiunea inițială. Dezactivarea semnalizatorului nu decriptează fișierele existente. Nextcloud documentează o procedură separată de decriptare completă și avertizează că dezactivarea criptării fără decriptarea fișierelor poate cauza erori imprevizibile. Testați procedura de backup și recuperare înainte de a schimba starea de criptare în producție.
Cum pot verifica protecția spațiului de stocare?
Verificați occ encryption:statusși confirmați că modulul dorit este activ.
Pentru un fișier de test nou, încărcați un document text inofensiv prin Nextcloud, editați-l în Collabora, salvați-l, închideți sesiunea și redeschideți-l prin Nextcloud. Aceasta verifică dacă editorul normal și fluxul de lucru de stocare funcționează în continuare.
Dacă trebuie să demonstrați că datele sunt criptate pe un anumit backend, utilizați metoda de verificare documentată a furnizorului de stocare sau un test controlat în afara serviciului live. Nu presupuneți că numele unui fișier, extensia sau o singură căutare de text în linia de comandă reprezintă un test de criptare fiabil.
Verificați copiile de rezervă separat. O copie de rezervă lizibilă este totuși o copie necriptată, chiar dacă calea de date Nextcloud live este protejată.
Confirmați HTTPS/TLS separat pentru traficul browser-service și gazdă-CODE; aceasta este protecția transportului, nu criptarea în repaus.
Când Nextcloud SSE nu este alegerea potrivită
Dacă instanța Nextcloud stochează fișiere doar pe propriul disc local și principala problemă este o unitate furată sau scoasă din uz, criptarea discului la nivelul sistemului de operare este de obicei controlul mai direct. Aceasta criptează dispozitivul bloc în timp ce este oprit; după pornire și deblocare, Nextcloud și CODE pot citi în continuare documentele necesare pentru editare. Configurați-o în timpul provisionării serverului sau prin procedura de stocare a sistemului de operare și păstrați cheile de recuperare în afara serverului.
Dacă cerința dvs. este ca administratorii și furnizorii de stocare să nu vadă niciodată conținutul documentelor, utilizați un design de criptare end-to-end acceptat de platformă și verificați compatibilitatea acestuia cu Collabora înainte de a-l implementa. Un editor de browser are nevoie de date ale documentelor disponibile pentru sesiunea de editare, așadar criptarea în repaus pe backend-ul de stocare nu poate oferi această garanție în timp ce un utilizator editează. CODE în sine nu adaugă o opțiune universală de comutare pentru criptarea documentelor în repaus.